Beratung und Governance
Erfahrene Sicherheitsführung, ohne einen CISO in Vollzeit einzustellen
Spirity stellt Ihrem Unternehmen einen festen Sicherheitsberater zur Seite, der Risiken bewertet, eine Roadmap aufbaut, Compliance unterstützt und Sicherheitsentscheidungen auf Managementebene begleitet.
Ein vCISO kann für Sie sinnvoll sein, wenn…
Die meisten Organisationen kommen aus einer von sechs Richtungen hierher. Jede einzelne ist Grund genug für ein Gespräch.
Keine interne Sicherheitsführung
Sie brauchen Führung in der Cybersicherheit, aber eine CISO-Vollzeitstelle ist noch nicht realistisch.
Ein Audittermin, ohne Verantwortlichen
Ein NIS2-, DORA-, ISO-27001- oder Kundenaudit steht an, und niemand im Unternehmen verantwortet die Antwort.
Die Führung braucht Klarheit
Das Management benötigt einfache Berichte auf Geschäftsebene zu Cyberrisiken, Lücken und Fortschritt.
Sicherheitsanfragen von Kunden oder Partnern
Sie müssen Fragebögen, Lieferantenbewertungen oder Sicherheitsanforderungen sicher beantworten.
Reaktive Cybersicherheit
Sicherheit wird meist erst behandelt, wenn Probleme auftreten, statt nach einem klaren Plan.
Keine klare Roadmap
Sie wissen, dass die Cybersicherheit besser werden muss, sind sich aber unsicher, wo Sie anfangen sollen.
Virtual CISO Services im Überblick
Gestützt auf die KI-Plattform von Cynomi und jahrzehntelange praktische CISO-Erfahrung bietet unser Virtual-CISO-Service die Vorteile eines internen CISO zu einem Bruchteil der Kosten.
Virtual CISO Services liefern Sicherheitsführung auf Expertenniveau, indem sie KI-gestützte Werkzeuge mit bewährter Praxis verbinden — mit zugeschnittenen Sicherheitsstrategien, Risikoanalysen und laufender Compliance-Unterstützung.
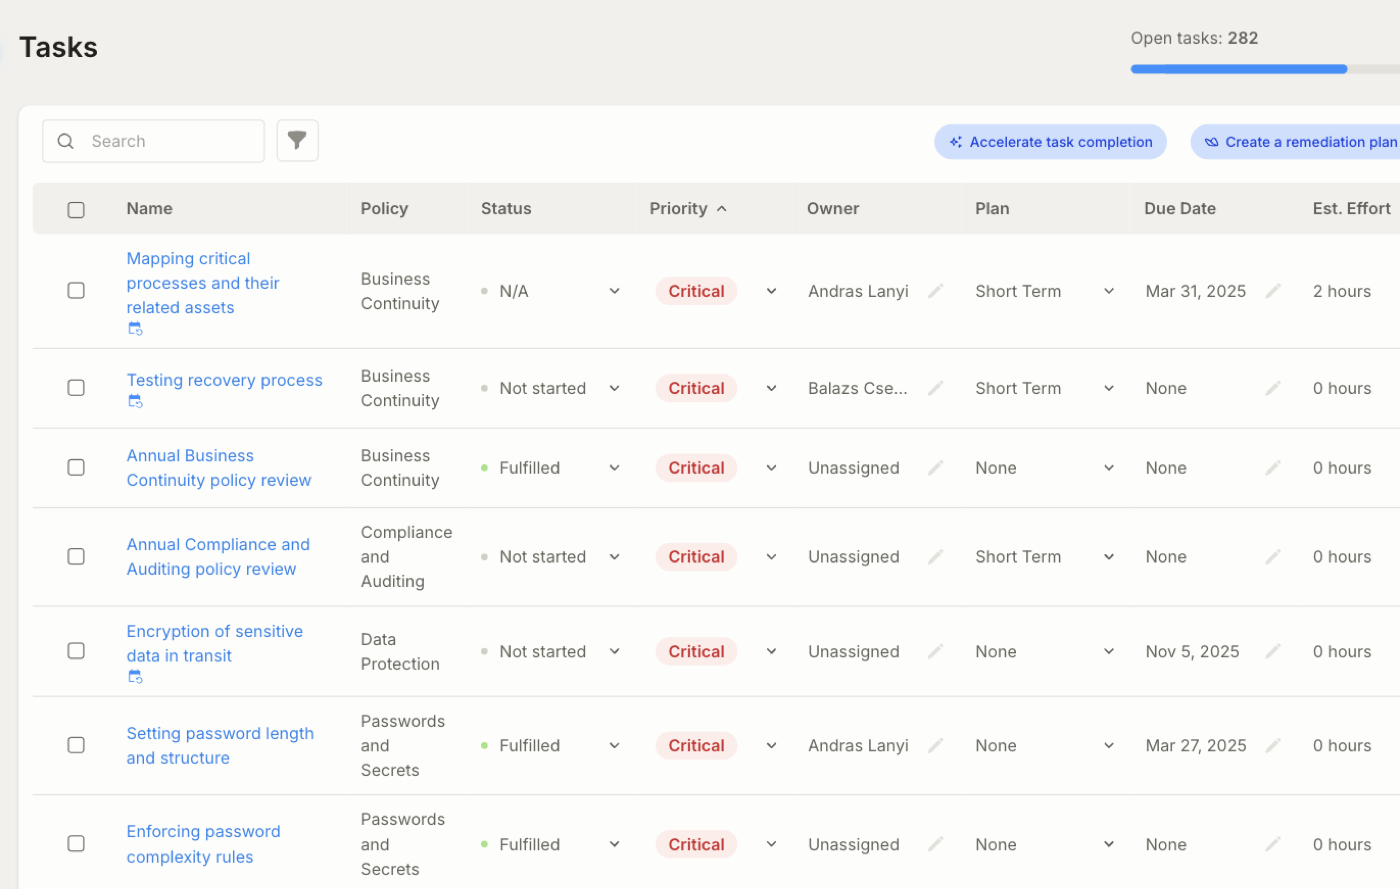
- Ein Dashboard für Sicherheitslage, Compliance-Status und offene Aufgaben
- Eine Risiko-Heatmap für kritische Subunternehmer und IKT-Dienstleister
- Richtlinien und Verzeichnisse für genau das Rahmenwerk, an dem Sie gemessen werden
- Nach Risiko priorisierte Maßnahmen, jede mit Verantwortlichem und Termin
- Berichte für die Geschäftsleitung, aus derselben Quelle wie die Arbeit selbst
Ihr Sicherheitsprogramm definieren, steuern und optimieren
Vier wiederkehrende Phasen. Die erste liefert das Bild, die übrigen verbessern es fortlaufend.
- 01
Risikoanalysen
Über Fragebögen und Scans Ihrer Umgebung erstellen wir eine vollständige Bewertung und Gap-Analyse Ihres Risikoniveaus und Ihrer Sicherheitslage im Vergleich zu Branchenwerten.
- 02
Sicherheitsplan
Wir erstellen und realisieren einen Plan, der Ihr Unternehmen auf das gewünschte Schutz- und Compliance-Niveau bringt — mit maßgeschneiderten Richtlinien und priorisierten, umsetzbaren Aufgaben.
- 03
Laufende Steuerung
Wir übernehmen Umsetzung und Optimierung des Plans — überwachen, scannen und passen an, wo nötig —, damit Sie sich auf Ihr Kerngeschäft konzentrieren können.
- 04
Berichte zur Sicherheitslage
Sie erhalten ausführliche Status- und Fortschrittsberichte zu Ihrer aktuellen Lage, den Verbesserungstrends, Compliance-Lücken und Ihrem Stand im Branchenvergleich.
Benannte Rollen statt Beratungsstunden
Ein vCISO-Mandat ist kein Stundenkontingent, das abgerufen wird. Wir übernehmen die Rollen — mit den Pflichten, die daran hängen.
Die CISO-Rolle
Sicherheitsstrategie, das Risikobild, die Roadmap und ihre Prioritäten, und die Berichte, die Geschäftsleitung und Aufsichtsgremium tatsächlich lesen.
Die Rolle des Informationssicherheitsbeauftragten (ISB)
Wo ein Rahmenwerk oder ein Vertrag einen benannten Informationssicherheitsbeauftragten verlangt, übernehmen wir diese Rolle samt Verantwortung — statt denjenigen zu beraten, der sie intern innehat.
Kontakt zur Behörde
Registrierung, Meldungen, Schriftverkehr und Audit-Koordination. Die Behörde hat einen Ansprechpartner, und das ist niemand aus Ihrem Team, der es nebenbei lernt.
Eine feste Monatspauschale, keine Stundenabrechnung
Das kaufmännische Modell zählt so viel wie die Leistung selbst, denn was die meisten Entscheidungen aufhält, ist nicht der Preis, sondern die Ungewissheit, was daraus wird.
- 01
Eine feste Monatspauschale
Vor dem Start vereinbart, und sie ändert sich nicht, weil ein Monat anstrengender war als gedacht. Keine Stundenabrechnung, kein Abruf aus einem Tagekontingent, keine Rechnung, die davon abhängt, wie anstrengend ein Monat war.
- 02
Zwei Sätze, wenn es eine Frist gibt
Die Auditvorbereitung ist aufwendiger als der spätere Betrieb des Programms, deshalb tragen die Vorbereitungsmonate einen höheren und die Betriebsmonate einen niedrigeren Satz. Beide sind fest.
- 03
Was die Höhe bestimmt
Zwei Dinge: die Mitarbeiterzahl und die Anzahl der Standorte. Nicht die Zahl der Termine, nicht wie fordernd der Monat war und nicht, wie viele Fragen Sie stellen.
- 04
Die Plattform ist enthalten
Cynomi ist bei jedem Mandat Teil der Pauschale — keine Lizenz, die separat gekauft und hinterher gerechtfertigt werden muss.
Arbeiten Sie auf einen Audittermin hin?
Organisationen, die die erste Runde der NIS2-Audits verpasst haben, haben meist 180 Tage, nicht ein Jahr. Dafür gibt es ein eigenes Programm, und es endet mit einer Entscheidung statt mit einer Hoffnung.
Zwanzig bis zweihundertfünfzig Beschäftigte?
Genug Systeme und Lieferanten, um eine Sicherheitsverantwortung zu brauchen — zu wenig Personal, um sie einzustellen. Wie das Problem in dieser Größe aussieht und welche unserer Leistungen welchen Teil beantwortet.
Das Audit hat bereits stattgefunden?
Feststellungen mit einer Frist, die nicht Ihre ist, oder Kontrollen, die auf dem Papier bestehen und nicht verlässlich laufen. Priorisierte Korrekturen mit Verantwortlichen und Fristen, und der Nachweis für den Betrieb.
Verlangt ein Kunde Nachweise?
Fragebögen, Auditklauseln und Nachweisanforderungen der Kunden, die Sie beliefern. Die Antworten einmal zusammengestellt, in einer Form, die im nächsten Quartal erneut versendet werden kann.
Sie betreiben Open-Source-Geschäftsplattformen
Ein vCISO-Mandat deckt Schwachstellenbehandlung als Disziplin ab. Wenn Sie zusätzlich das rohe Signal möchten — eine wöchentliche Übersicht zu den Produkten, die Sie tatsächlich einsetzen, und eine Warnung, wenn eines ausgenutzt wird —, ist das kostenlos und von jedem Mandat unabhängig.
Sicherheitsführung, die mit Ihnen wächst
Ein vCISO-Mandat ist so angelegt, dass es in das hineinwächst, was Ihr Unternehmen als Nächstes braucht.
Regulatorische Bereitschaft
Anforderungen aus NIS2, DORA und ISO 27001, zugeordnet zu Maßnahmen, Verantwortlichen und Nachweisen.
Eine Belegschaft, die hilft
Awareness-Schulung und Phishing-Simulation machen Ihre Mitarbeitenden zur Schutzmaßnahme statt zur Lücke.
Aufsicht über Dritte
Weiten Sie dieselbe Governance auf Lieferanten und Partner innerhalb Ihres Perimeters aus.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Wir liefern nicht nur Werkzeuge, sondern integrierte Beratung und technische Führung. Indem wir unsere nach ISO/IEC 27001 zertifizierte Expertise mit einer KI-gestützten Virtual-CISO-Plattform verbinden, schlagen wir die Brücke zwischen komplexer IT-Sicherheit und Geschäftsstrategie. Unser Ziel ist eine messbare Risikoreduktion: die wesentlichen Risiken benannt, priorisiert, einer verantwortlichen Person zugeordnet und mit Fristen nachverfolgt — bei gleichzeitig agilem und regelkonformem Betrieb.
Ein Virtual CISO bietet die strategische Führung eines erfahrenen Chief Information Security Officer, ohne dass Sie eine Vollzeitstelle auf Führungsebene schaffen müssen. Der Service eignet sich besonders für Organisationen, die eine Sicherheits-Roadmap aufbauen, Risiken steuern und regulatorische Anforderungen erfüllen wollen, dabei aber ein flexibles, expertengeführtes Modell bevorzugen.
Wir begleiten den gesamten Compliance-Weg. Dazu gehören eine anfängliche Gap-Analyse zur Ermittlung von Schwachstellen, die Umsetzung der erforderlichen technischen Maßnahmen (etwa Mehrfaktor-Authentifizierung, Verschlüsselung und Incident-Response-Rahmenwerke) sowie laufendes Monitoring, um die strengen EU-Meldefristen einzuhalten. So wird aus einer rechtlichen Pflicht ein Wettbewerbsvorteil.
Weder noch für sich genommen. Das Mandat wird von einem Team getragen — einem leitenden vCISO, einem Informationssicherheitsbeauftragten, einem Berater für Auditvorbereitung und einem technischen Experten —, damit der Service nicht am Kalender einer einzelnen Person hängt und weder Urlaub noch Krankheit ihn anhält. Gemeinsam bringt das Team die Qualifikationen ISO/IEC 27001 Lead Auditor, NIS2-Auditor, ISO/IEC 42001 Lead Auditor, CISA und CISM mit. Die Plattform läuft über die gesamte Laufzeit mit und ist in der Pauschale enthalten: Dort liegen Ihr Sicherheitsniveau, Ihr Compliance-Stand und Ihre offenen Aufgaben — keine Lizenz, die Sie getrennt kaufen.
Über beiden, nicht an ihrer Stelle. Wir übernehmen die Sicherheitsführung und, wo ein Rahmenwerk oder das Gesetz einen benannten Informationssicherheitsbeauftragten verlangt, auch diese Rolle einschließlich des Kontakts zur Aufsichtsbehörde. Ihr IT-Team und Ihre Dienstleister machen die technische Arbeit weiterhin selbst; wir prüfen die Maßnahmen, legen fest, was sich ändern muss, und verfolgen es bis zum Abschluss. Ein externer Dienstleister ist in diesem Modell kein blinder Fleck, sondern ein Lieferantenrisiko, das wir bewerten und über seine Verträge und seine eigenen Nachweise belegen. Die gesetzliche Verantwortung bleibt bei Ihrer Leitung; unsere Aufgabe ist es, diese Entscheidungen sauber vorzubereiten.
Die Steuerungsarbeit machen wir selbst, Ihre Systeme fassen wir nicht an. Richtlinien, Verfahren, Systemsicherheitspläne und Verzeichnisse schreiben und pflegen, den Nachweisbestand aufbauen, das interne Prüfaudit und den Korrekturmaßnahmenplan durchführen, Mitarbeitende auf Auditinterviews vorbereiten, den Behördenkontakt führen — das ist unsere Arbeit, keine Liste, die wir Ihnen übergeben. Eine Firewall-Regel ändern, MFA ausrollen oder das Backup-Konzept neu aufsetzen bleibt bei Ihrem IT-Team oder Ihrem Dienstleister: Wir spezifizieren es, bringen es in eine Reihenfolge und bleiben dran, bis es erledigt ist. Ein Penetrationstest ist nicht Teil der Pauschale, seine Organisation schon.
Die Plattformzugänge stehen rund eine Woche nach Vertragsschluss bereit, der Kick-off findet in derselben Woche statt. In den ersten 30 Tagen wird der benannte Beauftragte bestellt und dort, wo es vorgeschrieben ist, registriert, und der Geltungsbereich wird geklärt und von der Leitung freigegeben — welche Systeme dazugehören und wo die Systemgrenzen verlaufen —, während die Gap-Analyse bereits läuft. Danach ist der Takt wöchentlich: ein kurzer Status zu offenen Aufgaben und Hindernissen, gesteuert über die Aufgabenliste der Plattform. Monatlich erhalten Sie einen Management-Bericht über den Fortschritt an den Meilensteinen, offene Risiken und anstehende Entscheidungen. Quartalsweise prüfen wir Maßnahmenplan, Risikoregister und Lieferantenbewertungen erneut, jährlich die Sicherheitsbewertung und den Schulungsplan. Wo ein benannter Beauftragter vor Ort sein muss, findet dieser Besuch alle zwei bis drei Monate statt und wird dokumentiert. Übers Jahr liegt das Verhältnis bei etwa 20% vor Ort und 80% remote.
Sie können kleiner anfangen. Neben der laufenden Zusammenarbeit übernehmen wir Sicherheitsprojekte mit festem Umfang und einmalige, kostenpflichtige Bewertungen — eine Bewertung ist ein vernünftiger Weg, unsere Arbeitsweise kennenzulernen, bevor Sie sich auf etwas festlegen. Das laufende Modell bevorzugen wir, weil Sicherheitsführung keine Aufgabe ist, die endet: Deshalb läuft die laufende Zusammenarbeit über eine Mindestlaufzeit von zwölf Monaten. Ein Programm, das nach einem Quartal abgeräumt wird, hinterlässt Dokumente statt gelebter Praxis.
Eine feste Monatspauschale, vor dem Start vereinbart, ohne Stundensatz und ohne Abrechnung am Monatsende — die Plattform inbegriffen. Ihre Höhe ergibt sich aus dem bei Vertragsschluss festgelegten Umfang: wie viele Informationssysteme dazugehören und in welcher Sicherheitsklasse sie liegen. Wo ein Audittermin ansteht, ist die Pauschale zweistufig: höher in den Vorbereitungsmonaten, niedriger in den folgenden Betriebsmonaten. Die feste Pauschale gilt nach dem Prinzip der angemessenen Nutzung: Übersteigt der tatsächliche Bedarf den vereinbarten Umfang dauerhaft und wesentlich, öffnen wir Umfang und Pauschale gemeinsam neu, statt Ihnen eine höhere Rechnung zu schicken. Nicht enthalten sind die technische Umsetzung selbst und was sie an Anschaffungen erfordert, Penetrationstests, Anfahrten zu entfernten Standorten sowie die Auditgebühr, die Sie direkt an den Auditor zahlen.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.