Virtual CISO · Maßnahmenplan
Aus jeder Lücke wird eine Aufgabe mit Verantwortlichem, Termin und Nachweis
Eine Lückenanalyse, die mit einem Bericht endet, hat das Problem verschoben und nicht gelöst. Bei uns entsteht daraus ein ausgearbeiteter Plan: jede Feststellung als Aufgabe, die jemand aufnehmen und erledigen kann, sortiert nach dem, was Ihre Organisation in einem Quartal tatsächlich verkraftet, und so lange verfolgt, bis der Nachweis daran hängt.
Eine Aufgabe ist eine Methode, keine Zeile auf einer To-do-Liste
„Zugriffskontrolle einführen“ ist eine Feststellung, keine Anweisung. Sie sagt der Person, die handeln muss, woran es fehlt, und nicht, was zu tun ist — so bleiben Maßnahmenpläne ein Quartal lang unangetastet und werden dann neu geschrieben. Jede Aufgabe hier beginnt damit, wofür das Control da ist, und gibt anschließend ein nummeriertes Vorgehen zur Umsetzung — geschrieben, um übergeben zu werden, nicht um ausgelegt zu werden.
Unter den allgemeinen Schritten steht der Teil, der sich nicht generieren lässt: eine Notiz Ihres vCISO zu Ihrer Umgebung. Für welches Ihrer Systeme das gilt, was davon bei Ihnen teilweise schon vorhanden ist, was im Workshop vereinbart wurde und was als Nächstes kommt. Diese Notiz ist der Unterschied zwischen einer Methode und einer Vorlage mit Ihrem Logo darauf.
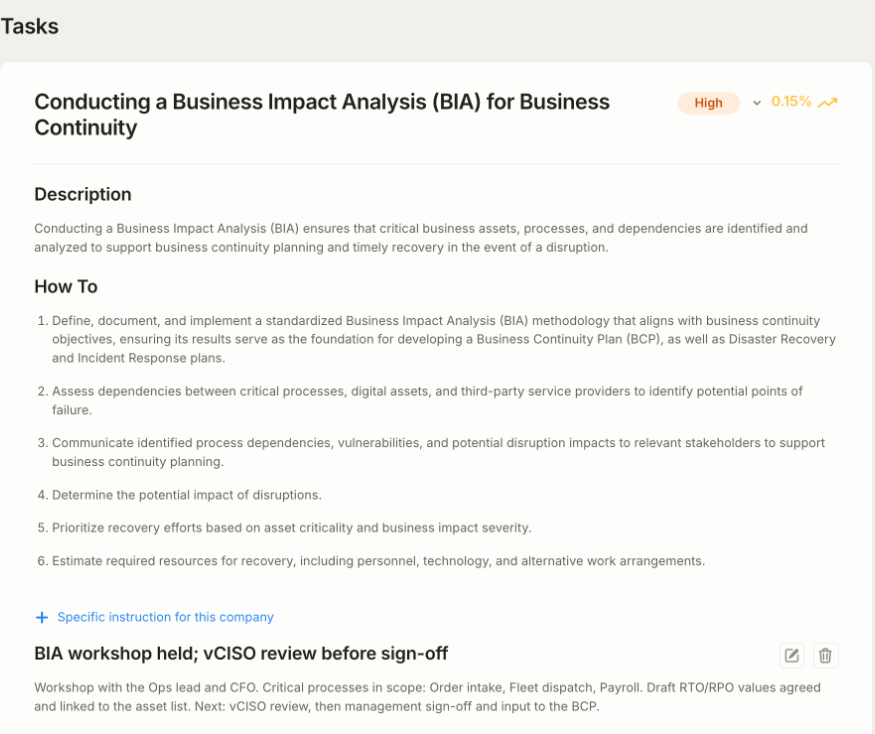
- Wofür das Control da ist — bevor irgendetwas zur Umsetzung gesagt wird
- Ein nummeriertes Vorgehen, damit niemand eine Rahmenwerksklausel in Arbeit übersetzen muss
- Eine Priorität von kritisch bis niedrig und eine Schätzung des Aufwands
- Eine Notiz Ihres vCISO überall dort, wo die allgemeinen Schritte für Ihre Umgebung anzupassen sind
Ein Teil davon ist unserer, ein Teil wird es nie sein
Die Governance-Seite ist unsere und kommt nicht als Hausaufgabe zu Ihnen zurück: die Richtlinien, die Verfahren, die Verzeichnisse dahinter, der Nachweisspeicher, die Auditvorbereitung. Was ein laufendes System verändert, gehört nicht dazu, denn diese Änderung muss jemand vornehmen, der Zugangsdaten dafür hat — und wir haben bewusst keine.
Die Linie verläuft Aufgabe für Aufgabe, und sie wird vor Monatsbeginn gezogen statt auf halber Strecke entdeckt. Gehört die Arbeit einem externen IT-Dienstleister, kann dieser aus einem Ticket in seinem eigenen Service Desk arbeiten, das mit der Aufgabe hier verknüpft ist — Teil des Plans zu sein zwingt ihn also nicht, im Portal eines anderen zu leben. Sieben der Service Desks, die Ihr Dienstleister am ehesten einsetzt, sind ab Werk angebunden und arbeiten in beide Richtungen; alles andere läuft über die eigene API des Portals, und das ist Entwicklungsarbeit statt einer Einstellung.
- Jede Aufgabe hat einen benannten Verantwortlichen, und Ihre eigenen Leute können eigene Konten haben — ohne Obergrenze
- Richtlinien-, Verfahrens-, Verzeichnis- und Nachweisarbeit ist unsere, und wir erledigen sie auch
- Eine Konfigurationsänderung gehört dem, der die Berechtigung hält; wir beschreiben, ordnen und verfolgen sie
- Ein externer Dienstleister arbeitet aus seinem eigenen Service Desk, Status, Notizen und Nachweise kommen an die Aufgabe zurück
Kurz-, mittel- und langfristig — mit echten Terminen auf dem, was zuerst bewegt werden muss
Zweihundert nach Schwere sortierte Aufgaben sind kein Plan, sondern dasselbe Backlog mit besserer Sortierung. Die Roadmap verteilt die Arbeit auf drei Horizonte — gemessen daran, was Ihr Team und Ihr Budget in einem Jahr tragen.
- 01
Kurzfristig
Ein Monat bis ein Quartal. Die kritischen Feststellungen, das, womit ein Prüfer anfangen würde, und die strukturellen Schritte, die jetzt günstig und später teuer sind. Diese tragen Termine, und an diesen Terminen hängt der wöchentliche Jour fixe.
- 02
Mittelfristig
Ein Quartal bis ein Jahr. Was eine Budgetposition, einen Beschaffungszyklus oder ein Wartungsfenster braucht — und was erst sinnvoll ist, wenn die kurzfristigen Voraussetzungen bereits umgesetzt sind.
- 03
Langfristig
Jenseits eines Jahres. Aufbau langfristiger Fähigkeiten: die Punkte, die eine organisatorische Veränderung, eine Plattformmigration oder eine Personalentscheidung brauchen, bevor sie sich überhaupt sauber planen lassen.
Sechs Zustände, und nur einer davon bewegt Ihren Score
Nicht begonnen, in Arbeit, in Prüfung, erledigt, zurückgestellt oder nicht zutreffend. Interessant ist der Unterschied zwischen den letzten dreien, denn dort entscheidet sich, ob ein Plan ehrlich bleibt oder still aufhört, einer zu sein.
Den Compliance-Score bewegt „erledigt“, und dorthin führt der Weg nicht direkt aus „in Arbeit“, sondern über die Prüfung: Ihr vCISO sieht sich die Arbeit und den Nachweis dahinter an, bevor sie zählt.
Zurückgestellt heißt, dass das Risiko akzeptiert statt behoben wurde. Die Aufgabe fordert keine Aufmerksamkeit mehr, das Risiko selbst bleibt im Risikoregister und bleibt Teil Ihrer Risikobewertung — eine Zurückstellung ist eine Entscheidung, kein Verschwinden. Nicht zutreffend heißt tatsächlich außerhalb des Geltungsbereichs, mit der Begründung an der Aufgabe, denn ein unbegründetes „nicht zutreffend“ ist das, woran ein Prüfer am leichtesten ansetzt.
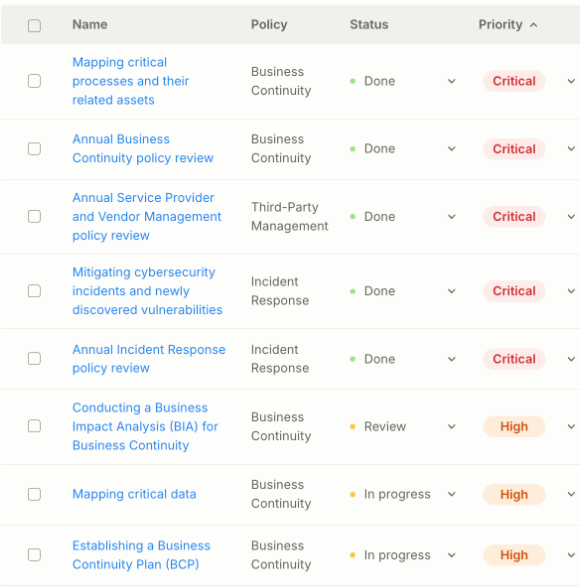
Der Nachweis hängt an der Aufgabe, nicht in einem Ordner, den jemand finden muss
Ein Prüfer fragt selten, ob Sie eine Richtlinie haben. Er fragt, ob Sie zeigen können, dass die Sache stattgefunden hat — die durchgeführte Überprüfung, der gelaufene Test, das freigegebene Dokument — und wann. Deshalb gehört der Nachweis zu der Aufgabe, die ihn erzeugt hat: die Datei angehängt, daneben das Datum, an dem sie eingegangen ist.
Damit gibt es zu Auditbeginn nichts zusammenzusuchen. Die Spur entsteht als Nebenprodukt der Arbeit und nicht in einer Woche voller Postfachsuche, und jede Aufgabe trägt auch mit sich, wofür sie da war: welche Richtlinie sie bedient, welchen Rahmenwerken sie entspricht und welche Risiken sie senkt.
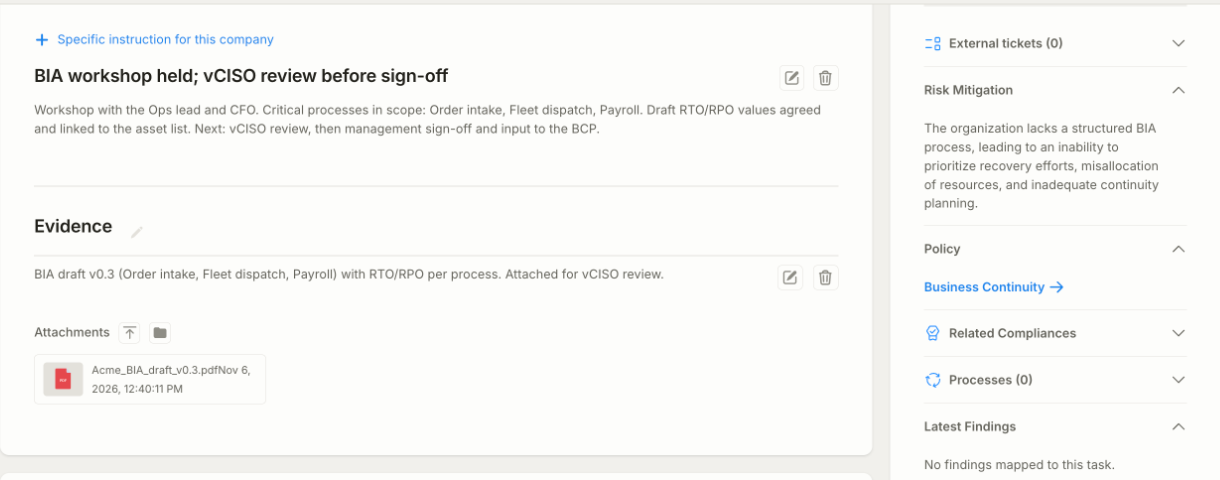
Berechtigungsprüfungen und Wiederherstellungstests werden fest eingeplant
Ein guter Teil dessen, was ein Rahmenwerk verlangt, ist keine einmalige Änderung. Berechtigungen werden überprüft, Backups werden zurückgespielt, um zu zeigen, dass es geht, Richtlinien werden neu freigegeben, Lieferanten neu bewertet — und jedes davon ist ein Control, das in dem Moment versagt, in dem die Person geht, die es bisher im Kopf hatte.
Deshalb sind sie als wiederkehrende Aufgaben mit eigenem Takt angelegt, und der Nachweis sammelt sich Zyklus für Zyklus an statt in der Woche vor dem Audit. Nebenbei ist das auch die einzige Variante, die einem Prüfer ein wirkendes Control zeigt und nicht eines, das einmal existiert hat.
Eine als erledigt markierte Aufgabe, die ein Scan weiterhin meldet, kommt zur erneuten Prüfung zurück
Eine Aufgabe als erledigt zu markieren ist eine Behauptung, und bei allem von außen Sichtbaren lässt sie sich prüfen. Scan-Feststellungen werden erneut mit der Aufgabenliste abgeglichen, und eine Feststellung, die nach dem Schließen ihrer Aufgabe noch da ist, bringt diese zur erneuten Prüfung zurück — statt in einem eigenen Bericht zu liegen, den niemand mit dem Plan abgleicht.
Ein kleiner Mechanismus gegen eine teure Fehlerklasse: die Änderung, die auf einem Server gemacht wurde und auf dem anderen nicht; die Einstellung, die beim nächsten Deployment zurückgesprungen ist; die Ausnahme, die jemand vor zwei Jahren für eine Woche eingetragen hat.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Nein — und die Roadmap ist genau der Ort, an dem diese Grenze geschrieben steht, statt vorausgesetzt zu werden. Wir liefern die Aufgabe, das Vorgehen und die Reihenfolge; die Änderung selbst nimmt vor, wer die Zugangsdaten für das System hält, also Ihr IT-Team oder Ihr Dienstleister. Alles, was Governance ist und nicht Konfiguration, gehört uns und wird geliefert statt zurückdelegiert: die Dokumente, die Verzeichnisse, der Nachweisspeicher, das Probeaudit, die Vorbereitung Ihrer Leute auf Auditinterviews. Wird eine Aufgabe auf erledigt gesetzt, prüfen wir sie, bevor sie zählt — und diese Prüfung hält beide Hälften ehrlich zueinander.
Nicht zwingend. Eine Aufgabe lässt sich als Ticket in seinen eigenen Service Desk spiegeln, und das Ticket bleibt mit der Aufgabe hier verknüpft — Ihr Dienstleister arbeitet also dort, wo er ohnehin arbeitet, und die Verknüpfung läuft in beide Richtungen: Statuswechsel, Notizen und Nachweisdateien, die an seinem Ticket entstehen, kommen an die Aufgabe zurück. Sieben Service Desks sind ab Werk angebunden, was die meisten Dienstleister abdeckt, denen wir begegnen: ConnectWise, ServiceNow, Autotask, HaloPSA, Kaseya, NinjaOne und Atera. Alles andere wird über die eigene API des Portals angebunden, und das ist Entwicklungsarbeit statt einer Einstellung. Zweierlei gilt in beiden Fällen: Synchronisiert wird nach Zeitplan und nicht im Moment der Änderung, die ehrliche Erwartung lautet also „innerhalb einer Stunde“ und nicht „live“ — und will niemand etwas anbinden, erreicht ihn die Aufgabe trotzdem, per E-Mail und über den wöchentlichen Jour fixe.
Wie eine Entscheidung — sofern es eine war. Eine Aufgabe zurückzustellen ist derselbe Akt wie das Akzeptieren des darunterliegenden Risikos: Es braucht eine Begründung, eine benannte Person und ein Datum, und das Risiko bleibt mit seinem echten Wert im Register, statt still aus dem Bild zu verschwinden. Ein Prüfer liest daraus eine Entscheidung der Geschäftsleitung, der er zustimmen oder widersprechen kann — das ist ein Gespräch. Gesucht wird die andere Variante: die Aufgabe, die ohne festgehaltenen Grund verstummt ist, oder die Feststellung mit dem Vermerk „nicht zutreffend“ und nichts dahinter. Diese beiden Mängel lassen sich bei einem Audit besonders leicht feststellen, und beide lassen sich im Moment des Entstehens in etwa einer Minute vermeiden.
In einem Jahr schafft sie niemand, und ein Plan, der das unterstellt, ist keiner. Zwei Dinge machen die Zahl handhabbar. Erstens trifft ein großer Teil jeder Ausgangsliste auf Sie nicht zu — die Controls zum Kartenzahlungsverkehr, wenn Sie keine Karten annehmen; die Controls zur sicheren Entwicklung, wenn Sie keine Software schreiben — und diese mit Begründung herauszunehmen ist echte Arbeit, die in den ersten Wochen stattfindet. Zweitens ist der Rest geordnet und nicht nur aufgelistet: Die kritischen und kurzfristigen Aufgaben tragen Termine, der Rest liegt in Horizonten, die Sie jedes Quartal daran messen, was sich tatsächlich bewegt hat. Ihre Geschäftsleitung prüft nie das Backlog. Sie prüft die Entscheidungen für das nächste Quartal.
Wo Sie in der Methode stehen und wie es weitergeht
Risikoentscheidungen
Was behoben wird, was akzeptiert wird, und wessen Name an der Entscheidung steht.
Scans
Regelmäßige Prüfung der externen Angriffsfläche und der Sicherheit des internen Verzeichnisdienstes.
Business Continuity
Kritische Prozesse, vertretbare Ausfallzeiten und der geschätzte monatliche Ausfallschaden.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.