Schutz und Risiko
Online-Bedrohungen erkennen, bevor daraus ein Geschäftsschaden wird
Spirity überwacht für Sie externe digitale Risiken im offenen Web, im Deep und Dark Web sowie über Domains, soziale Medien und weitere Online-Quellen — und handelt auf Basis der Funde.
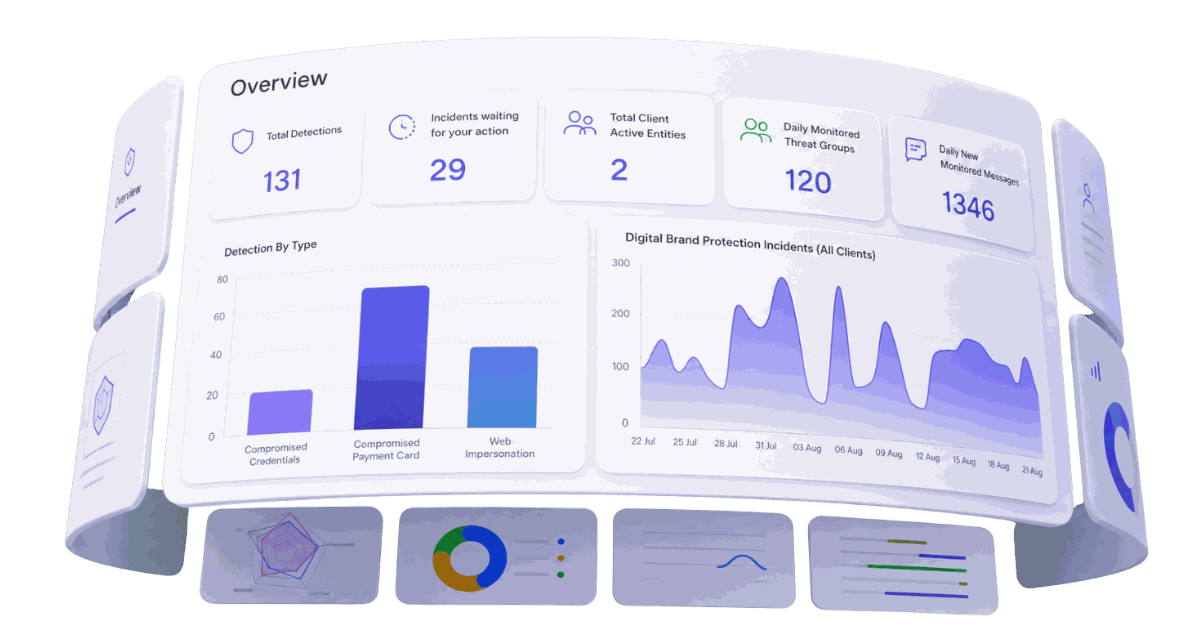
Sechs Module, ein Blick von außen
Digital Risk Protection wirkt als Frühwarnsystem für Bedrohungen außerhalb Ihrer internen Umgebung — dort, wo Ihre Marke, Ihre Führungskräfte und Ihre Kunden exponiert sind.
Digitaler Markenschutz
Überwacht Ihre externe Angriffsfläche auf Nachahmungen im Web, in sozialen Medien und in Apps — über mehr als 200 offizielle und inoffizielle App-Stores hinweg.
- Reicht Takedown-Anfragen nach Ihrer Freigabe bei Registraren, Hostern und Plattformen ein — im Einzelfall oder per Dauerfreigabe
- Die Missbrauchsmeldung geht innerhalb eines Werktags nach Ihrer Freigabe hinaus, mit aufbereiteten Nachweisen
Überwachung auf Kontoübernahmen
Überwacht Clear, Deep und Dark Web auf Aktivitäten von Angreifern, damit E-Mail-Adressen, Benutzernamen und Passwörter nicht kompromittiert oder verkauft werden.
- Sofortige Warnung bei offengelegten Zugangsdaten, damit Konten rechtzeitig zurückgesetzt werden
Aufdeckung von Betrugskampagnen
Überwacht private Gruppen in Messenger-Diensten wie WhatsApp, Telegram, ICQ und Discord, um der Nutzung gestohlener Kundendaten entgegenzuwirken.
- Verfolgt Cybercrime-Aktivitäten, die gestohlene Kundendaten verwenden
Erkennung von Datenabfluss
Analysten durchsuchen Quellen im Clear, Deep und Dark Web, Code-Repositories, soziale Plattformen und Nachrichten, um Datenabfluss proaktiv zu erkennen.
- Deckt offene Quellen, private Gruppen und Dark-Web-Marktplätze laufend ab
Executive Cyber Guard
Überwacht laufend die Exponierung persönlicher Daten, gestohlene Zugangsdaten, Kontoübernahmen, Online-Nachahmung und Identitätsdiebstahl bei Ihrem Führungsteam.
- Sentiment-Analyse und Prüfung von Erwähnungen im Clear, Deep und Dark Web
- Schützt vor finanziellem, reputativem und sogar physischem Schaden
Analyse der externen Angriffsfläche
Umfangreiche öffentliche und eigene globale Internetdaten erlauben es, Schwachstellen und Schwachpunkte Ihres Netzwerks von außen zu bewerten.
- Zeigt, was ein Angreifer sieht, bevor er handelt
Ihr Perimeter ist keiner mehr
Das meiste, was einer Marke schadet, geschieht dort, wohin Ihre Kontrollen nicht reichen: eine täuschend ähnliche Domain, eine geklonte Login-Seite, ein Datenleak mit Zugangsdaten, eine im Messenger nachgeahmte Führungskraft.
Wenn das den Helpdesk erreicht, sind Kunden bereits geschädigt. Digital Risk Protection findet und entfernt es in der frühesten Phase des Angriffs.
- Erkennen Sie geleakte Daten, Phishing-Seiten, gefälschte Domains, Nachahmung und Betrugskampagnen, bevor sie größeren Schaden anrichten.
- Schützen Sie den Ruf Ihres Unternehmens, indem Sie Missbrauch, gefälschte Websites und Angriffe unter Ihrer Markenidentität aufdecken.
- Überwachen Sie Bedrohungen gegen Kunden, Mitarbeitende, Konten, Zugangsdaten und sensible Informationen.
- Ermöglichen Sie schnelles Handeln gegen bösartige Domains, Phishing-Seiten, Nachahmungsversuche und betrügerische Online-Assets.
- Gewinnen Sie ein klareres Bild von Risiken, die außerhalb Ihres Netzwerks liegen und Ihnen dennoch schaden können.
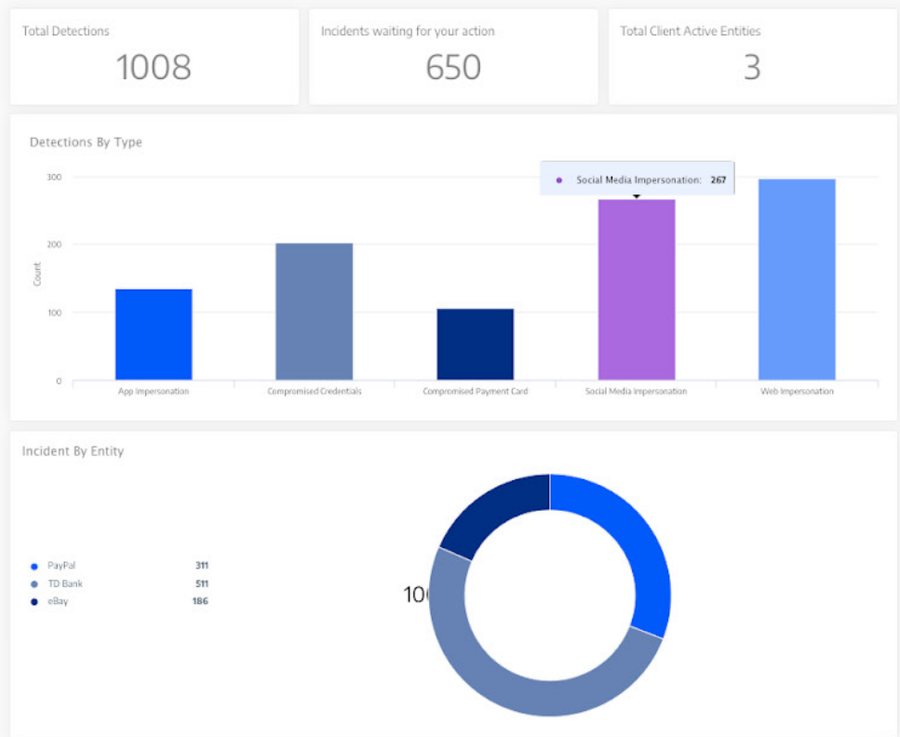
Was laufende externe Überwachung Ihnen bringt
Proaktive Erkennung von Nachahmung
Erkennen Sie Nachahmung und lassen Sie Phishing-Angriffe auf Ihr Unternehmen entfernen.
Kontakt zu Bedrohungsakteuren
Analysten durchsuchen Clear, Deep und Dark Web, treten mit Akteuren in Kontakt und identifizieren geleakte Daten proaktiv.
Überwachung von Führungsdaten
Überwachen Sie Daten Ihrer Führungskräfte, um finanziellen, reputativen und sogar physischen Schaden zu verhindern.
Sofortige Warnung bei Exponierung
Sie werden gewarnt, sobald Daten offenliegen — früh genug, um Kontoübernahmen abzuwenden.
Abwehr von Betrugskampagnen
Wehren Sie Betrugskampagnen mit gestohlenen Kundendaten ab, indem Cybercrime-Aktivität direkt verfolgt wird.
Analyse externer Bedrohungen
Analysieren Sie externe Bedrohungen, indem Ihre Angriffsfläche so kartiert wird, wie ein Angreifer sie sieht.
Partnergestützter Schutz mit BlueVoyant
Spirity erbringt Digital Risk Protection gestützt auf die externen Cyberabwehr-Fähigkeiten von BlueVoyant. Das verschafft Ihnen breitere Sicht auf Online-Bedrohungen, externe Angriffsflächen, Dark-Web-Exponierung, Nachahmung, Betrugskampagnen und Risiken durch Datenabfluss.
Warum BlueVoyant?
BlueVoyant verschafft Unternehmen umfassende Echtzeit-Sicht auf externe digitale Bedrohungen und überwacht dafür laufend Domains und Websites, soziale Medien, Apps in offiziellen und illegalen Stores, das Clear, Deep und Dark Web sowie Instant Messaging. Globale Abdeckung, Data Science und Analystenexpertise ermöglichen es, bösartige Look-alike-Angriffe und aktive Phishing-Seiten zu erkennen — und in Ihrem Namen zu handeln, um Bedrohungen für Ihre Marke, Ihre Mitarbeitenden und Ihre Kunden zu beseitigen.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Ihre Systeme beobachten Verkehr, der Sie bereits erreicht hat. Das hier beobachtet die Infrastruktur, bevor er das tut. Eine zur Täuschung registrierte und geparkte Domain wird gemeldet, solange sie noch ruht — bevor eine einzige Nachricht verschickt wurde —, ebenso gefälschte Apps, nachgeahmte Social-Media-Profile und Ihre Daten dort, wo sie nicht sein sollten. Die Quellen hat ein internes Team nicht: passive DNS- und Registrierungsdaten in großem Umfang, Datenleck-Sammlungen und kriminelle Kanäle auf Telegram, Discord und im Darknet.
Sie geben ihn frei — im Einzelfall oder über eine einmal erteilte Dauerfreigabe. Danach reicht das rund um die Uhr besetzte Security Operations Center eine Missbrauchsmeldung beim Registrar, Hoster oder der Plattform ein, mit aufbereiteten Nachweisen, die Anfrage wird bestätigt, und die Meldung geht innerhalb eines Werktags nach dieser Bestätigung hinaus. Worauf sich ehrlicherweise niemand verpflichten kann, ist die Entfernung selbst: Das entscheidet der Registrar oder die Plattform, nicht wir. Die Zusage ist also die Meldung und ihre Verfolgung — und Sie sehen den Stand jedes Falls im Portal statt der Auskunft „in Bearbeitung“.
Nein. Takedowns sind in der festen Jahrespauschale unbegrenzt, und ihre Zahl ist ausdrücklich kein Preisfaktor. Das ist so gewollt und verschiebt das Risiko zu uns statt zu Ihnen: Ein Service, den Sie zögern zu nutzen, weil jede Nutzung Geld kostet, ist kein Schutz, sondern ein Zähler.
Ja, sofern dieses Profil beim Onboarding als zu schützendes benannt wurde. Facebook, Twitter, Instagram und LinkedIn sind abgedeckt, sowohl für Markenimitation als auch für gefälschte Konten, die Namen oder Foto einer benannten Führungskraft verwenden. Eines sollten Sie vor dem Kauf wissen und nicht danach: Phishing-Domains werden rund um die Uhr gesucht, gefälschte Apps und Social-Media-Konten dagegen an Werktagen — über ein erkanntes Fake-Profil wird innerhalb von 24 Stunden berichtet. Der Takedown läuft anschließend wie oben beschrieben.
Einen Fragebogen — und der Service startet, sobald er zurückkommt. Er fragt nach Ihren Markennamen, Logos und Marken; den zu überwachenden und den freizugebenden Domains; Ihren echten Anwendungen; Ihren offiziellen Social-Media-Konten und den zu schützenden Führungskräften; und danach, wer bei Ihnen Zugang erhalten soll. Es folgen Kick-off, Portalzugang mit Mehrfaktor-Authentifizierung und eine 14-tägige Feinjustierung, deren erklärter Zweck eine auf Sichtbarkeit und Genauigkeit optimierte Ausgabe ist. Die Erkennung läuft ab dem ersten Tag — die zwei Wochen sorgen dafür, dass sie nicht laut wird.
Das ist die richtige Frage, und genau darin unterscheidet sich das von einem Threat-Intelligence-Feed. Die Erfassung ist automatisiert, die maschinelle Analyse entfernt das offensichtliche Rauschen, und was übrig bleibt, reichert eine Analystin oder ein Analyst an — Fehlalarme werden entfernt, Kontext ergänzt und eine empfohlene Maßnahme angehängt —, bevor irgendetwas bei Ihnen ankommt. Ihre eigenen Domains und Assets stehen auf einer Freigabeliste und lösen nie einen Alarm aus, und die zwei Wochen Feinjustierung sind genau dafür da. BlueVoyant misst die Fehlalarmquote dessen, was den Kunden erreicht, mit unter einem Prozent.
Wir sagen es schnell — nach kompromittierten Zugangsdaten wird rund um die Uhr gesucht, die Meldung erfolgt innerhalb von 30 Minuten nach der Entdeckung — dann präzise und mit dem, was zu tun ist: ein Basisbericht darüber, was bereits offenliegt und was nötig ist, um die betroffenen Konten zu schließen, danach laufende Überwachung mit sofortiger Meldung, sobald neue Offenlegungen auftauchen. Das Zurücksetzen und Sperren bleibt bei Ihnen, denn das sind Eingriffe in Ihre Systeme und Ihr Verzeichnis. Was Sie zusätzlich bekommen und ein reines Warnwerkzeug nicht enthält, ist die Person, die den Fund gemacht hat: jemand, den Sie fragen können, woher er stammt, wie alt er ist und ob er Teil von etwas Größerem ist.
Nur wenn Sie uns darum bitten, für einen konkreten Fall, im Voraus abgestimmt. Es geschieht nie automatisch und nie auf Grundlage einer einmal erteilten Generalvollmacht. Die Möglichkeit besteht, weil es Situationen gibt, in denen jemand mit diesen Leuten sprechen muss — und kaum eine Organisation hat dafür jemanden mit der nötigen Ausbildung und Erfahrung. Das ist ein Spezialgebiet, und ein schlecht geführtes Gespräch kostet viel. Wo Sie darum bitten, führen wir es in 24 Sprachen, darunter Englisch, Ungarisch und Deutsch.
Ihre Beschäftigtenzahl. Nicht die Zahl der geschützten Domains, Marken oder Führungskräfte, und ausdrücklich nicht die Zahl der Takedowns, die unbegrenzt ist. Die Begründung ist es wert, ausgesprochen zu werden, weil sie die ganze Anlage des Service erklärt: Bei einer festen Jahrespauschale ist jeder eingereichte Takedown unsere Kosten und nicht Ihre — dieses Risiko tragen wir. Und je größer eine Organisation ist, desto mehr Angreifer nehmen sie ins Visier. Größe und Vorfallzahl laufen eng genug parallel, dass die Beschäftigtenzahl die fairste einzelne Variable ist, die wir gefunden haben. Zwölf Monate Laufzeit, jährliche Zahlung.
Bereit, Ihre digitalen Werte zu schützen?
Wenn Sie mehr darüber erfahren möchten, wie Digital Risk Protection erstklassige Daten, fortschrittliche Analytik und Threat-Intelligence-Experten für Erkennung, Behebung und Prävention verbindet, vereinbaren Sie eine Demonstration mit uns.