Security Operations · Phishing-Analyse
Jedes Postfach ein Sensor. Jede Meldung beantwortet.
Wenn jemand eine verdächtige Mail bemerkt, sollten zwei Dinge schnell geschehen: Jemand klärt, ob sie echt ist, und wenn ja, verschwindet sie aus jedem anderen Postfach, das sie bekommen hat. Phishing Investigation gibt Ihren Mitarbeitenden einen Phishing-Meldebutton und Ihnen ein Team samt Analyse-Engine, die beides erledigen.
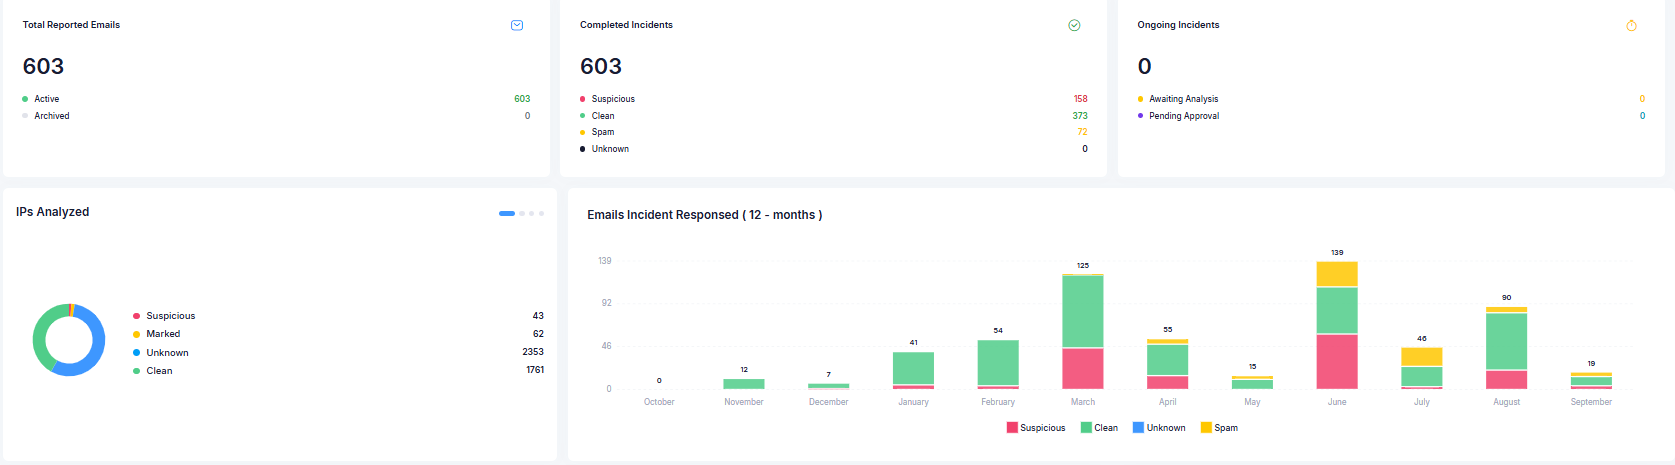
Sieben Schritte, und über den entscheidenden befindet ein Mensch
- 01
Melden
Die Person klickt in Outlook — Desktop oder Web — oder in Gmail auf „Phishing melden“. War es eine unserer Simulationen, wird ihr das sofort gutgeschrieben, und sonst geschieht nichts.
- 02
Gruppieren
Meldungen derselben Mail von verschiedenen Personen werden nach Absender, Betreff, Text, Links oder Anhängen gruppiert, sodass aus zwanzig Meldungen ein Vorfall wird und nicht zwanzig Tickets.
- 03
Zuerst die Regeln
YARA-Regeln, eingebaute wie Ihre eigenen, kennzeichnen bekannte Muster sofort: Köder zur Kontoübernahme, Spam, Werbemails.
- 04
Analysieren
Links, Adressen, Domains und Anhänge werden gegen mehrere Threat-Intelligence-Quellen geprüft, darunter VirusTotal, MetaDefender, Spamhaus und AlienVault OTX, neben unserer eigenen Engine und SpamAssassin. Auch die Header werden untersucht — SPF, DKIM, DMARC, die Received-Kette sowie die Reputation von Absenderdomain und Mailserver. Das Ergebnis ist ein einzelner Risiko-Score.
- 05
Entscheiden
Eine Analystin prüft die Belege und stuft die Mail als Phishing, Spam, unbedenklich oder unbekannt ein. Eindeutige Fälle erledigen Playbooks automatisch; über den Rest entscheidet ein Mensch.
- 06
Entfernen
Die Entscheidung wird auf jedes Postfach angewendet, das die Mail erhalten hat: finden, löschen, in Quarantäne legen, in den Spam verschieben, ihre Links unwirksam machen oder sie mit einem Warnhinweis kennzeichnen.
- 07
Rückmeldung an die meldende Person
Wer gemeldet hat, erfährt in der eigenen Sprache, was geschehen ist — auch alle, die dieselbe Mail später melden.
Ihre Analysten oder unsere
Beide laufen auf derselben Konsole. Unterschiedlich ist, wer die Warteschlange abarbeitet, wenn etwas gemeldet wird.
Beide enthalten
- Einen Phishing-Meldebutton in jedem Postfach, in Desktop, Web und Mobil
- Automatische Analyse jeder Meldung: Header, Links, Anhänge und Absenderreputation
- Entfernung aus jedem Postfach, das die Nachricht erhalten hat
- Plattformschulung und Support für Ihre Administratoren
Investigation-Plattform
Für Teams mit eigenem Sicherheitsbetrieb, die das Werkzeug wollen und die Beurteilung im Haus behalten.
- Ihre Analysten arbeiten die Warteschlange in der Konsole ab
- Ihr Team entscheidet, was echt ist und was entfernt wird
- Eigene Playbooks und SOAR-Ziele
Managed Investigation
Für Teams ohne eigenen Sicherheitsbetrieb, die wollen, dass mit Gemeldetem etwas geschieht.
- Unsere Analysten arbeiten die Warteschlange für Sie ab
- Wir entscheiden, entfernen es und sagen Ihnen, was es war
- Die Konsole bleibt Ihre: Sie lesen das Ergebnis, statt es abzuarbeiten
Ein Fall, kein Strang weitergeleiteter Mails
Absenderanalyse
Absender, Absenderdomain und Mailserver, jeweils mit Reputation.
Headeranalyse
Der vollständige Zustellweg, Server für Server, mit den Authentifizierungsergebnissen.
Links und Anhänge
Jeder Posten mit eigener Bewertung und den Belegen dahinter.
Inhalt
Die gerenderte Nachricht, ihre Bilder und die Originaldatei.
Meldende Personen
Wer wann gemeldet hat, mit VIP-Kennzeichnung für Führungskräfte und andere Rollen mit hohem Risiko.
Verlauf und Kommentare
Jede Handlung, von wem und warum.
Den wiederkehrenden Teil erledigen Maschinen
Playbooks
Handeln von selbst, wenn Bedingungen erfüllt sind — ein bekannt bösartiger Absender, ein Threat-Intelligence-Urteil, ein Risiko-Score über Ihrem Schwellenwert —, um neu einzustufen, zu priorisieren, zu benachrichtigen, zu entfernen oder zu eskalieren.
Proaktive Postfachsuche
Wenn eine Meldung eine Kampagne sichtbar macht, suchen wir dieselbe Mail auch dort in den Postfächern, wo niemand sie gemeldet hat — und handeln nach dem, was wir finden.
In Ihre Kontrollen schieben
Bösartige Domains, Adressen, URLs und Datei-Hashes lassen sich mit Ablaufdatum in Ihren Sicherheitsbestand und Ihren SOAR-Ablauf übergeben, zum Protokollieren oder Blockieren. Trend Micro Apex One und Apex Central, FortiMail und pfSense werden unterstützt, mit einem Freigabeschritt, bevor etwas durchgesetzt wird.
In Ihr SIEM
Vorfälle und Handlungen lassen sich per Syslog weiterleiten, zusammengefasst oder im Detail.
Awareness bringt Menschen bei, Phishing zu erkennen. Das hier macht das Erkennen erst etwas wert.
Beide teilen sich einen einzigen Phishing-Meldebutton. Die Meldung einer simulierten Mail hebt den Meldescore dieser Person in der Awareness-Plattform; die Meldung einer echten Mail geht in die Analyse. Die Person muss nicht wissen, was davon was ist — und sollte es auch nicht müssen.
Phishing Investigation ist ein eigener Service. Er funktioniert neben beiden Awareness-Optionen und ebenso vollständig für sich allein.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
War es eine unserer Simulationen, wird es der Person gutgeschrieben und hebt ihren Meldewert — genau dieses Verhalten soll das Programm erzeugen. War es eine echte Mail, geht sie in die Untersuchungsplattform: zuerst regelbasierte Prüfungen, dann Links und Anhänge gegen mehrere Reputationsquellen, danach die Kopfzeilen — SPF, DKIM, DMARC, die Received-Kette — sowie die Reputation von Absenderdomain und Mailserver. Die endgültige Einschätzung trifft ein Mensch, und die Maßnahme wird auf jedes Postfach angewendet, das die Mail erhalten hat: finden, löschen, in Quarantäne verschieben oder umlegen. Wer gemeldet hat, erfährt in der eigenen Sprache, was daraus wurde.
Weil die Prüfungen Zeit brauchen — und gerade die, die Zeit brauchen, sind die wertvollen. Threat-Intelligence-Abfragen, Regelabgleich und alle automatischen Maßnahmen müssen abgeschlossen sein, bevor ein Fall vollständig ist, und genau dann wird er als abgeschlossen markiert.
Eindeutige Fälle schließen sich über Playbooks automatisch. Der Rest wartet auf eine Analystin, und das ist Absicht und kein Rückstau.
Sie sehen auf unterschiedliche Daten, und zu unterschiedlichen Zeitpunkten. Dieselbe URL kann in einer Quelle unbedenklich sein, in einer zweiten unbekannt und in einer dritten bösartig — am häufigsten in den ersten Stunden einer neuen Kampagne, also genau dann, wenn eine Meldung am meisten zählt.
Deshalb wird das Ergebnis zu einem einzigen Risiko-Score verbunden statt als Reihe von Urteilen gezeigt, und deshalb sieht sich ein Mensch alles an, was nicht eindeutig ist.
Eine App-Registrierung mit Administratorzustimmung, einschließlich mandantenweitem Lesen und Schreiben von Postfächern.
Das ist eine weitreichende Berechtigung, die man verstehen und nicht nur freigeben sollte: Sie erlaubt es, eine Phishing-Mail in jedem Postfach zu finden und zu entfernen, das sie erhalten hat, und nicht nur im Postfach der meldenden Person. Ohne sie kann der Service eine Meldung analysieren, aber auf das Ergebnis nicht reagieren. Wir gehen die vollständige Berechtigungsliste mit Ihrem Sicherheitsteam durch, bevor etwas erteilt wird.
Nein. Die Analyse funktioniert für sich: Meldebutton, Auswertung und Entfernung hängen nicht davon ab, dass Simulationen laufen, und manche Kunden kaufen nur das.
Zusammen verstärken sie sich allerdings, und zwar sichtbar — Menschen melden deutlich mehr, wenn sie gesehen haben, dass Melden zu etwas führt.
Wohin als Nächstes
Integrationen und Sicherheit
Entra ID, LDAP, Microsoft-365-Zustellung und Weiterleitung an Ihr SIEM.
Managed Detection & Response
Rund-um-die-Uhr-Überwachung, wenn aus einem Klick ein Vorfall wird.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.