Cyber Awareness · Simulation
Phishing-Simulation, die testet, was Angreifer wirklich tun
Ein Link in einer E-Mail ist bei den meisten Angriffen nur der Anfang. Unsere Simulationen folgen der ganzen Kette: der Klick, die gefälschte Anmeldeseite, die heruntergeladene Datei, der QR-Code auf einem Aushang, die SMS, der Anruf. Sie sehen genau, an welcher Stelle jede Person aufgehört hat — oder eben nicht.
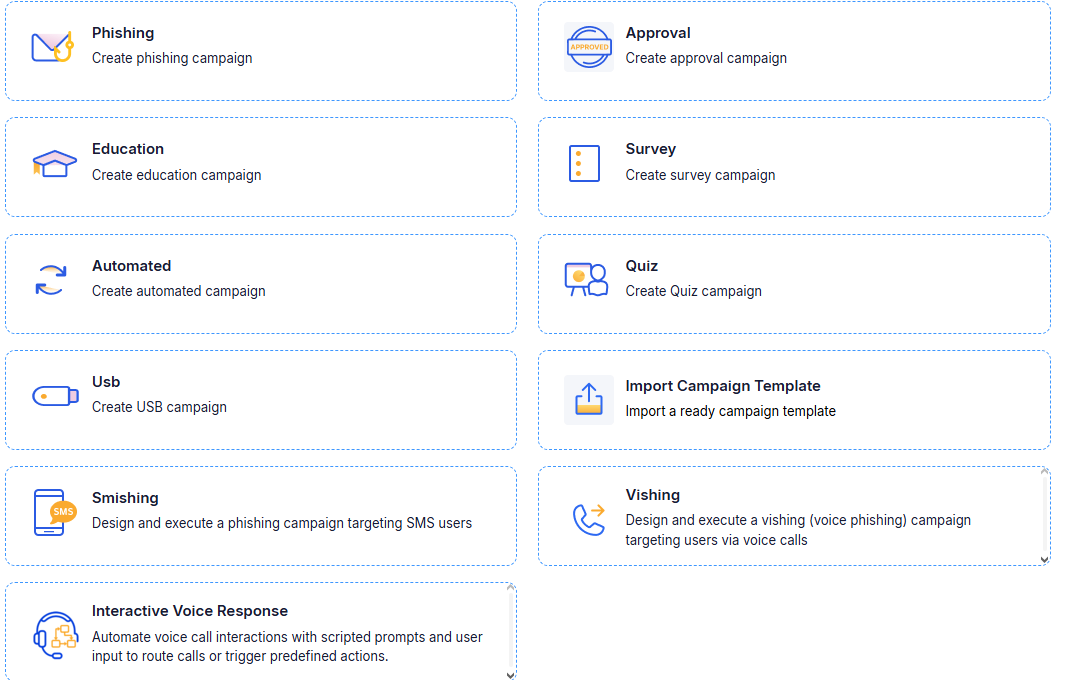
Sechs Angriffsarten, vom einzelnen Klick bis zur ganzen Kette
Jeder Typ endet an einer anderen Stelle des Angriffs, sodass Sie mit der einfachen Frage beginnen und sich zu der vorarbeiten können, auf die es ankommt.
Linkklick
Klickt die Person auf einen Link in einer überzeugenden Mail? Die Basismessung — und das, womit man ein Programm beginnt.
Abgriff von Zugangsdaten
Gibt sie Benutzernamen und Passwort auf einer gefälschten Anmeldeseite ein? Köder rund um Microsoft 365, VPN und HR-Portale.
Schaddatei
Lädt sie eine Datei aus einem Link oder Anhang herunter und führt sie aus? Köder mit Rechnungen, Lieferungen und Gehaltsabrechnungen.
Dateiübertragung
Lädt sie auf einer täuschend ähnlichen Seite ein Dokument herunter oder hoch? Köder rund um Datenlecks und geteilte Dokumente.
Anhang mit Anmeldung
Öffnet sie einen HTML-Anhang und gibt ihm dann Zugangsdaten? Diebstahl von Zugangsdaten über den Anhang.
Mehrstufig
Klicken, Zugangsdaten eingeben, dann eine Datei herunterladen und ausführen: die ganze Kette, für ausgereifte Programme.
Jedes Szenario kann über einen Link oder einen QR-Code weiterleiten, sodass sich auch Quishing testen lässt — jenes QR-Code-Phishing, das an der Linkprüfung vorbeikommt, weil das Opfer es am Telefon öffnet.
Die Angriffe, die nie ein Postfach erreichen
Smishing
Simulierte SMS mit Links, für Beschäftigte, die vom Telefon aus arbeiten.
Vishing
Simulierte Anrufe, die testen, ob Menschen Auskünfte geben, Zugänge zurücksetzen oder Zahlungen freigeben, wenn der Anrufer richtig klingt.
Automatisierte Sprachanrufe (IVR)
Skriptgesteuerte Sprachsysteme, die zur Eingabe von Codes oder zum Befolgen von Ansagen auffordern — das Muster hinter gefälschten Bank- und IT-Helpdesk-Anrufen.
USB-Köder
Unbekannte Wechseldatenträger, dort ausgelegt, wo Beschäftigte sie finden, um Gewohnheiten der physischen Sicherheit zu testen.
Sprach- und SMS-Kampagnen richtet unser Team für jedes Mandat eigens ein: Gesprächsleitfäden, Absenderidentitäten und Zeitpunkte werden vorab mit Ihnen abgestimmt, bevor etwas hinausgeht.
Ein überzeugender Köder, der Ihnen nicht schaden kann
Eine Simulation, der man die Fälschung ansieht, lehrt nichts; und eine, die sorglos mit dem umgeht, was sie erhebt, erzeugt genau das Risiko, das sie messen sollte. Diese Vorkehrungen machen beides möglich: überzeugend und sicher.
Eingegebene Passwörter können auf Wunsch gegen Ihr Verzeichnis geprüft werden, sodass Sie erfahren, ob echte Zugangsdaten preisgegeben wurden — ohne dass die Plattform jemals eines vorhält.
- Über 800 fertige Vorlagen, filterbar nach Thema, Schwierigkeit, Branche und Sprache, mit einem Filter „bisher nicht verwendet“, damit niemand demselben Köder zweimal begegnet
- Vorlagen lassen sich kopieren und bearbeiten oder von Grund auf bauen: Absender, Betreff, Text, Landeseite und Anmeldeseite; Seiten können von einer echten URL importiert und angepasst werden
- Eigene Phishing-Domains oder Subdomains bereits registrierter Domains, damit Simulationen Ihre produktive Domain nicht verbrennen
- Passwörter werden nie im Klartext gespeichert — Sie entscheiden, ob gar nichts aufbewahrt wird, nur unkritische Felder, oder Einträge mit maskiertem Passwort, die allein nach Stärke bewertet werden
- Ausschlusslisten nehmen namentlich genannte Personen aus Simulationen, aus sonstigen Aussendungen oder aus beidem heraus, mit dokumentierter Begründung
Was auf den Klick folgt, verändert das Verhalten
Für jede Kampagne entscheiden Sie, wie die Schulung ausgeliefert wird und an wen.
Sofort beim Hereinfallen
Wer klickt, landet direkt in einer kurzen Schulung, die erklärt, was übersehen wurde. Verschiedene Szenarien können verschiedene Schulungen auslösen.
Nach der Simulation
Die Schulung geht hinaus, wenn die Kampagne endet, damit der Test nicht mitten im Lauf unterbrochen wird.
Mit Quiz
Bestehensgrenze setzen, Antworten zeigen oder verbergen, Wiederholungen bis zu einem Limit erlauben und bei Erfolg ein Zertifikat ausstellen.
Mit Erinnerungen
Automatische Nachfassaktionen für alle, die noch nicht abgeschlossen haben, mit Steuerung des Versands am Wochenende.
Wer eine simulierte Phishing-Mail korrekt meldet, bekommt das gutgeschrieben und kann zum Kampagnenende eine Glückwunschnachricht erhalten.
Durchführen wie ein Angreifer, planen wie ein Betreiber
- Zuerst eine Testkampagne an eine Pilotgruppe senden und bestätigen, dass Zustellung, Lesebestätigung, Klicks und Dateneingabe alle erfasst werden
- Sofort senden oder planen: Start- und Enddatum festlegen und wie lange die Links aktiv bleiben
- Zustellung gestaffelt in Prozentschritten, Abteilung für Abteilung, an eine Zufallsauswahl oder mit Verzögerung zwischen den Nachrichten — dass eine ganze Etage dieselbe Mail gleichzeitig bekommt, ist der Grund, warum Simulationen auffliegen
- Automatisierte Kampagnen wiederholen sich wöchentlich oder monatlich mit jeweils einem zufälligen Anteil der Belegschaft und wechseln zwischen Szenariotypen, sodass fortlaufend statt quartalsweise getestet wird
- Ein Kampagnenkalender zeigt alle geplanten Kampagnen auf einer Zeitachse — dort sehen Sie Lücken und Überschneidungen
- Kampagnen gehen automatisch in der bevorzugten Sprache der Empfängerin oder des Empfängers hinaus
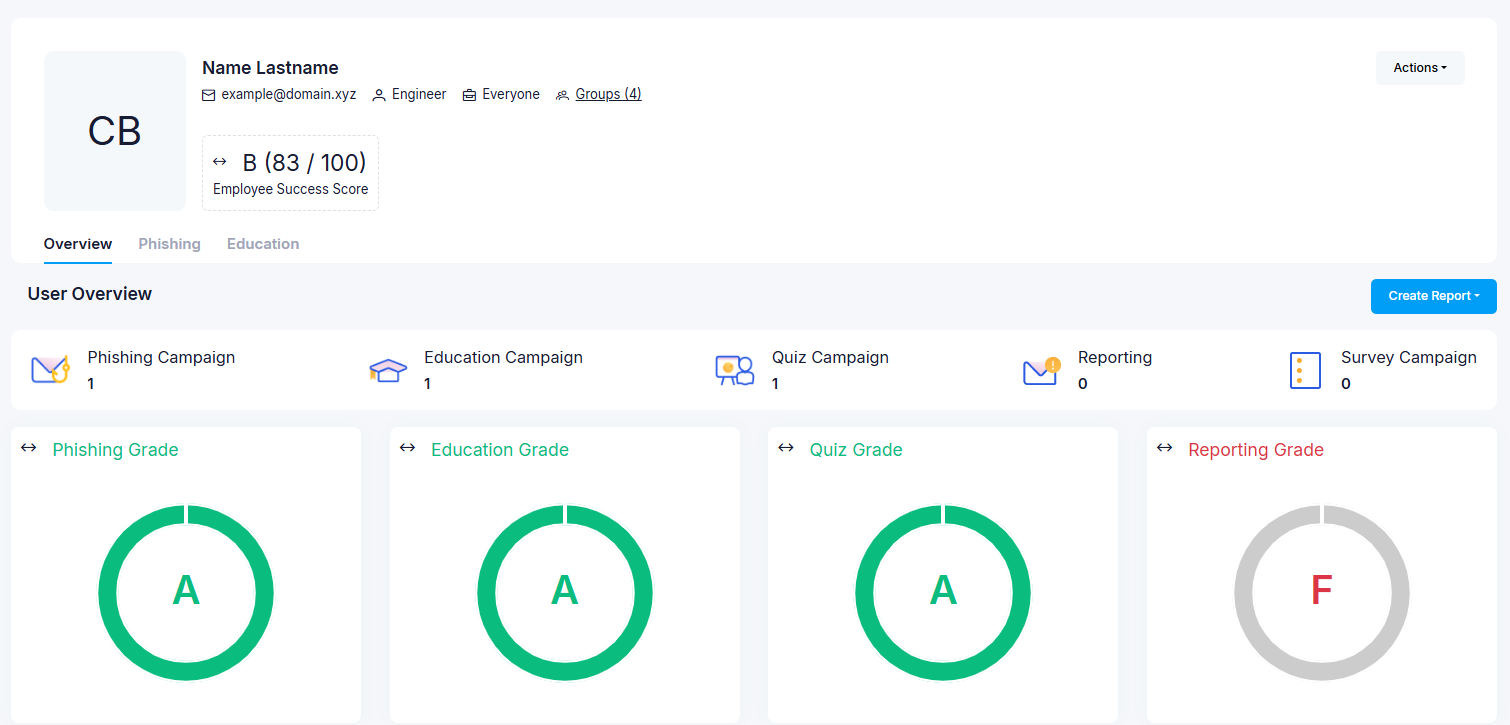
Sechs erfasste Handlungen, je Person
Die Handlungen jeder Person werden einzeln erfasst: geöffnet, geklickt, Daten eingegeben, heruntergeladen, ausgeführt, gemeldet. Die Ergebnisse speisen einen Awareness-Score je Person, Team und Abteilung und fließen in Managementberichte und Prüfexporte ein.
Eines sollte man wissen: E-Mail-Sicherheitswerkzeuge öffnen Nachrichten und folgen Links mitunter, bevor die Person es tut. Diese automatisierten Interaktionen trennen wir bei der Einrichtung von den echten — deshalb werden frühe Klickdaten geprüft, bevor jemand daraus einen Schluss zieht.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Sie kann es, und sie sollte alles blockieren, was sie nicht kennt — das ist die Kontrolle bei der Arbeit. Die Lösung ist eine eng gefasste Ausnahme und kein Loch: die erweiterte Zustellrichtlinie von Microsoft für Phishing-Simulationen, die unsere Absenderdomains, unsere Absenderadressen und unsere Simulations-URLs benennt und nur für Simulationsverkehr gilt.
Für Microsoft-365-Mandanten gibt es außerdem eine Möglichkeit, Ausnahmen im Mailfluss für interne Empfänger ganz zu vermeiden: Simulationen werden über Microsoft Graph direkt in die Postfächer gelegt. Wenn Ihr Mailteam sich gegen einen mandantenweiten Eintrag für sichere Absender wehrt, hat es recht — und wir würden das ohnehin nicht vorschlagen.
Ihre eigene ja, und das ist oft der lehrreichste Test überhaupt — gegenüber den Systemen, die sie täglich nutzen, sind Menschen am wenigsten misstrauisch.
Fremde Marken stehen als Markenvorlagen zur Verfügung. Ob Sie einen bestimmten Lieferanten oder Partner nachahmen, ist eine Entscheidung für Sie und Ihre Rechtsabteilung, nicht für uns; wir legen die Abwägung dar, und in der Praxis vermittelt eine markenlose Nachbildung meist dieselbe Lektion ohne die Diskussion.
Nicht in verwendbarer Form, und Sie entscheiden, wie wenig aufbewahrt wird. Möglich ist: gar nichts speichern, nur unkritische Felder wie den Benutzernamen speichern, oder den Eintrag mit maskiertem Passwort speichern, das allein als schwach, normal oder stark bewertet wird.
Der Zweck des Tests ist zu wissen, dass Zugangsdaten preisgegeben wurden — und, wenn Sie die Prüfung gegen Ihr Verzeichnis einschalten, ob es ein echtes war. Das Passwort selbst vorzuhalten würde genau das Risiko schaffen, das die Simulation misst.
Monatlich passt für die meisten Organisationen: oft genug, dass eine Gewohnheit entsteht, nicht so oft, dass es zum Hintergrundrauschen wird, das niemand mehr liest.
Automatisierte Kampagnen machen das aufwandsarm, weil in jedem Zyklus ein zufälliger Anteil der Belegschaft ein anderes Szenario erhält, statt dass alle dieselbe Mail am selben Morgen bekommen. In unserem Managed-Programm ist Monat eins eine unangekündigte Basismessung, und jeder Monat danach verbindet ein Thema mit einer Simulation.
Ja, und es lohnt sich meistens. Kampagnen lassen sich auf jede Gruppe, Abteilung oder Einzelperson richten, und die Szenarien können um die Köder herum gebaut werden, die Führungskräfte tatsächlich erhalten — geteilte Vorstandsunterlagen, juristische Schreiben, Zahlungsfreigaben — statt um die Paketbenachrichtigung, die alle anderen bekommen.
Die Ergebnisse lassen sich getrennt ausweisen, damit die Leistung einer kleinen Gruppe nicht im Unternehmensdurchschnitt verschwindet — daran scheitert es sonst meistens.
Wohin als Nächstes
Schulung und Lehrpläne
Kurze Module, zu Lernpfaden mit Fristen und Zertifikaten zusammengestellt.
Phishing Investigation
Meldebutton, unsere Analysten und Entfernung aus jedem betroffenen Postfach.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.