Schutz und Risiko
Machen Sie Ihre Mitarbeitenden zu einer stärkeren Verteidigungslinie
Spirity hilft Unternehmen, das vom Menschen ausgehende Cyberrisiko zu senken — mit Phishing-Simulationen, Awareness-Schulungen, Quiz, Auswertungen und praxisnaher Weiterbildung.
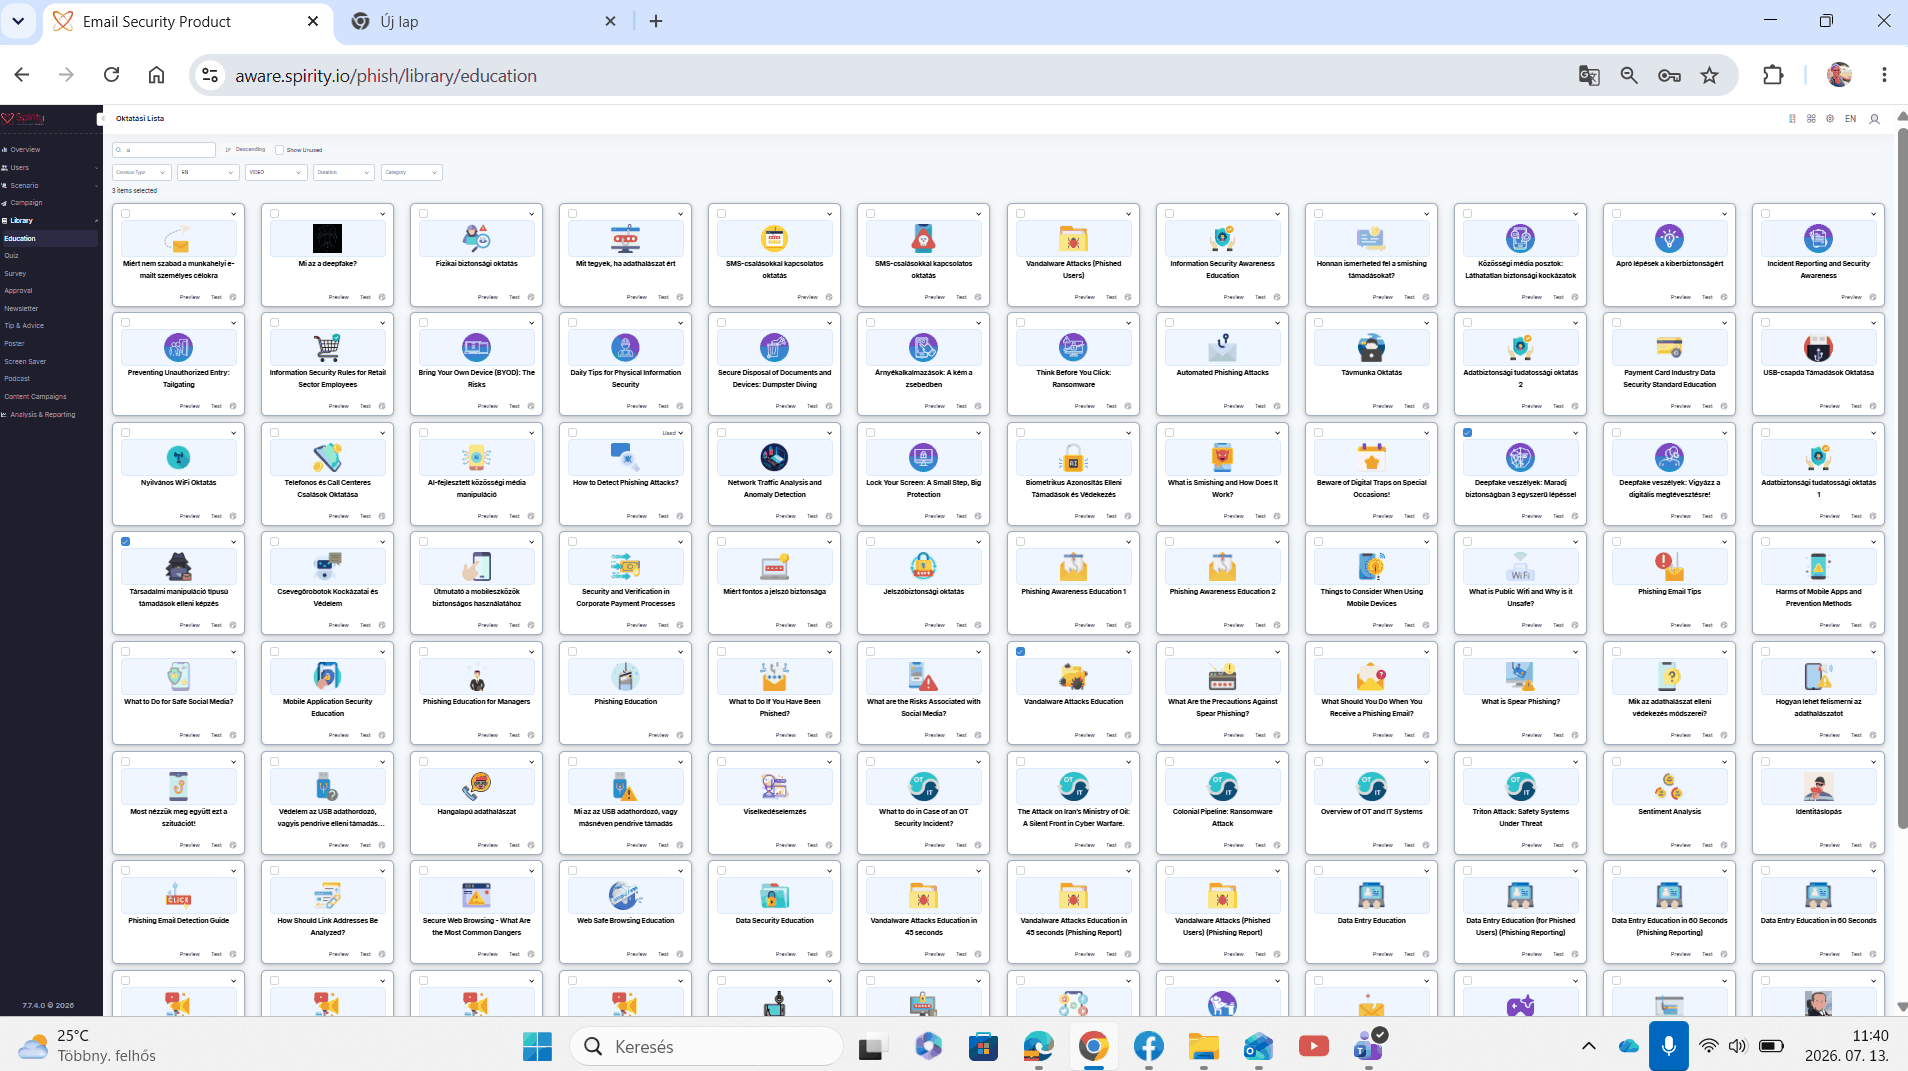
Ein vollwertiges Awareness-Programm, kein Video einmal im Jahr
Phishing-Simulationen
Über 800 Vorlagen mit realistischen Bedrohungsszenarien, zeitlich so gesetzt, wie Angreifer sie tatsächlich versenden.
Schulungsbibliothek
Über 700 interaktive Module für kontinuierliches Lernen, zugewiesen nach Rolle, Risiko und bisherigem Verhalten.
KI-gestützt
Bedrohungserkennung und Anpassung der Schulung, damit sich Inhalte an dem ausrichten, was Ihrer Belegschaft tatsächlich schwerfällt.
Echtzeit-Dashboards
Verfolgen Sie Fortschritt und Awareness-Kennzahlen, während das Programm läuft — nicht Monate später.
Spielerisches Lernen
Quiz und digitale Zertifikate, die den Abschluss zu etwas Erstrebenswertem machen statt zu etwas, dem man hinterherlaufen muss.
Erweiterte Analysen
Detaillierte Einblicke und Wirksamkeitsberichte, einschließlich Vergleich mit ähnlichen Organisationen.
Erheben, schulen, einbinden
Awareness funktioniert als Kreislauf: herausfinden, wo die Menschen stehen, die konkreten Lücken schließen und sie dann in die Verteidigung einbinden.
- 01
Awareness erheben
Verschaffen Sie sich ein klares Bild vom aktuellen Sicherheitsbewusstsein und der Bereitschaft Ihrer Organisation. Wissenslücken und menschliche Risiken zu erkennen, ist die Grundlage für gezielte Schulung.
- 02
Angreifertaktiken vermitteln
Realistische Szenarien, die echte Phishing-Mails nachbilden, das Erkennen testen und mit genau der Schulung fortfahren, die das Ergebnis nahelegt.
- 03
Alle einbinden
Binden Sie alle Mitarbeitenden in Ihre Verteidigungsstrategie ein, indem Sie das Melden echter Phishing-Mails einfach machen.
Reaktionen auf Simulationen verfolgen
Jede Interaktion wird erfasst, sodass Risiko am Verhalten gemessen wird, nicht an der Teilnahme.
- Mail geöffnet
- Auf bösartigen Link geklickt
- Sensible Daten eingegeben
- Bösartige Datei heruntergeladen
- Bösartiges Makro ausgeführt
- Sensible Daten hochgeladen
Schulungsinhalte
Kurze Formate, die in einen Arbeitstag passen — in drei Sprachen.
- Kurzvideos zu einzelnen Themen
- Skriptbasierte Schulungen
- Spielerische Schulungen
- Quiz: Fragenpool, Multiple Choice, Freitext
- Tipps und bewährte Praxis
- Newsletter und Poster
Ergebnisse verfolgen
Drei Zahlen, mit denen die Führung arbeiten kann, im Zeitverlauf verfolgt.
- Abschlussquote der Schulungen
- Quiz-Ergebnis
- Vergleich mit vergleichbaren Organisationen
Phishing-Simulation, die genau im richtigen Moment lehrt
Eine Simulation nützt nur, wenn das, was darauf folgt, Verhalten verändert. Jeder Klick führt direkt in die passende Kurzschulung, und eine korrekte Meldung wird bestätigt statt mit Schweigen quittiert.
Über aufeinanderfolgende Kampagnen ist die Meldequote die wichtigste Zahl — sie macht aus Ihrer Belegschaft statt einer Angriffsfläche eine Erkennungsebene.
Die Details, die ein Programm am Leben halten
- 01
Mehrsprachige Inhalte
Die Schulungsinhalte stehen auf Deutsch, Englisch und Ungarisch zur Verfügung.
- 02
Newsletter und Poster
Halten Sie die Aufmerksamkeit mit regelmäßigen Sicherheitstipps, Neuigkeiten und visuellen Erinnerungen, die sicheres Verhalten festigen.
- 03
Phishing-Meldebutton
Lassen Sie Mitarbeitende echte Phishing-Mails direkt an das Security Operations Center melden — so wird jedes Postfach zum Sensor.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Nicht auf der Funktionsliste — jede ernstzunehmende Plattform hat Vorlagen, Videos und ein Dashboard, und wer etwas anderes behauptet, verkauft gerade. Der Unterschied ist, dass dies betrieben und nicht vermietet wird. Es ist ein Zwölf-Monats-Programm nach festem Plan: Monat eins ist eine unangekündigte Ausgangsmessung mit Inhalten, die für Ihr Unternehmen geschrieben sind, und jeder der elf folgenden Monate verbindet ein Thema mit einer Simulation — wer klickt, erhält automatisch das passende kurze Video. Die Expertenzeit steckt in der Pauschale statt in einer Projektabrechnung. Wenn die letzten drei Termine Vorführungen einer Konsole waren: Das hier ist der Teil danach.
Ja, und Sie fragen zu Recht, wie groß es ist. Der richtige Mechanismus ist die Advanced-Delivery-Richtlinie von Microsoft für Phishing-Simulationen: Sie benennt unsere Absenderdomains, unsere Absenderadressen und unsere Simulations-URLs, gilt ausschließlich für Simulationsverkehr und verbirgt diese Nachrichten nicht vor Ihrem eigenen Reporting. Es gibt breitere Wege — mandantenweite Einträge für sichere Absender und Spoof-Ausnahmen —, die schneller einzurichten sind, und genau deshalb besprechen wir das lieber mit Ihrem Mail-Team, statt eine Liste zum Einfügen zu schicken. Wenn Ihr Team sich gegen eine pauschale Ausnahme wehrt, macht es seine Arbeit richtig — und wir würden ohnehin die enge Konfiguration vorschlagen.
Ergebnisse werden personenbezogen erfasst — das macht das Programm überhaupt messbar, und genau deshalb gehört es vor dem Start vor den Betriebsrat und nicht danach. Jede Person trägt einen Wert über Simulationen, Schulung und Meldungen hinweg, mit Verlauf über die Zeit, und Ergebnisse lassen sich nach Team und Abteilung aufschlüsseln. Die Daten gehören Ihnen: Wir verarbeiten sie vertraglich nach Ihren Weisungen, und wie sie in Ihrer Organisation verwendet werden, ist Ihre Entscheidung und Ihre Richtlinie. Was wir aus dem Betrieb solcher Programme sagen können: Wo sie zur Sanktion genutzt werden, funktionieren sie binnen zweier Zyklen nicht mehr — die Leute hören still auf zu melden, und die Meldequote ist die Zahl, auf die es ankommt.
In allen dreien — und das Ungarische ist unseres. Der Katalog der Plattform umfasst neun Sprachen, darunter Deutsch; Ungarisch gehört nicht dazu. Deshalb haben wir dieselben Videoinhalte selbst übersetzt und in die Plattform integriert, weil unsere Kunden das brauchen. Eine ungarische Mitarbeiterin bekommt denselben Kurs wie eine deutsche, in ihrer Sprache — kein englisches Video mit Untertiteln und keine maschinelle Übersetzung.
Der Betrieb des Programms liegt bei uns: Plan, Simulationen, Terminierung der Inhalte und Berichte kommen von uns, die Expertenstunden stecken in der Pauschale statt in einer Projektabrechnung. Bei Ihnen liegt die Einrichtung — die oben beschriebene Konfiguration der Mail-Filter, die Verzeichnisanbindung und das Ausrollen der Melde-Schaltfläche — und danach das Lesen des Monatsberichts und die Entscheidung, was aus dem Gezeigten folgt. Eine ehrliche Stundenzahl pro Monat für Ihre Seite haben wir nicht, und wir schneiden das lieber gemeinsam zu, als eine erfundene Zahl zu nennen.
Mit Entra ID, täglich automatisch synchronisiert — Eintritte und Austritte erledigen sich damit von selbst: Sie wählen die Gruppen oder Organisationseinheiten, die Plattform hält sie aktuell. Manuelle Eingabe, CSV-Import und LDAP stehen ebenfalls zur Verfügung. Google Workspace wird für die Melde-Schaltfläche unterstützt, nicht für die Verzeichnissynchronisation — eine Google-Organisation pflegt ihre Nutzerliste also anders. Was Ihr Sicherheitsteam fragen wird: Die Entra-Anbindung ist eine App-Registrierung mit Administratorzustimmung, und zu den angeforderten Berechtigungen gehört mandantenweiter Lese- und Schreibzugriff auf Postfächer — das ist es, was das Entfernen einer gemeldeten Phishing-Mail aus allen Postfächern überhaupt möglich macht.
Zwei verschiedene Dokumente, und die Plattform erzeugt beide. Der Vorstand bekommt einen Management-Bericht: kurz, von Ihnen gestaltbar, mit dem, was verschickt wurde, wie viele darauf hereingefallen sind und wie die Schulungen abgeschlossen werden — samt Verlauf. Die Prüferin bekommt den Export: benannte Person, benannte Schulung, Versanddatum, Abschlussdatum, Quizergebnis gegen eine Bestehensschwelle und die Nachweise der Richtlinienannahme, als CSV oder Excel. Für NIS2 oder ISO 27001 zählt das Zweite, weil es belegt, dass eine bestimmte Person an einem bestimmten Tag eine bestimmte Schulung abgeschlossen hat — und nicht bloß, dass ein Programm existiert.
Wir können Ihnen genau sagen, wie gemessen wird, und wir werden das Ergebnis nicht überzeichnen. Monat eins ist eine unangekündigte Simulation, bevor irgendeine Schulung stattgefunden hat — das ergibt Ihren Ausgangswert. Die elf Monate danach messen dieselbe Population auf dieselbe Weise, der Vergleich erfolgt also gegen Ihren eigenen Ausgangspunkt und nicht gegen eine Branchenzahl, die niemand nachprüfen kann. Jede Person wird über Klicken, Schulung und Melden bewertet, und der Verlauf ist über Kampagnen hinweg sichtbar. Was wir nicht tun: Ihnen eine Vorher-Nachher-Prozentzahl aus einer Anbieterfolie zeigen — den kursierenden fehlen Ausgangswert, Stichprobengröße und eine Definition dessen, was gemessen wurde.
War es eine unserer Simulationen, wird es der Person gutgeschrieben und hebt ihren Meldewert — genau dieses Verhalten soll das Programm erzeugen. War es eine echte Mail, geht sie in die Untersuchungsplattform: zuerst regelbasierte Prüfungen, dann Links und Anhänge gegen mehrere Reputationsquellen, danach die Kopfzeilen — SPF, DKIM, DMARC, die Received-Kette — sowie die Reputation von Absenderdomain und Mailserver. Die endgültige Einschätzung trifft ein Mensch, und die Maßnahme wird auf jedes Postfach angewendet, das die Mail erhalten hat: finden, löschen, in Quarantäne verschieben oder umlegen. Wer gemeldet hat, erfährt in der eigenen Sprache, was daraus wurde.
Beschäftigtenzahl und Laufzeit. Der Preis gilt je Beschäftigtem für zwölf Monate, ein Kontingent an Expertenstunden ist in der Pauschale enthalten, weitere Beratung ist separat möglich. Die Laufzeit verlängert sich, wenn nicht gekündigt wird, und die Sätze des Folgejahres erhalten Sie, bevor die Kündigungsfrist abläuft — eine Verlängerung erfahren Sie also nie im Nachhinein.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.