Zum Inhalt springen

Über uns

Die Menschen hinter Spirity

Gute Arbeit beginnt mit guten Menschen. Unser Team verbindet tiefe fachliche Expertise mit Neugier, Zusammenarbeit und einem ehrlich menschlichen Zugang.

Führung

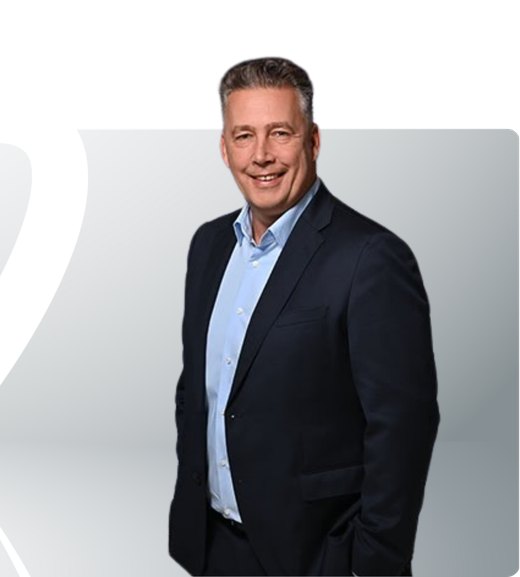
Lernen Sie das Team kennen

Ob wir eine komplexe Sicherheitsaufgabe lösen oder gemeinsam am Tisch sitzen: Wir glauben, dass die besten Ergebnisse aus Vertrauen und Zusammenarbeit entstehen.

  • Porträt von Eva Szunomar

    Eva Szunomar

    Gründerin & CEO

    Erfahrene IT-Leiterin mit nachgewiesenen Erfolgen in der Telekommunikationsbranche. Als versierte Leiterin von Transformationsprogrammen ist sie darauf spezialisiert, starke Organisationen für eine reibungslose Umsetzung aufzubauen. Als Gründerin und CEO von Spirity führt Eva zugleich den Bereich Professional Services und verantwortet die IT-Aspekte von Fusionen und Übernahmen.

  • Porträt von Andras Lanyi

    Andras Lanyi

    VP Vertrieb & Marketing

    Umfangreiche Erfahrung aus einer ausgewiesenen Laufbahn in der Versicherungs- und Finanzbranche, mit jahrzehntelanger Expertise in strategischer Führung, Projektfinanzierung und Risikomanagement. Er verantwortet Vertrieb und Marketing bei Spirity und verbindet dabei tiefe Branchenkenntnis mit einem ergebnisorientierten Zugang im Aufbau von Kundenbeziehungen; zudem leitet er das Geschäft in Österreich.

  • Porträt von Balazs Csendes

    Balazs Csendes

    VP Produkt & Strategie

    Erfahrener IT- und Cybersicherheitsfachmann mit über zwei Jahrzehnten internationaler Praxis. Zuvor Sales Director für Zentral- und Osteuropa, den Nahen Osten und Afrika bei BlueVoyant sowie Leiter Security Operations & Response bei IBM. Sein Fokus liegt auf Strategien, die Organisationen gegen Cyberbedrohungen wappnen und langfristige Resilienz sichern.

Wie wir arbeiten

Expertise — und die Bereitschaft, beim Problem zu bleiben

Rat zur Cybersicherheit ist leicht gegeben und schwer nützlich gemacht. Der Unterschied liegt darin, ob man das beratene Unternehmen versteht: seine Zwänge, seine Aufsicht, seine Bereitschaft zur Veränderung.

Deshalb nehmen wir uns die Zeit. Unsere Mandate beginnen mit Zuhören, und die Roadmaps, die daraus entstehen, sind die, die Ihr Team tatsächlich umsetzen kann — nicht die, die sich in einer Präsentation am besten machen.

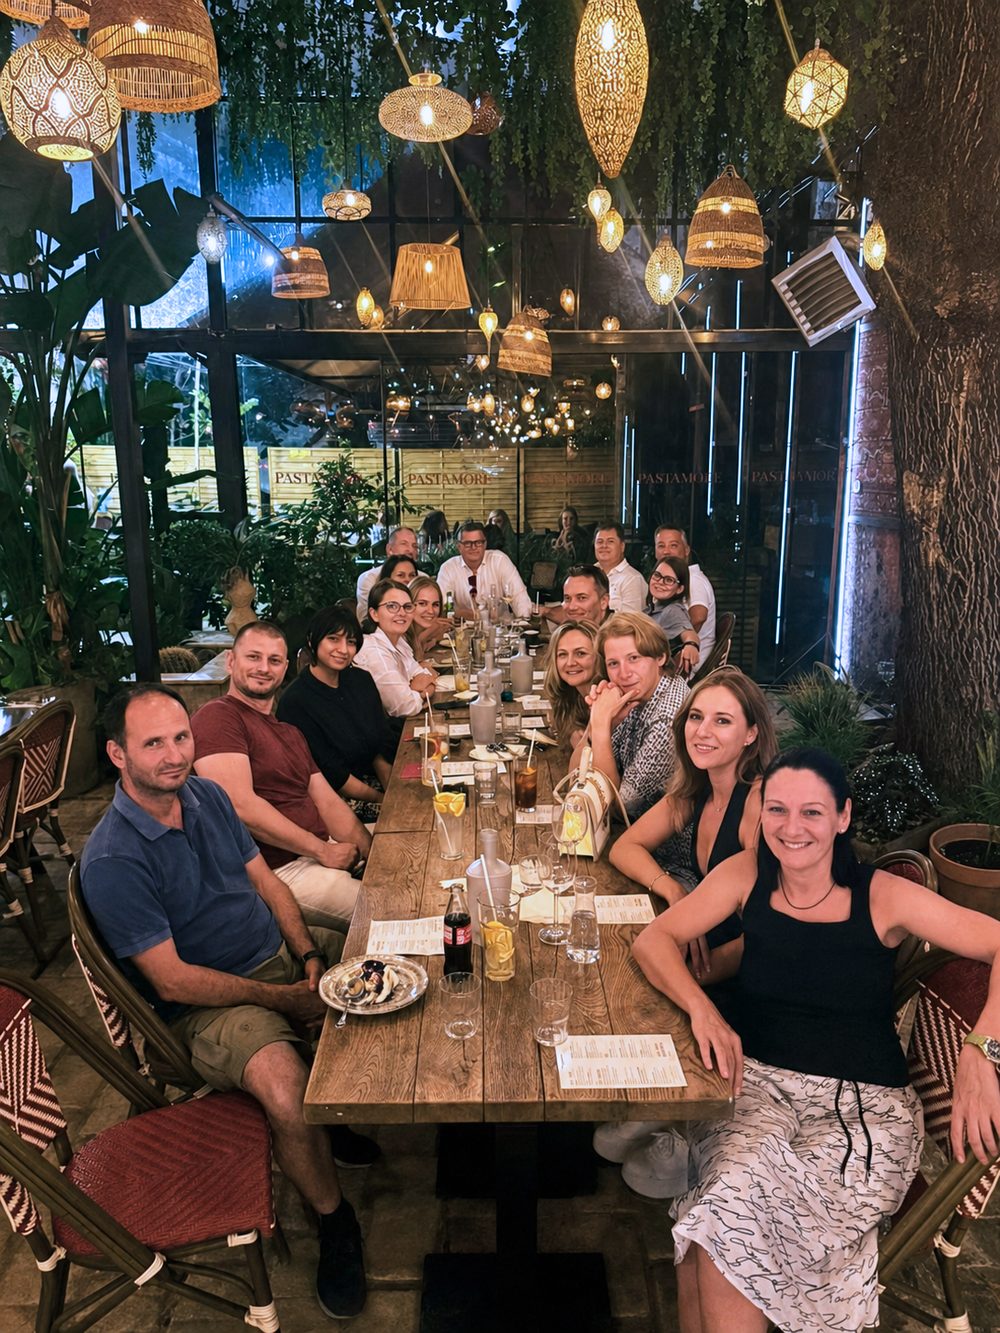
Das Spirity-Team an einem langen Tisch bei einem Firmenessen
Internationale Präsenz

Drei Büros, lokale Expertise

Wir betreuen Kunden über mehrere Kontinente hinweg, mit Menschen vor Ort in jeder Region, in der wir tätig sind.

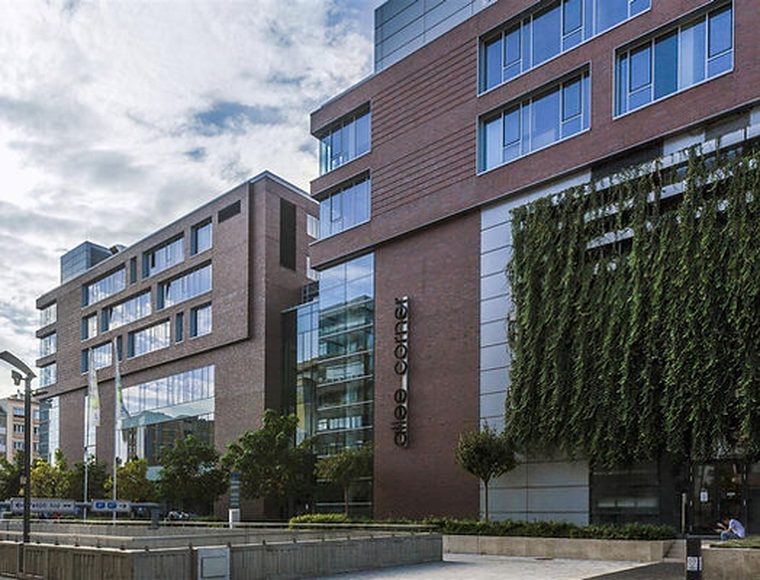
  • Das Spirity-Büro in Budapest

    Budapest

    Hauptsitz
    Október huszonharmadika utca 8-10.Budapest, 1117Ungarn
    hello@spirity.hu
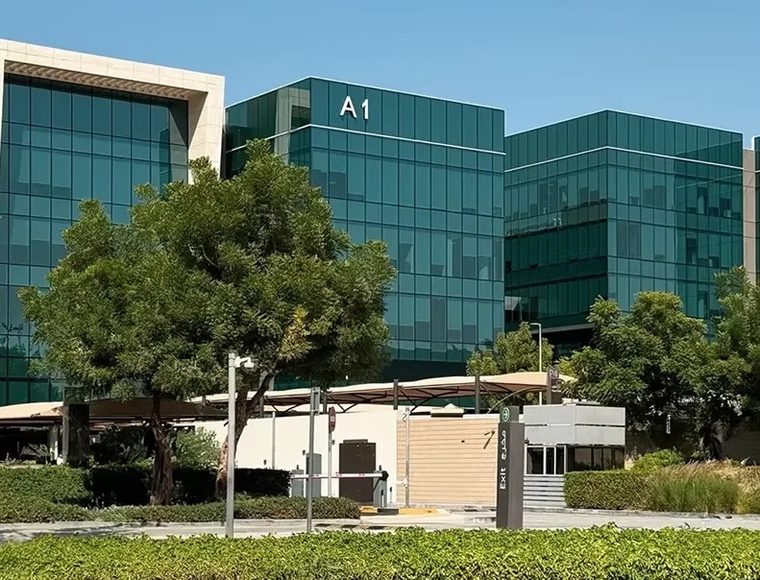
  • Das Spirity-Büro in Dubai

    Dubai

    Building A1, Dubai Digital Park

    Dubai Silicon OasisDubaiVereinigte Arabische Emirate
    hello@spirity.ae
  • Das Spirity-Büro in Wien

    Wien

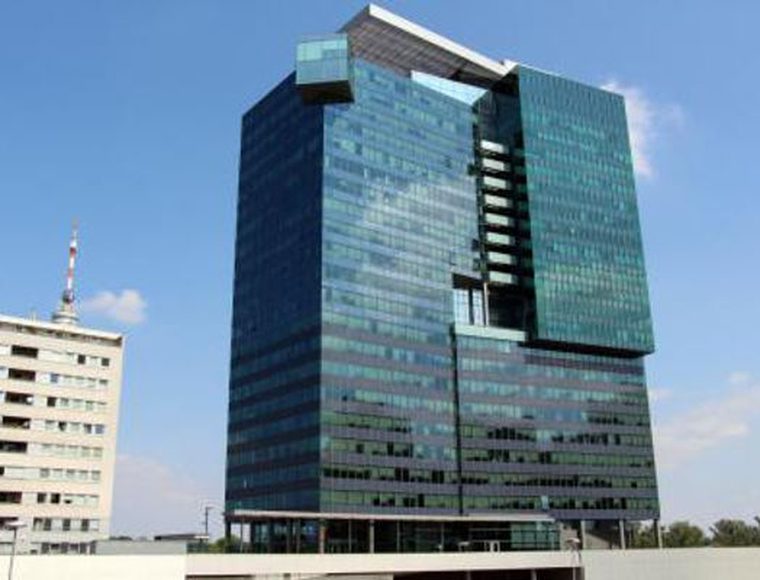
    Saturn Tower

    Leonard-Bernstein-Straße 10.Wien, 1220Österreich
    hello@spirity.at

Vollständige Register- und Steuerangaben zu jeder Gesellschaft finden Sie im Impressum.

Nachweise

Unabhängig zertifiziert, unabhängig geprüft

Bei uns stimmt die Grundlage. Wir halten uns an dieselben Standards, deren Erfüllung wir unseren Kunden ermöglichen.

  • Von SGS ausgestelltes Systemzertifizierungszeichen nach ISO/IEC 27001

    Zertifiziert nach ISO/IEC 27001

    Wir sind nach dem international anerkannten Standard ISO/IEC 27001 für Informationssicherheits-Managementsysteme zertifiziert.

  • UKAS-Management-Systems-Akkreditierungszeichen, Nummer 0005

    UKAS-akkreditierte Zertifizierung

    Unsere Zertifizierung ist von UKAS akkreditiert, was eine unabhängige Bestätigung unserer Sicherheits- und Compliance-Praxis bedeutet.

  • Das von Dun & Bradstreet der Spirity Enterprise Zrt. verliehene Siegel AAA Höchste Bonität, mit D-U-N-S-Nummer

    AAA Höchste Bonität (2026)

    Für 2026 mit der Bonitätsstufe AAA Höchste Bonität ausgezeichnet, zählen wir zu den finanziell stabilsten Unternehmen.

Unser Team

Was unsere Fachleute persönlich mitbringen

Die Zertifikate oben gehören dem Unternehmen und sind unabhängig auditiert. Die folgenden gehören den Menschen, die die Arbeit machen — im Team vorhanden, nicht an eine einzelne Person gebunden.

  • Informationssicherheit und Audit

    • ISO/IEC 27001 Lead Auditor
    • ISO/IEC 42001 Auditor
  • Datenschutz

    • CIPP/E
    • Europrivacy Auditor
    • Datenschutzbeauftragter (DPO)
  • Offensive und defensive Sicherheit

    • Certified Ethical Hacker (CEH)
    • Certified Network Defense Architect (CNDA)
  • Incident Response und Business Continuity

    • ISO/IEC 27035 Incident Management
    • Business-Continuity-Manager

Diese Organisationen vertrauen uns bereits

Zu unseren Kunden zählen: Notino, MVM, Slovenská pošta, Audax Renewables, E.ON, Antenna Hungária, Lapker, Datacare, Delcap, FEAK, Fővárosi Vízművek, Gránit Bank, Grid Consulting, Hexagon, Insura, Merkantil Bank, Magyar Nemzeti Bank, Multi Alarm, NÜSZ, Magyar Közút, PortfoLife, Pharma Center, Teladoc Health, Sociálna poisťovňa, Austrian Red Cross, CREDEM Banca, Oando, MagNet Bank.
FAQ

Häufig gestellte Fragen

Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.

Ihre Frage ist nicht dabei? Fragen Sie uns direkt

Spirity Enterprise ist ein unabhängiges, in ungarischem Eigentum stehendes Beratungshaus für IT-Transformation und Cybersicherheit. Gegründet wurde es von IT- und Sicherheitsverantwortlichen aus Kundenkarrieren in Telekommunikation, Versorgungswirtschaft und Bankwesen, die jeweils mehr als 25 Jahre dieser Erfahrung mitbrachten — das Unternehmen selbst ist jünger als diese Zahl, und wir sagen das lieber, als beides ineinanderlaufen zu lassen.

Wir sind bewusst klein. Wer Ihre Arbeit zuschneidet, erbringt sie auch — eine strukturelle Entscheidung und kein Zustand, aus dem wir herauswachsen wollen. Es ist zugleich das, worauf wir setzen: Ein Haus dieser Größe kann kein schwaches Team hinter einer Marke verstecken.

Drei eingetragene Gesellschaften: Spirity Enterprise cPlc. in Budapest als Hauptsitz, Spirity GmbH in Wien und Spirity Enterprise Middle East FZCO in Dubai. Jede ist eine echte Gesellschaft in ihrem Register, mit eigenen Kennnummern und eigener Anschrift — die Angaben stehen in unserem Impressum und werden nicht bloß angedeutet.

Die Arbeit kann aus jeder der drei erbracht werden. Welche Gesellschaft mit Ihnen kontrahiert, hängt meist davon ab, wo Sie sitzen und was Ihrem Einkauf entgegenkommt — nicht davon, wer die Arbeit macht.

Wir arbeiten auf Ungarisch, Englisch und Deutsch. Zu den Daten: Die Antwort hängt an der Leistung, nicht an unserer Adresse — die Überwachungsleistungen halten Ihre Logs in Ihrem eigenen Cloud-Tenant, und das sagen wir auf den Seiten, wo es zählt. Fragen Sie je Leistung, und Sie bekommen eine klare Antwort; fragen Sie das Unternehmen als Ganzes, rät jede Beratung, die selbstbewusst antwortet.

Beides, nach Ebenen getrennt — und wir zeigen die Linie lieber, als sie zu verwischen.

Wo wir eine Partnerplattform weiterverkaufen — Managed Detection and Response, Lieferkettenüberwachung, Digital Risk Protection —, sind wir der autorisierte Reseller und Ihr Vertragspartner. Das ist keine Formalie: Erfolgt der Bezug über einen autorisierten Reseller, gelten die zwischen Reseller und Kunde vereinbarten Bedingungen. Ein Vertrag, eine verantwortliche Partei und eine Eskalation, die bei uns landet und nicht in einer Hersteller-Hotline in einer anderen Zeitzone.

Wo die Arbeit Beratung, Untersuchung, Architektur, Härtung, Regelwerk, Programmleitung oder ein Plattformaufbau ist, machen sie unsere eigenen Leute. Der Beleg dafür ist das Unglamouröseste, was wir besitzen: an Benchmarks gemessene Härtungsberichte, Vorschläge zu Firewall-Regelwerken und Netzwerkzonierung, SIEM-Einführungen. Keine Foliensätze.
Drei Dinge, und das steht seit Jahren so in unserer eigenen Vorstellung: M&A-Beratung auf der IT-Seite, IT-Transformation und Cybersicherheit — letzteres zunehmend im Sinne regulatorisch getriebener Programme und virtueller CISO-Arbeit.

Was wir nicht tun, nach Häufigkeit. Wir betreiben kein eigenes 24/7-Security-Operations-Center; das gehört unserem Partner, unter unserem Vertrag, und etwas anderes zu behaupten fiele bei der ersten Rückfrage auf. Wir zertifizieren niemanden nach ISO 27001 oder CMMC — die Akkreditierungsregeln verbieten es, ein Managementsystem zu zertifizieren, an dessen Aufbau man mitgewirkt hat; wir halten unser eigenes Zertifikat und stellen keines aus. In Beratungsmandaten fassen wir Ihre Produktivsysteme nicht an: Wir spezifizieren, prüfen nach und schreiben den Nachweis — die Änderung nimmt jemand mit Zugriff vor.

Und wir sind keine SAP-Anwendungssicherheitspraxis, keine Pentest-Boutique und nicht die richtige Antwort für ein Unternehmen, das als Generalunternehmer ein globales Follow-the-Sun-SOC möchte.
Dieselben, weil wir gar nicht genug sind, als dass es anders funktionieren könnte.

Mandate werden mit benannten Rollen besetzt, nicht aus einem Pool. In einem Compliance-Programm sind das ein leitender Berater, dem die Beziehung und die Berichterstattung an Ihre Führung gehören, ein qualifizierter Sicherheitsbeauftragter dort, wo die Rolle gesetzlich verlangt ist, ein Consultant für Richtlinien und Nachweise sowie ein technischer Experte für Zugriffs-, Endpunkt-, Protokollierungs- und Backup-Maßnahmen. In einem Transformationsprogramm ein Programmmanager sowie leitende Business- und IT-Architekten.

Ein bewusster struktureller Punkt: Die Leistung ist so gebaut, dass sie nicht an der Erreichbarkeit einer einzelnen Person hängt. Das ist der typische Fehlerfall eines Teilzeit-Senior-Mandats, und die Antwort darauf ist ein benanntes Team mit definierten Rollen — kein einzelner heldenhafter Berater mit einer Mobilnummer.

Telekommunikation, Energie und Versorgung sowie Banken und Finanzdienstleistungen. Diese drei sind keine Marktsegmentliste: Dort haben die Gründer ihre Laufbahn verbracht, bevor es dieses Unternehmen gab — das ist eine andere Art von Wissen als ein Projekt in der Branche.

Die Referenzen dahinter: eine der größten ungarischen Banken mit internationalen Tochtergesellschaften, wo ein Programm aus Lieferketten-, Marken- und Führungskräfteschutz anschließend auf elf Länder ausgerollt wurde; das Greenfield-Security-Operations-Center eines ungarischen Telekommunikationsunternehmens, samt Vorbereitung darauf, diese Fähigkeit selbst weiterzuverkaufen; das Telko-M&A-Programm einer IKT-Gruppe, in dem wir die Verhandlung des IT-Übergangsleistungsvertrags geführt haben; und eine Fusion im Energiesektor, in der dieselbe Methodik die Governance von der Due Diligence bis zum Projektabschluss getragen hat.

Wir arbeiten auch in der Automobilindustrie und im öffentlichen Sektor, mit geringerer Tiefe — und wir sagen Ihnen, was wovon ist.

Eine berechtigte Frage, die die meisten Häuser ungenau beantworten.

Spirity hält ISO/IEC 27001, erlangt Anfang 2025 über eine UKAS-akkreditierte Zertifizierungsstelle, im Geltungsbereich unseres eigenen Betriebs als Managed Security Service Provider. Das zertifiziert, wie wir mit Informationen umgehen — auch mit Ihren, solange wir sie halten. Es ist kein Zertifikat für Ihre Organisation, und das Zertifikat eines Lieferanten ist das nie.

Unser Lieferteam hält Microsoft-Azure-Security-Zertifizierungen, und auf der Compliance-Seite bringen unsere Consultants die einschlägigen persönlichen Qualifikationen mit. Hinzu kommt eine Bonitätsbewertung im oberen Band, die einem Sicherheitsprüfer weniger sagt und einer Einkaufsabteilung mehr.

Wenn ein Zertifikat für Ihre Entscheidung tragend ist, lassen Sie sich statt des Logos die Geltungsbereichserklärung geben. Dieses Dokument sagt, was tatsächlich geprüft wurde.

Ein Big-Four-Mandat liefert meist einen Bericht. Ein großer MSSP liefert meist eine Plattform. Die Mitte gehört keinem von beiden — und genau dort bleiben die meisten Sicherheitsprogramme stecken: dort, wo aus Feststellungen die tatsächliche Aufgabe von jemandem wird.

Was wir dagegensetzen: Wer die Arbeit zugeschnitten hat, erbringt sie auch; Beratung und technische Fähigkeit sitzen im selben Team, sodass eine Roadmap von Leuten geschrieben wird, die später dagegen bauen müssen; und Plattformen auf Partnerniveau kommen über einen Vertrag mit uns statt über eine eigene Beziehung je Anbieter.

Wo wir die falsche Antwort sind: wenn Sie einen zertifizierenden Auditor brauchen, als Generalunternehmer ein globales Follow-the-Sun-SOC wollen, oder die institutionelle Deckung eines Markennamens vor einem Gremium benötigen, das ein kleineres Haus nicht akzeptiert. Das sind echte Gründe, und wir sagen sie lieber hier als in einer Ausschreibungsrunde.

Bereit für eine Zusammenarbeit?

Sagen Sie uns, wo Sie stehen und was Sie beschäftigt. Wir sagen Ihnen ehrlich, ob wir die Richtigen dafür sind.