Cyber Awareness · Auswertung
Auswertungen, die der Geschäftsleitung und den Prüfern antworten
Die Geschäftsleitung will wissen, ob das Risiko sinkt. Die Prüferin will wissen, ob eine namentlich genannte Person eine bestimmte Schulung an einem bestimmten Tag abgeschlossen hat. Führungskräfte wollen wissen, wie ihr eigenes Team dasteht. Das sind verschiedene Fragen, und die Plattform beantwortet jede in der Form, die sie braucht.
Vier Eingangsgrößen, und Sie legen fest, was jede wert ist
Jede Person trägt einen Awareness-Score, der sich aus vier Dingen zusammensetzt: wie sie sich in Simulationen verhält, ob sie Schulungen abschließt, wie sie in Quizzen abschneidet und ob sie verdächtige Mails meldet. Sie bestimmen die Gewichtung — ist Ihnen das Melden am wichtigsten, zählt es am meisten.
Dieselbe Sicht verdichtet sich auf Teams und Abteilungen — dort sehen Sie, ob das Risiko in einem Bereich sitzt oder quer durch die Organisation geht.
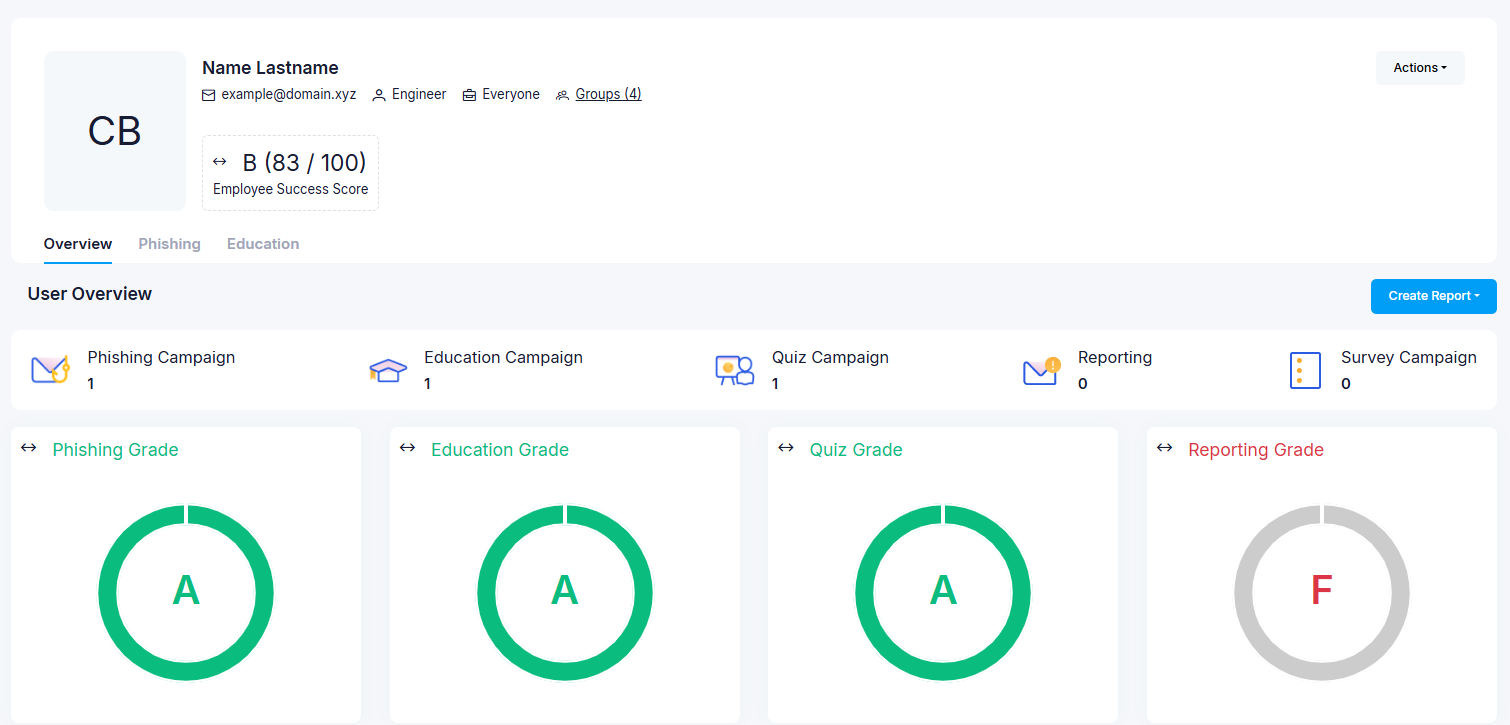
- Eine Gesamtbewertung, dazu getrennte Bewertungen für Phishing, Schulung, Quiz und Meldeverhalten
- Ein menschlicher Risiko-Score und wie er sich über die Zeit bewegt hat
- Für welche Angriffsarten diese Person am anfälligsten ist
- Jede Kampagne, Schulung und jedes Quiz, die sie erhalten hat, und was sie damit gemacht hat
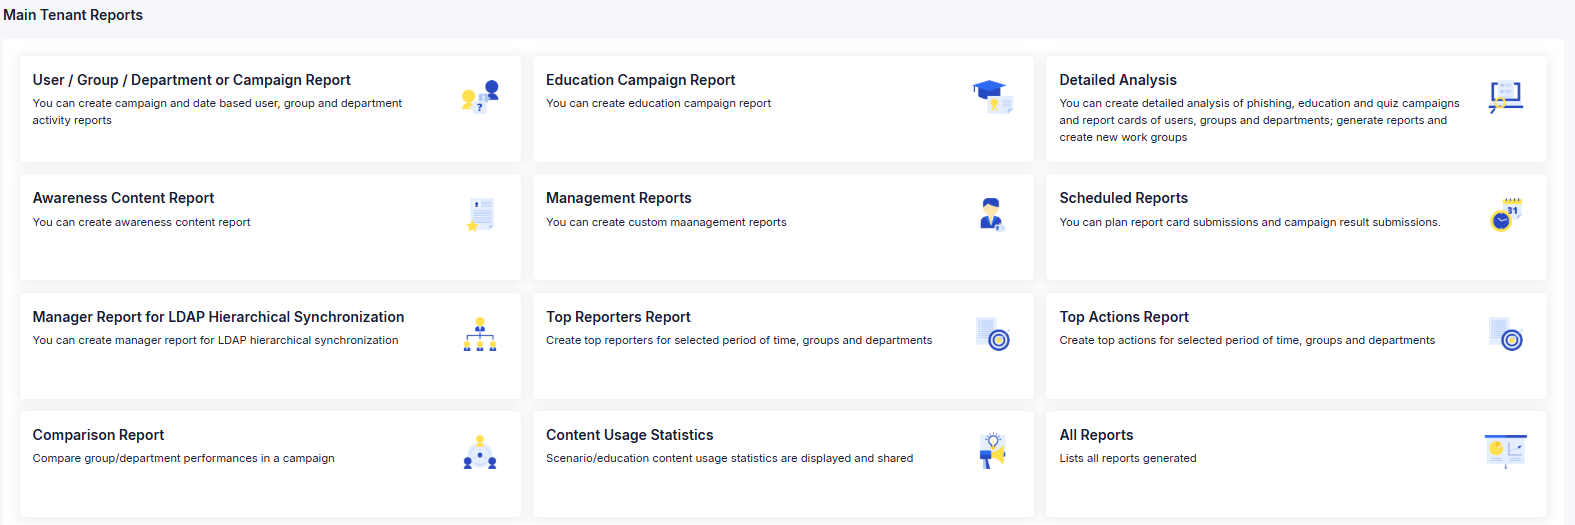
Ein Managementbericht, den Sie selbst zuschneiden
Bauen Sie ein PDF, indem Sie die Kampagnen und anschließend die gewünschten Bausteine wählen: eine Zusammenfassung in Ihren eigenen Worten, Abdeckung, organisationsweite Ergebnisse, Verhalten nach Angriffsart, Schulungsabschlüsse und den Trend dahinter. Kurz, von Ihnen geformt und von Quartal zu Quartal vergleichbar.
Ein Übersichts-Dashboard liefert dasselbe Bild live — Gesamt-Awareness-Score gegen Ziel, Verhalten in Simulationen und Meldetrends, Schulungs- und Quiz-Erfolg — und lässt sich als PDF für die letzten drei, sechs oder zwölf Monate exportieren.
Die eigenen Leute, ohne jemanden fragen zu müssen
Führungsberichte entlang der Hierarchie
Anhand der Berichtslinien in Ihrem Verzeichnis erhält jede Führungskraft einen Bericht zu ihrem eigenen Teil der Organisation, Ebene für Ebene.
Geplante Scorecards
Scorecards für Nutzende, Gruppen und Abteilungen sowie eine Zusammenfassung für die Leitung, automatisch an die zuständigen Personen versendet, wöchentlich oder monatlich.
Vergleichsberichte
Gruppen oder Abteilungen innerhalb einer Kampagne nebeneinanderstellen — nützlich, um das Team zu finden, das eine zweite Runde braucht.
Aktivste Meldende
Die Menschen, die die meisten verdächtigen Mails melden. Sie anzuerkennen ist eine der günstigsten Arten, das Melden zur Normalität zu machen.
Eine Programmbeschreibung ist kein Nachweis
Was zählt, ist ein Nachweis je Person. Die Plattform exportiert ihn als Excel oder CSV.
Filtern nach Person, Gruppe, Abteilung, Kampagne oder Zeitraum — dieser Monat, die letzten drei, sechs oder zwölf, oder ein von Ihnen gesetzter Bereich. Der Bericht zur Detailanalyse geht für tiefergehende Fragen weiter.
- Die namentlich genannte Person, mit Gruppe und Abteilung
- Jede Simulation, Schulung und jedes Quiz, die sie erhalten hat, mit Versand- und Abschlussdatum
- Quiz-Ergebnis gegen die Bestehensgrenze
- Richtlinienbestätigungen, mit Bestätigungsdatum
- An sie ausgelieferte Awareness-Inhalte: Newsletter, Tipps, Poster, Podcasts
Wer in der Konsole was getan hat, und wann
Administratorhandlungen — Anmeldungen, Nutzeränderungen, angelegte und beendete Kampagnen — werden mit handelnder Person, IP-Adresse und Zeit protokolliert, und das Protokoll lässt sich per Syslog an Ihr SIEM weiterleiten.
Unter den Rollen gibt es eine Prüferrolle mit reinem Lesezugriff und eine auf die Auswertung beschränkte Führungsrolle, sodass beide für ihre Arbeit kein Administratorkonto brauchen.
Getrennte Mandanten, eine Sicht darüber
Tochtergesellschaften können als eigene Mandanten laufen, mit einer Konzernsicht darüber: Führungsberichte über ausgewählte Tochtergesellschaften, Vergleiche der Phishing-Ergebnisse zwischen ihnen und Umfragevergleiche in Excel.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Zwei, über die Zeit verfolgt: den Anteil der Menschen, die auf Simulationen hereinfallen, und den Anteil derer, die sie melden. Der erste sollte sinken, der zweite steigen.
Der zweite ist der wichtigere, und ihn vergessen die meisten Programme zu zeigen — dabei ist er die Zahl, die aus einer Belegschaft statt einer Angriffsfläche eine Erkennungsebene macht. Die Abschlussquote der Schulungen ist eine Hilfsgröße: Sie zeigt, dass das Programm stattfindet, nicht dass es wirkt.
Wenn Sie das so entscheiden. Führungsberichte folgen der Hierarchie in Ihrem Verzeichnis und können namentliche Ergebnisse enthalten.
Viele Organisationen stimmen den Detailgrad zuerst mit ihrem Betriebsrat ab, und wir empfehlen, das vor der ersten Kampagne zu klären statt danach. Ein Programm, von dem die Leute glauben, es werde gegen sie verwendet, hört auf, ehrliche Meldungen zu erzeugen — und genau dafür existiert es.
Sie können es, und am Anfang eines Programms tun sie es oft. Manche E-Mail-Sicherheitswerkzeuge öffnen Nachrichten und folgen den Links darin, bevor die empfangende Person die Mail überhaupt sieht — das erscheint als Klick, den niemand gemacht hat.
Wir erkennen diese bei der Einrichtung, konfigurieren den Mailfluss so, dass sie nicht erfasst werden, und prüfen die Klickdaten der ersten Kampagne, bevor jemand daraus einen Schluss zieht.
Ja. Der Awareness-Score ist eine gewichtete Verbindung aus Verhalten in Simulationen, Schulung, Quiz-Ergebnissen und Meldeverhalten, und die Gewichte bestimmen Sie — ist Ihnen das Melden am wichtigsten, kann es am meisten zählen.
Weitere Einstellungen steuern, wie wiederholte Klicks, wiederholte Dateneingabe, eine erste Meldung und Klicks auf echtes Phishing den Score einer Person beeinflussen.
Wohin als Nächstes
DORA und ISO 27001
Awareness-Nachweise in der Form, die diese beiden Rahmenwerke verlangen.
Integrationen und Sicherheit
Entra ID, LDAP, Microsoft-365-Zustellung und Weiterleitung an Ihr SIEM.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.