Virtual CISO · Bewertung
Eine Lückenanalyse für Ihre Sicherheitsklasse, keine allgemeine Checkliste
Die meisten Lückenanalysen beginnen mit einer heruntergeladenen Liste. Ihre beginnt mit der Vorlage, die zu Ihrer tatsächlichen Pflicht gehört, wird in Workshops beantwortet statt per E-Mail, und endet mit einem bewerteten Bericht, einer Aufgabenliste mit Verantwortlichen und Terminen und dem ersten Bild Ihrer Risiken.
Die Liste steht fest, bevor die erste Frage gestellt wird
Die Ausgangsliste entscheidet, wie viel davon bei Ihren Leuten landet, und die falsche kostet in beide Richtungen Wochen. Ist sie zu lang, hören sie auf halbem Weg auf zu antworten. Ist sie zu kurz, findet die Lücke das Audit und nicht Sie.
Eine Vorlage, die zu Ihrer Pflicht passt
Wo eine nationale Umsetzung formale Sicherheitsklassen kennt, beginnen wir dort: Unsere eigenen Vorlagen für die ungarischen NIS2-Klassen umfassen 203, 252 und 262 Maßnahmen und sind aus der Durchführungsverordnung gebaut, nicht aus einer allgemeinen NIS2-Liste übersetzt. Für Österreich und Deutschland beginnen wir mit dem passenden Ausgangsniveau und bilden es auf die nationale Umsetzung ab.
Internationale Ausgangsniveaus
Einsteiger-, Grund- und erweiterte Niveaus, wo kein einzelnes Gesetz die Arbeit treibt, und die CIS Implementation Groups 1 bis 3, wenn ein Kunde sie namentlich verlangt.
Gezielte Pakete, neben der Hauptvorlage
Datenschutz, Incident-Readiness, KI-Governance und Cyberversicherungs-Readiness. Jedes läuft neben der Hauptvorlage statt an ihrer Stelle — der Anlass Ihres Anrufs wird so kein zweites Projekt.
Und wenn noch unklar ist, was für Sie gilt
Die meisten Organisationen wissen das beim ersten Gespräch nicht: ob das Gesetz sie überhaupt erfasst, und auf welcher Stufe. Wir leiten es daraus ab, was Sie tun und wen Sie beliefern, bevor irgendjemand irgendetwas ausfüllt.
Einmal erhoben, und es entscheidet, was danach gefragt wird
Bevor die Fragen beginnen, erstellen wir ein Profil der Organisation: was Sie tun und wie Sie aufgestellt sind, wie Ihre technische Umgebung tatsächlich aussieht — On-Premises, Cloud und SaaS, ob Sie Software entwickeln, ob irgendwo im Geschäft KI eingesetzt wird —, welche sensiblen Daten Sie halten, personenbezogene, Gesundheits- oder Kartendaten, welche Sicherheitswerkzeuge Sie bereits betreiben, und was Sie bis wann erreichen wollen.
Dieses Profil hält aus der Bewertung heraus, was Sie gar nicht haben. Es entscheidet, welche Aufgabenpakete gelten: Ein Unternehmen ohne Entwicklungsteam wird nie nach der Dokumentation eines sicheren Entwicklungszyklus gefragt, und bei einem Unternehmen mit Kartenzahlung werden die Anforderungen an den Schutz von Kartendaten bereits in Woche eins geklärt, nicht erst im vierten Monat.
Noch nicht bereit, sich darauf einzulassen? Die kostenlose Sicherheitsbewertung ist ein kurzer Fragebogen, der sich selbst auswertet, kein Konto braucht und ein vernünftiger Weg ist herauszufinden, ob sich das Gespräch lohnt.
Der Geltungsbereich ist eine Entscheidung, die Sie revidieren können, kein einmal ausgefülltes Formular
Jede Maßnahme in Ihrem Geltungsbereich trägt die Rahmenwerke mit sich, die sie bedient, sodass eine Liste gleichzeitig NIS2, ISO 27001 und DORA beantwortet. Was herausgenommen wird, hält fest, warum — statt einfach zu verschwinden.
Ein halbes Jahr später kaufen Sie ein Unternehmen, beginnen Software zu entwickeln, oder ein Kunde schreibt DORA in einen Vertrag. Der Geltungsbereich ändert sich, die Historie bleibt: Erledigtes behält seinen Nachweis, Entferntes behält seine Spur, und nichts beginnt von vorn.
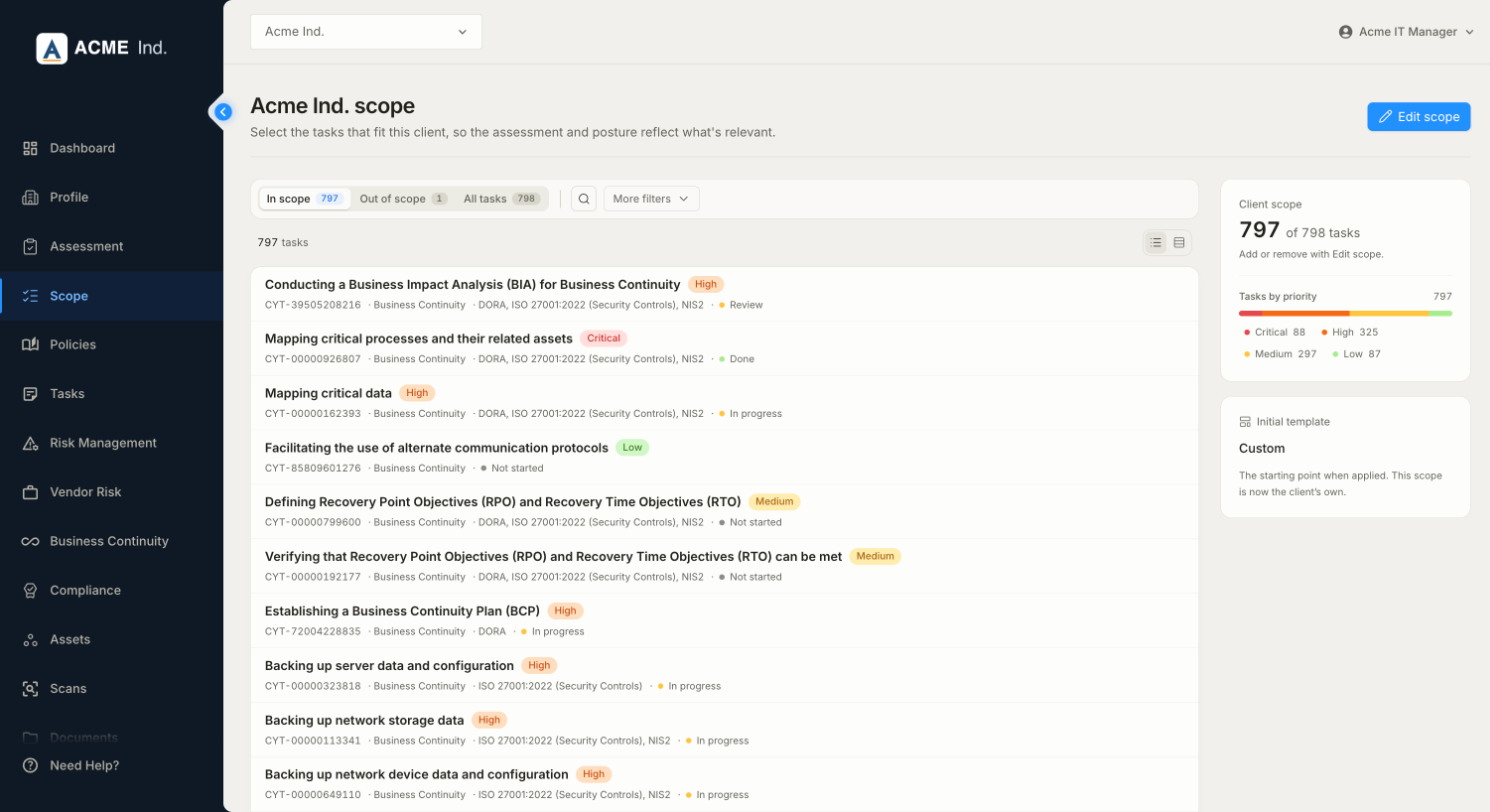
- Ein Rahmenwerk kommt mitten im Mandat dazu, und seine Maßnahmen gehen in der bestehenden Liste auf
- Was nicht zutrifft, wird herausgenommen — die Begründung wird festgehalten, die Zeile nicht gelöscht
- Jede Maßnahme zeigt die Rahmenwerke, die sie bedient, und wo sie steht, sodass nichts doppelt zählt
- Aus der Ausgangsvorlage wird am ersten Tag Ihr Geltungsbereich — von da an ist er Ihrer, nicht unserer
Eine Frage nach der anderen, mit der Person, der die Antwort gehört
Ein herumgeschickter Fragebogen kommt spät zurück, halb ausgefüllt, und selbstbewusst falsch genau dort, wo am meisten davon abhängt. Wir führen die Bewertung stattdessen als Reihe kurzer Workshops.
- 01
Eine Frage, ein Verantwortlicher
Jede Frage geht an die fachlich zuständige Person und wird im Gespräch beantwortet: ja, teilweise, nein oder nicht zutreffend. „Teilweise“ ist hier eine echte Antwort, und genau aus ihr entstehen die nützlichsten Maßnahmen.
- 02
Die Notiz entsteht, solange Sie noch im Raum sind
Was gesagt wurde und warum, wird mit der Antwort an der Frage festgehalten — nicht einen Monat später rekonstruiert, wenn ein Prüfer fragt, wie Sie zu diesem Schluss gekommen sind.
- 03
Zwei Wochen Durchlaufzeit, keine zwei Wochen Arbeitsaufwand
Die Fragen ließen sich an einem einzigen Tag durcharbeiten. So kommt es nie: Die Antworten liegen bei IT, Betrieb, Personal und bei dem, der die Verträge hält, und niemand davon hat einen freien Tag. Zwei Wochen ist die realistische Zahl, und für zwei Wochen zu planen ist das, was verhindert, dass zwei Monate daraus werden.
- 04
Antworten bewegen sofort alles
Eine Antwort öffnet oder schließt eine Maßnahme, verändert den Richtliniensatz und bewegt den potenziellen Sicherheits-Score, während sie gegeben wird; der validierte Score folgt, sobald jemand die Nachweise dahinter geprüft hat. Es gibt keinen Stapellauf am Ende und keine Auswertungsphase, auf die man wartet.
Nicht alles lohnt eine Frage an Sie
Manche Antworten sind von außen sichtbar, und dafür einen Workshop zu verbrauchen kostet Ihre Leute Zeit. In der ersten Woche läuft ein externer Expositionsscan: was ein externer Betrachter ohne Zugriffsrechte von Ihren Domains, Zertifikaten und öffentlich erreichbaren Diensten sehen kann.
Wo es hilft, liefern interne Scans und Integrationen mit den Werkzeugen, die Sie ohnehin betreiben, dieselbe Art von Nachweis von innen. Befunde landen neben den Maßnahmen, zu denen sie gehören — das ist Teil der Bewertung und kein separater Bericht, den niemand öffnet.
Was tatsächlich ankommt, wenn es vorbei ist
- Ein Lückenbericht je Rahmenwerk, der benennt, was fehlt, statt einen Prozentwert zu melden
- Ein Sicherheits-Score und ein Radardiagramm der Sicherheitsbereiche, die zeigen, wo Sie gegenüber dem Zielniveau stehen
- Eine priorisierte Aufgabenliste, jede Maßnahme mit Verantwortlichem, Phase und Termin
- Das erste Bild Ihres Risikoregisters, aus Ihrem Geschäft gebaut statt heruntergeladen
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Die Durchlaufzeit beträgt etwa zwei Wochen; das bedeutet nicht zwei Wochen durchgehenden Arbeitsaufwand. Die Fragen ließen sich an einem einzigen Tag durcharbeiten, wenn die richtigen acht Personen gemeinsam in einem Raum säßen — das ist noch nie vorgekommen: Die Antworten liegen bei IT, Betrieb, Personal und bei dem, der die Verträge hält. Wir legen kurze Workshops über zwei Wochen und gehen dem Offenen nach, was durchweg schneller ist als ein Fragebogen, der im Postfach liegt.
Ja. Ihre Leute können eine Bearbeitungsrolle erhalten und direkt im Portal antworten; in den Bereichen, die sie sicher beherrschen, funktioniert das gut. Es ist langsamer und ungenauer als die Workshops, denn der meiste Wert steckt in der Rückfrage — Sie sagen ja; zeigen Sie mir, wo das steht — und die stellt ein Formular nie. Gemischt ist der Normalfall: Sie beantworten das Offensichtliche, den Rest gehen wir gemeinsam durch.
Nein. Vorhandene Feststellungen kommen als beantwortete Fragen samt ihren Nachweisen herein, und die Bewertung setzt dort an, statt sie erneut zu stellen. Was das Audit nicht angesehen hat, muss weiterhin beantwortet werden, und das ist meist die größere Hälfte: Ein Audit prüft einen Geltungsbereich, Ihre Pflicht reicht weiter als der geprüfte Bereich.
Ja. Die Bewertung lässt sich als CSV exportieren — jede Frage, die gegebene Antwort, die dazu festgehaltene Notiz und wer geantwortet hat. Es ist dieselbe Datei, ob Sie sie für Ihre eigenen Unterlagen brauchen, für einen Prüfer, oder weil Sie die Arbeit woanders hin verlagern.
Wo Sie in der Methode stehen und wie es weitergeht
So arbeiten wir
Der monatliche Rhythmus, Ihre Ansprechpartner und was wir von Ihrer Seite brauchen.
Rahmenwerk-Zuordnung
Eine Kontrollanforderung einmal bewerten und das Ergebnis für alle zugeordneten Rahmenwerke berücksichtigen.
Richtlinien
Die Dokumentation entsteht aus Ihren Antworten und wird im laufenden Programm aktuell gehalten.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.