Virtual CISO · Risikomanagement
Ein Risikoregister als fundierte Entscheidungsgrundlage für Ihre Geschäftsleitung
Die meisten Register sind eine Tabelle, die jemand vor dem letzten Audit aktualisiert hat: vierzig Zeilen, alle rot, ohne Verantwortliche, ohne Termine, und nichts, worauf ein Geschäftsleiter vernünftig reagieren könnte. Ihres entsteht aus Ihrem Geschäft, wird vor und nach der Arbeit bewertet und endet in Entscheidungen, an denen Namen hängen.
Aus Ihrem Geschäft gebaut, nicht heruntergeladen und umbenannt
Ein Register nützt nur, wenn die darin genannten Personen die Risiken als ihre eigenen wiedererkennen. In Ihres fließen drei Quellen.
Ein etablierter Satz, angepasst
Wir beginnen mit einem etablierten Katalog von Cyberrisiken, statt vierzig davon in einem Workshop zu erfinden, und schreiben dann jedes einzelne so um, wie es sich bei Ihnen tatsächlich auswirken würde: welches System, welcher Prozess, welcher Kunde.
Die, von denen nur Sie wissen
Die Abhängigkeit von einem einzigen Lieferanten, der Server, den niemand abschalten will, der Prozess, der existiert, weil eine Person ihn immer so gemacht hat. Die stehen in keinem Katalog, und meist sind genau sie die wichtigen.
Das Register, das Sie schon haben
Gibt es eine bestehende Tabelle, kommt sie herein statt weggeworfen zu werden. Bereits geleistete Arbeit behält ihre Formulierung und ihre Verantwortlichen, und sie hört auf, ein Paralleldokument zu sein, das dem echten langsam widerspricht.
Zwei Zahlen je Risiko, und der Abstand dazwischen ist die Arbeit
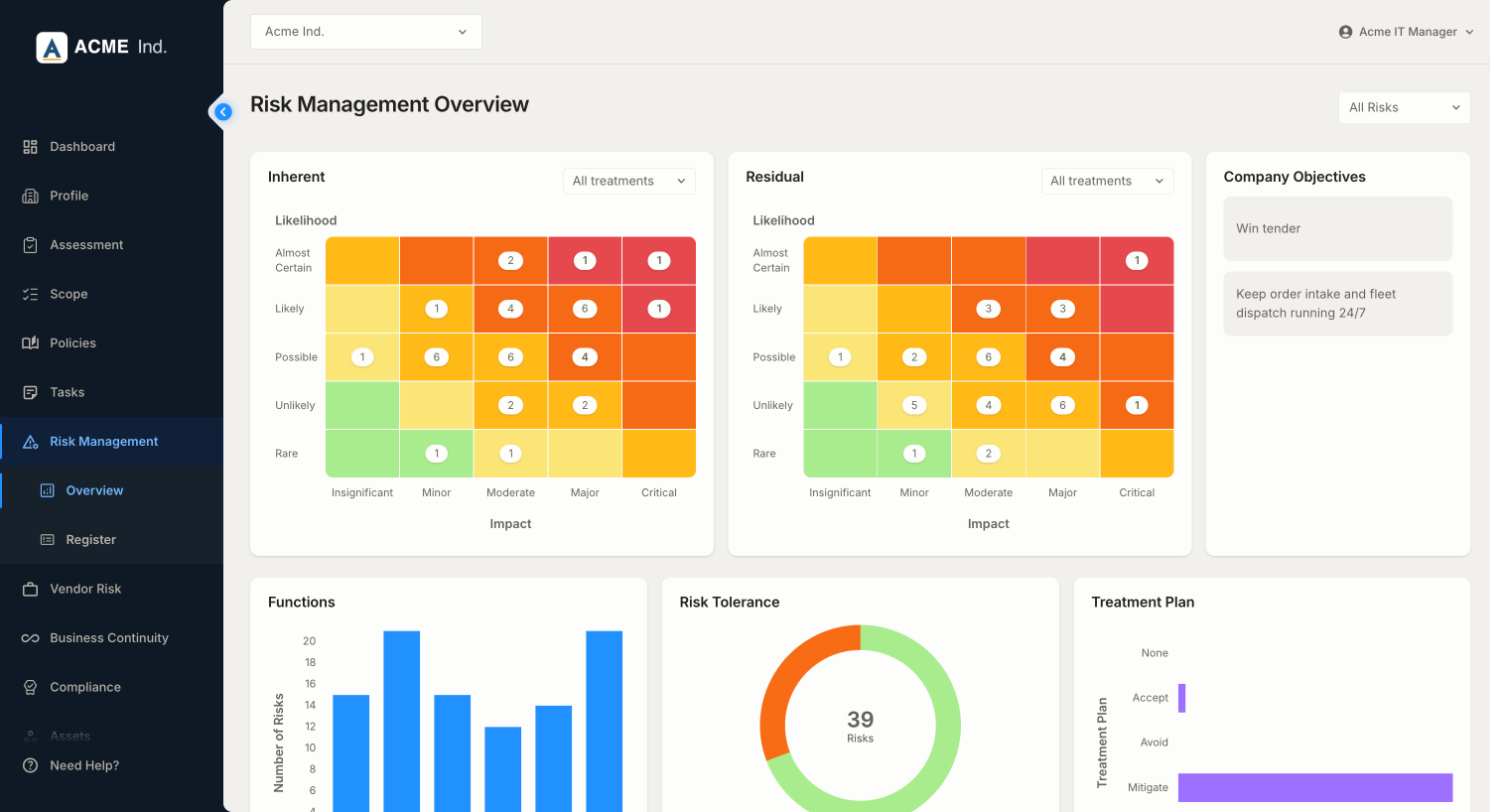
Jedes Risiko wird zweimal bewertet: inhärent, wie es ohne jede Maßnahme stünde, und als Restrisiko, wie es mit Ihren tatsächlichen Controls steht. Beide Bewertungen beruhen auf Auswirkung und Eintrittswahrscheinlichkeit in einer 5 × 5-Risikomatrix, und beides erscheint als Heatmap, sodass die Form des Registers sichtbar wird, ohne vierzig Zeilen zu lesen.
Das Restrisiko wird nicht einmal gesetzt und dann bewundert. Während Maßnahmen abgeschlossen werden, werden die Risiken, die sie mindern, neu bewertet, und die zweite Heatmap bewegt sich, während die erste bleibt, wo sie war. Diese beiden Bilder nebeneinander sind die klarste Antwort auf die Frage, was das Geld gebracht hat.
Jedes Risiko bekommt eine Entscheidung, und „ist uns bekannt“ ist keine
Für jedes Risiko gibt es vier Möglichkeiten, und genau eine muss gewählt werden: mindern, akzeptieren, übertragen, oder die Tätigkeit vermeiden, die es erzeugt. Ein Risiko ohne Behandlungsentscheidung ist kein gesteuertes Risiko, sondern ein notiertes — und ein Register voller notierter Risiken ist das, was ein Prüfer in Woche eins findet.
Neben den Entscheidungen steht eine mit Ihrer Geschäftsleitung vereinbarte Toleranzschwelle: der Wert, oberhalb dessen ein Restrisiko nicht einfach stehen bleiben darf. Liegt ein Risiko darüber, schreibt das Register das am Risiko selbst hin, statt darauf zu hoffen, dass es jemand bemerkt.
- Mindern — Controls und Maßnahmen, mit Verantwortlichen und Terminen, bis das Restrisiko sinkt
- Akzeptieren — eine formale, datierte Entscheidung einer benannten Person, mit Begründung und Ablauf
- Übertragen — Versicherung oder Vertrag, festgehalten mit dem, was tatsächlich gedeckt ist
- Vermeiden — damit aufhören; gelegentlich ist das die richtige und unpopuläre Antwort
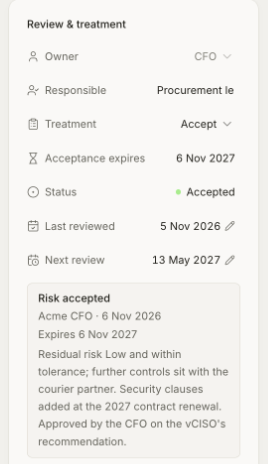
Ein Risiko zu akzeptieren ist eine Entscheidung mit Namen und Datum
Manche Risiken lohnen die Behebung nicht, und das auszusprechen ist legitimes Risikomanagement. Nicht legitim ist die Variante, in der niemand richtig entschieden und niemand etwas unterschrieben hat — und ein Jahr später die Frage lautet, was die Geschäftsleitung wann wusste.
Deshalb wird eine Akzeptanz als Entscheidung festgehalten: wer sie akzeptiert hat, an welchem Datum, aus welchem ausgesprochenen Grund, und bis wann. Sie geht ins Audit-Log und ist danach nicht mehr editierbar. Läuft die Akzeptanz ab, kommt das Risiko für eine neue Entscheidung zurück, statt still in Dauerhaftigkeit zu rutschen.
NIS2 legt die Billigung der Risikomanagementmaßnahmen auf das Leitungsorgan selbst und knüpft Haftung daran. Ein solcher Datensatz macht aus „die Geschäftsleitung hat die Maßnahmen gebilligt“ etwas Vorzeigbares. Er macht eine Entscheidung nicht richtig, und er verschiebt die Pflicht nicht — er belegt, dass die Entscheidung getroffen wurde, von wem, und auf welcher Grundlage.
Eine Handvoll Schlüsselrisiken, jedes mit der Arbeit dahinter
Ein Risiko als Schlüsselrisiko zu markieren bringt es in den Managementbericht. Der Sinn der Markierung ist Knappheit: Vier oder fünf Risiken, die eine Geschäftsleitung im Kopf behalten kann, schlagen vierzig, die sie überfliegt — und die Markierung verdienen die, bei denen das Restrisiko die Toleranz noch überschreitet.
Öffnet man eines, ist die Argumentation bereits zusammengestellt: was das Risiko tatsächlich kosten würde, in Geld und in Stunden, welche Controls stehen, welche Maßnahmen offen sind und wem sie gehören, wann zuletzt geprüft wurde, wann die nächste Prüfung fällig ist, und ein Audit-Log jeder Änderung, die irgendjemand daran vorgenommen hat.
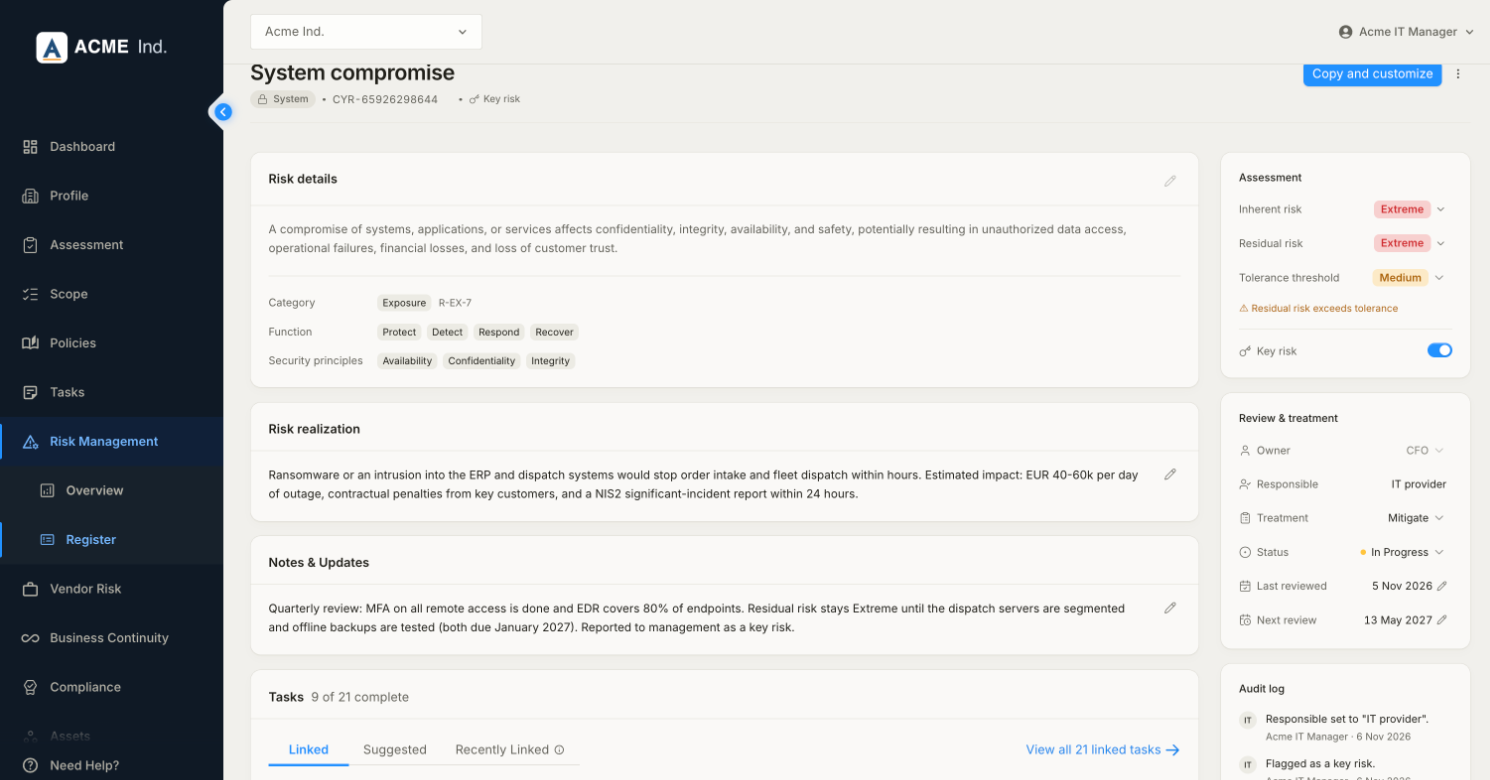
- Jedes Risiko trägt die Maßnahmen, die es mindern, mit ihrem echten Status statt einer Absicht
- Ein Risiko ohne Maßnahmen wird markiert, denn das ist eine Behandlungsentscheidung, die niemand umgesetzt hat
- Restrisiken bewegen sich, wenn Maßnahmen abgeschlossen werden, nicht wenn jemand ans Aktualisieren denkt
- Das Audit-Log behält jede Änderung, auch die aus der Woche vor einem Audit
Neu bewertet, neu geprüft, neu entschieden
Ein einmal geschriebenes Register ist binnen eines Quartals falsch, weil sich die Geschäftstätigkeit verändert und Kontrollen umgesetzt werden. Vor jedem Managementreview gehen wir es erneut durch: Restrisiken neu gerechnet gegen das, was tatsächlich abgeschlossen wurde, Schlüsselrisiken erneut geprüft, bald ablaufende Akzeptanzen zur Entscheidung hervorgeholt, und neue Risiken aus dem, was sich geändert hat — eine Übernahme, ein neuer Lieferant, ein System, das in Betrieb ging.
Das Ergebnis ist kein aufgefrischtes Dokument. Es ist eine kurze Liste der Entscheidungen, die Ihre Geschäftsleitung in diesem Quartal treffen muss, jede mit unserer Empfehlung und damit, was eine andere Entscheidung kosten würde.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Immer Sie. Ein Risiko zu akzeptieren ist eine Leitungsentscheidung, deren Folgen Ihr Unternehmen treffen und nicht Ihre Berater, und NIS2 legt die Billigung der Risikomanagementmaßnahmen auf das Leitungsorgan selbst. Was wir tun, ist die Entscheidung zu einer echten zu machen: Wir quantifizieren das Risiko, stellen die Kosten einer Minderung dem gegenüber, was eine Akzeptanz offenlässt, empfehlen einen Weg und halten fest, was Sie entscheiden — wer, wann, warum und bis wann. Und wir kommen zum Ablauf darauf zurück, was sonst genau der vergessene Teil ist.
Ja, und das ist uns lieber, als ein konkurrierendes neu zu beginnen. Ein bestehendes Register kommt per Upload herein, bis zu hundert Zeilen auf einmal, und behält seine Formulierungen und seine Verantwortlichen, damit die geleistete Arbeit nicht verloren geht. Rechnen Sie danach mit Umschreiben: Die meisten geerbten Register beschreiben Bedrohungen statt geschäftlicher Folgen, und aus „Ransomware“ kann eine Geschäftsleitung nicht entscheiden.
Als Ganzes jedes Quartal, in Teilen laufend. Der Quartalsdurchgang liegt vor Ihrem Managementreview: Restrisiken neu gerechnet gegen das, was tatsächlich abgeschlossen wurde, Schlüsselrisiken erneut geprüft, ablaufende Akzeptanzen zur Entscheidung hervorgeholt. Dazwischen bewegt sich ein Risiko, sobald die Arbeit daran sich bewegt: Der Abschluss einer mindernden Maßnahme bewertet das Risiko neu, das sie mindert, statt darauf zu warten, dass jemand ein Dokument aktualisiert.
Größtenteils ja, und es lohnt zu benennen, wo nicht. Das Register ist für die Risiken gebaut, die Ihre Informationen und Ihren Betrieb erreichen: Lieferanten, Menschen, physischer Zugang, Geschäftskontinuität und die Systeme, auf denen das Geschäft läuft — das ist weiter als das, was die meisten unter „Cyber“ verstehen. Was es nicht ist: ein unternehmensweites Risikoregister. Eine Währungsexposition, ein Rechtsstreit oder eine Marktverschiebung gehören woanders hin, und das sagen wir, statt sie still hier einzuordnen.
Wo Sie in der Methode stehen und wie es weitergeht
Richtlinien
Die Dokumentation entsteht aus Ihren Antworten und wird im laufenden Programm aktuell gehalten.
Der Arbeitsplan
Datierte Aufgaben mit benannten Verantwortlichen und dem Nachweis, den jede hinterlässt.
Scans
Regelmäßige Prüfung der externen Angriffsfläche und der Sicherheit des internen Verzeichnisdienstes.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.