Virtueller CISO · Scans und Nachweise
Was ein Angreifer sieht, monatlich geprüft und an den Plan gebunden
Einen Scan kauft man leicht und ignoriert ihn ebenso leicht. Die nützliche Frage ist nicht, ob jemand einen laufen ließ, sondern ob sich in Ihrer Organisation etwas geändert hat aufgrund seiner Ergebnisse — und das ist eine Frage an den Plan dahinter, nicht an den Scanner.
Die Sicht, von der ein Angreifer ausgeht, ohne dass ihm jemand etwas sagt
Zertifikate und TLS-Konfiguration, SPF, DKIM, DMARC und DNSSEC, ob Ihre Domains auf Phishing-Blacklists stehen, welche Ports antworten, ob HTTP auf HTTPS umleitet, ob eine Web Application Firewall vor dem steht, wovor sie stehen sollte. Nichts davon braucht Zugriff auf irgendetwas von Ihnen, und genau deshalb schaut sich jemand mit bösen Absichten das zuerst an.
Ein erweiterter Durchlauf geht weiter: Subdomains, an deren Registrierung sich niemand erinnert, darauf exponierte Dienste und Dateien, die im öffentlichen Netz erreichbar sind und für ein internes Publikum gedacht waren. Der wichtigste Befund eines ersten Scans ist meist keine schwache Chiffre. Es ist ein Host, den jemand 2021 für ein Projekt aufgesetzt und seitdem niemand gepatcht hat.
Das Verzeichnis, an dem alles andere hängt
Wo ein interner Scan im Geltungsbereich liegt, ist das Ziel Active Directory, denn in einem kompromittierten Netz führt fast jeder Eskalationspfad darüber: fehlende Patches, Betriebssysteme jenseits des Supportendes, noch antwortendes SMBv1, NTLM dort, wo es nicht sein sollte, eine Passwortrichtlinie aus der Zeit vor den heutigen Empfehlungen, über Maschinen hinweg geteilte lokale Administratorkennwörter und Delegierungsrechte in Gruppenrichtlinien, die niemand vergeben wollte.
Das sind keine exotischen Befunde. Es sind die, die aus einem einzigen geklickten Link einen domänenweiten Vorfall machen, und es sind die, die in einem externen Scan nie auftauchen.
Die Scanner, die Sie ohnehin bezahlen, auf derselben Liste
Den meisten Organisationen fehlt es nicht an Scan-Ergebnissen. Es fehlt an einer Stelle, an der sie mit einem Plan abgeglichen werden, und an jemandem, dessen Aufgabe dieser Abgleich ist.
- Microsoft Secure Score und Defender Vulnerability Management für Organisationen, die bereits Microsoft 365 und Defender betreiben
- Dediziertes Schwachstellenmanagement von Tenable, Qualys und Rapid7
- Endpoint-Telemetrie von CrowdStrike, SentinelOne und Tanium
- Cloud-Konfigurationslage aus Amazon Web Services
- Ergebnisse von Penetrationstests, auch von automatisierten Testplattformen wie Horizon3
Befunde kommen aus dem, was Sie tatsächlich betreiben, und landen an einer Stelle neben allem anderen — so hört die Diskussion darüber, welches Werkzeug das richtige ist, auf der Grund dafür zu sein, dass nichts behoben wird.
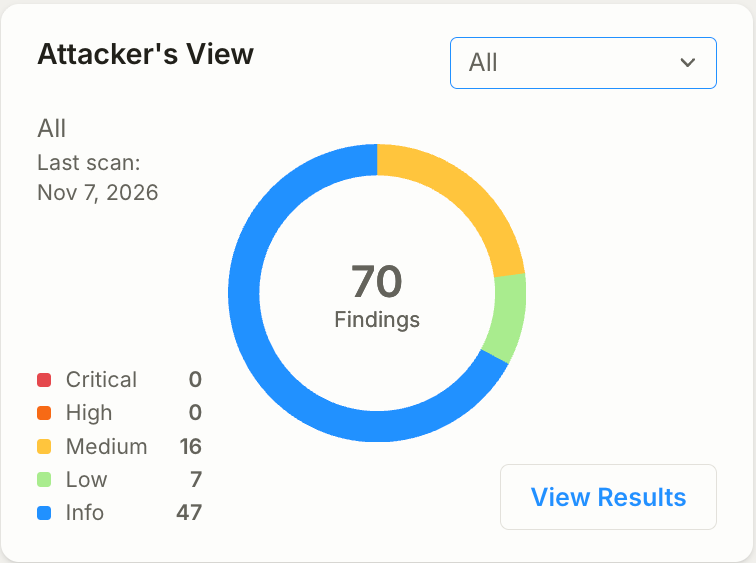
Geplant, weil Sicherheitslage keine einzelne Messung ist
Jede Quelle läuft nach ihrem eigenen Zeitplan — wöchentlich, monatlich oder quartalsweise —, und der Sinn des Zeitplans ist der Vergleich. Ein Scan sagt Ihnen, was heute falsch ist. Eine Reihe sagt Ihnen, ob das, was Sie tun, wirkt, und genau das fragt eine Geschäftsleitung eigentlich, wenn sie einen Sicherheitsbericht verlangt.
Er fängt auch das ab, was ein einmaliger Lauf nicht kann: die im letzten Monat entstandene Exposition durch eine Änderung, die niemand gemeldet hat. Ein ablaufendes Zertifikat, ein für eine Migration geöffneter und offen gelassener Port, eine Subdomain, die auf einen inzwischen abgeschalteten Dienst zeigt.
Aus einem Befund wird eine Aufgabe, oder es wird nichts daraus
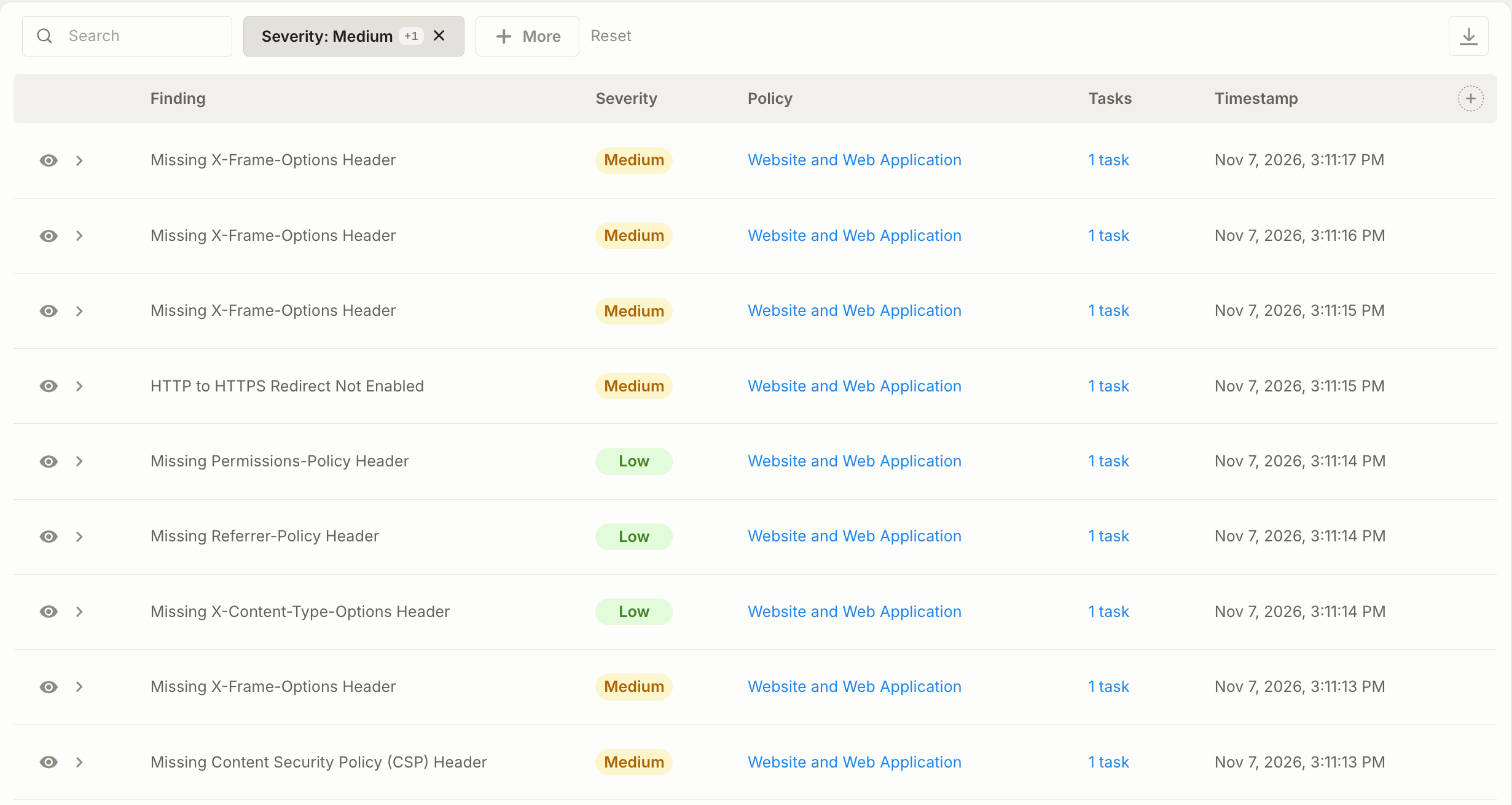
Befunde werden gegen die Aufgabenliste abgeglichen statt als getrennter Bericht übergeben, und diese Verknüpfung stellt das Portal selbst her — ein Befund kommt bereits an der Arbeit hängend an, zu der er gehört. Nicht automatisch ist die Folge daraus. Wo ein Befund erledigt scheint, wird eine Statusänderung vorgeschlagen, mit einer Notiz, welcher Nachweis das stützt, und ein namentlich benannter Spirity-Experte gibt sie frei oder verwirft sie, bevor irgendetwas zurückgeschrieben wird. Ein Scan für sich schließt nichts.
Die Nachweisnotizen entstehen bewusst ohne Hostnamen, Adressen oder irgendetwas, das aus einem herumgeschickten Dokument eine Zielkarte machen würde. Das Detail bleibt im Portal, wo der Zugriff geregelt ist; die Notiz sagt, was sich geändert hat und warum.
- Ein von Ihnen bereits behobener Befund wird durch den Scan belegt; die Aufgabe wird nach fachlicher Prüfung und Freigabe geschlossen
- Ein Befund ohne Aufgabe dahinter wird zu einer und wird gegen alles andere priorisiert, statt vorzurücken, weil er neu ist
- Ein von Ihnen als Risiko akzeptierter Befund taucht nicht als Überraschung wieder auf, weil die Akzeptanz dort steht, wo der Befund steht
Ihre Exposition neben der Ihrer Branche
Die Risiko-Momentaufnahme bewertet Ihre externe Exposition und ordnet sie zweimal ein: einmal gegen das gesamte Feld und einmal gegen die Branche, die Sie uns nennen — eine weit gefasste Kategorie, keine namentlich benennbare Vergleichsgruppe. Das ist ein grobes Instrument und kein Zielwert, den man steuert — gut ist es für das Gespräch, in dem jemand aus der Leitung fragt, ob das normal sei, und die ehrliche Antwort ein Vergleich ist und kein Adjektiv.
Wo Sie besser dastehen als das Feld, ist das vor einer Ausgabe gut zu wissen. Wo schlechter, ist der Abstand das Argument für das Budget, und ein stärkeres, als wir es von uns aus behaupten könnten.
Periodische Scans und kontinuierliche Sicherheitsüberwachung: der Leistungsumfang
Alles auf dieser Seite ist periodisch. Es sagt Ihnen, was galt, als es lief. Es beobachtet nicht, es alarmiert nicht um drei Uhr nachts, und es bemerkt keinen laufenden Einbruch — und eine Organisation, die etwas anderes glaubt, hat das Falsche gekauft und wird es im denkbar schlechtesten Moment merken.
Die Arbeit, die das abdeckt, liegt nebenan und wird separat angeboten: Erkennung und Reaktion rund um die Uhr, ein Schwachstellen-Alarmdienst für die Produkte, die Sie wirklich einsetzen, und digitaler Risikoschutz für die Exposition, die außerhalb Ihrer eigenen Umgebung entsteht. Wenn Sie das Beobachten brauchen und nicht die Bewertung, fangen Sie dort an und nicht hier.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Nein, und der Unterschied zählt beim Einkauf. Ein Scan prüft bekannte Zustände automatisch und wiederholt: ein abgelaufenes Zertifikat, einen fehlenden Patch, einen Port, der nicht antworten sollte. Bei einem Penetrationstest versucht ein Experte, einzelne Schwachstellen zu einem tatsächlichen Angriff zu verknüpfen. Dabei nutzt er fachliches Urteilsvermögen, das ein automatisierter Scanner nicht besitzt. Den Scan fahren Sie monatlich; den Penetrationstest beauftragen Sie, wenn Sie wissen müssen, ob die Befunde zusammen etwas ergeben. Liegen Testergebnisse vor, sind sie eine unserer Quellen.
Für die externe Arbeit überhaupt nicht — genau das ist ihr Sinn, denn ein Angreifer beginnt ebenfalls ohne Zugriff. Die internen Prüfungen brauchen Zugriff, und nur dort, wo Sie einen internen Scan im Geltungsbereich sehen: ein Konto mit ausschließlich lesendem Zugriff auf den Verzeichnisdienst, dessen Berechtigungen und zeitliche Nutzung schriftlich vereinbart sind, begrenzt auf das, was die Prüfungen tatsächlich lesen. Ist das zu Beginn ein Schritt zu weit, trägt die externe Arbeit für sich, und der interne Teil kann warten.
Wahrscheinlich gar nicht, und das sagen wir lieber. Den meisten Organisationen mit dieser Frage fehlt es nicht an Befunden — es fehlt jemand, der die Befunde mit einem Plan abgleicht, und genau das tun wir. Ihr vorhandenes Werkzeug bleibt, wo es ist, und wird zur Quelle: Seine Ausgabe landet in derselben Liste wie alles andere, wird gegen alles andere priorisiert und hört auf, ein monatlich eintreffender und von niemandem gelesener Bericht zu sein.
Wo Sie in der Methode stehen und wie es weitergeht
Der Arbeitsplan
Datierte Aufgaben mit benannten Verantwortlichen und dem Nachweis, den jede hinterlässt.
Business Continuity
Kritische Prozesse, vertretbare Ausfallzeiten und der geschätzte monatliche Ausfallschaden.
Lieferantenrisiko
Lieferantenbewertung auf Grundlage von Antworten und Nachweisen, mit einer dokumentierten fachlichen Freigabe.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.