Virtueller CISO · Business Continuity
Welche Prozesse kritisch sind und wie lange sie ausfallen dürfen
Notfallplanung geht auf vorhersehbare Weise schief: Sie beginnt bei den Systemen. Jemand listet die Server auf, erklärt sie alle für wichtig, und heraus kommt ein Plan, der alles gleich schützt und damit nichts im Besonderen. Beim Geschäft anzufangen und rückwärts zu arbeiten ist langsamer und die einzige Fassung, die den Kontakt mit einem echten Ausfall übersteht.
Die Prozesse, aus denen die Organisation tatsächlich besteht
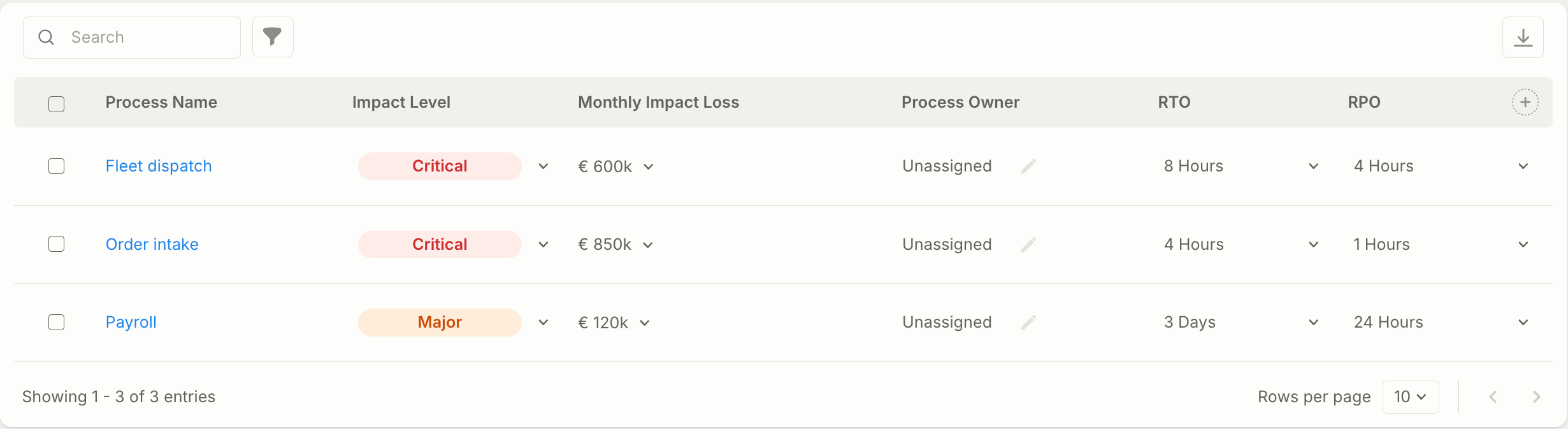
Auftragsannahme, Lohnabrechnung, Versand, Patientenaufnahme, Abrechnung — jene Handvoll, ohne die Ihre Organisation nicht arbeitet. Jeder bekommt einen namentlichen Verantwortlichen, einen Typ und eine Einschätzung, wie schlimm ein Stillstand ist.
Dann die zwei Zahlen, an denen alles andere hängt. Das Wiederherstellungszeitziel (RTO) sagt, innerhalb welcher Zeit der ausgefallene Prozess wieder laufen muss. Das Wiederherstellungspunktziel (RPO) sagt, wie viel Datenverlust als Zeitspanne höchstens hinnehmbar ist — eine Stunde, oder ein Tag. Die meisten Organisationen haben keines von beiden je aufgeschrieben, und die zwei Personen, die unterschiedlich antworten würden, saßen nie im selben Raum.
- Ein namentlicher Verantwortlicher je Prozess, denn ein Prozess, der einer Abteilung gehört, gehört um zwei Uhr nachts niemandem
- Eine Einstufung, die das Lästige vom Existenziellen trennt, statt alles als kritisch zu markieren
- Ein Wiederherstellungszeitziel und ein Wiederherstellungspunktziel, vereinbart statt angenommen
- Ein geschätzter Monatsverlust bei Ausfall des Prozesses — das macht aus einem IT-Dokument ein betriebswirtschaftliches
Wovon jeder Prozess abhängt, und was deshalb zählt
Erst wenn die Prozesse eine Rangfolge haben, lässt sich die Frage nach den Systemen beantworten. Jeder Prozess wird mit den Anwendungen, Daten und Lieferanten verknüpft, die er braucht, und die Priorität eines Systems wird zur Folge der Prozesse dahinter statt zur Frage, wer am lautesten für seines argumentiert.
Hier passieren auch die unangenehmen Entdeckungen. Ein Prozess, der binnen vier Stunden wieder laufen muss und höchstens vier Stunden Arbeit verlieren darf, aber an einem nur nächtlich gesicherten System hängt, ist kein Plan, sondern ein Widerspruch — die Wiederherstellung kann rechtzeitig fertig sein und trotzdem den Stand von gestern liefern. Sichtbar wird das erst, wenn beide Zahlen nebeneinanderstehen.
Die Maßnahmen, mit denen die Wiederherstellungsziele erreichbar werden
Ein Ziel, auf das niemand hingearbeitet hat, ist ein Wunsch. Jeder Prozess trägt die Aufgaben, die seine Wiederherstellungsziele tatsächlich erreichbar machen würden — getestete Rücksicherungen, ein dokumentiertes Umschaltverfahren, ein Lieferantenvertrag mit passender Zusage, ein geprobter Ersatzprozess —, und diese Aufgaben stehen in derselben Liste wie alles andere und konkurrieren nach denselben Prioritäten.
Die nützliche Folge: Continuity hört auf, eine jährliche Dokumentenübung zu sein, und wird ein sichtbarer Teil des Plans, mit denselben Verantwortlichen, Terminen und Nachweisen wie der Rest des Sicherheitsprogramms.
Eine Business-Impact-Analyse und ein Notfallplan, den Sie noch fertigstellen müssen
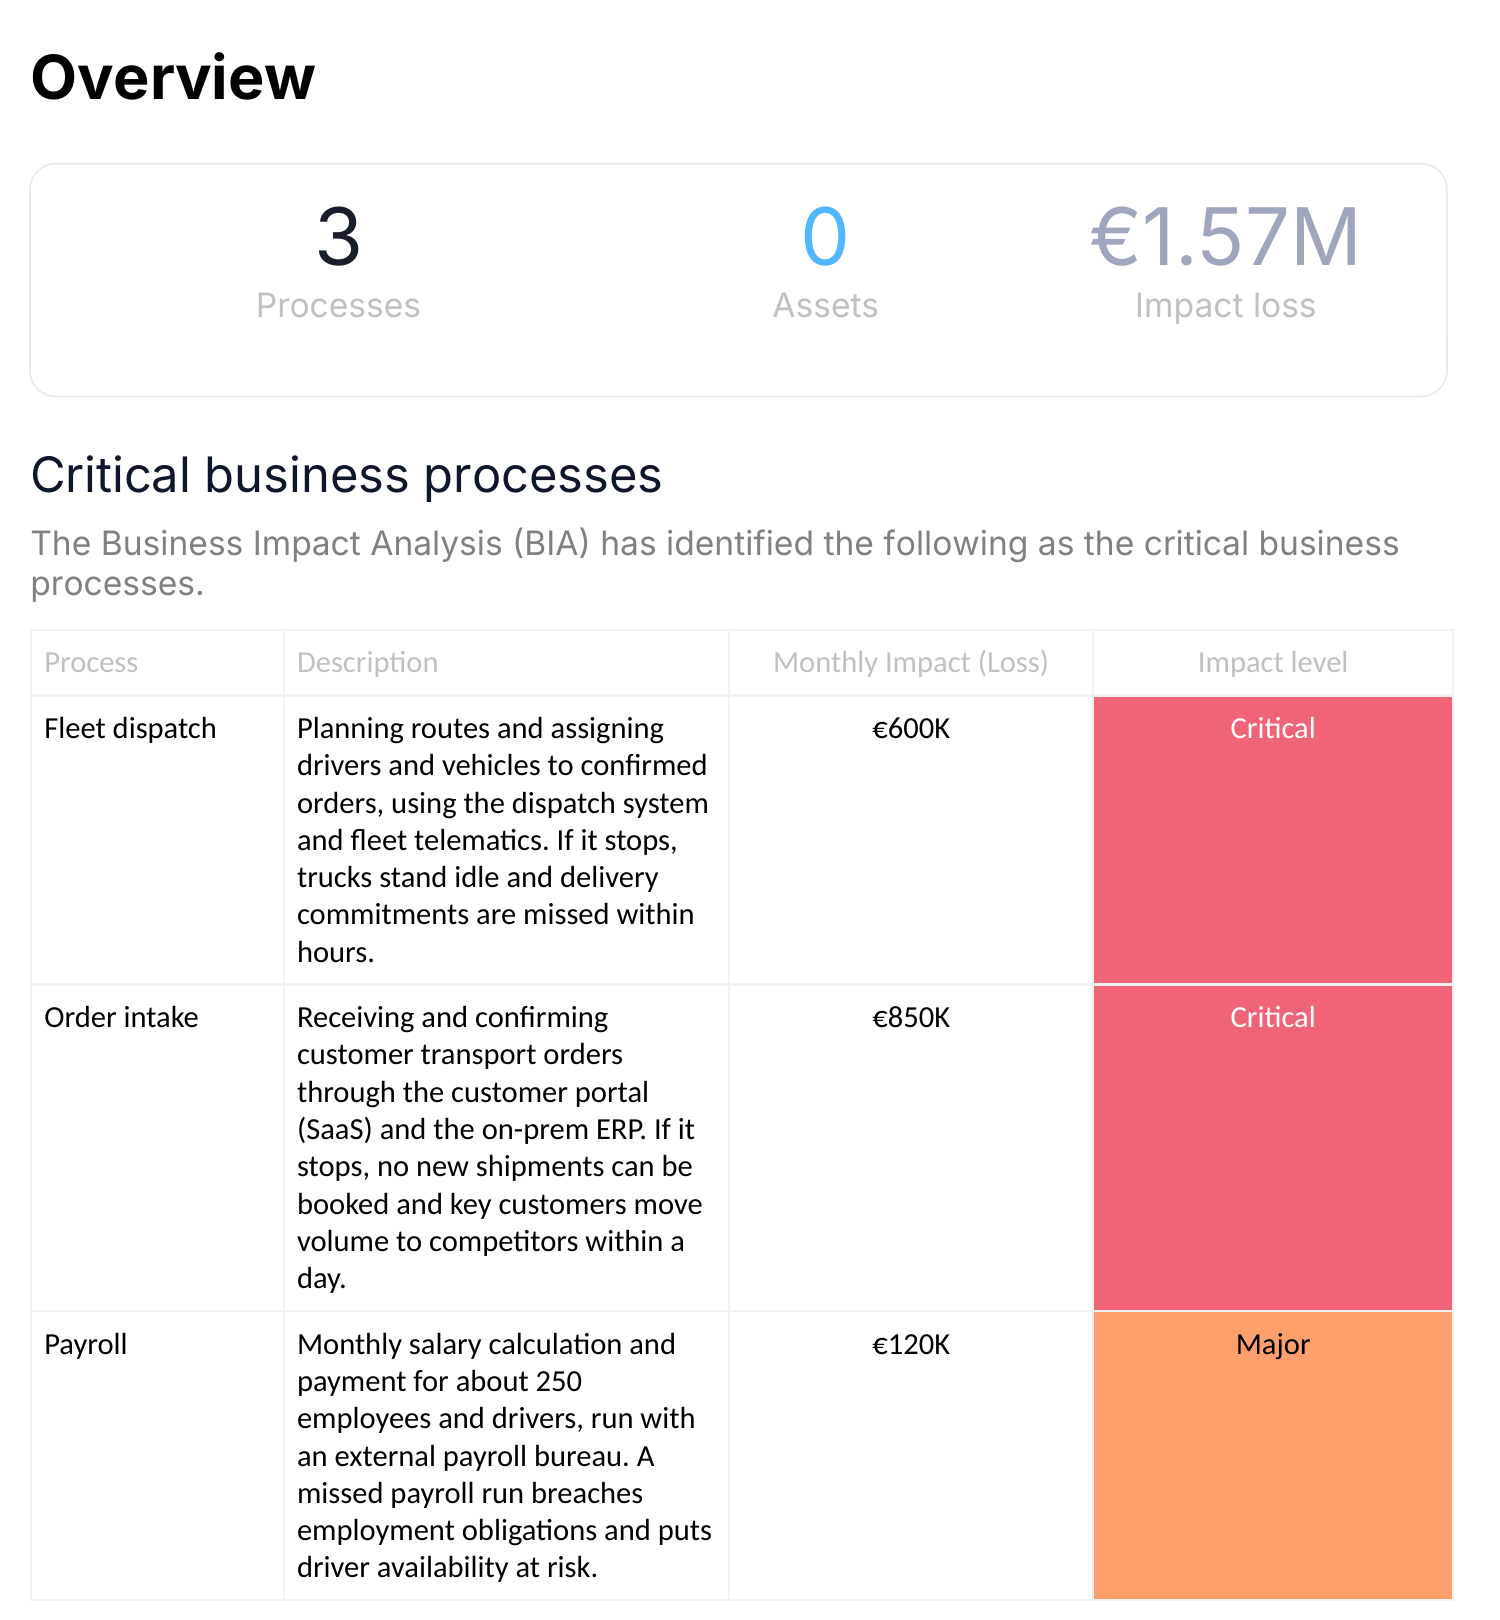
Die Impact-Analyse ist ein eigenständiges Dokument: die Prozesse, ihre Verantwortlichen, ihre Wiederherstellungsziele, ihre Abhängigkeiten und der geschätzte Verlust, in der Form, in der ein Auditor oder eine Zertifizierungsstelle sie erwartet.
Der Notfallplan ist eine aus dieser Analyse vorausgefüllte Vorlage — und Vorlage ist das ehrliche Wort dafür. Er trägt Ihre Prozesse, Ihre Ziele und Ihre Abhängigkeiten statt eines allgemeinen Beispiels, und spart damit den Teil, den alle falsch machen. Eine praktische Erprobung kann diese Vorlage jedoch nicht ersetzen. Ein Notfallplan wird zum Plan, wenn jemand ihn durchgeht, die drei Schritte findet, die nicht funktionieren, und sie behebt. Bis dahin haben Sie einen sehr guten Entwurf, und wir sagen Ihnen das lieber jetzt, als dass Sie es im Vorfall merken.
Geschätzter Verlust, als Zahl, mit der sich etwas anfangen lässt
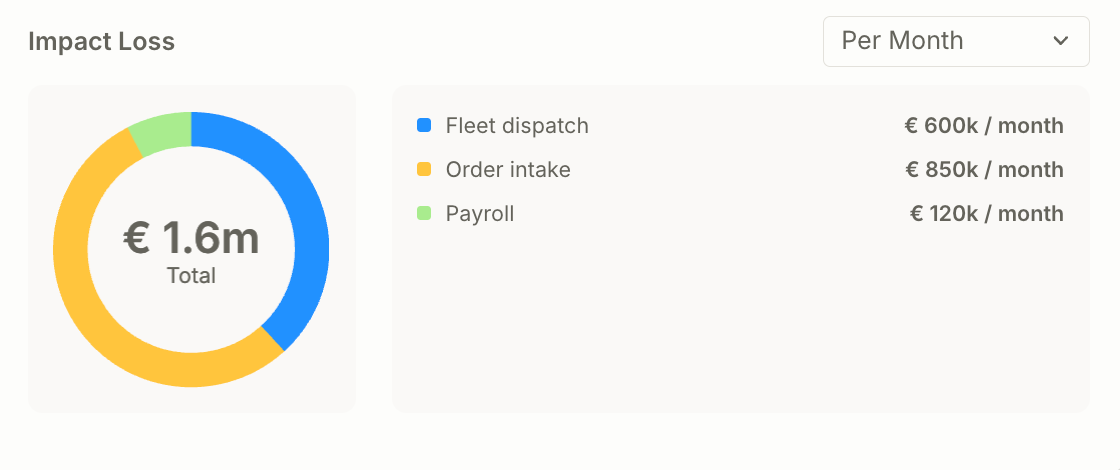
Die geschätzten Monatsverluste der von Ihnen erfassten Prozesse zusammengezählt ergeben eine einzelne Expositionszahl. Sie ist eine Schätzung aus Ihren eigenen Zahlen, und ihr Wert ist nicht Präzision — sondern dass sie in derselben Einheit steht wie das Budget, um das gebeten wird.
Ein mit Eintrittswahrscheinlichkeit und Schwere vorgetragenes Sicherheitsargument wird höflich angehört. Dasselbe Argument als „so viel pro Monat hängt an Prozessen, die wir noch nicht innerhalb ihrer eigenen Zielzeiten wiederherstellen können, und diese Aufgabenliste ändert das“ wird entschieden.
Continuity ist nach der Richtlinie nicht freiwillig
Artikel 21 Absatz 2 Buchstabe c nennt die Aufrechterhaltung des Betriebs — Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement — unter den Maßnahmen, die Einrichtungen im Anwendungsbereich vorhalten müssen. Erfüllt ist das nicht dadurch, dass es Sicherungen gibt. Erfüllt ist es dadurch, dass Sie zeigen können, welche Prozesse zählen, was ihre Wiederherstellungsziele sind und dass jemand getestet hat, ob Sie sie einhalten.
Das heißt: Die Arbeit auf dieser Seite ist dieselbe Arbeit, nach der das Audit fragt, gezählt gegen dieselbe Aufgabenliste wie alles andere — und nicht als getrenntes Projekt mit eigenen Dokumenten und eigener Frist.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Noch nicht, und das sagen wir Ihnen lieber jetzt. Aus der Impact-Analyse kommt ein Plan, der mit Ihren Prozessen, Ihren Wiederherstellungszielen und Ihren Abhängigkeiten vorausgefüllt ist — das ist der Teil, den alle falsch machen, und weit mehr als eine leere Vorlage. Was ihm fehlt, ist eine Probe. Ein Notfallplan wird echt, wenn jemand ihn durchgeht, die drei Schritte findet, die nicht funktionieren, und sie behebt. Diese Übung können wir gemeinsam mit Ihnen durchführen; was wir nicht tun, ist, Ihnen ein Dokument zu geben und es einen getesteten Plan zu nennen.
Sie, und zwar die für den Prozess verantwortliche Person und nicht die, die das System darunter betreibt. Genau dieses Gespräch erzwingt die Analyse: Die IT kann sagen, was derzeit erreichbar ist, aber nur das Geschäft kann sagen, wie schnell der Prozess wieder laufen muss und wie viel jüngste Arbeit verloren gehen darf. Wo beide Antworten auseinandergehen — vier Stunden hinnehmbarer Datenverlust gegen eine nächtliche Sicherung —, ist dieser Abstand die Feststellung, und sie ist meist mehr wert als das Dokument.
Backups sind ein notwendiger Bestandteil der Geschäftskontinuität, reichen dafür allein aber nicht aus. Ein Backup beantwortet, ob die Daten noch da sind. Continuity beantwortet, ob der Betrieb während der Wiederherstellung weiterlaufen kann und wie lange er warten darf — und das hängt an Dingen, zu denen eine Sicherungsrichtlinie nichts sagt: wer den Vorfall ausruft, welcher Prozess solange manuell läuft, welcher Lieferant auf dem kritischen Pfad liegt und ob je jemand die Rücksicherung durchgängig getestet hat. Die Lücke dazwischen entdecken die meisten Organisationen im Ereignis.
Wo Sie in der Methode stehen und wie es weitergeht
Scans
Regelmäßige Prüfung der externen Angriffsfläche und der Sicherheit des internen Verzeichnisdienstes.
Lieferantenrisiko
Lieferantenbewertung auf Grundlage von Antworten und Nachweisen, mit einer dokumentierten fachlichen Freigabe.
Berichte für die Leitung
Das monatliche Paket: Werte, Veränderung und die eine Folie, die auch gelesen wird.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.