Virtual CISO · Berichte
Der Bericht, den Ihre Geschäftsleitung liest — aus denselben Daten, mit denen wir arbeiten
Das übliche Sicherheitsupdate entsteht in der Woche vor der Sitzung, aus einem System, das sonst niemand im Raum je gesehen hat, geschrieben von jemandem, der weiß, welche Zahlen man besser weglässt. Ihrer kommt von dort, wo die Arbeit tatsächlich stattfindet: schwerer zu schreiben und sehr viel leichter zu glauben.
Ein Posture-Score ist so viel wert wie das Protokoll darunter
Ein einzelner Wert auf einer Skala von 0 bis 10 ist das Einzige, was eine Aufsichtsratssitzung unbeschadet übersteht, also lohnt er sich. Für sich genommen ist er zugleich die am leichtesten herstellbare Zahl des Hauses — weshalb ihm auf dieser Ebene niemand so recht glaubt.
Unter Ihrem liegt das Ereignisprotokoll: jede Änderung, die den Score bewegt hat, und wann sie erfolgte. Damit wird aus „wir sind von 4,1 auf 7,2 gekommen“ etwas, das jede und jeder im Raum öffnen und zurückverfolgen kann. Dieselbe Ansicht zeigt den Compliance-Fortschritt je Rahmenwerk statt als einen gemittelten Wert und zählt die externen Feststellungen nach Schwere.
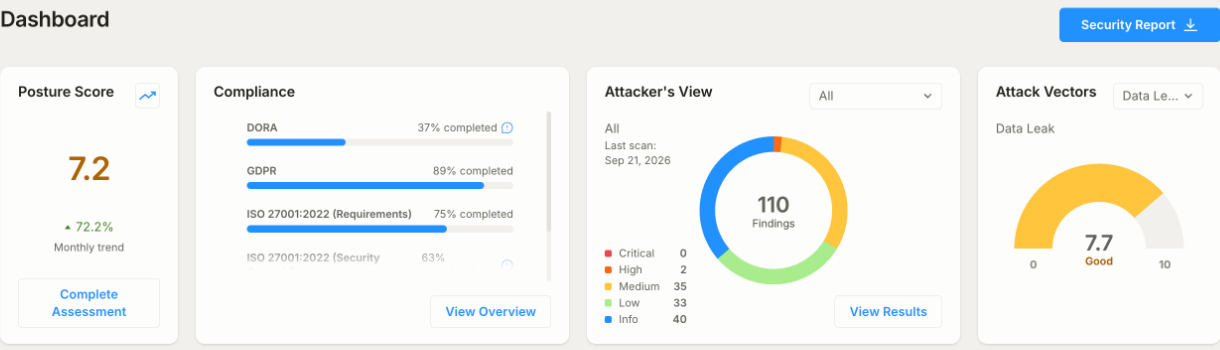
- Ein Posture-Score von 0 bis 10, daneben die Veränderung zum Vormonat
- Ein Ereignisprotokoll jeder Änderung, die ihn bewegt hat, mit Zeitpunkt
- Compliance-Fortschritt je Rahmenwerk, nie zu einer Zahl gemittelt
- Externe Feststellungen nach Schwere gezählt statt in einem Absatz beschrieben
Bewertet nach dem, was Ihnen tatsächlich passieren kann
Domänen und Controls sind unser Vokabular, nicht das Ihrer Geschäftsleitung. Ein Aufsichtsratsmitglied denkt nicht in Zugriffsverwaltung, sondern in Folgen — und daran, ob ein solcher Vorfall öffentlich bekannt würde. Deshalb wird dieselbe Lage auch nach Folgen bewertet, auf derselben Skala.
- 01
Datenabfluss
Kundendaten, Verträge, Zeichnungen, Gehaltslisten — Informationen, deren Offenlegung Meldepflichten und Gespräche mit wichtigen Kunden nach sich ziehen kann – mit Folgen, die weit über einen IT-Vorfall hinausgehen.
- 02
Defacement der Website
Das kleinste technische Ereignis mit dem größten Publikum. Es wird getrennt bewertet, weil die Controls dagegen häufiger bei einer Webagentur liegen als bei jemandem auf Ihrer Gehaltsliste.
- 03
Ransomware
Das, worüber jede Geschäftsleitung bereits gelesen hat. Bewertet über die ganze Kette, auf die es ankommt: wie es hereinkommt, wie weit sich der Angriff ausbreiten kann und ob die Backups eine Wiederherstellung tatsächlich ermöglichen würden.
- 04
Betrug
Umgeleitete Rechnungen, vorgetäuschte Geschäftsführer, telefonisch vereinbarte Zahlungsänderungen. Überwiegend ein Prozess- und Schulungsthema — weshalb dieser Wert meist aus der Reihe fällt.
Entscheidend ist der Abstand zum Zielwert
Jede Sicherheitsdomäne wird gegen ein Ziel bewertet, das für Ihre Organisation gesetzt ist — Größe, Branche, Pflichten — und nicht gegen ein Maximum. Überall eine Zehn ist niemandes Ziel und niemandes Budget, und eine Grafik, die das nahelegt, wird ab dem zweiten Quartal ignoriert.
Die nützliche Lesart ist also der Abstand zwischen den beiden Linien, und der Filter, auf den es ankommt, zeigt nur die Domänen unter Ziel. Diese kurze Liste ist die Tagesordnung, und zu jedem Punkt darauf gibt es Aufgaben im Maßnahmenplan — dort wird aus einer Tagesordnung ein Termin. Der Rest ist der Beleg dafür, dass die bereits geleistete Arbeit hält.
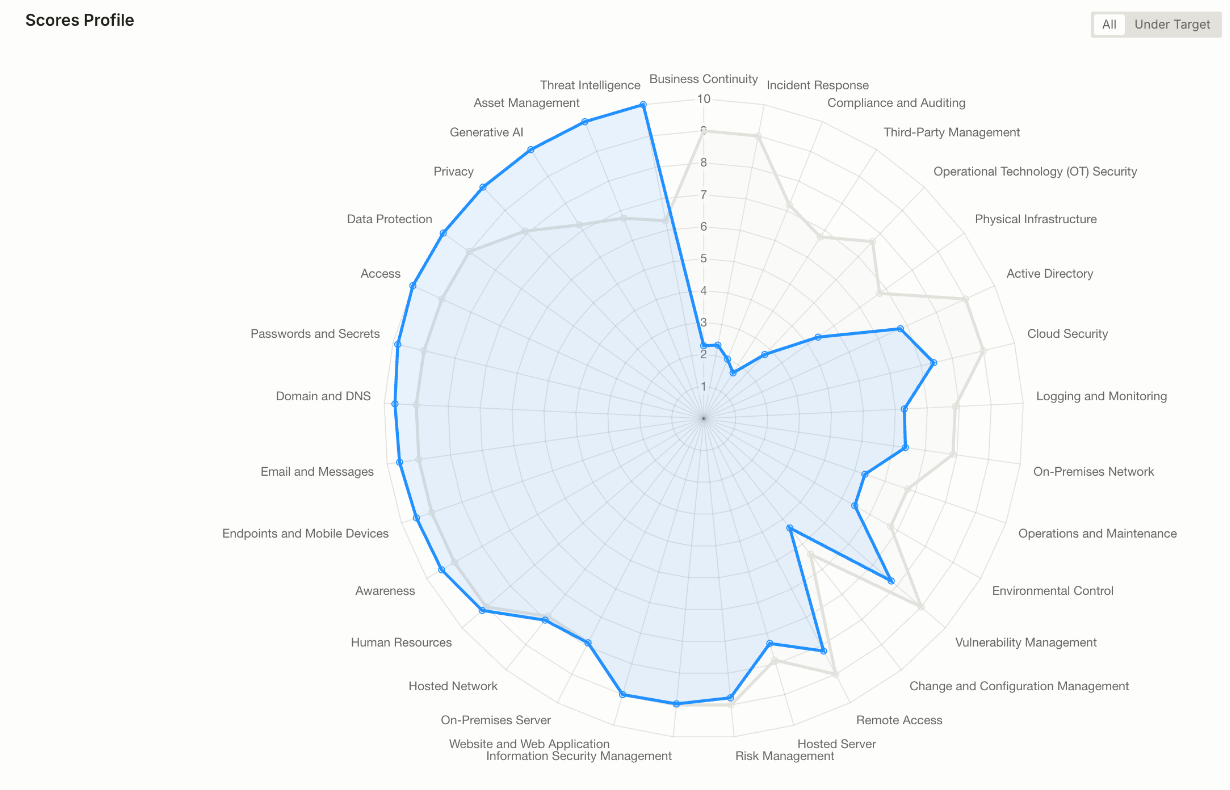
- Jede Domäne gegen ein Ziel für Ihre Organisation bewertet, nicht gegen die Zehn
- Ein Unter-Ziel-Filter — der einzige Teil der Grafik, der eine Entscheidung verlangt
- Dieselben Domänen, nach denen Aufgabenliste und Risikoregister geordnet sind
- Eine Form, die sich von Quartal zu Quartal ändert — so sieht ein Trend wirklich aus
Ein Dokument, geschrieben für Menschen, die in keiner der Sitzungen saßen
Der Monatsbericht ist ein einzelnes Dokument und kein Ordner voller Exporte, und er ist so geordnet, wie es jemand braucht, der nicht dabei war: was das Unternehmen schützen will, wo die Lage steht, was gefunden wurde, was es Sie kosten würde und was als Nächstes passiert.
Er entsteht auf Anforderung ebenso wie nach Plan — die Fassung, die in eine Sitzungsunterlage geht, ist also der Stand am Tag der Zusammenstellung und nicht der, an dem der letzte Zyklus zufällig endete.
- Ihre Geschäftsziele, in Ihren Worten — denn alles danach wird daran gemessen
- Der Posture-Score und die Veränderung seit dem letzten Bericht
- Feststellungen, extern wie intern, mit dem, was jede davon tatsächlich offenlegt
- Die Risikomatrix, inhärent gegen Restrisiko, und die herausgezogenen Schlüsselrisiken
- Das Lieferantenbild — dort wohnen die meisten unangenehmen Überraschungen
- Der Maßnahmenplan und die zehn Aufgaben, die bis zum nächsten Bericht am meisten zählen
Ein Prüfer, ein Kunde und ein Versicherer wollen jeweils ein anderes Dokument
Den Bericht für die Geschäftsleitung nach außen zu geben ist in beide Richtungen ein Fehler: Er sagt zu viel über Ihre Schwächen und zu wenig über das, wofür der Leser gekommen ist. Dieselben Daten erscheinen deshalb in getrennten Formen.
- 01
Für den Prüfer
Der Compliance-Bericht: die Controls eines Rahmenwerks, ihr Status und die Arbeit hinter jedem einzelnen — in der Reihenfolge, in der das Rahmenwerk selbst geschrieben ist.
- 02
Für den Kunden
Ein lieferantenseitiges Bild Ihrer eigenen Lage — was Sie prüfen, wie oft und was Sie mit dem Gefundenen tun — für die Fragebögen, die inzwischen zu jeder Verlängerung gehören.
- 03
Für den Versicherer
Die Sicht auf die externe Angriffsfläche: was ein Angreifer von außen ohne jede Mitwirkung sieht, und was seit dem letzten Blick geschlossen wurde.
- 04
Für die Notfallplanung
Die Business-Impact-Analyse: welche Prozesse zählen, wie lange jeder ausfallen darf und welche Abhängigkeiten darunter liegen.
Alle Kennzahlen werden direkt aus dem System übernommen
Der Bericht entsteht aus dem System, in dem die Arbeit stattfindet. Dazwischen liegt keine Tabelle, also können eine Zahl in der Sitzungsunterlage und dieselbe Zahl auf dem Bildschirm nicht unbemerkt auseinanderlaufen — das ist das übliche Versagen der Sicherheitsberichterstattung und ungefähr der Grund, warum eine Geschäftsleitung der Präsentation etwa ab dem vierten Monat nicht mehr glaubt.
Und niemand muss auf den Zyklus warten. Ihre Geschäftsleitung kann jederzeit mit Lesezugriff auf dieselben Ansichten schauen; der Bericht ist dann die Zusammenfassung von etwas, das sie ohnehin sehen konnte, und nicht das einzige Fenster, das sie bekommt.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Monatlich einen Bericht für die Geschäftsleitung und zum Quartalsreview eine ausführlichere Unterlage — darüber hinaus lässt sich an jedem Tag ein Bericht erzeugen, an dem Sie einen brauchen, und das zählt in der Praxis mehr als der Takt. Die Deutung schreibt Ihr leitender vCISO. Die Zahlen kommen automatisch aus dem System; was sie bedeuten, was wir empfehlen und welche Entscheidung wir von Ihnen brauchen, nicht — und darin liegt der größere Teil des Werts.
Den Bericht für die Geschäftsleitung nicht, und wir würden Ihnen widersprechen. Der ist für Menschen geschrieben, die genau wissen dürfen, wo Sie schwach sind, und das ist eine kurze Liste. Nach außen geht ein eigenes Dokument, auf seinen Leser zugeschnitten: ein Compliance-Bericht für den Prüfer, eine lieferantenseitige Zusammenfassung für einen Kundenfragebogen, eine Sicht auf die externe Angriffsfläche für den Versicherer. Jedes trägt, was dieser Leser braucht, und lässt weg, was ihn nichts angeht. Das Versenden ist Ihre Entscheidung und Ihre Unterschrift, nicht unsere.
Nein — und wer Ihnen eine Rangliste anbietet, verkauft Ihnen eine. Der Score wird gegen eine Vorlage gerechnet, die nach Größe, Branche und Pflichten gewählt ist, und gegen Ziele, die für Ihre Organisation gesetzt wurden — zwei Unternehmen mit derselben Zahl wurden also an Verschiedenem gemessen, und der Vergleich ist Rauschen. Vergleichenswert sind Sie mit sich selbst: gleicher Geltungsbereich, gleiche Vorlage, Monat für Monat. Die einzige Schicht, die bei allen gleich gemessen wird, ist die externe Angriffsfläche — was ein Angreifer ohne jede Mitwirkung aus dem Internet sieht —, und genau deshalb steht sie getrennt im Bericht.
Öffnen Sie ihn. Jede Bewegung lässt sich auf die Aufgaben zurückführen, die im Zeitraum geschlossen wurden, und eine Aufgabe wird erst nach der Prüfung erledigt — nichts bewegt die Zahl, weil jemand am Freitagnachmittag ein Häkchen gesetzt hat. Für alles von außen Sichtbare gibt es eine zweite Kontrolle: eine geschlossene Aufgabe, deren Feststellung im nächsten Scan weiterhin auftaucht, geht wieder auf. Die unangenehme Hälfte desselben Mechanismus gehört ausgesprochen: Fällt die Zahl zwischen zwei Berichten, sehen Sie das ebenso, mit demselben Protokoll darunter.
Wo Sie in der Methode stehen und wie es weitergeht
Lieferantenrisiko
Lieferantenbewertung auf Grundlage von Antworten und Nachweisen, mit einer dokumentierten fachlichen Freigabe.
Virtueller CISO
Der Ausgangspunkt: die sechs Stufen der Methode und das Portal, in dem sie laufen.
So arbeiten wir
Der monatliche Rhythmus, Ihre Ansprechpartner und was wir von Ihrer Seite brauchen.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.