Virtual CISO · So arbeiten wir
Was ein Spirity vCISO tatsächlich tut, Woche für Woche
Kein Beratungskontingent, das Sie abrufen. Ein Team übernimmt die Sicherheitsführung zu einer festen Monatspauschale, und die Arbeit wird an einer Stelle sichtbar: in Ihrem Spirity vCISO-Portal, wo jede Entscheidung, jede Maßnahme und jedes Dokument liegt. So sieht der erste Monat aus, so ein normaler Monat — und das erreicht Ihre Geschäftsleitung jedes Quartal.
Ein Team trägt die Rolle, damit die Rolle nicht in den Urlaub geht
Ein Mandat mit einem einzigen Berater steht still, wenn dieser Berater krank, im Urlaub oder bei einem anderen Kunden ist. Ihres tragen vier Menschen mit unterschiedlichen Aufgaben, und die Pflichten liegen beim Team statt im Kalender einer Person.
Leitender vCISO
Verantwortet Sicherheitsstrategie, Risikobild und die Berichte, die Ihre Geschäftsleitung und Ihr Aufsichtsgremium wirklich lesen. Die fachliche Verantwortung für das Mandat liegt hier.
Sicherheitsverantwortlicher
Übernimmt die benannte Rolle, wo ein Rahmenwerk, ein Vertrag oder das Gesetz sie verlangt — einschließlich des Kontakts zur Aufsichtsbehörde.
Berater für Auditvorbereitung
Führt die Bewertungsworkshops, stellt die Nachweise zusammen und weiß vorher, wonach ein Prüfer fragen wird.
Technischer Experte
Prüft die Maßnahmen, liest die Scan-Ergebnisse und formuliert das Nötige so, dass Ihr IT-Team oder Ihr Dienstleister damit arbeiten kann.
Auf diese vier Rollen verteilen sich die Qualifikationen ISO/IEC 27001 Lead Auditor, NIS2-Auditor, ISO/IEC 42001 Lead Auditor, CISA und CISM.
Die ersten neunzig Tage — und jeder Monat danach
Hier wartet nichts auf einen Quartalslenkungskreis: Der erste externe Scan läuft, während die Lückenanalyse noch im Gange ist.
- 01
Die ersten 30 Tage
Kick-off in der Woche des Vertragsschlusses, Portalzugang für Ihre Leute in derselben Woche. Die benannte Rolle besetzt und gemeldet, wo das Gesetz es verlangt. Der Geltungsbereich von der Geschäftsleitung freigegeben — welche Systeme dazugehören und wo die Grenzen verlaufen. Organisationsprofil ausgefüllt, Ausgangsvorlage angewandt, erster externer Scan.
- 02
Tag 30 bis 90
Bewertungsworkshops: eine Frage nach der anderen mit der Person, die für das Thema zuständig ist — keine herumgeschickte und hinterhergetelefonierte Tabelle. Das Risikoregister entsteht aus Ihrem Geschäft, nicht aus einem Download. Der Maßnahmenplan wird vereinbart und an Ihrer tatsächlichen Kapazität ausgerichtet. Die ersten Richtlinien werden entworfen.
- 03
Ein normaler Monat
Ein kurzer wöchentlicher Status zu offenen Maßnahmen und Blockaden, aus der Aufgabenliste des Portals heraus statt aus dem Gedächtnis. Scans nach Zeitplan. Ein Monatsbericht: Fortschritt gegen die Meilensteine, die offenen Risiken und die Entscheidungen, die bei Ihnen liegen.
- 04
Jedes Quartal
Ein Managementreview. Der Verlauf des Sicherheitsniveaus und was ihn bewegt hat, die Schlüsselrisiken erneut geprüft, Restrisiken neu berechnet, sobald Maßnahmen greifen, und der Plan neu getaktet — an dem, was tatsächlich passiert ist, nicht an der Planung aus Monat eins.
Die Arbeitsteilung, festgehalten bevor sie auf die Probe kommt
Das meiste, was in solchen Mandaten schiefgeht, ist Uneinigkeit darüber, wer etwas hätte tun sollen. Diese Zeilen klären wir beim Kick-off.
- 01
Richtlinien und Dokumentation
Wir entwerfen, Sie genehmigen. Eine Richtlinie, die niemand unterschrieben hat, ist keine — und ein Prüfer weiß, wo er die Unterschrift sucht.
- 02
Risikoentscheidungen
Wir quantifizieren, legen vor und empfehlen. Sie akzeptieren, mindern, übertragen oder vermeiden — und wir halten fest, wer wann, warum und bis wann entschieden hat.
- 03
Technische Umsetzung
Ihr IT-Team oder Ihr Dienstleister setzt um. Wir spezifizieren, prüfen und verifizieren. Ihre Produktivsysteme fassen wir nicht an, und das steht auch im Vertrag.
- 04
Nachweise
Wer die Arbeit macht, hängt den Nachweis an die Maßnahme — während er sie macht. Wer Nachweise erst unmittelbar vor dem Audit sammelt, gefährdet den Auditerfolg.
- 05
Kontakt zur Aufsichtsbehörde
Unsere Aufgabe: Registrierung, Meldungen, Schriftverkehr und Auditkoordination. Die Behörde bekommt einen Ansprechpartner, der das schon gemacht hat.
- 06
Awareness und Schulung
Ihre Personalabteilung plant, wir legen fest, was die Rahmenwerke verlangen, und prüfen den Nachweis. Das läuft häufig als eigenes Programm.
- 07
Lieferantenbewertungen
Wir führen die Bewertung durch und stufen das Ergebnis ein. Die Geschäftsbeziehung gehört Ihnen — und die Entscheidung, einen Lieferanten zu halten oder zu wechseln, auch.
Awareness und Schulung ist die eine Zeile, aus der meist ein eigenständiges Programm wird, mit eigenem Zeitplan und eigenem Nachweis.
Melden Sie sich an und sehen Sie, wo Sie heute stehen
Sie erhalten mehr als ein monatliches PDF und ein Versprechen. Alles oben Genannte landet im Spirity vCISO-Portal unter Ihrem eigenen Logo — der Sicherheits-Score, der Compliance-Stand je Rahmenwerk, die offene Aufgabenliste mit Verantwortlichen und Terminen, das Risikoregister und die Dokumente — und Ihre Leute melden sich an und lesen es, wann immer sie wollen.
Was sie sehen, ist der aktuelle Stand der Arbeit, keine für eine Sitzung zusammengestellte Momentaufnahme: Eine heute Morgen abgeschlossene Maßnahme ist bereits in den Kennzahlen berücksichtigt. Der Zugang ist rollenbasiert: Jeder sieht den Teil, der ihm gehört, und muss sich nicht durch den Rest arbeiten.
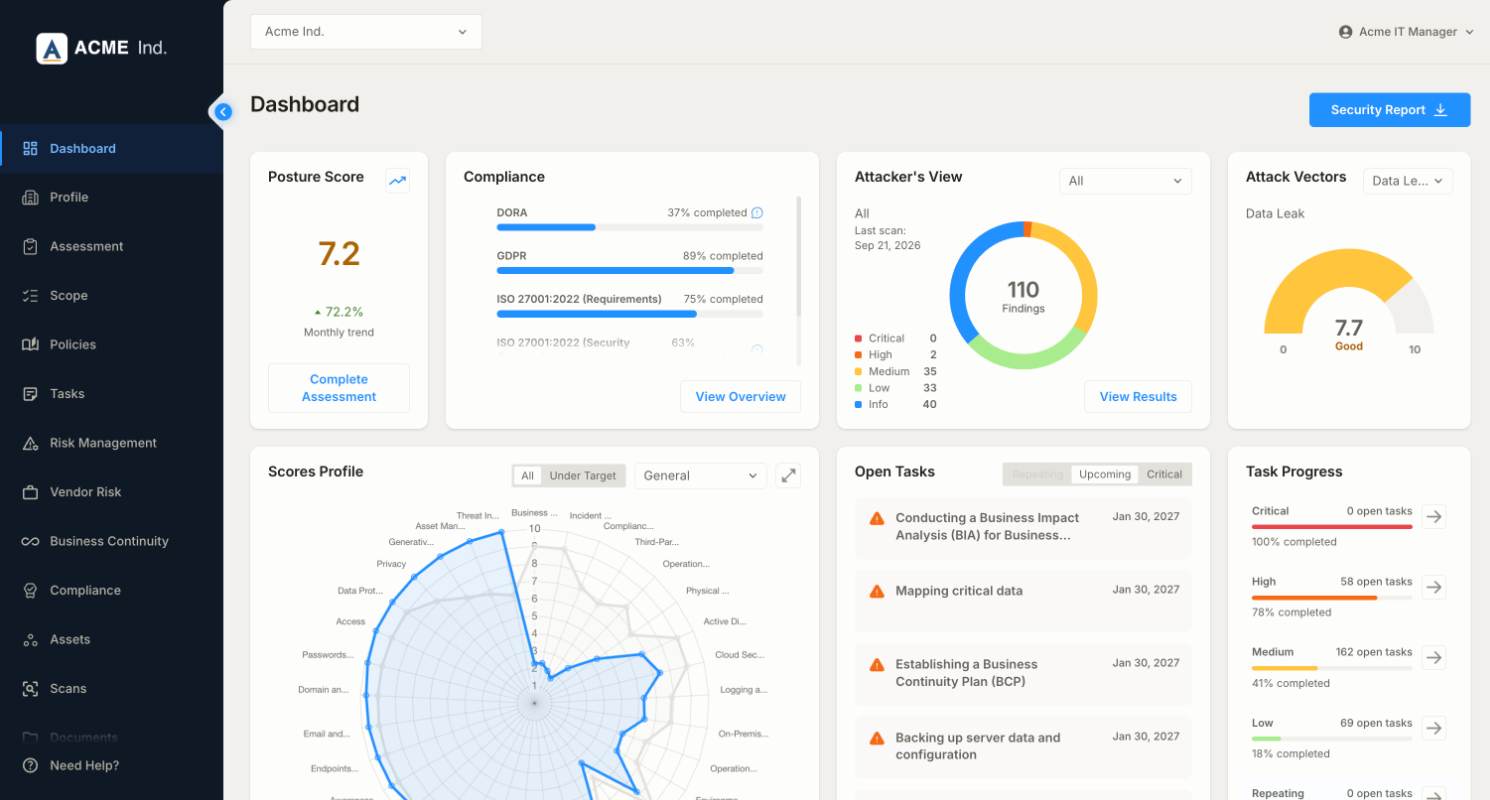
- Geschäftsleitung: ein Lesezugriff auf Sicherheitsniveau, offene Risiken und Fortschritt gegen den Plan
- IT und Dienstleister: die ihnen zugewiesenen Maßnahmen, jede mit Schritt-für-Schritt-Anleitung und einem Platz für den Nachweis
- Prozessverantwortliche: die Bewertungsfragen, die sie beantworten müssen — und sonst nichts
- Alle: Exporte — Bewertungsantworten, das Register, die Berichte und die Nachweisdateien — während des Mandats und an seinem Ende
Innerhalb der EU gehostet und betrieben
Das Spirity vCISO-Portal wird von Spirity standardmäßig innerhalb der EU gehostet und betrieben — jede andere Region wird vor der Initialisierung vereinbart, nicht danach. Regulierte Kunden können es stattdessen auf ihrer eigenen Infrastruktur betreiben lassen.
Jedes Kundenkonto ist von jedem anderen getrennt, der Zugang wird nach Rolle vergeben, und Ihre Exporte sind jederzeit und kostenfrei verfügbar — während des Mandats und am Tag Ihres Weggangs, nicht auf Anfrage und nicht gegen eine Abschlussgebühr.
Was tatsächlich ankommt
- Ein Kick-off-Plan und ein von Ihrer Geschäftsleitung freigegebener Geltungsbereich
- Die benannte Rolle besetzt und gemeldet, wo das Gesetz es verlangt
- Ein Bewertungsbericht je Rahmenwerk, der neben den Bewertungswerten auch die konkreten Lücken benennt
- Ein Risikoregister mit Verantwortlichen, Behandlungsentscheidungen und Toleranzschwelle
- Ein getakteter Maßnahmenplan mit Terminen, Verantwortlichen und angehängten Nachweisen
- Ein Richtliniensatz, geschrieben für die Art, wie Ihre Organisation wirklich arbeitet
- Ein Monatsbericht und ein Quartalspaket für das Managementreview
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Weniger, als es selbst zu stemmen — und der Aufwand liegt vorn. Die Bewertung ist der schwerste Teil: Rechnen Sie mit rund zwei Wochen Kalenderzeit, bestimmt von der Verfügbarkeit Ihrer Leute, nicht vom Arbeitsaufwand. An einem Tag wäre es zu schaffen, wenn alle zusammen säßen — und das kann fast niemand, weil die Fragen über IT, Personal, Betrieb und die Vertragsverantwortlichen hinweggehen. Danach pendelt es sich auf einen kurzen wöchentlichen Status ein, plus die Zeit, die Ihr Team für die Umsetzung braucht.
Das ist der Normalfall, nicht der Sonderfall. Ihr Dienstleister macht die technische Arbeit weiter; wir legen fest, was sich ändern muss, prüfen und verifizieren es. Er kann Maßnahmen direkt im Portal erhalten — mit Schritt-für-Schritt-Anleitung und einem Platz für den Nachweis — oder aus Tickets im eigenen System arbeiten. Auslagerung rückt nichts davon außer Reichweite: Der Dienstleister selbst wird als einer Ihrer Lieferanten bewertet, anhand seines Vertrags und seiner eigenen Nachweise.
Ja, und meistens ist das die bessere Reihenfolge. Die ersten dreißig Tage sind so oder so dieselben: Geltungsbereich, Profil, Ausgangsvorlage und der erste Scan. Ein Termin ändert die Taktung des Maßnahmenplans, nicht die Arbeit davor. Kommt der Termin mitten im Mandat, takten wir den Plan darauf neu — was ohnehin eine Quartalsaufgabe ist.
Das Spirity vCISO-Portal wird von Spirity innerhalb der EU gehostet und betrieben. Regulierte Kunden können es stattdessen auf ihrer eigenen Infrastruktur betreiben lassen. Jedes Kundenkonto ist von jedem anderen getrennt, der Zugang wird nach Rolle vergeben, und Ihre Exporte — Bewertungsantworten, das Register, die Berichte und die Nachweisdateien — sind jederzeit verfügbar, während des Mandats und an seinem Ende.
Das ist eine Einstellung an Ihrem Konto und keine Eigenschaft des Dienstes: Die Assistenten im Portal lassen sich je Kunde ein- oder ausschalten, und was für Sie gilt, stimmen wir mit Ihnen ab, statt es für Sie zu entscheiden. Zweierlei gilt in beiden Fällen. Ihr Material wird nie zum Training eines KI-Modells verwendet — weder für das der Plattform noch für die ihrer Anbieter —, und danach fragen Beschaffungsformulare in Wahrheit. Und nichts, was ein Assistent entwirft, erreicht Sie ungelesen: Ein vCISO prüft es und setzt seinen Namen darunter, nach derselben Regel wie bei allem anderen, was wir übergeben. Gilt bei Ihnen die Regel, dass davon gar nichts genutzt werden darf, sagen Sie es beim Kick-off — dann ist es vor Ihrer ersten Bewertung abgeschaltet.
Wo Sie in der Methode stehen und wie es weitergeht
Virtueller CISO
Der Ausgangspunkt: die sechs Stufen der Methode und das Portal, in dem sie laufen.
Die Bewertung
Zwei Wochen: Ihre Antworten, unsere Prüfung, bewertet an den Rahmenwerken, die für Sie gelten.
Rahmenwerk-Zuordnung
Eine Kontrollanforderung einmal bewerten und das Ergebnis für alle zugeordneten Rahmenwerke berücksichtigen.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.