Virtueller CISO · Lieferantenrisiko
Lieferantensicherheit so bewertet, wie NIS2 es verlangt, nicht per Tabelle
Fast jede Organisation macht das bereits in irgendeiner Form: ein Fragebogen beim Onboarding, die Antworten in einem geteilten Ordner, und niemand liest sie wieder, bis etwas schiefgeht. Die Richtlinie verlangt etwas anderes — nicht, dass Sie Antworten gesammelt haben, sondern dass Sie deswegen etwas entschieden haben.
Was dieser Lieferant Sie kosten könnte, bevor Sie ihn irgendetwas fragen
Die erste Frage ist nicht, wie sicher ein Lieferant ist. Sie lautet, wie viel Schaden sein Ausfall bei Ihnen anrichtet — welche Daten er hält, welcher Ihrer Prozesse ohne ihn stillsteht, ob er Ihr Netz erreicht und wie schnell Sie ihn ersetzen könnten. Diese Einschätzung ist Ihre, und sie braucht nichts vom Lieferanten.
Sie entscheidet auch, wie viel Aufwand der Rest verdient. Ein Cloud-Lohnabrechner mit den personenbezogenen Daten Ihrer gesamten Belegschaft und eine Firma, die die Klimaanlage wartet, sind nicht dasselbe Risiko — und beiden denselben Vierzig-Fragen-Bogen zu schicken ist der Weg, auf dem Lieferantenbewertung zu einer Übung wird, die alle ärgert und niemand liest.
Fragen, die zu dem passen, was der Lieferant tatsächlich tut
Der Sicherheitsfragebogen geht über das Portal an den Lieferanten, mit der Möglichkeit, Nachweise anzuhängen statt nur Kästchen zu setzen — ein Zertifikat, einen Richtlinienauszug, einen aktuellen Prüfbericht. Wo ein Lieferant nicht mitwirken will oder kann, führen wir die Bewertung aus dem durch, was sich unabhängig feststellen lässt, und der Eintrag hält fest, welcher der beiden Fälle vorlag: Eine Antwort des Lieferanten und eine von uns erschlossene sind nicht derselbe Nachweis.
Der Fragensatz richtet sich nach der Beziehung. Einen Lieferanten, der personenbezogene Daten, insbesondere besondere Kategorien personenbezogener Daten verarbeitet, fragen wir nach Rechtsgrundlage, Unterauftragsverarbeitern, Aufbewahrungsfristen und die Meldung von Datenschutzverletzungen. Einen SaaS- oder Softwarelieferanten nach Entwicklungspraxis, Schwachstellenbehandlung, Mandantentrennung und dem, was mit Ihren Daten bei Vertragsende geschieht.
- Nachweise an den Antworten, damit Behauptung und Beleg zusammen ankommen statt in zwei verschiedenen E-Mails
- Derselbe Fragensatz über vergleichbare Lieferanten hinweg — erst das macht die Antworten überhaupt vergleichbar
- Festgehalten, wer wann geantwortet hat, denn eine Bewertung ohne Datum ist eine Behauptung über die Vergangenheit
Inhärentes Risiko, Restrisiko und jemand, der das Urteil unterschreibt
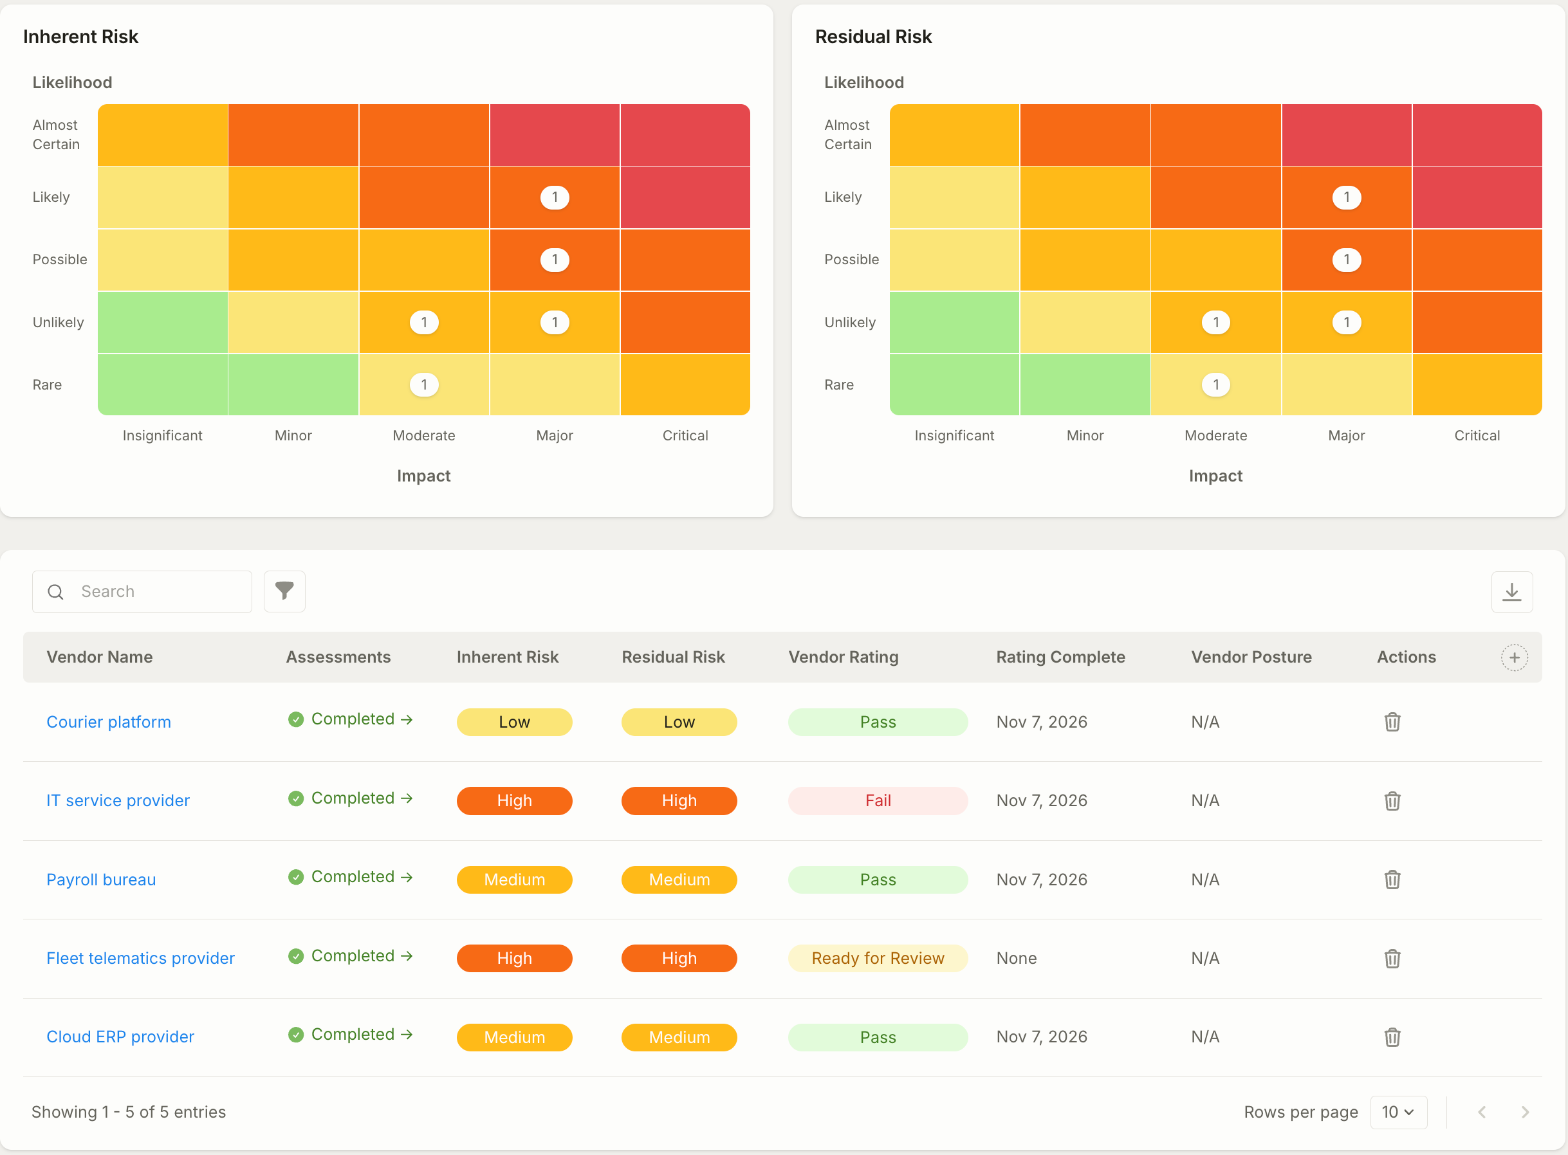
Das inhärente Risiko beschreibt das Risiko der Lieferantenbeziehung ohne risikomindernde Kontrollen. Das Restrisiko ist das Risiko, das unter Berücksichtigung der nachweislich wirksamen Kontrollen verbleibt. Der Abstand dazwischen ist der Wert seiner Maßnahmen, und beides in einer Matrix aufgetragen macht ein Lieferantenportfolio auf einen Blick vergleichbar.
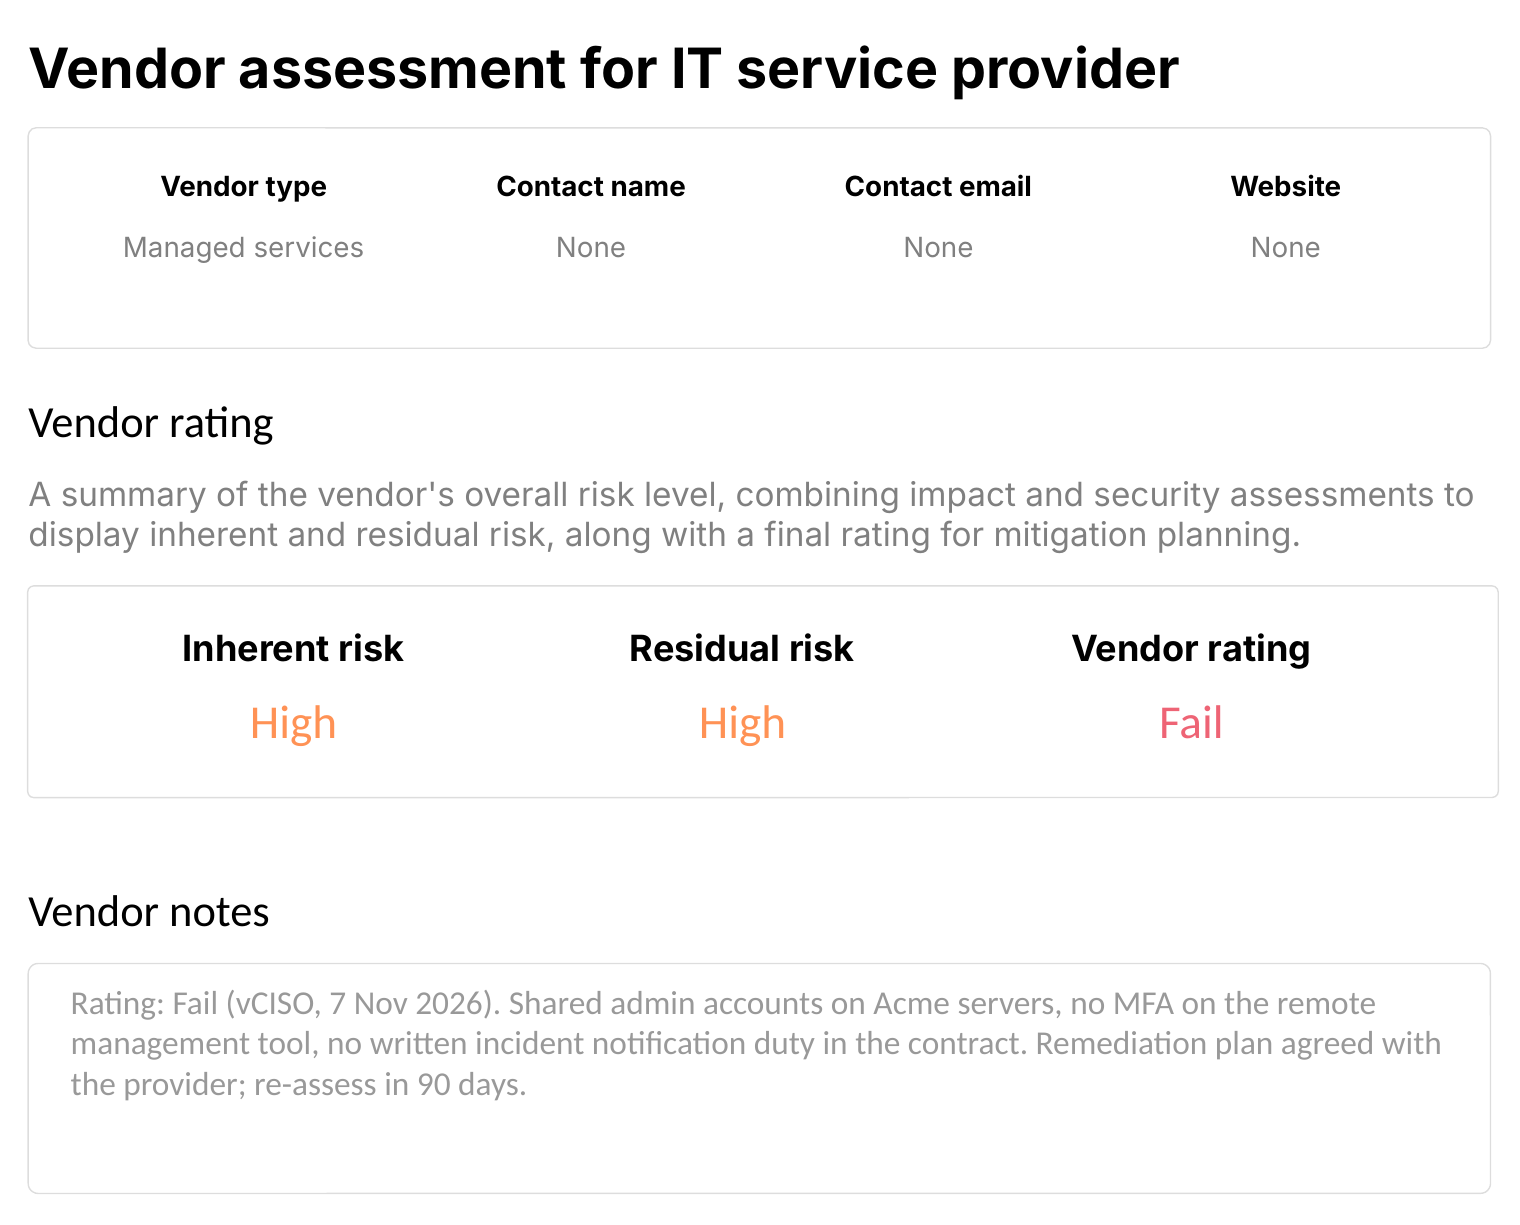
Die beiden Risikobewertungen werden berechnet. Das Urteil am Ende nicht: Ein namentlich benannter Experte setzt den Lieferanten auf bestanden oder nicht bestanden und schreibt die Gründe auf — denn das hat wirtschaftliche Folgen für eine Beziehung, die jemandem in Ihrer Organisation gehört, und dessen erste Frage lautet, wer entschieden hat und auf welcher Grundlage. Eine Punktzahl kann das nicht beantworten. Die Begründung steht in den Notizen zum Lieferanten, bleibt dort am Datensatz und erscheint im Bericht.
- Bestanden — das Restrisiko liegt in der Toleranz und die Nachweise tragen das
- Nicht bestanden — das Risiko ist auf dem aktuellen Stand nicht tragbar, was eine Feststellung für den Vertragsverantwortlichen ist, nicht für die IT
- Zur Prüfung offen — es hat noch niemand entschieden. Das ist der Zustand vor dem Urteil, kein milderes Urteil für sich, und er bleibt sichtbar unentschieden, statt stillschweigend durchzugehen
Einen gemeinsamen Lieferanten einmal bewerten
Nutzen mehrere Gesellschaften einer Gruppe denselben Lieferanten, wird die Bewertung einmal durchgeführt und gemeinsam genutzt. Jede Gesellschaft behält ihre eigene Einschätzung der Auswirkung — derselbe Anbieter kann für eine Tochter kritisch und für eine andere nebensächlich sein —, aber Fragebogen, Nachweise und Ablaufdatum werden nicht viermal eingeholt.
Für eine Gruppe mit zentraler Sicherheitsfunktion rechnet sich das Portal meist hier zuerst, weil es das klarste Beispiel für Arbeit ist, die tatsächlich viermal gemacht wurde.
Ein Lieferantenbericht, den auch jemand außerhalb des Prozesses lesen kann
Je Lieferant: die Einschätzung der Auswirkung, die Antworten und ihre Nachweise, das inhärente Risiko und das Restrisiko, das Urteil und wer es gesetzt hat, sowie das Datum der Wiedervorlage. Je Portfolio: wo Ihre Lieferanten in der Matrix liegen und welche überfällig sind.
Nach diesem Dokument fragt der Auditor unter NIS2 und die Zertifizierungsstelle unter ISO 27001, und lesen sollte es auch Ihre eigene Leitung — ein Lieferantenausfall gehört zu den wenigen Sicherheitsereignissen, bei denen der Verlust bei Ihnen landet und die Behebung nicht.
Drei verschiedene Aufgaben, in allen dreien kommt ein Fragebogen vor
Auf dieser Seite geht es darum, Ihre Lieferanten anhand ihrer Antworten und Nachweise zu bewerten. Das ist periodisch, hängt von deren Mitwirkung ab und deckt das ab, was nur sie Ihnen sagen können — wie sie Software entwickeln, wer ihre Unterauftragsverarbeiter sind, wie ihr eigener Vorfallsprozess aussieht.
Die externe Angriffsfläche eines Lieferanten zu beobachten ist ein anderer Dienst und läuft fortlaufend, ohne irgendetwas zu fragen: abgelaufene Zertifikate, exponierte Dienste, Zugangsdaten, die dort auftauchen, wo sie nicht hingehören. Beides beantwortet verschiedene Fragen, und die ehrliche Position ist, dass Sie beides brauchen — ein Lieferant kann einen Fragebogen tadellos ausfüllen an demselben Tag, an dem ein vergessener Server von ihm aus dem Internet erreichbar ist.
Und wenn in Wahrheit Ihre eigenen Kunden Ihnen Fragebögen schicken, ist das die Gegenrichtung und hat eine eigene Seite. Die Arbeit ist eine andere, die Frist setzt jemand anderes, und gekauft wird eine Antwort und keine Bewertung.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Das kommt vor, besonders bei großen Lieferanten, die Hunderte davon erhalten. Wir bewerten dann aus dem, was sich unabhängig feststellen lässt, und halten fest, dass wir genau das getan haben — eine Antwort des Lieferanten und eine von uns erschlossene sind nicht derselbe Nachweis, und eine Bewertung, die beides vermischt, ist weniger wert als keine. Die Verweigerung selbst ist eine Feststellung, die vor den Vertragsverantwortlichen gehört, denn sie ist eine Tatsache über die Beziehung und nicht über Sicherheit.
Nein, und der Versuch ist der häufigste Weg, auf dem diese Arbeit zusammenbricht. Zuerst kommt die Einschätzung der Auswirkung, und sie bestimmt den Aufwand: Ein Anbieter mit den personenbezogenen Daten Ihrer gesamten Belegschaft und die Firma, die die Klimaanlage wartet, sind nicht dasselbe Risiko. Meist bleibt eine kurze kritische Liste, eine größere mit leichterem Fragensatz und ein langer Rest, der erfasst, aber nicht bewertet wird — eine vertretbare Position, sofern die Begründung aufgeschrieben ist und sich nicht aus dem Schweigen ergibt.
Andere Frage, andere Methode, und Sie brauchen wahrscheinlich beides. Hier bewerten wir Ihre Lieferanten anhand ihrer Antworten und Nachweise — periodisch, abhängig von deren Mitwirkung, und der einzige Weg, das zu erfahren, was nur sie wissen: wie sie Software entwickeln, wer ihre Unterauftragsverarbeiter sind, wie ihr Vorfallsprozess aussieht. Supply Chain Defense beobachtet ihre externe Angriffsfläche fortlaufend und ohne jemanden zu fragen. Ein Lieferant kann einen Fragebogen tadellos ausfüllen an demselben Tag, an dem ein vergessener Server von ihm aus dem Internet erreichbar ist.
Wo Sie in der Methode stehen und wie es weitergeht
Business Continuity
Kritische Prozesse, vertretbare Ausfallzeiten und der geschätzte monatliche Ausfallschaden.
Berichte für die Leitung
Das monatliche Paket: Werte, Veränderung und die eine Folie, die auch gelesen wird.
Virtueller CISO
Der Ausgangspunkt: die sechs Stufen der Methode und das Portal, in dem sie laufen.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.