Virtual CISO · Compliance-Mapping
Einmal umsetzen, für mehrere Rahmenwerke nachweisen
NIS2, ISO 27001, DORA und die DSGVO stellen viele derselben Fragen mit anderen Worten. Die Arbeit einmal zu tun und überall anzurechnen ist der Unterschied zwischen einem Sicherheitsprogramm und vier parallelen Audits — und genau diesen Unterschied macht Ihr Portal sichtbar.
Eine Maßnahme abschließen, und jede betroffene Anzeige bewegt sich
Hinter jedem Rahmenwerk steht ein Satz von Controls, und hinter den Controls stehen Dinge, die jemand tatsächlich tun muss: die Richtlinie schreiben, sie freigeben lassen, die Daten sichern, die Wiederherstellung testen, die Leute schulen, den Nachweis aufbewahren. Die meisten davon bedienen mehr als ein Rahmenwerk.
Deshalb führen wir eine Aufgabenliste statt einer je Rahmenwerk. Jede Maßnahme trägt die Controls mit sich, die sie erfüllt, in jedem Rahmenwerk, das sie berührt, und ihr Abschluss bewegt alle gleichzeitig. Der andere Weg — ein NIS2-Projekt, ein ISO-Projekt und ein DORA-Projekt nebeneinander — ist der, auf dem eine Organisation dieselbe Backup-Richtlinie dreimal in drei Formaten dokumentiert und anschließend drei verschiedene Fassungen davon verteidigt.
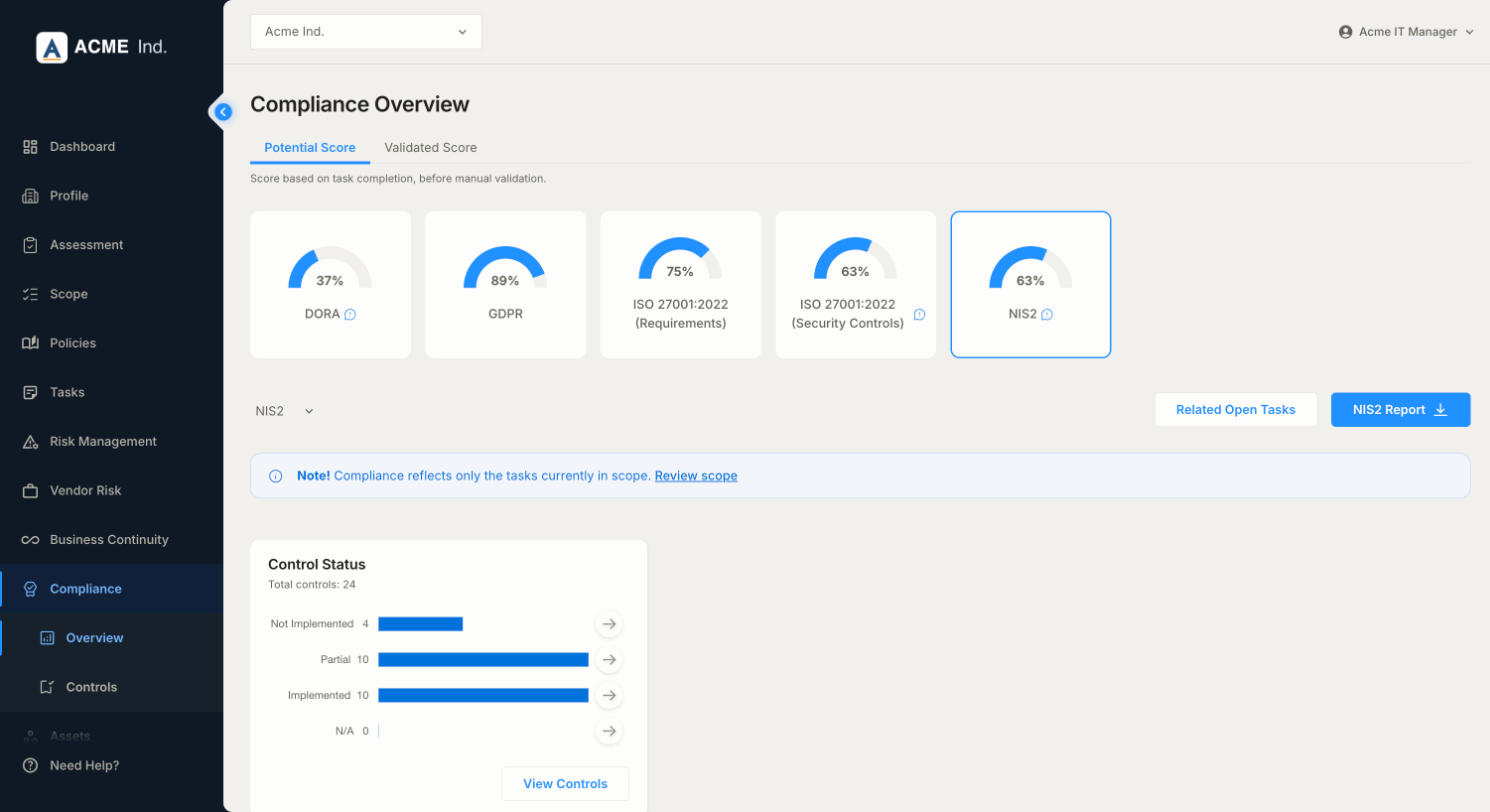
Die Rahmenwerke, für die eine Maßnahme berücksichtigt wird
Keine Wunschliste. Das sind die Control-Sets, auf die Ihre Maßnahmen abgebildet werden, und aus denen ein Abdeckungswert berechnet wird.
- 01
Europäisches und nationales Recht
NIS2 und die nationalen Umsetzungen, die es tragen — die ungarischen Sicherheitsklassen, das deutsche NIS2UmsuCG, das belgische CyFun, Kroatien und Polen. Daneben DORA für Finanzunternehmen, die DSGVO und die KI-Verordnung der EU. Wo für eine nationale Umsetzung noch keine eigene Vorlage vorliegt, nutzen wir den Kontrollkatalog der Richtlinie und gleichen ihn mit den nationalen Vorgaben ab.
- 02
Standards und Zertifizierungen
ISO/IEC 27001:2022 — sowohl die Kapitel 4 bis 10 als auch Anhang A, getrennt gezählt, weil Prüfer sie getrennt behandeln —, ISO/IEC 42001 für KI-Managementsysteme, ISO/SAE 21434 für die Automobilbranche, CIS Controls v8.1, NIST CSF 2.0 samt SP 800-53 und 800-171, PCI DSS 4.0.1, SOC 2 und Cyber Essentials.
Zu jedem davon gibt es eine eigene Seite, wenn Sie die Pflicht statt der Mechanik suchen: Unsere Rahmenwerk-Seiten legen dar, wer in den Anwendungsbereich fällt und was tatsächlich verlangt wird. Awareness-Schulung ist der klarste Fall einer Pflicht, die mehrfach zählt: NIS2 nennt sie unter den grundlegenden Cyberhygiene-Maßnahmen, und ISO 27001 und DORA verlangen beide den Nachweis, dass sie stattgefunden hat.
Jedes Control, und die Arbeit, die tatsächlich dahintersteht
Ein Abdeckungswert ist so viel wert wie das, was sich darunter öffnen lässt. Wählen Sie ein Rahmenwerk, wählen Sie ein Control — etwa NIS2 Artikel 21 Absatz 2 Buchstabe a — und Sie erhalten die Maßnahmen, die es erfüllen, jede mit eigenem Status, eigener Priorität und der Richtlinie, zu der sie gehört.
Das ist die Ansicht, die ein Prüfer sehen will, und sie macht die interne Diskussion kurz. Nicht „wir stehen bei 63% auf NIS2“, sondern „hier ist Artikel 21 Absatz 2 Buchstabe a, hier sind die fünf Dinge, die wir dafür getan haben, und hier hängt an jedem der Nachweis“.
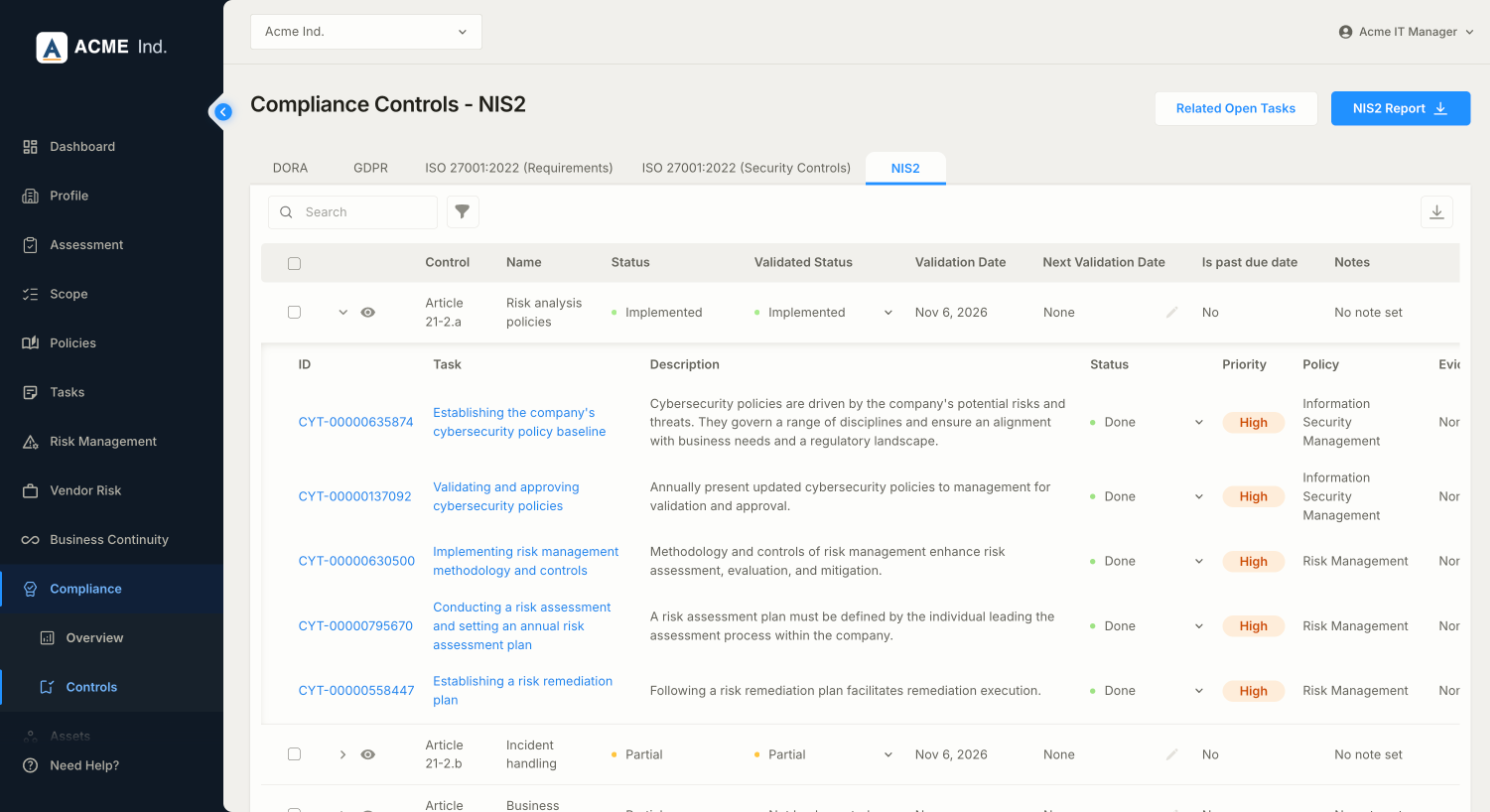
- Ein Umsetzungsstatus je Control und davon getrennt ein validierter Status mit dem Prüfdatum
- Die Maßnahmen hinter jedem Control, jede mit eigenem Status und eigenem Nachweis
- Ein nächstes Validierungsdatum, damit ein vor einem Jahr abgezeichnetes Control nicht stillschweigend als aktuell durchgeht
- Dieselbe Control-Liste als Export, für den Prüfer, der sie schriftlich angefordert hat
Ein Prozentwert ist kein Zertifikat, und Ihr Portal tut auch nicht so
Die Abdeckung wird aus tatsächlich erledigten Maßnahmen berechnet und zweimal gezeigt: als potenzieller Wert allein aus dem Erledigungsgrad, und als validierter Wert, der nur zählt, was jemand geprüft und freigegeben hat. Der Abstand zwischen beiden ist meist das ehrliche Bild.
Sie sagt auch, was sie nicht zählt. Die Abdeckung bildet nur die derzeit im Geltungsbereich liegenden Maßnahmen ab, und der Überblick schreibt das auf der Seite selbst hin statt in einer Fußnote — ein über einen still verengten Geltungsbereich gerechneter Wert ist die Zahl, mit der man sich in dieser Branche am leichtesten selbst täuscht. Und nichts hier wird Ihnen sagen, dass Sie compliant sind. Das ist ein Schluss, den Ihr Prüfer, Ihre Aufsichtsbehörde oder Ihr Kunde zieht — aus Nachweisen, die wir ihnen geben können.
Ein Bericht je Rahmenwerk, kein Screenshot eines Dashboards
Hinter jedem Rahmenwerk steht ein Bericht: die Controls, ihr Status, was unter jedem einzelnen liegt, und die benannten Lücken. Er geht an einen Prüfer, an einen Kunden mit einer Lieferantenbewertung oder in eine Vorlage für die Geschäftsleitung, ohne dass ihn vorher jemand in einer Tabelle nachbaut.
Dasselbe gilt, wenn die Frage von einem Kunden statt von einer Behörde kommt. Ein Lieferantenfragebogen verlangt meist eine Teilmenge dessen, was ohnehin schon da ist, und aus dem Rahmenwerksbericht zu antworten geht schneller als aus dem Gedächtnis — und bleibt vor allem konsistent mit dem, was dem letzten Kunden gesagt wurde.
Ein weiteres Rahmenwerk ergänzen, sobald es benötigt wird
Ein Kunde verlangt ISO 27001, anderthalb Jahre nach dem Start eines NIS2-Programms. Das ISO-Control-Set kommt zu Ihrem bestehenden Geltungsbereich hinzu, Ihre erledigten Maßnahmen werden darauf abgebildet, und Sie bekommen die Differenz — meist deutlich kleiner, als sie sich anfühlt, weil die Überschneidung mit dem bereits Getanen echt und nicht behauptet ist.
Was Sie nicht tun: von vorn anfangen. Die gesammelten Nachweise zählen weiter, die geschriebenen Richtlinien gelten weiter, und die Lückenliste, die bleibt, ist die Arbeit, die tatsächlich nicht abgedeckt war.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Nein, und Ihr Portal behauptet das auch nicht. Der Wert zählt erledigte Maßnahmen gegen die Controls, die derzeit in Ihrem Geltungsbereich liegen. Er sieht nicht, ob eine Richtlinie taugt, ob Ihre Leute sich daran halten, oder ob der Geltungsbereich ehrlich gezogen wurde — und eine über einen still verengten Bereich gerechnete Zahl sieht genauso aus wie eine ehrlich gerechnete. Compliance ist ein Schluss, den Ihr Prüfer, Ihre Aufsichtsbehörde oder Ihr Kunde aus Nachweisen zieht. Der Wert zeigt, welche Ergebnisse bereits belegt sind und wo noch Lücken bestehen.
Mit dem, an dem ein Datum hängt. Eine gesetzliche Frist oder ein bereits gebuchtes Audit bei einer Zertifizierungsstelle schlägt ein Rahmenwerk, das nur gründlich aussieht. Hängt an keinem ein Datum, beginnen Sie mit dem, das Ihre Kunden immer wieder in Verträge schreiben — das bekommt als Nächstes eines. Die Überschneidung macht das zu einer Entscheidung mit begrenztem Zusatzaufwand: Das zweite Rahmenwerk ist nie ein zweites Projekt.
Ja. Für die ungarischen Sicherheitsklassen haben wir eigene Vorlagen statt einer ins Ungarische übersetzten allgemeinen NIS2-Liste — genau deshalb haben wir sie gebaut. Welche Klasse für Sie gilt, klären wir zuerst, denn sie bestimmt den Umfang von allem, was danach kommt.
Gerade dann am meisten. Eine zertifizierte Organisation hat bereits Nachweise, eine Erklärung zur Anwendbarkeit und einen Überwachungszyklus, und ein großer Teil davon beantwortet auch NIS2-Fragen. Das Vorhandene abzubilden ist die günstigste Compliance-Arbeit, die Ihnen zur Verfügung steht, und was danach übrig bleibt, ist wirklich neu statt Papierarbeit, die Sie schon einmal gemacht haben.
Wo Sie in der Methode stehen und wie es weitergeht
Die Bewertung
Zwei Wochen: Ihre Antworten, unsere Prüfung, bewertet an den Rahmenwerken, die für Sie gelten.
Richtlinien
Die Dokumentation entsteht aus Ihren Antworten und wird im laufenden Programm aktuell gehalten.
Risikoentscheidungen
Was behoben wird, was akzeptiert wird, und wessen Name an der Entscheidung steht.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.