Beratung und Governance
180 Tage bis zu einem Audit, das Sie wirklich bestehen
Ein risikobasiertes Vorbereitungsprogramm, das mit einer Entscheidung endet und nicht mit einer Hoffnung — und ein vCISO-Mandat, das die Compliance danach auch hält.
Die Frist ist Ihre. Das hier ist die kurze.
Organisationen, die die erste Runde der NIS2-Audits verpasst haben, bekommen meist 180 Tage und nicht ein Jahr — genug Zeit, um fertig zu werden, und nicht genug, um es gemütlich anzugehen. Liegt Ihr Termin weiter entfernt, streckt sich dasselbe Programm; die Reihenfolge der Arbeit ändert sich nicht.
Fünf Dinge, die am Ende anders sind
Geltungsbereich
Heute
Unklar, ob NIS2 greift, und für welche Systeme
Nach 180 Tagen
Freigegebener Geltungsbereich und Systemgrenzen, von der Geschäftsleitung abgezeichnet
Richtlinien und Verzeichnisse
Heute
Unvollständig, widersprüchlich, oder für ein anderes Rahmenwerk geschrieben
Nach 180 Tagen
Freigegebene und eingeführte Richtlinien, mit aktuellen Asset-, Daten- und Lieferantenverzeichnissen
Nachweise
Heute
Verstreut über Postfächer, Laufwerke und die Erinnerung einzelner Personen
Nach 180 Tagen
Ein geordneter Nachweisbestand und eine Compliance-Matrix, durch die man einen Prüfer führen kann
Incident Response, BCP und DRP
Heute
Im besten Fall dokumentiert, nie getestet
Nach 180 Tagen
Getestet und dokumentiert, wobei der Test selbst als Nachweis dient
Bereitschaft
Heute
Niemand kann sagen, ob Sie bestehen würden
Nach 180 Tagen
Im Probeaudit geprüft, mit einer GO/NO-GO-Entscheidung, hinter der Gründe stehen
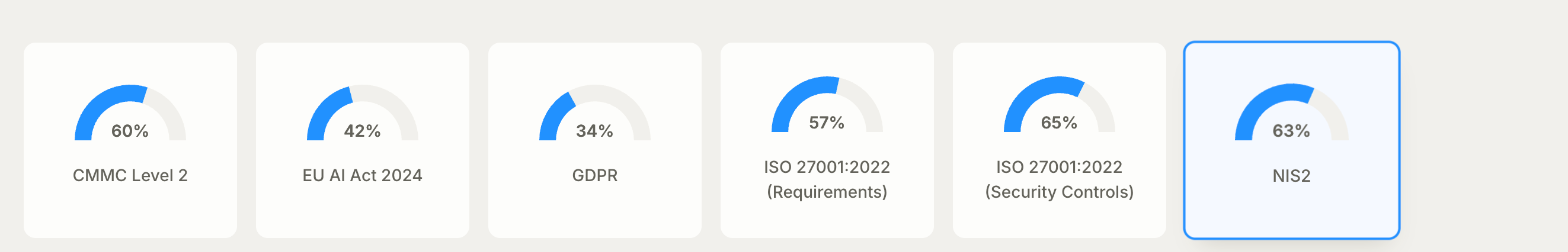
Drei Phasen, zehn Schritte
Die Reihenfolge ist die Methode. Geltungsbereich vor Gap-Analyse, Gap-Analyse vor Planung, und Nachweise entstehen während der Arbeit statt in den letzten zwei Wochen.
- 01
Tag 1–30
Abgrenzen und bewerten
Tag 1 bis 30. Klären, ob und wie NIS2 greift, den Auditumfang und die Systemgrenzen festlegen, die Asset-, Daten- und Lieferantenverzeichnisse prüfen, und eine beschleunigte Gap-Analyse samt Risikobewertung durchführen.
Meilenstein Geltungsbereich und Systemgrenzen freigegeben
- 02
Tag 30–140
Aufbauen und beheben
Tag 30 bis 140. Richtlinien, Verfahren und Verzeichnisse erstellen oder aktualisieren; Zugriffsverwaltung, MFA, Endpoint-Schutz, Protokollierung, Schwachstellenmanagement, Backup und Wiederherstellung prüfen und korrigieren; Incident Response, BCP und DRP aufbauen und testen; kritische Lieferanten und ausgelagerte IKT-Leistungen bewerten.
Meilenstein Kontrollen korrigiert, Kontinuität getestet
- 03
Tag 140–180
Belegen und entscheiden
Tag 140 bis 180. Die Nachweise so ordnen, dass sie vorgelegt werden können, ein internes Probeaudit fahren, Korrektur- und Vorbeugemaßnahmen für die Funde planen, Geschäftsleitung und Mitarbeitende auf die Auditinterviews vorbereiten, und der Führung eine GO/NO-GO-Entscheidung vorlegen.
Meilenstein Probeaudit, dann die GO/NO-GO-Entscheidung
Was passiert, und wann
Der Geltungsbereich ist ein Meilenstein mit Datum, keine Annahme. Alles Weitere hängt daran, deshalb wird er bis Tag 30 entschieden und von der Geschäftsleitung freigegeben — die häufigste Ursache dafür, dass solche Programme aus der Zeit laufen.
- 01
Auftakt und Geltungsbereich
Die NIS2-Betroffenheit bestätigen, den Auditumfang und die Grenzen der betroffenen Systeme festlegen und freigeben.
- 02
Gap-Analyse und Risikobewertung
Eine beschleunigte Prüfung gegen die Anforderungen, an denen Sie tatsächlich gemessen werden, mit benannten Risiken statt einer allgemeinen Punktzahl.
- 03
Priorisierung und der 180-Tage-Plan
Funde nach Risiko, Dringlichkeit und dem in der Zeit wirklich Machbaren geordnet, dann in einen Plan mit Verantwortlichen und Terminen getaktet.
- 04
Richtlinien, Verfahren, Verzeichnisse
Erstellt oder aktualisiert: die Dokumente, nach denen ein Prüfer zuerst fragt, und die Asset-, Daten- und Lieferantenverzeichnisse dahinter.
- 05
Technische Kontrollen
Zugriffsverwaltung, MFA, Endpoint-Schutz, Protokollierung, Schwachstellenmanagement, Backup und Wiederherstellung — an der Anforderung gemessen und korrigiert, wo sie zurückbleiben.
- 06
Incident Response, BCP und DRP
Fehlende Prozesse aufgebaut, vorhandene getestet. Ein ungetesteter Plan ist kein Nachweis für irgendetwas.
- 07
Lieferanten- und IKT-Risiko
Kritische Subunternehmer und ausgelagerte IKT-Leistungen bewertet, das Ergebnis auf einer Heatmap statt in einer Tabelle, die niemand öffnet.
- 08
Nachweise und Probeaudit
Die Nachweise, nach denen ein Prüfer fragen wird, geordnet und indexiert — dann ein internes Audit dagegen, als wäre es das echte.
- 09
Interviewvorbereitung und GO/NO-GO
Geschäftsleitung und die zu befragenden Mitarbeitenden auf das vorbereitet, was tatsächlich gefragt wird, und eine GO/NO-GO-Bewertung für die Führung vor dem offiziellen Audit.
- 10
Korrekturmaßnahmen und Monatsbericht
Ein CAPA-Plan für die Funde des Probeaudits, und der Berichtsrhythmus, der in die Betriebsphase übergeht.
Wir sagen Ihnen, wenn Sie nicht antreten sollten
Das Programm endet mit einem Probeaudit und einer GO/NO-GO-Empfehlung, und die Empfehlung lautet manchmal nein. Ein Audit zu verschieben ist unbequem. Eines nicht zu bestehen ist ein Eintrag in der Akte, eine von anderen gesetzte Frist zur Behebung, und ein zweites Audit, das Sie ohnehin bezahlen.
Das ist nur etwas wert, wenn das Probeaudit so läuft wie das echte. Deshalb folgt es der Methodik des offiziellen Audits: Dokumentenprüfung, stichprobenartige Nachweisprüfung, Interviews, und technische Kontrollen vorgeführt statt beschrieben. Auditkritische Kontrollen werden vollständig abgedeckt, der Rest stichprobenartig.
Ein GO kommt mit den Gründen, warum es ein GO ist — genau das, was die Geschäftsleitung zur Freigabe braucht, und was sich beim nächsten Mal wieder als nützlich erweist.
Belegen und entscheiden
GO
Nachweise vorhanden, Probeaudit bestanden, Gründe schriftlich — genau das, was die Geschäftsleitung zur Freigabe braucht.
NO-GO
Benannte Lücken, was jede einzelne zum Schließen braucht, und ein realistischer neuer Termin. Unbequem, und günstiger als ein Eintrag in der Akte.
Drei Dinge, und die Risiken, wenn sie rutschen
Diese Programme scheitern selten an der Sicherheitsarbeit. Sie scheitern an der Dauer von Entscheidungen, an interner Kapazität und an einem Geltungsbereich, der zu lange vage bleibt — deshalb sind alle drei eingeplant statt später entdeckt.
Entscheidungen, an den Tagen, an denen sie fällig sind
Die Freigabe des Geltungsbereichs bis Tag 30 ist ein Meilenstein, keine Formalität. Ein späterer Geltungsbereich verschiebt die Gap-Analyse, und die Gap-Analyse verschiebt alles.
IT-Kapazität für die Behebung
Wir können eine Kontrolle spezifizieren und prüfen; einführen muss sie jemand. Wo die Kapazität knapp ist, sagen wir, welche auditkritischen Kontrollen gefährdet sind und was vertretbar auf den längeren Plan warten kann.
Zugang zu Menschen und Nachweisen
Interviews, Begehungen, und die Dokumente, die es schon gibt. Die meisten Organisationen haben mehr Nachweise, als sie denken, und weniger davon auffindbar, als sie hoffen.
Der Teil, der entscheidet, ob es hält
Ein Audit zu bestehen ist ein Moment. Compliant zu bleiben ist Arbeit — und genau die Arbeit, auf die das Vorbereitungsprogramm hinarbeitet. Deshalb läuft es innerhalb eines vCISO-Mandats und nicht als Projekt, das endet, wenn der Prüfer das Haus verlässt.
Die Vorbereitungsmonate tragen eine höhere Monatspauschale als die folgenden Betriebsmonate. Wir behalten die CISO- und die Rolle des Informationssicherheitsbeauftragten, den Behördenkontakt, den Berichtsrhythmus und die Plattform — und die Verzeichnisse bleiben aktuell, weil jemand dafür verantwortlich ist.
Ohne das beginnt das nächste Audit dort, wo dieses begann: Nachweise verstreut, Verzeichnisse veraltet, und niemand, der sagen kann, ob Sie bestehen würden.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Beim Kick-off, nicht bei der Unterschrift — und dazwischen liegen Tage, nicht Wochen. Plattformzugang und Onboarding, der Kick-off selbst und die Meldung des Informationssicherheitsbeauftragten an die Aufsichtsbehörde fallen alle in die ersten zwei Wochen; die Klärung des Geltungsbereichs und die Gap-Analyse beginnen innerhalb der ersten zehn Tage.
Die Plattform ist bei jedem Mandat Teil der Leistung und in der Pauschale enthalten. Ihre Hosting-Region wird vor der Initialisierung gewählt — EU oder USA —, also eine Entscheidung, die zu Beginn mit Ihnen getroffen wird und nicht später auffällt.
Ein Team statt einer Person, damit das Programm nicht stillsteht, wenn jemand ausfällt: ein leitender vCISO mit der fachlichen Verantwortung und der Berichterstattung an die Leitung, ein Experte für die Informationssicherheitsbeauftragten-Rolle mit der gesetzlichen Qualifikation und dem Behördenkontakt, ein Berater für Richtlinien, Verzeichnisse und Nachweise, und ein technischer Experte für Zugriff, Endpoint, Protokollierung, Backup und Wiederherstellung. Gemeinsam halten sie ISO/IEC 27001 Lead Auditor, NIS2-Auditor, ISO/IEC 42001 Lead Auditor, CISA und CISM. Etwa ein Fünftel der Arbeit findet vor Ort statt, mit Schwerpunkt auf Bewertung und Probeaudit.
Es kann ein externer Beauftragter sein, wo die jeweilige Umsetzung das zulässt — und in unseren Märkten tut sie das. Wir übernehmen die Rolle mit einer benannten Person, die die gesetzlichen Ausbildungs- und Qualifikationsvoraussetzungen erfüllt und der Aufsichtsbehörde gemeldet wird, und diese Person hält eine dokumentierte Mindestpräsenz vor Ort. Eines sei klar gesagt: die gesetzliche Verantwortung bleibt bei der Leitung Ihrer Organisation. Wir erbringen die fachlichen Leistungen und bereiten die Entscheidungen vor — die Verantwortung können wir niemandem abnehmen.
Zwei bis drei Stunden monatlich vom Sponsor auf Leitungsebene: Freigabe von Geltungsbereich und Plan, Monatsbericht und GO/NO-GO. Drei bis vier Stunden pro Woche von der Person, die das Projekt intern verantwortet, meist der IT-Leitung. Und ein bis eineinhalb Tage pro Woche vom IT-Betrieb in den ersten fünf Monaten, weil die Kontrollen jemand einführen und vorführen muss. Diese letzte Zahl ist der tatsächliche Aufwand einer Auditvorbereitung, und Sie sollten sie vor der Unterschrift kennen und nicht im zweiten Monat entdecken.
Dann wird ein Teil davon nicht begonnen — als Entscheidung, nicht als Verzug. Jede Feststellung wird nach Risiko, Dringlichkeit und dem in der Zeit wirklich Machbaren in drei Gruppen eingeordnet: auditkritisch und jetzt machbar; auditkritisch, aber mit längerer Vorlaufzeit — sofort begonnen, mit kompensierender Kontrolle und dokumentiertem Fortschritt; und nicht auditkritisch, was in einen eigenen längerfristigen Plan wandert und bewusst außerhalb der 180 Tage bleibt. Wir schlagen die Aufteilung vor, Ihre Geschäftsleitung gibt sie frei, am Meilenstein nach sechzig Tagen.
Weil das Probeaudit so läuft wie das echte und nicht als Selbstbewertung. Es folgt der Methodik des offiziellen Audits: Dokumentenprüfung, stichprobenartige Nachweisprüfung, Interviews, und technische Kontrollen vorgeführt statt beschrieben. Auditkritische Kontrollen werden vollständig abgedeckt, der Rest stichprobenartig, und Sie erhalten die Feststellungen nach Schwere klassifiziert, jede mit einem Korrektur- und Vorbeugemaßnahmenplan. Wo der Nachweis nicht trägt, lautet die Empfehlung NO-GO.
Nein, und diese Trennung ist struktureller Natur, kein Versprechen: das Cybersicherheitsaudit führt ein registrierter, unabhängiger Auditor durch, und dessen Honorar ist nicht Teil unseres. Bei uns liegt die Vorbereitung und anschließend die Koordination des offiziellen Audits in der CISO- und der Informationssicherheitsbeauftragten-Rolle.
Eine feste Monatspauschale in zwei Stufen: höher in den Vorbereitungsmonaten, niedriger in den folgenden Betriebsmonaten, ohne Stundenabrechnung und mit enthaltener Plattform. Was die Zahl bewegt, ist die Größe der Landschaft und nicht die aufgewendete Zeit — wie viele Menschen und Benutzerkonten, wie viele Standorte, wie viele Systeme in den Auditumfang fallen und in welcher Sicherheitsklasse, und wie viele kritische Lieferanten zu bewerten sind.
Steht schon ein Termin im Kalender?
Sagen Sie uns, wann das Audit ist und was bisher passiert ist. Das erste brauchbare Ergebnis sind der Geltungsbereich und die Gap-Analyse, und beide kommen früh.