Virtual CISO · ISO 27001
ISO-27001-Zertifizierung und ein Informationssicherheitsmanagementsystem (ISMS), das auch danach wirksam bleibt
Die meisten Zertifizierungsprojekte enden in der Woche, in der das Zertifikat ankommt. Der Berater geht, die Risikoprüfungen hören auf, und das erste Überwachungsaudit findet ein Managementsystem vor, das seit zehn Monaten niemand betrieben hat. Wir bauen es mit Ihnen auf — und danach sind wir diejenigen, die es weiterbetreiben: dasselbe Team, dieselbe feste Monatspauschale, dasselbe Portal.
ISO 27001 stellt zwei Fragen, die meisten Projekte beantworten eine
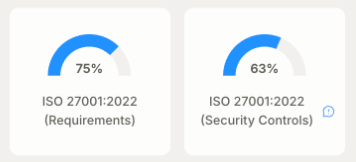
Die Abschnitte 4 bis 10 sind das Managementsystem selbst: wer für Sicherheit verantwortlich ist, was Sie warum schützen wollen, wie Kompetenz erhalten wird, wie Leistung gemessen wird und was passiert, wenn etwas auffällt. Anhang A ist die andere Hälfte — 93 Maßnahmen, jede entweder angewendet oder formal mit Begründung ausgeschlossen.
Sie scheitern völlig unterschiedlich. Eine fehlende Maßnahme ist eine Feststellung, die sich in vierzehn Tagen schließen lässt. Ein Managementsystem, das auf Papier existiert, aber nie gelaufen ist, lässt sich vor dem Bericht des Auditors gar nicht mehr schließen — deshalb werden die beiden im Portal getrennt bewertet und nicht zu einem beruhigenden Prozentwert verrührt.
Den Geltungsbereich können Sie später nicht mehr stillschweigend korrigieren
Der Geltungsbereich sagt, welche Gesellschaften, welche Standorte und welche Leistungen das Managementsystem abdeckt. Er steht auf dem Zertifikat, also ist er die Zeile, die Ihre Kunden zuerst lesen. Zu eng, und das Zertifikat deckt genau das nicht ab, wonach gefragt wurde; zu weit, und Sie belegen ein Jahr lang Maßnahmen an Orten, an denen sie nie jemand verlangt hat.
Aus dieser Entscheidung entsteht die Anwendbarkeitserklärung: alle 93 Maßnahmen aus Anhang A, ob sie für Sie gelten, und warum. Auditoren lesen zuerst die Ausschlüsse, und ein Ausschluss ohne Begründung ist der kürzeste Weg zu einer Abweichung — die Begründung entsteht deshalb im Moment der Entscheidung und nicht rückwirkend in der Woche vor Stufe 1.
- Die Gesellschaften, Standorte und Leistungen, die auf dem Zertifikat stehen werden
- Die Schnittstellen und Abhängigkeiten am Rand dieser Grenze, ausgelagerte eingeschlossen
- Eine Anwendbarkeitserklärung über alle 93 Maßnahmen, angewendet oder nicht
- Eine schriftliche Begründung für jede ausgelassene Maßnahme — genau diese Begründungen prüft der Auditor stichprobenartig
Richtlinien für Ihre Organisation, und die Arbeit, die sie wahr macht
ISO verlangt dokumentierte Information, praktisch also ein Handbuch für die Abschnitte 4 bis 10 und einen Richtliniensatz für die Maßnahmen, die Sie als anwendbar erklärt haben. Beides entsteht an Ihrem tatsächlichen Profil — Größe, Standorte, Systeme, Lieferanten — und wird dann mit den Menschen durchgesprochen, die danach arbeiten müssen.
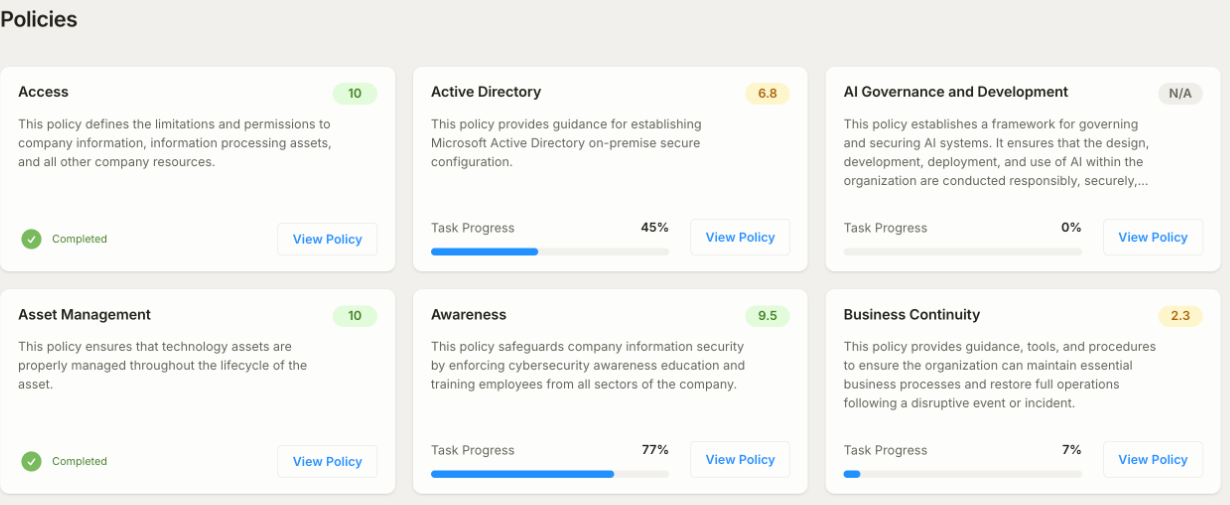
Eine Richtlinie allein belegt nichts, und ein Auditor weiß das. Im Portal trägt jede die Aufgaben, die sie umsetzen, und ihren eigenen Fertigstellungsgrad — damit hören „wir haben eine Zugriffsrichtlinie“ und „Zugriffskontrolle funktioniert tatsächlich“ auf, derselbe Satz zu sein. Wo der Wert niedrig ist, ist das die Tagesordnung und keine Peinlichkeit.
- Ein auf Ihre Organisation zugeschnittenes Handbuch für die Abschnitte 4 bis 10
- Je Domäne eine Richtlinie für die Maßnahmen, die Ihre Anwendbarkeitserklärung enthält
- Jede Richtlinie bewertet, darunter die umsetzenden Aufgaben und deren Fortschritt
- Freigabedaten und Versionsstand — das ist es, was Abschnitt 7.5 tatsächlich verlangt
Ein Auditor erkennt, ob ein Risikoregister lebt oder für das Audit gebaut wurde
ISO verlangt eine wiederholbare Methode, für jedes Risiko einen benannten Eigentümer und eine Behandlungsentscheidung, die tatsächlich jemand mit der nötigen Befugnis getroffen hat. Was nicht akzeptiert wird: ein Register, das im Monat vor dem Audit zusammengestellt, von niemandem freigegeben und danach nie wieder geöffnet wurde.
Ihres ist das Register, aus dem der vCISO das ganze Jahr arbeitet: Bewertung des inhärenten Risikos und des Restrisikos, der Risikobehandlungsplan, die bereits verstrichenen und die anstehenden Prüftermine, und jede namentlich unterschriebene Akzeptanz mit Ablaufdatum. Es ist aktuell, weil das Programm darauf läuft — das ist ein anderer Grund als ein näher rückendes Audit.
Das interne Audit ist der Teil, den niemand an sich selbst durchführen kann
Abschnitt 9.2 verlangt objektive und unparteiische Auditoren, im Klartext: Niemand auditiert die eigene Arbeit. Wenn dieselbe Person die Richtlinie geschrieben, die Aufgabe geschlossen und anschließend die Wirksamkeit bestätigt hat, belegt das interne Audit nichts — und der externe Auditor wird fragen, wie Unparteilichkeit sichergestellt wurde. Deshalb wird das am Anfang vereinbart und festgehalten.
- 01
Das interne Audit
In den ersten Wochen geplant statt im zehnten Monat improvisiert, und durchgeführt von einer Spirity-Kollegin oder einem Kollegen außerhalb Ihres Mandats — eine Maßnahme wird also nie von der Person auditiert, die die Richtlinie dahinter geschrieben oder die Aufgabe geschlossen hat. Das Programm deckt über den Zyklus hinweg das ganze Managementsystem ab, nicht die leicht belegbare Hälfte.
- 02
Die Managementbewertung
Eine protokollierte Sitzung Ihrer Leitung mit der Tagesordnung, die ISO vorgibt: Leistung, Feststellungen, Risiko, Ressourcen, und was sich daraus ändert. Wir bereiten sie vor und sitzen dabei. Die Entscheidungen sind Ihre, und im Protokoll stehen Ihre Namen — genau darum geht es in diesem Abschnitt.
- 03
Korrekturmaßnahmen
Für jede Abweichung ermitteln wir die eigentliche Ursache und legen eine Korrekturmaßnahme fest, dazu einen Verantwortlichen und einen Termin, in derselben Aufgabenliste wie alles andere. Eine Feststellung vom Februar kann bis Oktober nicht stillschweigend verschwinden, weil sie in der Liste steht, aus der der Monatsbericht entsteht.
Zwei Stufen, durchgeführt von einer Stelle, die von uns unabhängig sein muss
Zertifiziert werden Sie von einer akkreditierten Zertifizierungsstelle — nicht von Ihrem Berater und nicht von uns. Genau diese Trennung macht das Zertifikat vor einem Kunden vorzeigbar. Wir bereiten Sie darauf vor, wir begleiten Sie durch das gesamte Audit, und wir stehen für das gerade, was wir gebaut haben.
- 01
Stufe 1 — die Dokumentation
Der Auditor liest Geltungsbereich, Anwendbarkeitserklärung, Risikobewertung und Richtliniensatz und entscheidet, ob hier überhaupt ein auditierbares Managementsystem vorliegt. Lücken, die hier auffallen, sind billig zu schließen. Dieselben Lücken in Stufe 2 sind es nicht.
- 02
Stufe 2 — der Nachweis
Wochen später, in Ihren Systemen und mit Ihren Leuten: Funktionieren die Maßnahmen, können Sie das zeigen, und reichen die Aufzeichnungen weit genug zurück. Das ist die Stufe, an der ein geschriebenes statt betriebenes Managementsystem auseinanderfällt.
- 03
Die Feststellungen
Eine schwerwiegende Abweichung muss vor jeder Zertifikatserteilung geschlossen sein. Eine geringfügige begleitet Sie mit vereinbartem Plan bis zum nächsten Besuch, und eine Beobachtung ist ein Hinweis. Vor dem Abschlussgespräch zu wissen, welches der drei vorliegt, ist der größte Teil dessen, was Vorbereitung bringt.
- 04
Das Zertifikat
Von der Stelle erteilt, drei Jahre gültig, mit dem am Anfang vereinbarten Geltungsbereich darauf. Prüfen Sie, ob ein Akkreditierungszeichen darauf steht — ein nicht akkreditiertes Zertifikat ist ein PDF, und Einkaufsabteilungen haben gelernt, den Unterschied zu sehen.
Sieben Monate sind eine normale Antwort, und sie sind kein Versprechen
Für ein paar hundert Beschäftigte ohne formales Managementsystem ist Stufe 1 um den sechsten Monat und Stufe 2 einen Monat später ein realistischer Zeitplan, und danach planen wir. Was diesen Termin verschiebt, sind meist nicht wir: wie schnell auf Ihrer Seite entschieden wird, ob der Nachweis für eine Maßnahme schon existiert oder erst entstehen muss, und wie weit die gewählte Zertifizierungsstelle ausgebucht ist.
Wenn wir den Termin, den Sie im Kopf haben, für falsch halten, hören Sie das im ersten Monat und nicht sechs Wochen vor einem Audit. Und wenn ein Kundenvertrag bereits ein Datum nennt, sagen Sie es am Anfang — das ändert die Reihenfolge der Arbeit, und das ist früh ein nützliches Gespräch und spät eine schlechte Überraschung.
Im zweiten Jahr hören die meisten zertifizierten Managementsysteme leise auf
Das Zertifikat läuft drei Jahre: in den ersten beiden je ein Überwachungsaudit, im dritten die volle Rezertifizierung. Wer beim zweiten Besuch ins Straucheln gerät, hat selten schlecht gebaut. Es sind die Organisationen, deren Berater im achten Monat gegangen ist und bei denen niemand die Risikoprüfungen, das interne Auditprogramm oder die Managementbewertung übernommen hat.
Nach der Zertifizierung betreibt dasselbe Team das Managementsystem weiter. Das Team, das das Managementsystem gebaut hat, betreibt es auch, zur selben Monatspauschale, und aus dem Überwachungsaudit wird ein Besuch statt eines Projekts, das erneut besetzt werden muss.
- Risikoprüfungen zu ihren Terminen, das Register auch zwischen Audits aktuell
- Ein internes Auditprogramm, das über den Dreijahreszyklus weiterläuft
- Die Managementbewertung gehalten und protokolliert, nicht vor dem Besuch rekonstruiert
- Richtlinien in ihrem eigenen Turnus geprüft, mit den Freigabedaten dazu
- Nachweise, die während der Arbeit entstehen, statt in Eile eingesammelt zu werden
Eine Arbeit, auf beides angerechnet
Das meiste, was ISO 27001 verlangt, verlangt auch NIS2 — in anderen Worten und anderer Reihenfolge. Als zwei Projekte geführt, werden daraus zwei Gap-Analysen, zwei Dokumentensätze und dieselben Menschen, die zwei Beraterteams, die nicht miteinander sprechen, zweimal dasselbe beantworten.
Hier ist es dieselbe Aufgabenliste, getrennt gegen jedes Rahmenwerk bewertet, sodass das Zertifizierungsprogramm Ihren NIS2-Stand unterwegs mitbewegt und die Überschneidung sichtbar ist statt behauptet. Was sich wirklich nicht überschneidet — Registrierung, Meldefristen, Schulung der Leitung —, sind Pflichten, die kein Zertifikat erledigt, und auch die stehen in derselben Liste.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Nein, und wir dürfen es auch nicht. Ausgestellt wird das Zertifikat von einer akkreditierten Zertifizierungsstelle, und die Akkreditierungsregeln halten diese Stelle von allen fern, die das auditierte Managementsystem gebaut haben oder betreiben. Diese Trennung ist keine Formalität: Genau sie ist der Grund, warum das Zertifikat für den Kunden, der es von Ihnen verlangt hat, überhaupt etwas bedeutet. Wir bauen das System mit Ihnen auf, bereiten Sie auf beide Stufen vor, begleiten Sie durch das gesamte Audit und stehen für das gerade, was wir gebaut haben. Die Zertifizierungsentscheidung trifft die Zertifizierungsstelle auf Grundlage der Auditergebnisse.
Für ein paar hundert Beschäftigte ohne formales Managementsystem ist es realistisch, Stufe 1 um den sechsten Monat und Stufe 2 einen Monat später zu planen. Drei Dinge verschieben diesen Termin, und nur eines davon sind wir. Wie schnell auf Ihrer Seite entschieden wird: Geltungsbereich, Risikotoleranz und Richtlinienfreigaben tragen Ihre Unterschrift. Ob der Nachweis für eine Maßnahme bereits existiert oder erst entstehen muss, was meist die größte einzelne Variable ist. Und wie weit die gewählte Zertifizierungsstelle vorausgebucht ist, was in einem vollen Jahr Monate und nicht Wochen bedeutet. Halten wir Ihren Wunschtermin für falsch, hören Sie das im ersten Monat.
Ja, aber nie mit den Leuten, die das Geprüfte gebaut haben. Abschnitt 9.2 verlangt objektive und unparteiische Auditoren, und wer die eigene Arbeit auditiert, erfüllt das nicht — Ihr internes Audit führt deshalb eine Spirity-Kollegin oder ein Kollege von außerhalb Ihres Mandats durch, ohne Anteil an den Richtlinien oder den geschlossenen Aufgaben, die geprüft werden. Geplant und besetzt wird das zu Beginn des Programms statt spät arrangiert, und die Trennung wird schriftlich festgehalten — denn der externe Auditor wird fragen, wie die Unparteilichkeit sichergestellt wurde, und „wir haben aufgepasst“ ist darauf keine Antwort.
Hier nicht, denn es ist eine Aufgabenliste, getrennt gegen beides bewertet — das Zertifizierungsprogramm bewegt Ihren NIS2-Stand unterwegs mit, und Sie sehen genau, wo sich beides überschneidet, statt es nur zu hören. Klar sein sollte man über den Teil, der sich in beide Richtungen nicht überschneidet. Ein Zertifikat erledigt keine gesetzliche Pflicht: Registrierung, Meldefristen und die Schulung der Leitung sind eigenständige Pflichten, und kein Auditor nimmt sie Ihnen ab. Und NIS2-Konformität ist kein Zertifikat, wird also den Kunden nicht zufriedenstellen, dessen Einkaufsformular eines verlangt.
Wie es weitergeht
Rahmenwerk-Zuordnung
Eine Kontrollanforderung einmal bewerten und das Ergebnis für alle zugeordneten Rahmenwerke berücksichtigen.
Richtlinien
Die Dokumentation entsteht aus Ihren Antworten und wird im laufenden Programm aktuell gehalten.
Die Bewertung
Zwei Wochen: Ihre Antworten, unsere Prüfung, bewertet an den Rahmenwerken, die für Sie gelten.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.