Virtuális CISO · Beszállítói kockázat
Beszállítói biztonság úgy felmérve, ahogy a NIS2 kéri, nem táblázatban
Szinte minden szervezet csinálja ezt valamilyen formában: kérdőív a szerződéskötéskor, a válaszok egy megosztott mappában, és senki nem olvassa el újra, amíg baj nem lesz. Az irányelv mást kér — nem azt, hogy összegyűjtötte a válaszokat, hanem hogy döntött is valamit miattuk.
Mennyibe kerülhet Önnek ez a beszállító, mielőtt bármit kérdezne tőle
Az első kérdés nem az, hogy mennyire biztonságos egy beszállító. Hanem az, hogy mekkora kárt okozna Önnek, ha kiesne — milyen adatot kezel, melyik folyamata áll le nélküle, eléri-e a hálózatát, és milyen gyorsan tudná pótolni. Ez az Ön megítélése, és semmit nem kell hozzá kérni a beszállítótól.
Azt is eldönti, mennyi erőfeszítést érdemel a többi. Egy felhős bérszámfejtő, amely a teljes állomány személyes adatait kezeli, és egy légkondicionálót karbantartó cég nem ugyanaz a kockázat, és ha mindkettőnek ugyanazt a negyven kérdést küldjük ki, abból lesz az a gyakorlat, amit mindenki utál és senki nem olvas.
Olyan kérdések, amelyek illenek ahhoz, amit a beszállító valóban csinál
A biztonsági kérdőív a portálon keresztül jut el a beszállítóhoz, és nem csak kipipálni lehet, hanem bizonyítékot csatolni is — tanúsítványt, szabályzatrészletet, friss vizsgálati jelentést. Ahol a beszállító nem akar vagy nem tud együttműködni, mi végezzük el a felmérést abból, ami függetlenül megállapítható, és a nyilvántartásban szerepel, melyik történt a kettő közül: a beszállító válasza és a mi következtetésünk nem ugyanaz a bizonyíték.
A kérdéssor a kapcsolathoz igazodik. A személyes vagy különleges adatot kezelő beszállítót a jogalapról, az adatfeldolgozóiról, a megőrzésről és az adatvédelmi incidens bejelentéséről kérdezzük. A SaaS- vagy szoftverszállítót a fejlesztési gyakorlatról, a sérülékenységkezelésről, az ügyfelek elkülönítéséről, és arról, mi lesz az Ön adataival a szerződés végén.
- A válaszokhoz csatolt bizonyíték, hogy az állítás és az igazolása együtt érkezzen, ne két külön e-mailben
- Ugyanaz a kérdéssor az összehasonlítható beszállítóknál — ettől lesznek a válaszok egyáltalán összehasonlíthatók
- Rögzítve, ki válaszolt és mikor, mert a dátum nélküli felmérés állítás a múltról
Eredendő kockázat, maradványkockázat és felelősen jóváhagyott minősítés
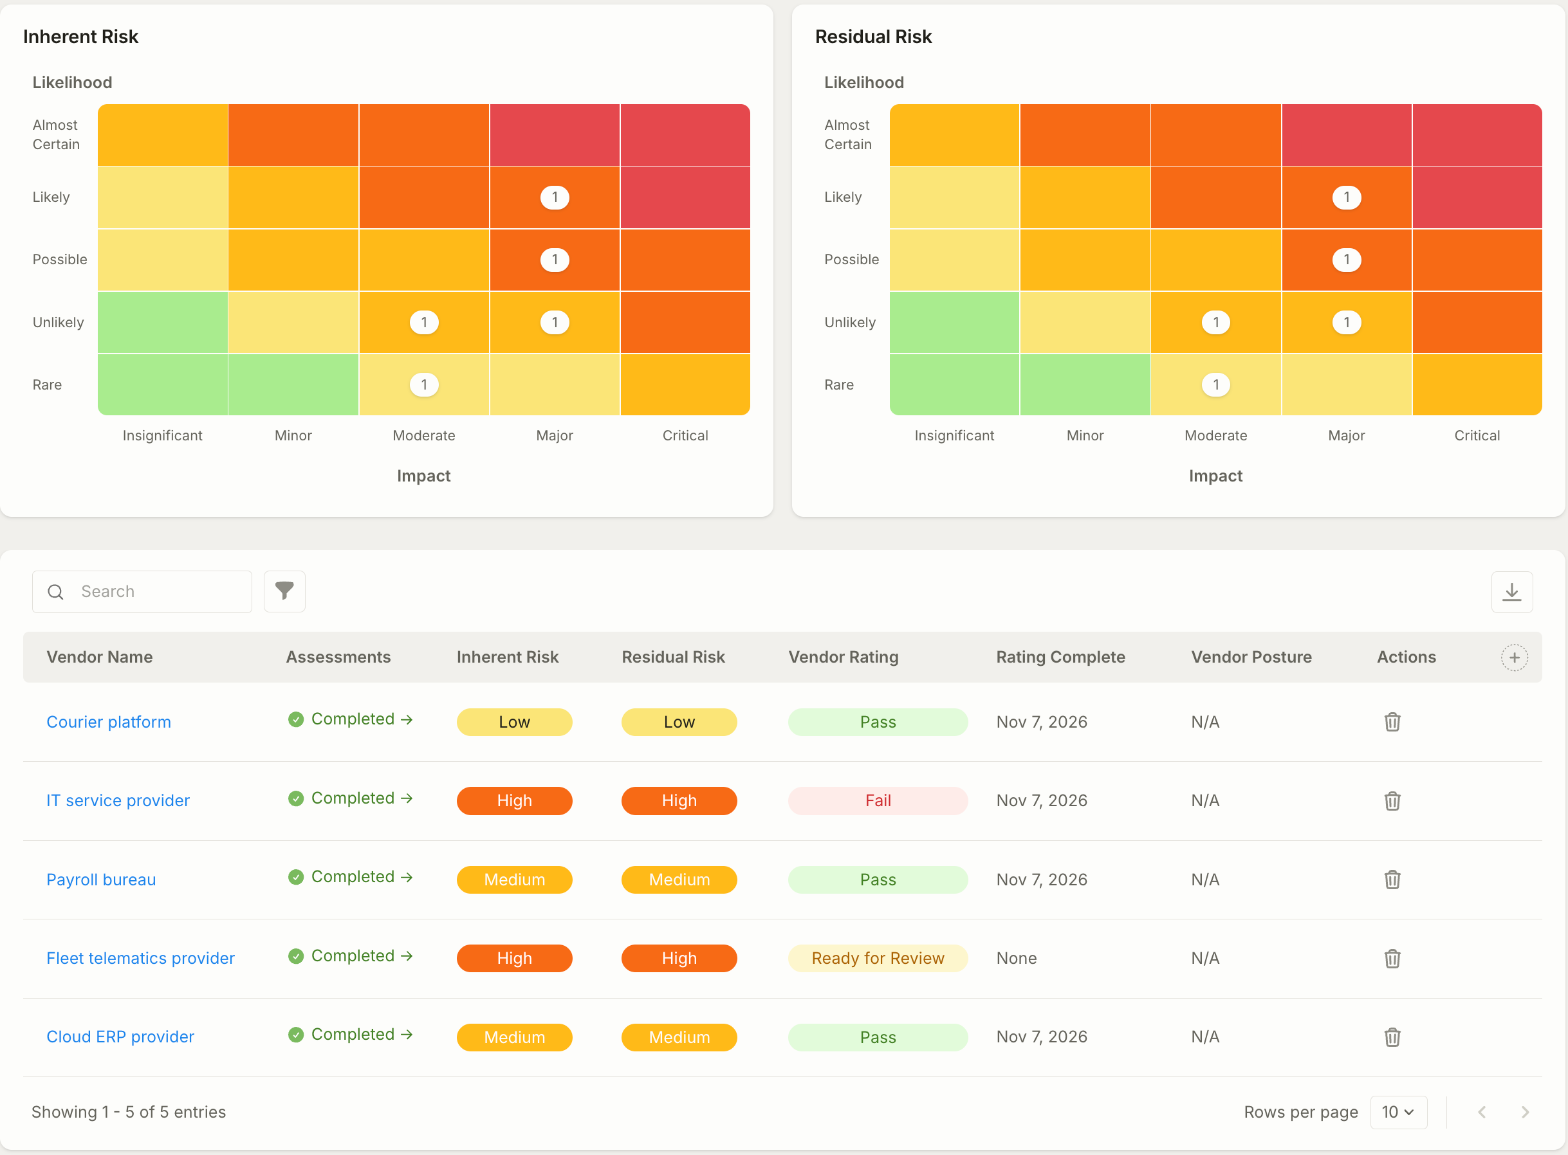
Az eredendő kockázat a beszállítói kapcsolat kontrollok nélküli kockázata. A maradványkockázat az igazoltan működő kontrollok figyelembevételével fennmaradó kockázat. A kettő közötti különbség a kontrolljaik értéke, és ha mindkettőt mátrixra rajzoljuk, a beszállítói kör egy pillantással összehasonlíthatóvá válik.
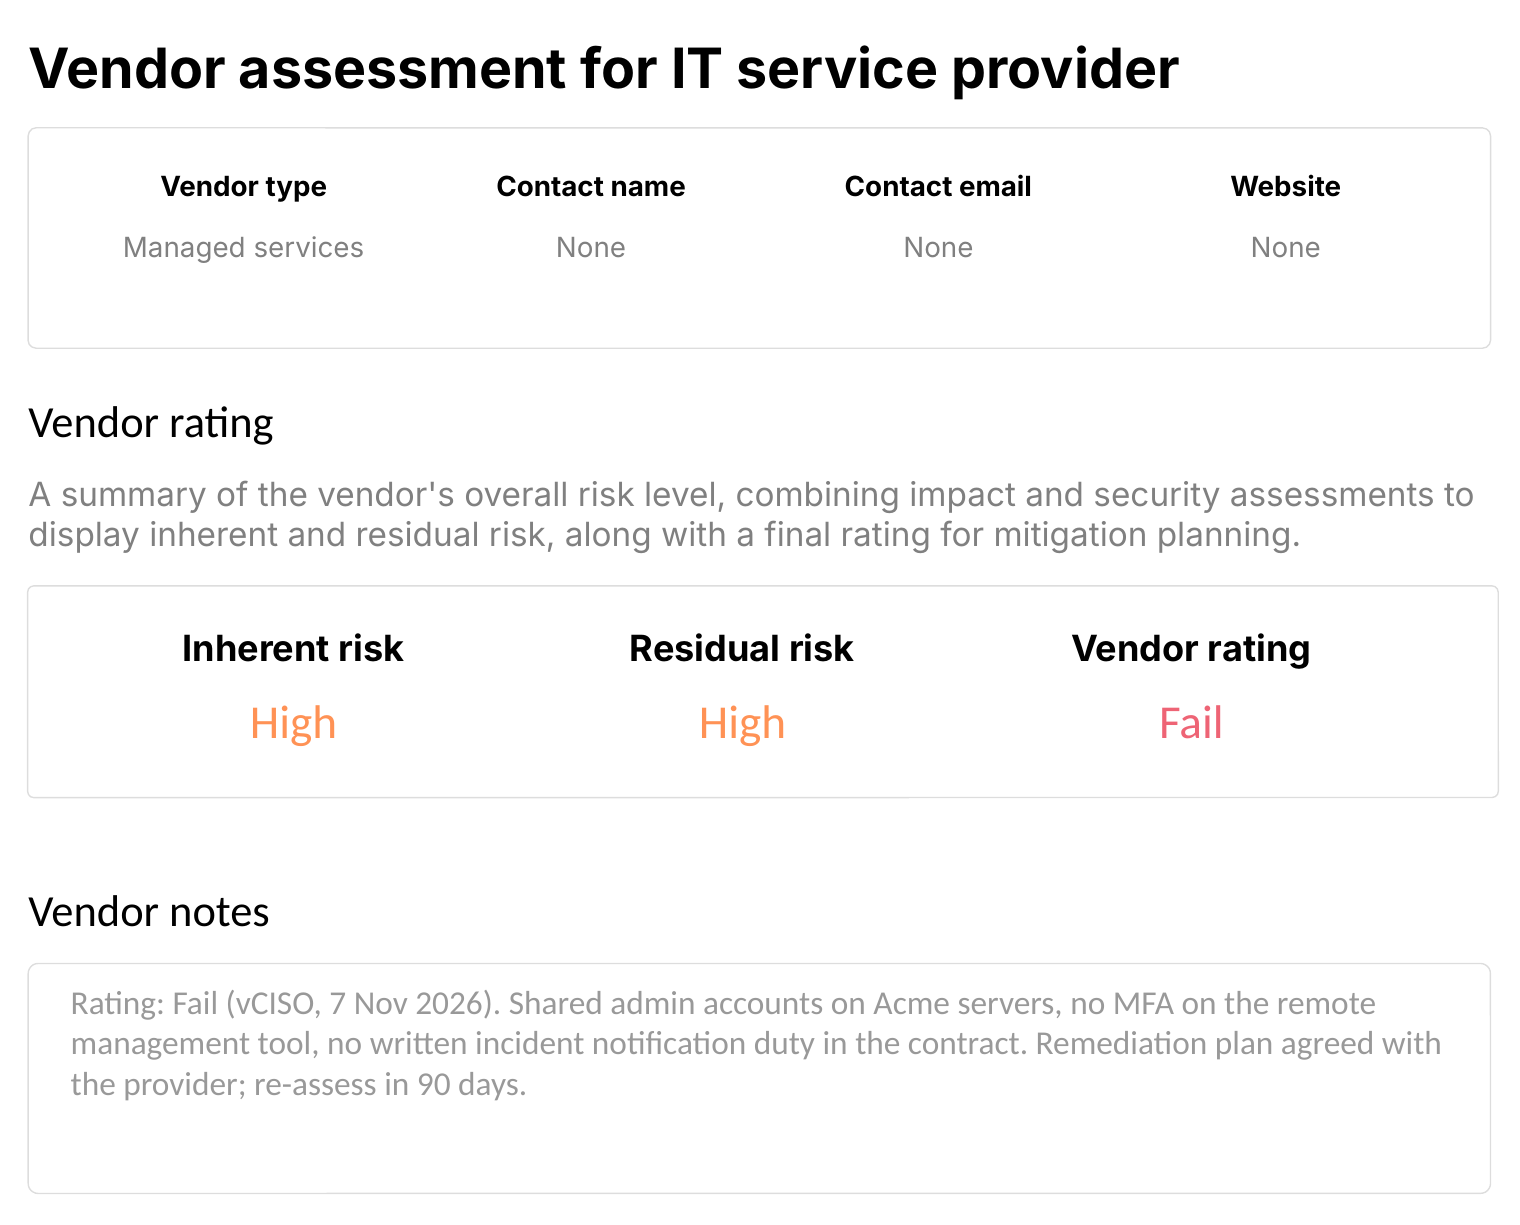
A két kockázati besorolást gép számolja. A végén álló ítéletet nem: nevesített szakértő állítja a beszállítót megfelelt vagy nem megfelelt állapotba, és leírja az indokot — mert ennek üzleti következménye van egy olyan kapcsolatra, amely valakié az Ön szervezetében, és az első kérdése az lesz, ki döntött és milyen alapon. Egy pontszám erre nem tud válaszolni. Az indoklás a beszállító jegyzetébe kerül, ott marad a rekord mellett, és rákerül a jelentésre.
- Megfelelt — a maradványkockázat a tűréshatáron belül van, és a bizonyíték ezt alátámasztja
- Nem megfelelt — a kockázat a jelenlegi szinten nem vállalható, ami a szerződésgazdának szóló megállapítás, nem az informatikának
- Felülvizsgálatra vár — még nem döntött senki. Ez az az állapot, amelyben a beszállító az ítélet előtt áll, nem pedig egy enyhébb ítélet, és láthatóan eldöntetlen marad ahelyett, hogy magától átmenne
A közös beszállítót egyszer kell felmérni
Ha egy cégcsoport több tagja ugyanazt a beszállítót használja, a felmérés egyszer készül el, és közösen használják. Minden cég megtartja a saját hatásmegítélését — ugyanaz a szolgáltató lehet az egyik leányvállalatnak kritikus és a másiknak mellékes —, de a kérdőívet, a bizonyítékokat és a lejárati dátumot nem gyűjtik be négyszer.
Központi biztonsági funkcióval működő csoportnál általában itt térül meg először a portál, mert ez a legtisztább példa olyan munkára, amit tényleg négyszer végeztek el.
Beszállítói jelentés, amely a felmérésben részt nem vevő olvasók számára is érthető
Beszállítónként: a hatásmegítélés, a válaszok és a bizonyítékaik, az eredendő és a maradvány helyzet, az ítélet és az, aki hozta, valamint a felülvizsgálat dátuma. A teljes körre: hol állnak a beszállítói a mátrixon, és melyikük van késésben.
Ezt a dokumentumot kéri az auditor a NIS2 alatt és a tanúsító szervezet az ISO 27001 alatt, és ezt kellene a saját vezetőségének is olvasnia — a beszállítói hiba azon kevés biztonsági esemény közé tartozik, ahol a veszteség Önnél csapódik le, a javítás pedig nem.
Három különböző feladat, mindháromban van kérdőív
Ez az oldal arról szól, hogy Ön felméri a beszállítóit úgy, hogy megkérdezi őket, és megítéli a válaszokat. Időszakos, függ az együttműködésüktől, és azt fedi le, amit csak ők tudnak megmondani: hogyan fejlesztenek szoftvert, kik az adatfeldolgozóik, milyen a saját incidenskezelésük.
A beszállító külső támadási felületének figyelése másik szolgáltatás, és folyamatosan fut, anélkül hogy bármit kérdezne tőlük: lejárt tanúsítványok, kitett szolgáltatások, olyan helyen felbukkanó bejelentkezési adatok, ahol nem kellene. A kettő más kérdésre válaszol, és az őszinte álláspont az, hogy mindkettőre szüksége van — egy beszállító hibátlanul kitölthet egy kérdőívet ugyanazon a napon, amelyen egy elfelejtett szerverük elérhető az internetről.
Ha pedig valójában az történik, hogy az Ön megrendelői küldenek Önnek kérdőíveket, az a fordított irány, és saját oldala van. Más a munka, a határidőt más szabja, és amit meg kell venni, az válasz, nem felmérés.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Előfordul, különösen nagy beszállítóknál, akik százszámra kapják ezeket. Ilyenkor abból mérünk fel, ami függetlenül megállapítható, és rögzítjük, hogy ez történt — a beszállító válasza és a mi következtetésünk nem ugyanaz a bizonyíték, és az a felmérés, amelyik a kettőt összemossa, kevesebbet ér, mint ha nem lenne. Maga az elzárkózás is olyan megállapítás, amit érdemes a szerződésgazda elé tenni, mert ez a kapcsolatról szóló tény, nem a biztonságról.
Nem, és ennek a megkísérlése a leggyakoribb módja annak, hogy ez a munka összeomoljon. Előbb a hatásmegítélés jön, és az dönti el az erőfeszítést: a teljes állomány személyes adatait kezelő szolgáltató és a légkondicionálót karbantartó cég nem ugyanaz a kockázat. A legtöbb szervezetnél a végén egy rövid kritikus lista lesz, egy nagyobb lista könnyebb kérdéssorral, és a többi, kisebb hatású beszállító, amelyet nyilvántartunk, de nem mérünk fel — ez védhető álláspont, feltéve, hogy az indoklás le van írva, és nem a hallgatás sugallja.
Más kérdés, más módszer, és valószínűleg mindkettőre szüksége van. Ez az oldal arról szól, hogy Ön megkérdezi a beszállítóit és megítéli a válaszokat: időszakos, függ az együttműködésüktől, és ez az egyetlen mód megtudni azt, amit csak ők tudnak — hogyan fejlesztenek szoftvert, kik az adatfeldolgozóik, milyen az incidenskezelésük. Az ellátási lánc védelme a külső támadási felületüket figyeli, folyamatosan és kérdezés nélkül. Egy beszállító hibátlanul kitölthet egy kérdőívet ugyanazon a napon, amelyen egy elfelejtett szerverük elérhető az internetről.
Hol tart most, és mi következik
Üzletmenet-folytonosság
Kritikus folyamatok, megengedhető kiesési idők és a kiesés becsült havi vesztesége.
Vezetői riportok
A havi csomag: pontszámok, elmozdulás, és az az egy dia, amit a vezetőség tényleg elolvas.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.