Virtuális CISO · Megfeleltetés
Egy munka, amelyet minden keretrendszerben beszámítunk
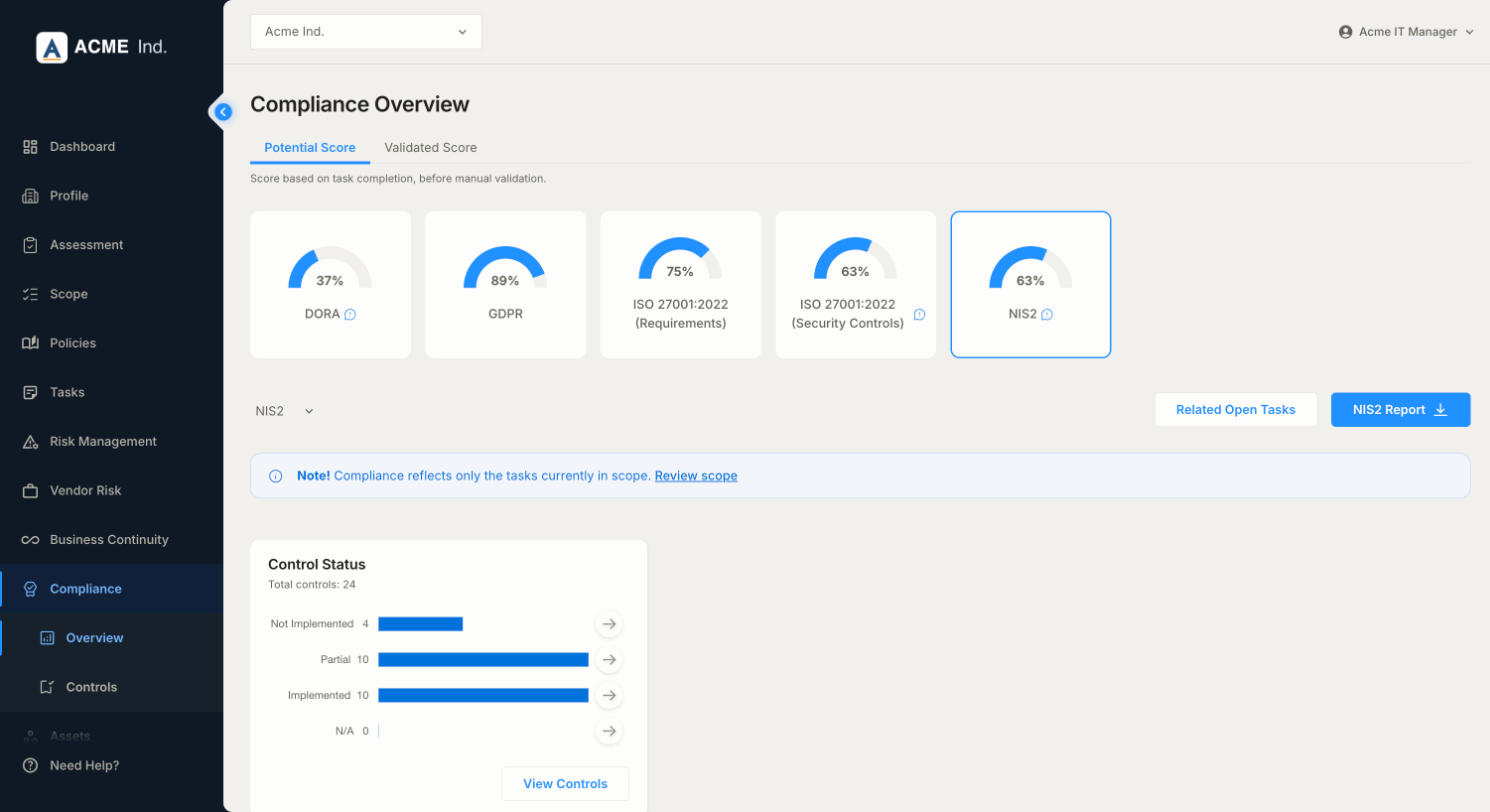
A NIS2, az ISO 27001, a DORA és a GDPR sok ugyanolyan kérdést tesz fel, csak más szavakkal. Ha a munkát egyszer végzi el, és mindenhol beszámít, az a különbség egyetlen biztonsági program és négy párhuzamos audit között — és éppen ezt a különbséget teszi láthatóvá a portál.
Egy feladat lezárása minden érintett mérőt elmozdít
Minden keretrendszer mögött kontrollok állnak, a kontrollok mögött pedig olyan dolgok, amelyeket valakinek ténylegesen meg kell tennie: megírni a szabályzatot, jóváhagyatni, menteni az adatot, tesztelni a visszaállítást, képezni az embereket, megőrizni a bizonyítékot. Ezek nagy része egynél több keretrendszert szolgál ki.
Ezért egyetlen feladatlistát vezetünk, nem keretrendszerenként egyet. Minden feladat magával hozza azokat a kontrollokat, amelyeknek megfelel, minden érintett keretrendszerben, és a lezárása egyszerre mozdítja el mindet. A másik út — egymás mellett futó NIS2-, ISO- és DORA-projekt — az, ahogyan egy szervezet háromszor, három formátumban dokumentálja ugyanazt a mentési szabályzatot, és aztán három különböző változatát védi meg.
A keretrendszerek, amelyekben egy feladat beszámítható
Nem kívánságlista. Ezek azok a kontrollkészletek, amelyekre a feladatait megfeleltetjük, és amelyekből a lefedettségi érték számolódik.
- 01
Európai és nemzeti jog
A NIS2 és az azt átültető nemzeti szabályozások — a magyar biztonsági osztályok, a német NIS2UmsuCG, a belga CyFun, Horvátország és Lengyelország. Mellettük a pénzügyi szervezetekre vonatkozó DORA, a GDPR és az EU MI-rendelete. Ahol egy nemzeti átültetéshez még nincs saját sablon, ott az irányelv kontrollkészletéből indulunk, a nemzeti szöveghez igazítva.
- 02
Szabványok és tanúsítások
ISO/IEC 27001:2022 — a 4–10. fejezetek és az A. melléklet külön számolva, mert az auditorok is külön kezelik őket —, ISO/IEC 42001 az MI-irányítási rendszerekhez, ISO/SAE 21434 a járműiparhoz, CIS Controls v8.1, NIST CSF 2.0 az SP 800-53 és 800-171 mellett, PCI DSS 4.0.1, SOC 2 és Cyber Essentials.
Mindegyikhez tartozik saját oldal is, ha nem a mechanikára, hanem magára a kötelezettségre kíváncsi: a keretrendszer-oldalaink leírják, ki tartozik a hatály alá, és mit kell ténylegesen teljesíteni. A tudatossági képzés a legtisztább példa arra, amikor egy kötelezettség többször is beszámít: a NIS2 megnevezi az alapvető kiberhigiéniai intézkedések között, az ISO 27001 és a DORA pedig a megtörténtét igazoló bizonyítékot kéri.
Minden kontroll, és a mögötte ténylegesen elvégzett munka
Egy lefedettségi százalék annyit ér, amennyit alatta ki lehet nyitni. Válasszon keretrendszert, válasszon kontrollt — mondjuk a NIS2 21. cikk (2) a) pontját —, és megkapja az azt teljesítő feladatokat, mindegyiket a saját állapotával, prioritásával és azzal a szabályzattal, amelyhez tartozik.
Ez az a nézet, amelyet az auditor keres, és ettől lesz rövid a belső vita. Nem az, hogy „63%-on állunk a NIS2-ben”, hanem az, hogy „itt a 21. cikk (2) a) pontja, itt az az öt dolog, amit érte megtettünk, és itt a mindegyikhez csatolt bizonyíték”.
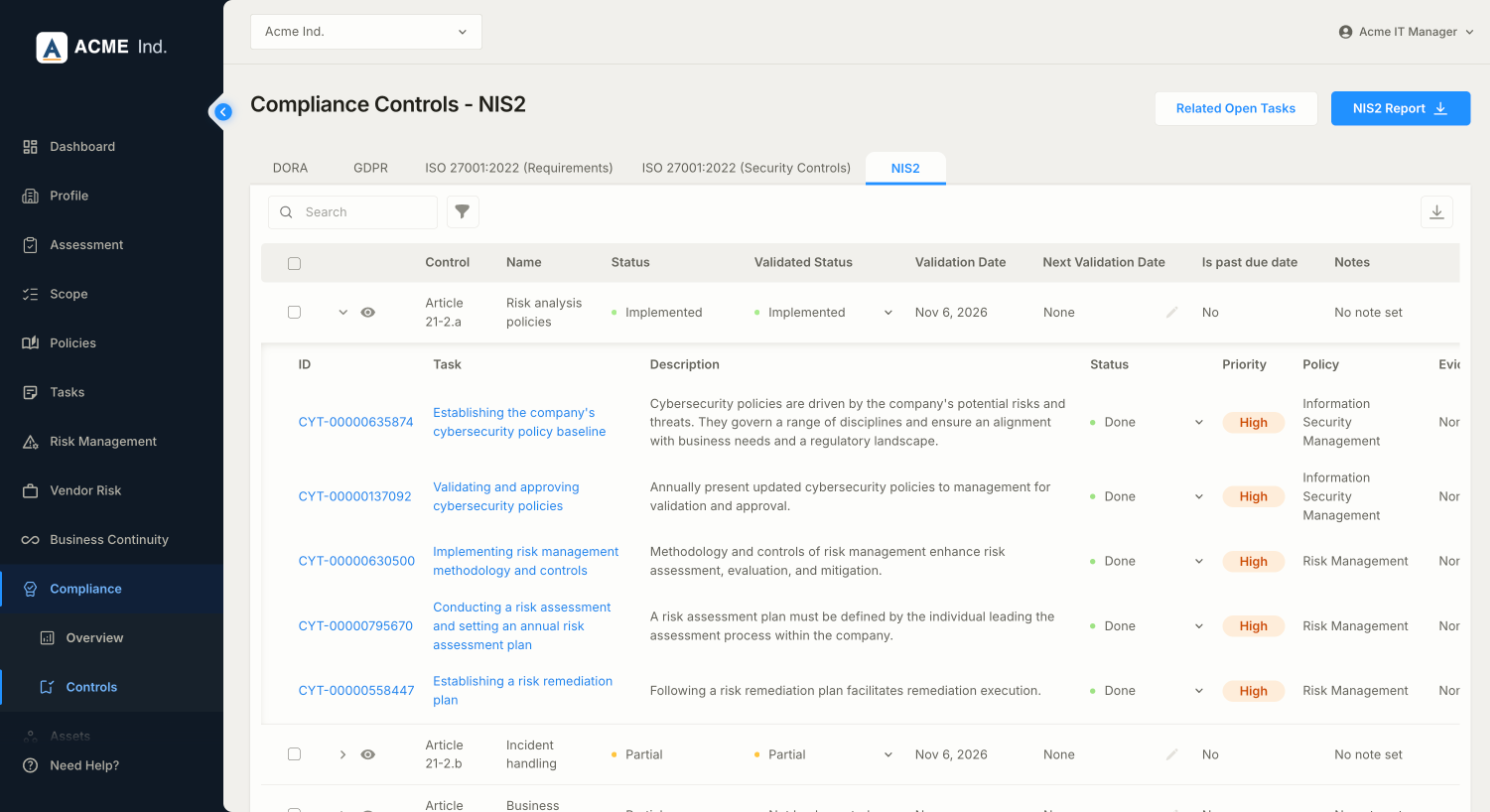
- Kontrollonkénti megvalósítási állapot, és ettől külön validált állapot az ellenőrzés dátumával
- A kontroll mögötti feladatok, mindegyik a saját állapotával és saját bizonyítékával
- Következő validálási dátum, hogy egy éve ellenőrzött kontroll ne szerepeljen automatikusan aktuálisként
- Ugyanez a kontrollista exportálva annak az auditornak, aki írásban kérte
A százalék nem tanúsítvány, és a portál nem is tesz úgy, mintha az lenne
A lefedettség a ténylegesen elvégzett feladatokból számolódik, és két alakban jelenik meg: egy potenciális pontszámként, amely pusztán a feladatok készültségét nézi, és egy validált pontszámként, amely csak azt számolja, amit valaki ellenőrzött és jóváhagyott. A kettő közötti távolság rendszerint az őszinte kép.
Azt is kimondja, mit nem számol. A lefedettség csak a jelenleg hatókörben lévő feladatokat tükrözi, és ezt az áttekintő maga írja ki az oldalon, nem lábjegyzetben — egy csendben leszűkített hatókörre számolt érték a legkönnyebb szám ebben az iparágban, amellyel az ember önmagát vezeti félre. És itt semmi nem fogja azt mondani Önnek, hogy megfelel. Ez olyan következtetés, amelyet az auditora, a hatóság vagy az ügyfele von le — abból a bizonyítékból, amelyet át tudunk adni nekik.
Keretrendszerenkénti jelentés, nem képernyőkép egy irányítópultról
Minden keretrendszer mögött jelentés áll: a kontrollok, az állapotuk, az, ami mindegyik alatt van, és a megnevezett hiányok. Mehet az auditornak, a beszállítói értékelést végző ügyfélnek vagy a vezetői anyagba anélkül, hogy bárki előbb újraépítené táblázatban.
Ugyanez igaz akkor is, ha a kérdés nem a hatóságtól, hanem egy ügyféltől jön. Egy beszállítói kérdőív általában annak egy részhalmazát kéri, ami már megvan, és a keretrendszeri jelentésből válaszolni gyorsabb, mint emlékezetből — és ami fontosabb, összhangban lesz azzal, amit a legutóbbinak mondtak.
Keretrendszer hozzáadása, amikor végül kérik
Egy ügyfél másfél évvel a NIS2-program indulása után ISO 27001-et kér. Az ISO kontrollkészlete hozzáadódik a meglévő hatókörhöz, az elvégzett feladatait megfeleltetjük neki, és megkapja a különbséget — általában sokkal kisebbet, mint amekkorának érződik, mert az átfedés a már elvégzett munkával valódi, nem állított.
Amit viszont nem tesz: nem kezdi elölről. Az összegyűjtött bizonyíték továbbra is számít, a megírt szabályzatok továbbra is érvényesek, és a kapott hiánylista az a munka, amely valóban nem volt lefedve.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Nem, és a portál sem fogja ezt állítani. Az érték az elvégzett feladatokat számolja a jelenleg hatókörben lévő kontrollokhoz képest. Nem látja, hogy egy szabályzat jó-e, hogy a munkatársak betartják-e, és azt sem, hogy a hatókört tisztességesen húzták-e meg — egy csendben leszűkített hatókörre számolt szám pontosan úgy néz ki, mint egy őszintén számolt. A megfelelés olyan következtetés, amelyet az auditora, a hatóság vagy az ügyfele von le a bizonyítékokból. A mutató segít megmutatni az igazolt eredményeket és azokat a területeket, ahol még hiányosságok vannak.
Azzal, amelyikhez dátum tartozik. Egy jogszabályi határidő vagy egy tanúsító szervezettel már lekötött audit erősebb érv, mint egy alaposnak tűnő keretrendszer. Ha még egyikhez sincs dátum, azzal kezdjen, amelyiket az ügyfelei rendre beírják a szerződésekbe — annak lesz előbb-utóbb dátuma. Az átfedés miatt ez alacsony tétű döntés: a második keretrendszer soha nem lesz második projekt.
Igen. A magyar biztonsági osztályokhoz saját sablonjaink vannak, nem egy általános NIS2-lista magyarra fordítva — pontosan ezért építettük meg őket. Azt, hogy Önre melyik osztály vonatkozik, elsőként tisztázzuk, mert ez határozza meg minden további lépés méretét.
Éppen ebben az esetben a legtöbb. Egy tanúsított szervezetnél már van bizonyíték, van alkalmazhatósági nyilatkozat és van felügyeleti ciklus, és ennek jelentős része a NIS2-kérdésekre is válasz. A meglévő anyag megfeleltetése a legolcsóbb megfelelési munka, ami elérhető Önnek, és ami utána marad, az valóban új, nem egyszer már elvégzett papírmunka.
Hol tart most, és mi következik
A felmérés
Két hét: az Ön válaszai és a mi átnézésünk, a vonatkozó keretrendszerek szerint pontozva.
Szabályzatok
Az Ön válaszaira épülő dokumentumcsomag, amelyet a munka előrehaladásával naprakészen tartunk.
Kockázati döntések
Mit javítunk, mit fogad el, és kinek a neve áll a döntés mellett.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.