Kockázat és védelem
Ismerje fel az online fenyegetéseket, mielőtt üzleti kárrá válnának
A Spirity segít figyelni a külső digitális kockázatokat a nyílt weben, a mély és dark weben, a domainek, a közösségi média és más online források körében — és lépni is tud a találatok alapján.
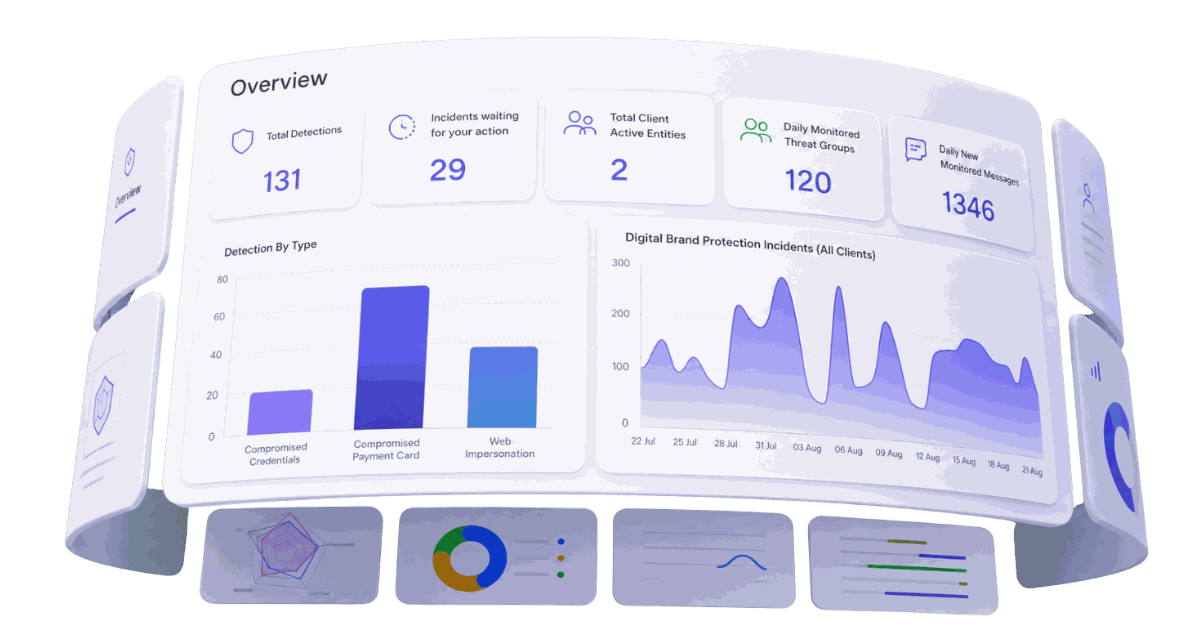
Hat modul, egyetlen kép a hálózaton kívülről
A Digital Risk Protection korai előrejelző rendszerként működik a belső környezeten kívüli fenyegetésekre — ott, ahol márkája, vezetői és ügyfelei ki vannak téve.
Digitális márkavédelem
Figyeli a külső támadási felületet a webes, közösségi médiás és alkalmazásbeli visszaélésekkel szemben, több mint 200 hivatalos és nem hivatalos alkalmazásáruházban.
- Az Önök jóváhagyása után nyújtja be a takedown-kérelmeket a regisztrátoroknak, tárhelyszolgáltatóknak és platformoknak — esetenként vagy állandó felhatalmazás alapján
- A visszaélés-bejelentés a jóváhagyástól számított egy munkanapon belül kimegy, összeállított bizonyítékokkal
Fiókátvétel elleni figyelés
A nyílt, mély és dark webet figyeli a támadói tevékenység után, hogy e-mail-címek, felhasználónevek és jelszavak ne kerüljenek illetéktelen kézbe vagy eladásra.
- Azonnali riasztás, ha a hitelesítő adatok kiszivárognak, hogy a fiókokat időben lehessen visszaállítani
Csalási kampányok felderítése
Az azonnali üzenetküldők — WhatsApp, Telegram, ICQ, Discord — zárt csoportjait figyeli, ahol a lopott ügyféladatokkal kereskednek, és jelzi, ha az Önöké felbukkan.
- Nyomon követi a lopott ügyféladatokat használó kiberbűnözői tevékenységet
Adatszivárgás észlelése
Elemzőink a nyílt, mély és dark web forrásait, kódtárakat, közösségi platformokat és üzenetváltásokat vizsgálják, hogy proaktívan észleljék az adatszivárgást.
- Folyamatosan lefedi a nyílt forrásokat, a zárt csoportokat és a dark web piactereit
Executive Cyber Guard
Folyamatosan figyeli a vezetői csapat személyes adatainak kitettségét, a lopott hitelesítő adatokat, a fiókok feltörését és átvételét, az online megszemélyesítést és a személyazonosság-lopást.
- Hangulatelemzés és a vezetőkre vonatkozó említések ellenőrzése a nyílt, mély és dark weben
- Véd a pénzügyi, reputációs és fizikai károktól
Külső támadási felület elemzése
Kiterjedt nyilvános és saját globális internetes adatvagyon teszi lehetővé, hogy hálózata sérülékenységeit és gyenge pontjait kívülről mérjük fel.
- Feltérképezi, mit lát a támadó, mielőtt lépne
A hálózati perem már nem perem
Ami a márkát károsítja, többnyire ott történik, ahová a kontrolljai nem érnek el: egy megtévesztően hasonló domain, egy klónozott bejelentkező oldal, egy kiszivárgott jelszóadatbázis, egy üzenetküldőn megszemélyesített vezető.
Mire ezek eljutnak az ügyfélszolgálatig, az ügyfeleket már kár érte. A Digital Risk Protection a támadás legkorábbi szakaszában találja meg és távolítja el őket.
- Azonosítsa a kiszivárgott adatokat, adathalász oldalakat, hamis domaineket, megszemélyesítést és csalási kampányokat, mielőtt szélesebb kárt okoznának.
- Védje cége jó hírét az online visszaélések, hamis weboldalak és a márkanevével elkövetett támadások felderítésével.
- Figyelje az ügyfeleket, munkatársakat, fiókokat, hitelesítő adatokat és érzékeny információkat célzó fenyegetéseket.
- Támogassa a gyors fellépést a rosszindulatú domainek, adathalász oldalak, megszemélyesítési kísérletek és csalárd online eszközök ellen.
- Kapjon tisztább képet azokról a kockázatokról, amelyek a belső hálózaton kívül léteznek, de így is kárt okozhatnak.
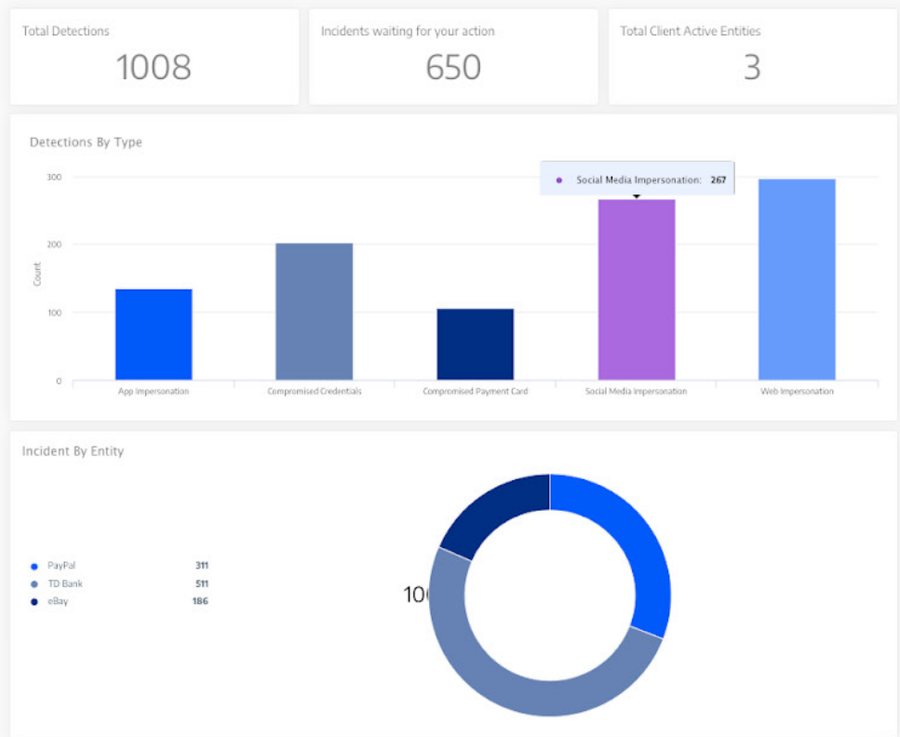
Mit ad a folyamatos külső monitorozás
Proaktív megszemélyesítés-észlelés
Ismerje fel a megszemélyesítést, és távolíttassa el a szervezetét célzó adathalász támadásokat.
Kapcsolatfelvétel a támadókkal
Elemzők járják a nyílt, mély és dark webet, hogy kapcsolatba lépjenek a támadókkal és proaktívan azonosítsák a kiszivárgott adatokat.
Vezetői adatok figyelése
Figyelje a vezetők adatait, hogy megelőzze a pénzügyi, reputációs, sőt fizikai károkat.
Azonnali riasztás kitettségről
Riasztást kap, amint az adatok kiszivárognak — időben ahhoz, hogy a fiókátvételt megelőzze.
Védelem csalási kampányok ellen
Védekezzen a lopott ügyféladatokat használó csalási kampányok ellen a kiberbűnözői tevékenység közvetlen követésével.
Külső fenyegetéselemzés
Elemezze a külső fenyegetéseket úgy, hogy feltérképezi támadási felületét, ahogy egy támadó tenné.
Partneri erővel megtámogatott védelem a BlueVoyanttal
A Spirity a BlueVoyant külső kibervédelmi képességeire támaszkodva nyújtja a Digital Risk Protection szolgáltatást. Ez szélesebb rálátást ad az online fenyegetésekre, a külső támadási felületre, a dark web-kitettségre, a megszemélyesítésre, a csalási kampányokra és az adatszivárgási kockázatokra.
Miért a BlueVoyant?
A BlueVoyant átfogó, valós idejű rálátást ad a külső digitális fenyegetésekre: folyamatosan figyeli a domaineket és weboldalakat, a közösségi médiát, a hivatalos és illegális áruházakban megjelenő alkalmazásokat, a nyílt, mély és dark webet, valamint az azonnali üzenetküldőket. Globális lefedettsége, adattudománya és elemzői szakértelme lehetővé teszi a megtévesztő „hasonmás” támadások és az élő adathalász oldalak azonosítását — és képes az Ön nevében fellépni a márkáját, munkatársait és ügyfeleit fenyegető veszélyek megszüntetéséért.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Az Önöké azt a forgalmat figyeli, amely már elérte Önöket. Ez azt az infrastruktúrát figyeli, amely még nem. Egy megtévesztésre regisztrált és parkoltatott domaint még alvó állapotban jelzünk — mielőtt egyetlen üzenet is kiment volna —, ahogy a hamis alkalmazásokat, a megszemélyesítő közösségi profilokat és az Önök adatait is, ha olyan helyen bukkannak fel, ahol nem lenne szabad. A források olyanok, amelyekkel egy belső csapat nem rendelkezik: nagy mennyiségű passzív DNS- és domainregisztrációs adat, adatszivárgási adatbázisok, valamint bűnözői csatornák a Telegramon, a Discordon és a dark weben.
Önök hagyják jóvá — esetről esetre, vagy egy egyszer beállított állandó felhatalmazással. Ezután az éjjel-nappal működő biztonsági műveleti központ visszaélés-bejelentést küld a regisztrátornak, a tárhelyszolgáltatónak vagy a platformnak, összeállított bizonyítékokkal — a kérelmet visszaigazoljuk, és a bejelentés a visszaigazolástól számított egy munkanapon belül kimegy. Amire őszintén senki nem vállalhat kötelezettséget, az maga az eltávolítás, mert az a regisztrátor vagy a platform döntése, nem a miénk. A vállalás tehát a bejelentés és annak végigvitele — és minden ügy állapotát látják a portálon, nem azt, hogy „folyamatban”.
Nincs. A takedownok száma korlátlan az éves fix díjon belül, és a kért mennyiség kifejezetten nem árképzési tényező. Ez szándékos, és a kockázatot hozzánk tolja, nem Önökhöz: az a szolgáltatás, amelyet azért haboznak igénybe venni, mert minden egyes alkalom pénzbe kerül, nem védelem, hanem óra.
Igen, feltéve, hogy az a profil szerepelt a bevezetéskor a védendők között. A Facebook, a Twitter, az Instagram és a LinkedIn egyaránt lefedett, mind a márka megszemélyesítésére, mind a nevesített vezetők nevével vagy fényképével létrehozott hamis fiókokra. Egy dolgot érdemes a vásárlás előtt tudni, nem utána: az adathalász domaineket éjjel-nappal keressük, a hamis alkalmazásokat és közösségi fiókokat viszont munkanapokon — egy észlelt hamis profilról 24 órán belül készül jelentés. A takedown ezután a fenti úton halad.
Egy kérdőívre — és a szolgáltatás akkor indul, amikor az visszaérkezik. A márkaneveket, logókat és védjegyeket kéri; a figyelendő és az engedélylistára teendő domaineket; a valódi alkalmazásaikat; a hivatalos közösségi fiókjaikat és a védendő vezetőket; valamint azt, hogy az Önök oldalán kinek legyen hozzáférése. Ezt követi a projektindító, a portálhozzáférés többtényezős hitelesítéssel, és egy 14 napos hangolási szakasz, amelynek kimondott célja a láthatóságra és pontosságra optimalizált kimenet. Az észlelés az első naptól fut — a két hét attól tartja vissza, hogy zajos legyen.
Ez a helyes kérdés, és pontosan ez a különbség eközött és egy fenyegetettségi hírcsatorna között. A gyűjtés automatikus, a gépi elemzés leszedi a nyilvánvaló zajt, majd a maradékot elemző dúsítja fel — kiszűri a fals pozitívokat, kontextust ad hozzá, és javasolt intézkedést csatol —, mielőtt bármi Önökhöz érne. A saját domainjeik és eszközeik engedélylistán vannak, így soha nem riasztanak, a hangolási két hét pedig éppen ezért van. A BlueVoyant mérése szerint az ügyfélhez eljutó találatok fals pozitív aránya egy százalék alatt van.
Gyorsan szólunk — a kompromittálódott jelszavakat a nap 24 órájában keressük, és az észleléstől számított 30 percen belül jelezzük —, aztán pontosan, és azzal együtt, hogy mit kell tenni: alapfelmérés arról, mi van már kint, és mi kell az érintett fiókok lezárásához, majd folyamatos monitorozás azonnali riasztással, ahogy újabb kitettség jelenik meg. A jelszócserék és a fiókzárolások Önöknél maradnak, mert azok az Önök rendszereiben és címtárában végzett változtatások. Amit viszont egy jelszófigyelő eszköz nem ad: az elemzőt, aki megtalálta. Van kit megkérdezni arról, mi volt a forrás, mennyire régi, és része-e valami nagyobbnak.
Csak ha erre megkérnek minket, egy konkrét ügyben, előre egyeztetve. Soha nem automatikus, és soha nem egy egyszer megadott, általános felhatalmazás. Azért létezik ez a lehetőség, mert vannak helyzetek, amikor valakinek beszélnie kell ezekkel az emberekkel — és szinte egyetlen szervezetnél sincs olyan munkatárs, akinek ehhez megvan a képzettsége és a tapasztalata. Ez szakma, és a rosszul elvégzett beszélgetés ára nagy. Ahol ezt kérik, 24 nyelven tudjuk lefolytatni, köztük angolul, magyarul és németül.
A létszámuk. Nem a védett domainek, márkák vagy vezetők száma, és kifejezetten nem a takedownok száma, amely korlátlan. Az indoklást érdemes kimondani, mert az egész szolgáltatás felépítését megmagyarázza: fix éves díj mellett minden benyújtott takedown a mi költségünk, nem az Önöké, tehát mi viseljük ezt a kockázatot — és minél nagyobb egy szervezet, annál többen támadják. A méret és az incidensek száma elég szorosan együtt mozog ahhoz, hogy a létszám legyen a legméltányosabb egyetlen változó, amit találtunk. Tizenkét hónapos időszak, éves fizetéssel.
Készen áll digitális eszközei védelmére?
Ha többet szeretne tudni arról, hogyan ötvözi a Digital Risk Protection a kiváló adatvagyont, a fejlett analitikát és a fenyegetéselemző szakértőket az észlelés, elhárítás és megelőzés érdekében, kérjen tőlünk bemutatót.