Ugrás a tartalomra

Rólunk

Az emberek a Spirity mögött

A jó munka jó emberekkel kezdődik. Csapatunkban a mély szakmai tudás kíváncsisággal, együttműködéssel és őszintén emberi hozzáállással párosul.

Vezetőség

Ismerje meg a csapatot

Akár egy összetett biztonsági kihívást oldunk meg, akár egy asztal körül ülünk, hisszük, hogy a legjobb eredmény a bizalomból és a közös munkából születik.

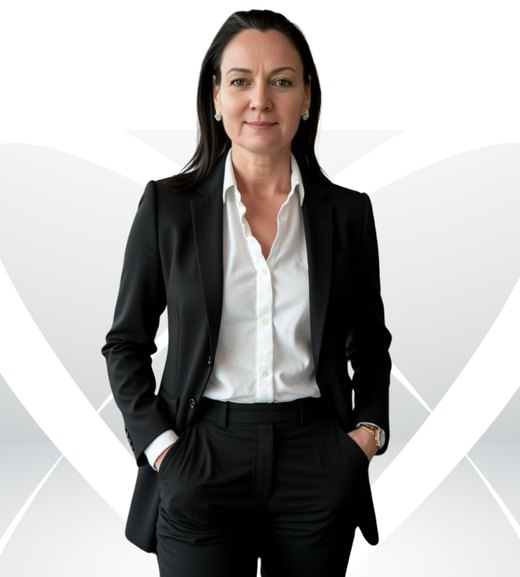
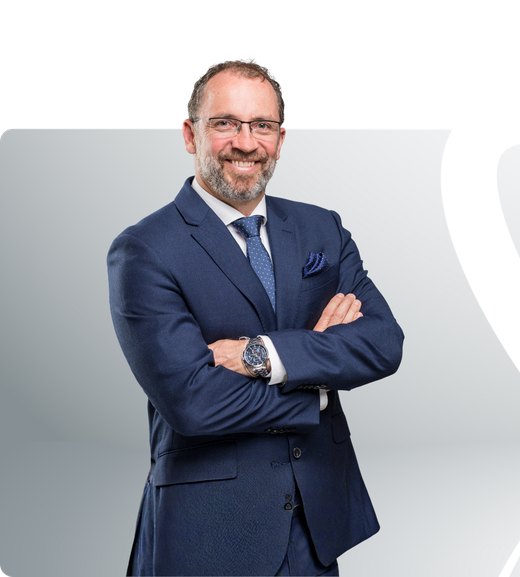
  • Portré: Szunomár Éva

    Szunomár Éva

    Alapító és vezérigazgató

    Tapasztalt informatikai vezető, bizonyított eredményekkel a távközlési iparágban. Transzformációs programok gyakorlott irányítója, aki erős szervezetek felépítésére specializálódott a zökkenőmentes végrehajtás érdekében. A Spirity alapítójaként és vezérigazgatójaként Éva vezeti a professzionális szolgáltatások területét is, felügyelve a fúziók és felvásárlások IT-vonatkozásait.

  • Portré: Lányi András

    Lányi András

    Értékesítési és marketingigazgató

    Kiterjedt tapasztalat a biztosítási és pénzügyi szektorban befutott pályáról, évtizedes szakértelemmel a stratégiai vezetésben, a projektfinanszírozásban és a kockázatkezelésben. A Spirity értékesítési és marketingtevékenységét irányítja: mély iparági ismeretet ötvöz eredményorientált szemlélettel az ügyfélkapcsolatok építésében, emellett az ausztriai üzletágat is vezeti.

  • Portré: Csendes Balázs

    Csendes Balázs

    Termék- és stratégiai igazgató

    Tapasztalt IT- és kiberbiztonsági szakember több mint két évtizedes nemzetközi gyakorlattal. Korábban a BlueVoyant közép-kelet-európai, közel-keleti és afrikai értékesítési igazgatója, valamint az IBM biztonsági műveleti és reagálási vezetője. Olyan stratégiák kialakítására összpontosít, amelyek megerősítik a szervezeteket a kiberfenyegetésekkel szemben és hosszú távú rezilienciát biztosítanak.

Hogyan dolgozunk

Szakértelem — és hajlandóság elidőzni a problémánál

Kiberbiztonsági tanácsot könnyű adni, hasznossá tenni nehéz. A kettő között az a különbség, hogy értjük-e azt a vállalkozást, amelynek tanácsot adunk: a korlátait, a szabályozóját, a változás iránti hajlandóságát.

Ezért időt szánunk rá. A projektjeink meghallgatással kezdődnek, és az ütemtervek, amelyeket készítünk, azok, amelyeket a csapata valóban végre tud hajtani — nem azok, amelyek egy prezentációban a leglátványosabbak.

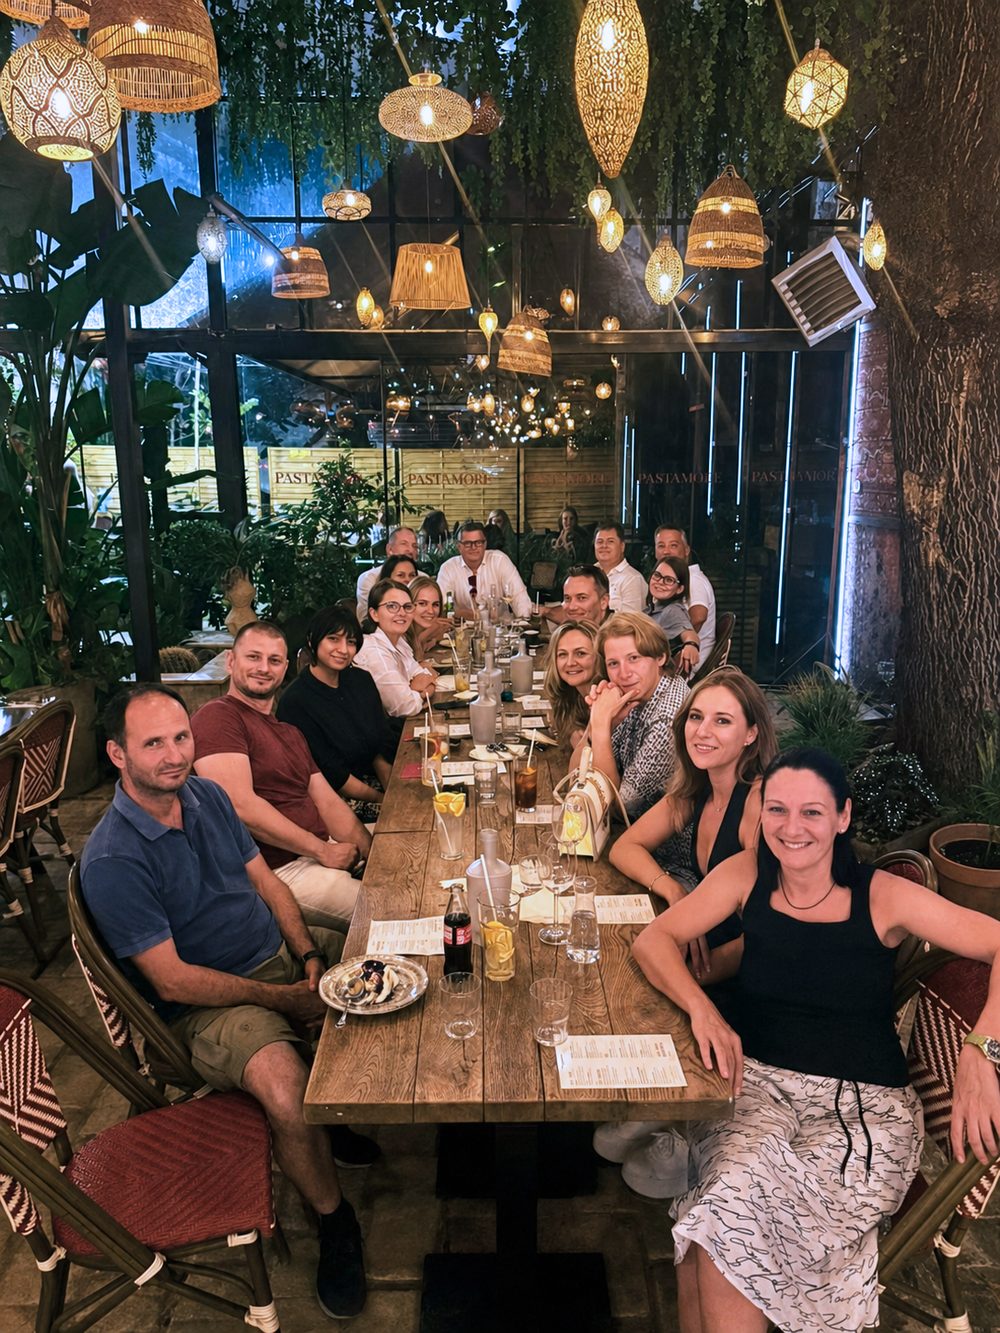
A Spirity csapata egy hosszú asztalnál egy céges vacsorán
Nemzetközi jelenlét

Három iroda, helyi szakértelem

Több kontinensen szolgálunk ki ügyfeleket, minden régióban helyben lévő munkatársakkal.

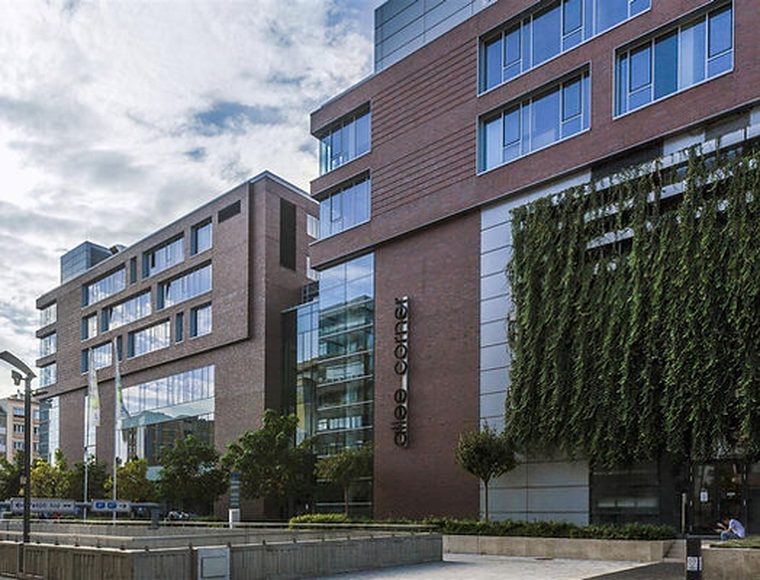
  • A Spirity irodája: Budapest

    Budapest

    Székhely
    Október huszonharmadika utca 8-10.Budapest, 1117Magyarország
    hello@spirity.hu
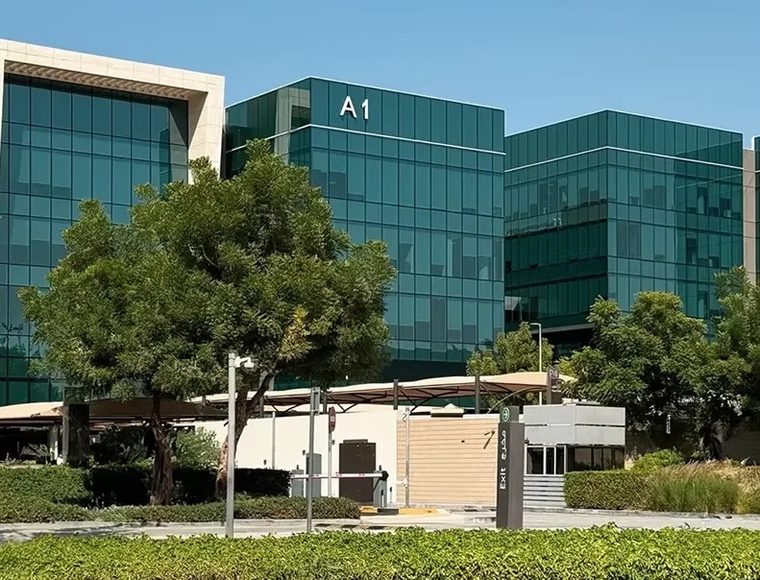
  • A Spirity irodája: Dubaj

    Dubaj

    Building A1, Dubai Digital Park

    Dubai Silicon OasisDubajEgyesült Arab Emírségek
    hello@spirity.ae
  • A Spirity irodája: Bécs

    Bécs

    Saturn Tower

    Leonard-Bernstein-Straße 10.Bécs, 1220Ausztria
    hello@spirity.at

Az egyes társaságok teljes cégjegyzék- és adóadatai megtalálhatók az Impresszum.

Tanúsítványaink

Függetlenül tanúsítva, függetlenül ellenőrizve

Nálunk is rend van. Azokat a szabványokat tartjuk be magunkra nézve, amelyek teljesítésében ügyfeleinket is segítjük.

  • Az SGS által kiadott ISO/IEC 27001 rendszertanúsítási jelölés

    ISO/IEC 27001 tanúsítvány

    Rendelkezünk a nemzetközileg elismert ISO/IEC 27001 információbiztonsági irányítási szabvány szerinti tanúsítvánnyal.

  • UKAS Management Systems akkreditációs jelölés, 0005-ös szám

    UKAS által akkreditált tanúsítás

    Tanúsításunkat a UKAS akkreditálta, ami biztonsági és megfelelési gyakorlatunk független validálását jelenti.

  • A Dun & Bradstreet által a Spirity Enterprise Zrt. részére kiadott AAA legmagasabb hitelképességi jelvény, a D-U-N-S számmal

    AAA legmagasabb hitelképesség (2026)

    A 2026-os évre AAA legmagasabb hitelképességi minősítést kaptunk, amellyel a pénzügyileg legstabilabb cégek közé tartozunk.

Kollégáink

Amit munkatársaink egyénileg birtokolnak

A fenti tanúsítványok a cégéi, és független auditor igazolja őket. Az alábbiak azokéi, akik a munkát végzik — a csapatban jelen vannak, nem egyetlen emberhez kötve.

  • Információbiztonság és audit

    • ISO/IEC 27001 vezető auditor
    • ISO/IEC 42001 auditor
  • Adatvédelem

    • CIPP/E
    • Europrivacy auditor
    • Adatvédelmi tisztviselő (DPO)
  • Támadó és védekező biztonság

    • Certified Ethical Hacker (CEH)
    • Certified Network Defense Architect (CNDA)
  • Incidenskezelés és folytonosság

    • ISO/IEC 27035 incidenskezelés
    • Üzletmenet-folytonossági menedzser

Ezek a szervezetek már megbíztak bennünk

Ügyfeleink között: Notino, MVM, Slovenská pošta, Audax Renewables, E.ON, Antenna Hungária, Lapker, Datacare, Delcap, FEAK, Fővárosi Vízművek, Gránit Bank, Grid Consulting, Hexagon, Insura, Merkantil Bank, Magyar Nemzeti Bank, Multi Alarm, NÜSZ, Magyar Közút, PortfoLife, Pharma Center, Teladoc Health, Sociálna poisťovňa, Austrian Red Cross, CREDEM Banca, Oando, MagNet Bank.
GYIK

Gyakran ismételt kérdések

A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.

Nem találja, amit keres? Kérdezzen tőlünk közvetlenül

A Spirity Enterprise független, magyar tulajdonú tanácsadó cég, amely IT-transzformációval és kiberbiztonsággal foglalkozik. Olyan IT- és biztonsági vezetők alapították, akik ügyfél oldali pályát futottak be a távközlésben, a közüzemi szektorban és a bankszektorban, és fejenként több mint 25 év ilyen tapasztalatot hoztak magukkal — maga a cég fiatalabb ennél a számnál, és ezt inkább kimondjuk, mint hogy a kettő összemosódjon.

Szándékosan kicsik vagyunk. Aki felméri a munkát, az is szállítja le — ez szerkezeti döntés, nem olyan állapot, amelyből ki szeretnénk nőni. Egyben ez az, amire játszunk: ekkora cég nem tud gyenge csapatot elrejteni egy márka mögé.

Három bejegyzett cég: a Spirity Enterprise Nyrt. Budapesten, amely a központ, a Spirity GmbH Bécsben, és a Spirity Enterprise Middle East FZCO Dubajban. Mindegyik valódi cég a saját nyilvántartásában, saját azonosítókkal és saját elérhetőséggel — a részletek az impresszum oldalunkon állnak, nem sugalmazva.

A munka bármelyik háromból leszállítható. Hogy melyik társaság szerződik Önökkel, jellemzően azon múlik, hol vannak és mi kényelmes a beszerzésüknek, nem azon, ki végzi a munkát.

Magyarul, angolul és németül dolgozunk. Az adatokról: a válasz a szolgáltatástól függ, nem a címünktől — a felügyeleti szolgáltatások az Önök saját felhőbérleményén belül tartják a naplókat, és ezt ki is mondjuk azokon az oldalakon, ahol számít. Kérdezzék szolgáltatásonként, és egyenes választ kapnak; kérdezzék a cég egészéről, és bármelyik tanácsadó, aki magabiztosan válaszol, tippel.

Mindkettő, rétegek szerint elválasztva — és inkább megmutatjuk a határvonalat, mint hogy elmossuk.

Ahol partneri platformot értékesítünk tovább — menedzselt észlelés és reagálás, ellátásilánc-figyelés, digitális kockázatvédelem —, ott mi vagyunk a hivatalos viszonteladó és az Önök szerződő partnere. Ez nem formaság: ha a beszerzés hivatalos viszonteladón keresztül történik, a viszonteladó és az ügyfél közötti feltételek az irányadók. Egy szerződés, egy felelős fél, és eszkaláció, amely hozzánk fut be, nem egy másik időzónában lévő gyártói ügyfélszolgálati sorba.

Ahol a munka tanácsadás, felmérés, architektúra, keményítés, szabályozás, programvezetés vagy platformépítés, ott a saját embereink dolgoznak. Ennek a bizonyítéka a legkevésbé látványos dolog, amink van: benchmarkhoz mért keményítési jelentések, tűzfalszabály- és hálózati zónázási javaslatok, SIEM-bevezetések. Nem prezentációk.
Háromban, és ezt mondja a saját bemutatkozó anyagunk is évek óta: M&A tanácsadás IT-oldalon, IT-transzformáció, és kiberbiztonság — ez utóbbi egyre inkább megfelelőségvezérelt programokat és virtuális CISO-munkát jelent.

Amit nem csinálunk, gyakoriság szerint. Nem üzemeltetünk saját 24/7-es biztonsági felügyeleti központot; az a partnerünké, a mi szerződésünk alatt, és bármi mást állítani egyetlen kérdésnél kiderülne. Nem tanúsítunk senkit ISO 27001-re vagy CMMC-re — az akkreditációs szabályok tiltják, hogy egy cég tanúsítsa azt az irányítási rendszert, amelynek felépítésében részt vett; nekünk saját tanúsítványunk van, nem mi adunk ki másokét. A tanácsadói megbízásokon nem nyúlunk az éles rendszereikhez: meghatározunk, ellenőrzünk és megírjuk a bizonyítékot, a változtatást pedig az végzi el, akinek hozzáférése van.

És nem vagyunk SAP alkalmazásbiztonsági műhely, nem vagyunk penetrációs tesztelő butik, és nem vagyunk jó válasz annak, aki fővállalkozóként globális, körbeforgó SOC-ot akar.

Ugyanazok, mert nem vagyunk elegen ahhoz, hogy ez másképp működjön.

A megbízásokat megnevezett szerepkörökkel állítjuk fel, nem erőforrás-készletből. Egy megfelelőségi programban ez egy vezető tanácsadó, akié a kapcsolat és a felsővezetői riportolás; egy képesített biztonsági felelős ott, ahol a szerepkör jogszabályi előírás; egy szakértő a szabályzatokra és a bizonyítékokra; és egy technikai szakértő a hozzáférési, végponti, naplózási és mentési kontrollokra. Egy transzformációs programban egy programmenedzser, valamint vezető üzleti és IT-architektek.
Egy szándékos szerkezeti pont: a szolgáltatás úgy épül fel, hogy ne egyetlen ember elérhetőségén múljon. Ez a részidős vezetői megbízások tipikus hibája, és a válasz rá egy megnevezett, meghatározott szerepkörű csapat, nem egyetlen hősies tanácsadó mobilszámmal.

A távközlést, az energetikát és közüzemi szektort, valamint a bankszektort és a pénzügyi szolgáltatásokat. Ez a három nem piaci szegmenslista: itt töltötték az alapítók a pályájukat, mielőtt ez a cég létezett volna — ez más fajta tudás, mint egy ottani projekt.

A mögötte álló referenciák: az egyik legnagyobb magyar bank nemzetközi leányvállalatokkal, ahol egy ellátásilánc-, márkavédelmi és vezetővédelmi program tizenegy országra került kiterjesztésre; egy magyar távközlési cég zöldmezős biztonsági felügyeleti központja, beleértve a felkészítést arra, hogy ezt a képességet tovább is értékesítse; egy IKT-csoport távközlési M&A programja, ahol mi vezettük az IT átmeneti szolgáltatási megállapodás tárgyalását; és egy energiaszektorbeli fúzió, ahol ugyanaz a módszertan vitte a governance-t a due diligence-től a projekt lezárásáig.

Dolgozunk az autóiparban és a közszférában is, kisebb mélységben — és megmondjuk, melyik melyik.

Jogos kérdés, és a legtöbb cég pontatlanul válaszol rá.

A Spirity ISO/IEC 27001 tanúsítvánnyal rendelkezik, amelyet 2025 elején szereztünk meg egy UKAS-akkreditált tanúsító szervezeten keresztül, a saját, menedzselt biztonsági szolgáltatói működésünkre szabott hatókörrel. Ez azt tanúsítja, hogyan kezeljük az információt — beleértve az Önökét is, amíg nálunk van. Ez nem az Önök szervezetének szóló tanúsítvány, és egyetlen szállító tanúsítványa sem az.

A leszállító csapatunk Microsoft Azure Security tanúsításokkal rendelkezik, a megfelelőségi oldalon pedig a szakértőink azokat az egyéni képesítéseket viszik, amelyeket ehhez a munkához elvárna. Van emellett felső sávos hitelképességi minősítésünk is, ami egy biztonsági átvizsgálónak kevesebbet mond, egy beszerzési osztálynak többet.

Ha egy tanúsítvány súlyt visel a döntésükben, a logó helyett a hatóköri nyilatkozatot kérjék el. Az a dokumentum mondja meg, mit vizsgáltak meg valójában.

Egy Big Four megbízás általában egy jelentést ad. Egy nagy MSSP általában egy platformot. A középső részt egyik sem birtokolja — és a legtöbb biztonsági program pont ott akad el: ott, ahol a megállapításokból valakinek tényleges feladata lesz.

Amit ezzel szemben kínálunk: aki felmérte a munkát, az is szállítja; a tanácsadói és a technikai képesség ugyanabban a csapatban ül, így az ütemtervet olyanok írják, akiknek majd építeniük is kell hozzá; a partneri szintű platformok pedig egyetlen velünk kötött szerződésen át érkeznek, nem külön kapcsolaton mindegyikhez.

Ahol rossz válasz vagyunk: ha tanúsító auditorra van szükségük, ha fővállalkozóként globális, körbeforgó SOC-ot akarnak, vagy ha egy márkanév intézményi fedezete kell egy olyan igazgatóság előtt, amely kisebb céget nem fogad el. Ezek valós okok, és inkább itt mondjuk ki, mint hogy egy beszerzési körben derüljön ki.

Készen áll a közös munkára?

Mondja el, hol tart, és mi aggasztja. Őszintén megmondjuk, hogy mi vagyunk-e a megfelelő emberek hozzá.