Biztonsági műveletek · Adathalász-vizsgálat
Minden postafiók érzékelő. Minden bejelentésre válasz érkezik.
Amikor egy munkatárs gyanús levelet vesz észre, két dolognak kell gyorsan megtörténnie: valaki eldönti, valódi-e, és ha igen, a levél eltűnik minden postafiókból, amelybe megérkezett. Az adathalász-vizsgálat adathalászat-bejelentő gombot ad a munkatársaknak, Önöknek pedig egy csapatot és egy elemzőmotort, amely mindkettőt elvégzi.
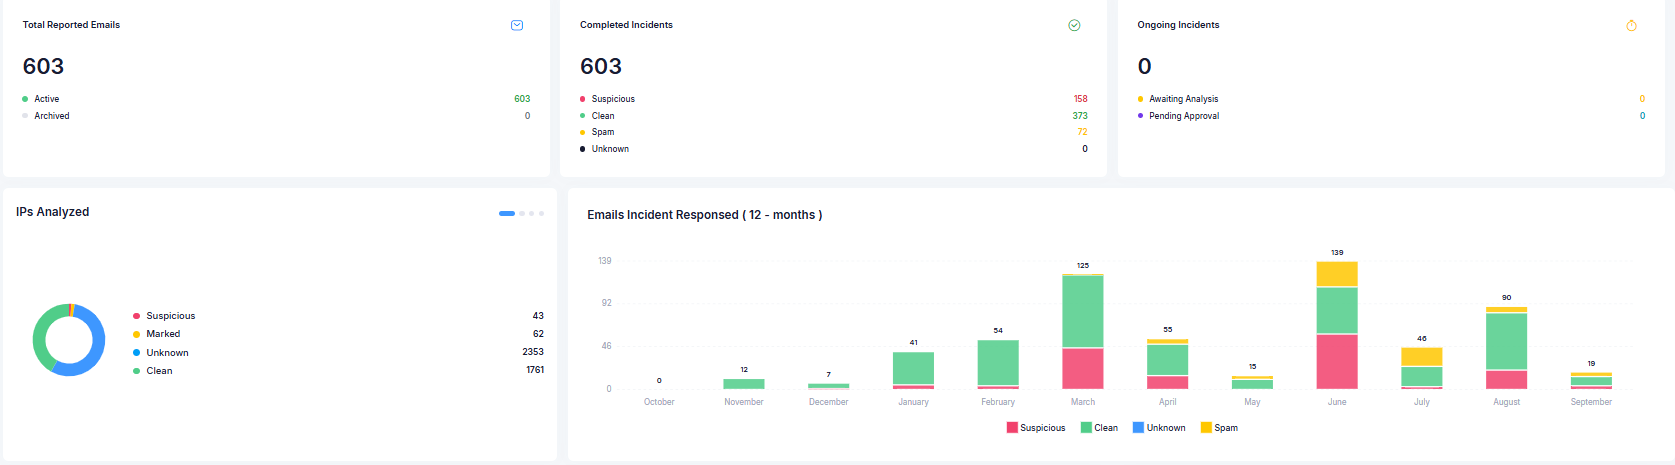
Hét lépés, és azt az egyet, amelyik számít, ember dönti el
- 01
Bejelentés
A munkatárs rákattint az adathalászat-bejelentő gombra az Outlookban — asztali vagy webes változatban —, illetve a Gmailben. Ha a levél a mi szimulációnk volt, azonnal jóváírást kap, és más nem történik.
- 02
Csoportosítás
Ugyanannak a levélnek a különböző emberektől érkező bejelentéseit feladó, tárgy, szöveg, linkek vagy csatolmányok alapján összevonjuk, így húsz bejelentésből egy incidens lesz, nem húsz jegy.
- 03
Először a szabályok
A YARA-szabályok — a beépítettek és a sajátjaik is — azonnal megjelölik az ismert mintákat: fiókátvételi csalikat, levélszemetet, marketinglevelet.
- 04
Elemzés
A linkeket, címeket, domaineket és csatolmányokat több fenyegetésfelderítési forrással vetjük össze — köztük a VirusTotallal, a MetaDefenderrel, a Spamhausszal és az AlienVault OTX-szel —, a saját motorunk és a SpamAssassin mellett. A fejléceket is megvizsgáljuk: SPF, DKIM, DMARC, a Received-lánc, valamint a küldő domain és levélkiszolgáló reputációja. Az eredmény egyetlen kockázati pontszám.
- 05
Döntés
Egy elemző átnézi a bizonyítékokat, és adathalászatként, levélszemétként, tisztaként vagy ismeretlenként osztályozza a levelet. Az egyértelmű eseteket playbookok kezelik automatikusan; a többiben ember dönt.
- 06
Eltávolítás
A döntést minden postafiókra érvényesítjük, amely megkapta a levelet: megkeressük, töröljük, karanténba tesszük, levélszemétbe mozgatjuk, elrejtjük a linkjeit, vagy figyelmeztető címkét teszünk rá.
- 07
Visszajelzés a bejelentőnek
A bejelentő megtudja, mi történt — a saját nyelvén —, beleértve azokat is, akik ugyanazt a levelet később jelentik be.
Az Ön elemzői, vagy a mieink
Mindkettő ugyanazon a konzolon fut. A különbség az, hogy ki dolgozza fel a sort, amikor valaki bejelent valamit.
Mindkettő tartalmazza
- Adathalászat-bejelentő gomb minden postafiókban, asztali, webes és mobil felületen
- Minden bejelentés automatikus elemzése: fejlécek, linkek, csatolmányok és a feladó reputációja
- Eltávolítás minden postafiókból, amelybe a levél megérkezett
- Platformoktatás és támogatás az adminisztrátorainak
Vizsgálati platform
Saját biztonsági üzemeltetéssel rendelkező csapatoknak, akik az eszközt kérik, a döntést pedig házon belül tartják.
- A saját elemzői dolgozzák fel a sort a vizsgálati konzolon
- A saját csapata dönti el, mi valódi, és mit távolítanak el
- Saját playbookok és SOAR-célrendszerek
Menedzselt vizsgálat
Saját biztonsági üzemeltetés nélküli csapatoknak, akik azt szeretnék, hogy a bejelentett levéllel történjen is valami.
- A mi elemzőink dolgozzák fel a sort Ön helyett
- Döntünk, eltávolítjuk, és megírjuk, mi volt az
- A konzol az Öné marad: az eredményt olvassa, nem a sort dolgozza
Egy ügy, nem továbbított levelek szála
Feladóelemzés
A feladó, a küldő domain és a levélkiszolgáló, mindegyik a reputációjával.
Fejlécelemzés
A teljes kézbesítési útvonal, kiszolgálóról kiszolgálóra, a hitelesítési eredményekkel.
Linkek és csatolmányok
Mindegyik a saját döntésével, és a döntés mögötti bizonyítékkal.
Tartalom
A megjelenített üzenet, a képei és az eredeti üzenetfájl.
Bejelentők
Ki és mikor jelentette be, VIP-jelöléssel a vezetőkre és más magas kockázatú szerepekre.
Előzmények és megjegyzések
Minden megtett lépés, hogy ki tette, és miért.
Az ismétlődő részt a gép csinálja
Playbookok
Maguktól lépnek, ha a feltételek teljesülnek — ismerten rossz feladó, fenyegetésfelderítési ítélet, a küszöbük fölötti kockázati pontszám —, és átsorolnak, priorizálnak, értesítenek, eltávolítanak vagy eszkalálnak.
Proaktív postafiók-keresés
Amikor egy bejelentésből kiderül, hogy kampányról van szó, ott is rákeresünk ugyanarra a levélre a postafiókokban, ahol senki nem jelentette be — és lépünk azzal, amit találunk.
Átadás a saját védelmi eszközeiknek
A káros domainek, címek, URL-ek és fájl-lenyomatok lejárati dátummal átadhatók a biztonsági eszközrendszerüknek és a SOAR-folyamatukba naplózásra vagy blokkolásra. A Trend Micro Apex One és Apex Central, a FortiMail és a pfSense támogatott, jóváhagyási lépéssel, mielőtt bármi érvénybe lépne.
A SIEM-jükbe
Az incidensek és a megtett lépések Syslogon továbbíthatók, összefoglalóan vagy részletesen.
A tudatosság megtanítja felismerni az adathalászatot. A vizsgálat ad értelmet a felismerésnek.
A kettő egyetlen adathalászat-bejelentő gombon osztozik. A szimulált levél bejelentése az adott munkatárs bejelentési pontszámát emeli a tudatossági platformon; a valódi levél bejelentése a vizsgálathoz kerül. A munkatársnak nem kell tudnia, melyik melyik — és nem is kell.
Az adathalász-vizsgálat külön szolgáltatás. Bármelyik tudatossági változat mellett működik, és teljesen önállóan is.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Ha a mi szimulációnk volt, azt jóváírjuk neki, és javul a bejelentési pontszáma — pontosan ezt a viselkedést próbálja a program kialakítani. Ha valódi levél volt, a vizsgálati platformra kerül: előbb szabályalapú ellenőrzés, majd a linkek és a csatolmányok több reputációs forráson, azután a fejlécek — SPF, DKIM, DMARC, a Received-lánc — és a küldő domain, valamint a levélkiszolgáló reputációja. A végső döntést ember hozza meg, és a művelet minden érintett postafiókra kiterjed: megkeresés, törlés, karantén vagy áthelyezés. A bejelentő visszajelzést kap arról, mi lett az ügy vége, a saját nyelvén.
Mert az ellenőrzések időbe telnek — és éppen azok érnek valamit, amelyek időbe telnek. A fenyegetésfelderítési lekérdezéseknek, a szabályilleszkedésnek és minden automatikus műveletnek be kell fejeződnie, mielőtt egy ügy lezárható, és akkor is jelöljük lezártnak, amikor ez megtörtént.
Az egyértelmű eseteket playbookok zárják le automatikusan. A többi elemzőre vár, és ez szándékos, nem torlódás.
Mert más adatot néznek, és más időpontban. Ugyanaz az URL lehet tiszta az egyik forrásban, ismeretlen a másodikban és káros a harmadikban — és ez egy új kampány első óráiban a leggyakoribb, vagyis pontosan akkor, amikor egy bejelentés a legtöbbet ér.
Ezért áll össze az eredmény egyetlen kockázati pontszámmá, nem ítéletek sorává — és ezért nézi át ember mindazt, ami nem egyértelmű.
Alkalmazásregisztráció rendszergazdai hozzájárulással, benne bérlői szintű postafiók-olvasás és -írás.
Ez jelentős jogosultság, amelyet érdemes megérteni, nem csak jóváhagyni: ez teszi lehetővé, hogy egy adathalász levelet minden postafiókból megtaláljunk és eltávolítsunk, amely megkapta, ne csak a bejelentőéből. Enélkül a szolgáltatás elemezni tud egy bejelentést, de az eredmény alapján nem tud lépni. A teljes jogosultságlistát végigvezetjük a biztonsági csapatukkal, mielőtt bármit megadnának.
Nem. A vizsgálat önmagában is működik: a bejelentő gomb, az elemzés és az eltávolítás nem függ attól, hogy futnak-e szimulációk, és egyes ügyfeleink csak ezt veszik meg.
Együtt viszont erősítik egymást, méghozzá láthatóan — az emberek sokkal többet jelentenek be, ha látták, hogy a bejelentésnek van következménye.
Hova érdemes tovább lépni
Integrációk és biztonság
Entra ID, LDAP, Microsoft 365-kézbesítés és továbbítás a SIEM-be.
Menedzselt észlelés és reagálás
Napi 24 órás felügyelet arra az esetre, ha egy kattintásból incidens lesz.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.