Kiberbiztonsági tudatosság · Szimuláció
Adathalász-szimuláció, amely azt teszteli, amit a támadók valóban csinálnak
A legtöbb támadásnak az e-mailben lévő link csak a kezdete. A szimulációink végigmennek a teljes láncon: a kattintás, a hamis belépőoldal, a letöltött fájl, a kinyomtatott értesítőn lévő QR-kód, az SMS, a telefonhívás. Pontosan látja, hol állt meg az egyes munkatárs — vagy hol nem.
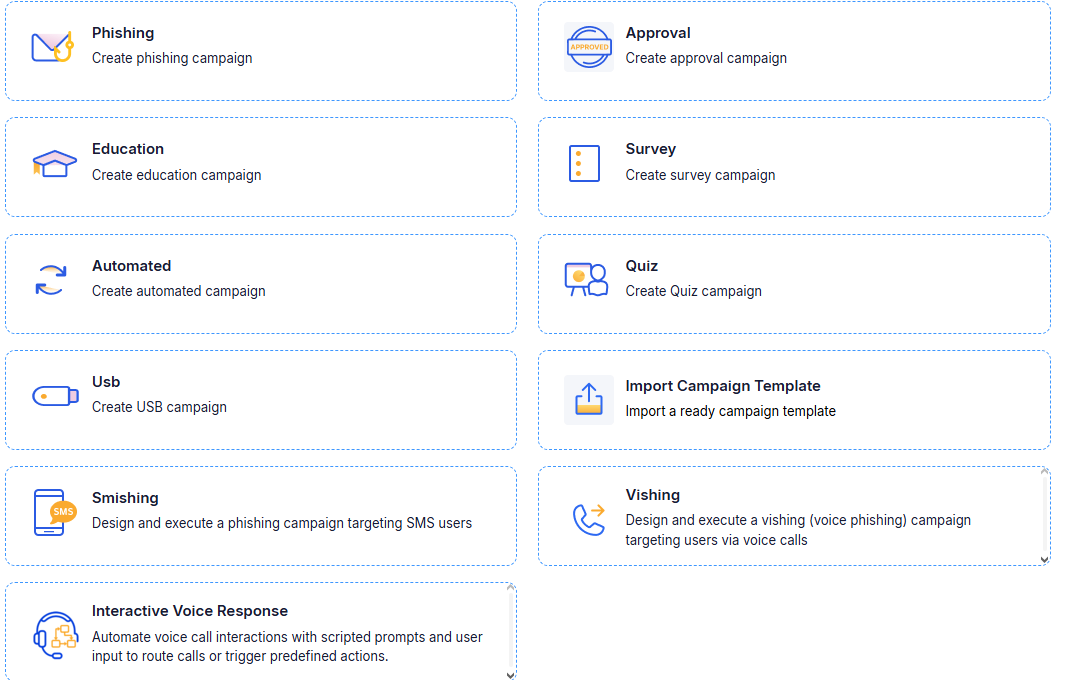
Hat támadástípus, az egyetlen kattintástól a teljes láncig
Mindegyik típus a támadás más pontján áll meg, így a könnyű kérdéssel indulhatnak, és onnan léphetnek tovább ahhoz, amelyik igazán számít.
Linkkattintás
Rákattint-e az illető egy meggyőző levélben lévő linkre? Ez a kiindulási mérés, és ezzel érdemes programot indítani.
Belépési adatok megszerzése
Beírja-e a felhasználónevét és jelszavát egy hamis belépőoldalon? Microsoft 365-, VPN- és HR-portál-csalik.
Kártékony fájl
Letölt, majd le is futtat egy fájlt linkről vagy csatolmányból? Számla-, szállítmány- és bérpapír-csalik.
Fájlátvitel
Letölt vagy feltölt egy dokumentumot egy megtévesztésig hasonló oldalon? Adatszivárgásos és megosztott dokumentumos csalik.
Csatolmány és belépés
Megnyit egy HTML-csatolmányt, majd át is adja neki a belépési adatait? Csatolmányon keresztüli adatlopás.
Többlépcsős
Kattintás, belépési adatok megadása, majd fájl letöltése és futtatása: a teljes lánc, érett programokhoz.
Minden forgatókönyv átirányíthat linkkel vagy QR-kóddal, így a quishing is tesztelhető — az a QR-kódos adathalászat, amely azért jut túl a linkellenőrzésen, mert az áldozat telefonon nyitja meg.
A támadások, amelyek soha nem érnek postafiókot
Smishing
Szimulált SMS-ek linkekkel, azoknak, akik a telefonjukról dolgoznak.
Vishing
Szimulált telefonhívások, amelyek azt tesztelik, kiad-e valaki információt, állít-e vissza hozzáférést vagy hagy-e jóvá kifizetést egy olyan hívónak, aki hitelesnek hangzik.
Automatizált hanghívás (IVR)
Forgatókönyvezett hangrendszerek, amelyek kódok beírására vagy utasítások követésére kérik az illetőt — ez a minta áll a hamis banki és informatikai ügyfélszolgálati hívások mögött.
USB-csali
Ismeretlen cserélhető adathordozó, olyan helyen hagyva, ahol a munkatársak megtalálják — a fizikai biztonsági szokások tesztelésére.
A hang- és SMS-kampányokat minden megbízásnál a mi csapatunk állítja be: a hívásszövegeket, a küldői azonosságokat és az időzítést előre egyeztetjük Önökkel, mielőtt bármi elindulna.
Meggyőző csali, amely nem tud kárt okozni
Az a szimuláció, amelyről ránézésre látszik, hogy hamis, semmit nem tanít; az pedig, amelyik hanyagul bánik az összegyűjtött adattal, éppen azt a kockázatot hozza létre, amelyet mérni akart. Ezek azok a kontrollok, amelyektől egyszerre lehet meggyőző és biztonságos.
A megadott jelszavak igény szerint ellenőriztethetők a címtárral szemben, így kiderül, valódi belépési adatot adott-e ki valaki — anélkül, hogy a platform valaha is tárolna egyet.
- 800+ kész sablon, téma, nehézség, iparág és nyelv szerint szűrhetően, valamint egy „korábban nem használt” szűrővel, hogy senki ne találkozzon kétszer ugyanazzal a csalival
- A sablonok másolhatók és szerkeszthetők, vagy nulláról felépíthetők: feladó, tárgy, szöveg, céloldal és belépőoldal; az oldalak valódi URL-ről is importálhatók és átalakíthatók
- Saját adathalász domainek, vagy a már bejegyzettek aldomainjei, hogy a szimulációk ne égessék el az éles domainjüket
- A jelszavakat soha nem tároljuk nyílt szövegként — Önök döntik el, hogy semmit nem őriznek meg, csak a nem érzékeny mezőket, vagy maszkolt bejegyzéseket, amelyeket csak erősség szerint osztályozunk
- A kizárási listák megnevezett embereket zárnak ki a szimulációkból, az egyéb küldésekből vagy mindkettőből, rögzített indoklással
A kattintás utáni lépés az, ami viselkedést változtat
Kampányonként Önök döntik el, hogyan és kinek megy ki a képzés.
Azonnal, a bedőlés pillanatában
Aki rákattint, egyenesen egy rövid képzésre érkezik, amely elmagyarázza, mit nézett el. Különböző forgatókönyvekhez különböző képzés rendelhető.
A szimuláció után
A képzés a kampány lezárásakor megy ki, így a teszt futás közben nem szakad meg.
Kvízzel
Állítson be ponthatárt, mutassa vagy rejtse el a válaszokat, engedjen korlátozott számú újrapróbálkozást, és adjon tanúsítványt a sikeres teljesítésért.
Emlékeztetőkkel
Automatikus utánkövetés mindenkinek, aki még nem teljesítette, a hétvégi küldés külön szabályozásával.
Aki helyesen jelenti be a szimulált adathalász levelet, jóváírást kap érte, és a kampány lezárásakor gratuláló üzenetet is kaphat.
Indítsa úgy, mint egy támadó, ütemezze úgy, mint egy üzemeltető
- Küldjön előbb tesztkampányt egy pilotcsoportnak, és ellenőrizze, hogy a kézbesítés, az olvasáskövetés, a kattintások és az adatbevitel is rögzül
- Küldés azonnal vagy ütemezve: kezdő és záró dátummal, és azzal, meddig maradnak élők a linkek
- Lépcsőzetes kézbesítés százalékos adagokban, szervezeti egységenként, véletlen részhalmaznak, vagy a levelek közé iktatott késleltetéssel — attól buknak le a szimulációk, hogy egy egész emelet egyszerre kapja ugyanazt a levelet
- Az automatizált kampányok hetente vagy havonta ismétlődnek, minden alkalommal a munkatársak véletlen hányadával, forgatókönyvtípusok között váltogatva, így a tesztelés folyamatos, nem negyedéves
- A kampánynaptár egyetlen idővonalon mutatja az összes tervezett kampányt — itt látszanak a hézagok és az átfedések
- A kampányok automatikusan minden címzett preferált nyelvén mennek ki
Hat rögzített cselekvés, személyenként
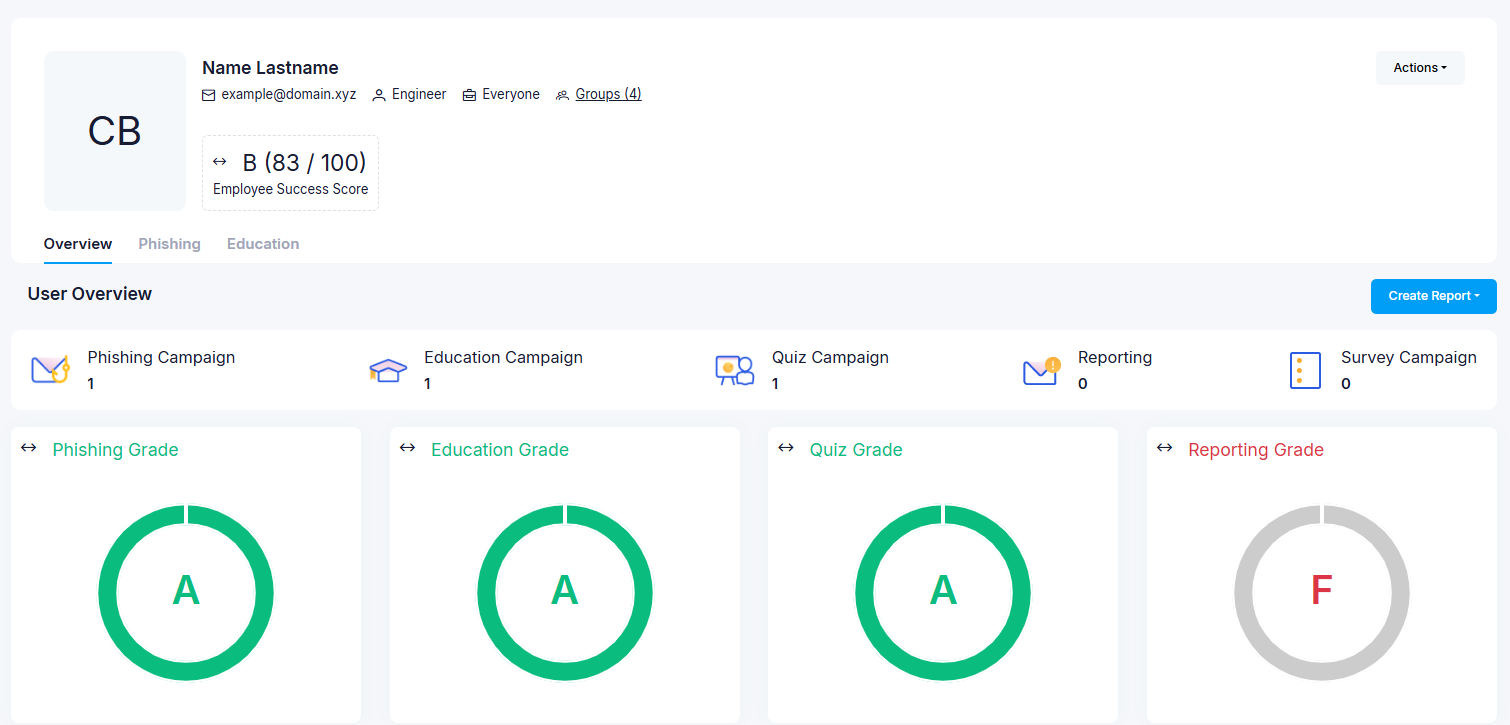
Minden ember cselekvéseit külön rögzítjük: megnyitotta, rákattintott, adatot adott meg, letöltött, futtatott, bejelentette. Az eredmények személyenkénti, csapatonkénti és szervezeti egységenkénti tudatossági pontszámba épülnek be, és vezetői riportokba, illetve auditexportokba állnak össze.
Egy dolgot érdemes tudni: a levelezésbiztonsági eszközök néha az ember előtt megnyitják az üzenetet és követik a linkeket. Ezeket az automatikus interakciókat a bevezetéskor elválasztjuk a valódiaktól — ezért ellenőrizzük a korai kattintási adatokat, mielőtt bárki következtetést vonna le belőlük.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Blokkolhatja — és helyesen teszi, ha mindent blokkol, amit nem ismer fel; ez a kontroll működése. A megoldás szűk kivétel, nem rés: a Microsoft adathalász-szimulációkra szóló speciális kézbesítési szabályzata, amely megnevezi a küldő domainjeinket, a küldő címeinket és a szimulációs URL-jeinket, és csak a szimulációs forgalomra vonatkozik.
Microsoft 365-bérlőknél van olyan lehetőség is, amely a belső címzetteknél teljesen elkerüli a levélforgalmi kivételeket: a szimulációk a Microsoft Graphon keresztül közvetlenül a postafiókokba kerülnek. Ha a levelezési csapatuk tiltakozik egy bérlői szintű megbízhatófeladó-bejegyzés ellen, igazuk van — és nem is ezt javasolnánk.
A sajátjukat igen, és gyakran ez a legtanulságosabb teszt — azokkal a rendszerekkel szemben a leggyanútlanabbak az emberek, amelyeket nap mint nap használnak.
Harmadik felek márkái márkázott sablonként érhetők el. Hogy megszemélyesítsenek-e egy konkrét szállítót vagy partnert, az Önök és a jogi csapatuk döntése, nem a miénk; mi felvázoljuk az érveket, a gyakorlatban pedig egy márka nélküli, hasonló megjelenésű levél általában ugyanazt tanítja meg, vita nélkül.
Használható formában nem, és Önök döntik el, milyen kevés marad meg. A lehetőségek: semmit nem tárolunk, csak a nem érzékeny mezőket tároljuk (például a felhasználónevet), vagy a bejegyzést maszkolt jelszóval tároljuk, amelyet csak gyengeként, normálként vagy erősként osztályozunk.
A teszt lényege az, hogy kiderüljön: kiadtak-e egy belépési adatot — és ha bekapcsolják a címtárral szembeni ellenőrzést, az is, hogy valódi volt-e. Magának a jelszónak a tárolása pontosan azt a kockázatot hozná létre, amelyet a szimuláció mér.
A legtöbb szervezetnek a havi ritmus válik be: elég gyakori ahhoz, hogy szokás épüljön belőle, és nem olyan gyakori, hogy háttérzajjá váljon, amit már senki nem olvas el.
Az automatizált kampányok ezt kevés ráfordítással megoldják, mert minden ciklusban a munkatársak véletlen hányada kap más-más forgatókönyvet, nem mindenki ugyanazt a levelet ugyanazon a reggelen. A menedzselt programunkban az első hónap bejelentés nélküli kiindulási mérés, utána minden hónap egy témát és egy szimulációt párosít.
Igen, és általában érdemes is. A kampányok bármely csoportra, szervezeti egységre vagy egyénre célozhatók, a forgatókönyvek pedig azokra a csalikra építhetők, amelyeket a vezetők valóban kapnak — igazgatósági anyagok megosztása, jogi értesítések, kifizetési jóváhagyások —, nem a csomagértesítőre, amit mindenki más.
Az eredmények külön is riportálhatók, hogy egy kis csoport teljesítménye ne híguljon fel a céges átlagban — a legtöbb programnál éppen ez marad el.
Hova érdemes tovább lépni
Képzés és tantervek
Rövid modulok tanulási útvonalakba rendezve, határidőkkel és tanúsítvánnyal.
Adathalász-vizsgálat
Bejelentő gomb, a mi elemzőink, és eltávolítás minden érintett postafiókból.
Hang és SMS
Vishing és smishing azoknak a csapatoknak, amelyeket a támadók tényleg felhívnak.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.