Kiberbiztonsági tudatosság · Riportok
Riportálás, amely a vezetésnek és az auditornak is válaszol
A vezetés azt akarja tudni, csökken-e a kockázat. Az auditor azt, hogy egy megnevezett ember egy megnevezett képzést egy konkrét napon elvégzett-e. A vezetők azt, hogyan áll a saját csapatuk. Ezek különböző kérdések, és a platform mindegyikre abban a formában válaszol, amelyre szükség van.
Négy bemenet, és Önök döntik el, melyik mennyit ér
Minden munkatárs tudatossági pontszáma négy dologból áll össze: hogyan viselkedik a szimulációkban, elvégzi-e a képzéseket, hogyan teljesít a kvízeken, és bejelenti-e a gyanús leveleket. A súlyokat Önök állítják be, így ha a bejelentés számít a legtöbbet, akkor az nyom a legtöbbet a latban.
Ugyanez a nézet csapat- és szervezetiegység-szinten is összeáll — itt látszik, hogy a kockázat egyetlen területen ül-e, vagy az egész szervezetben.
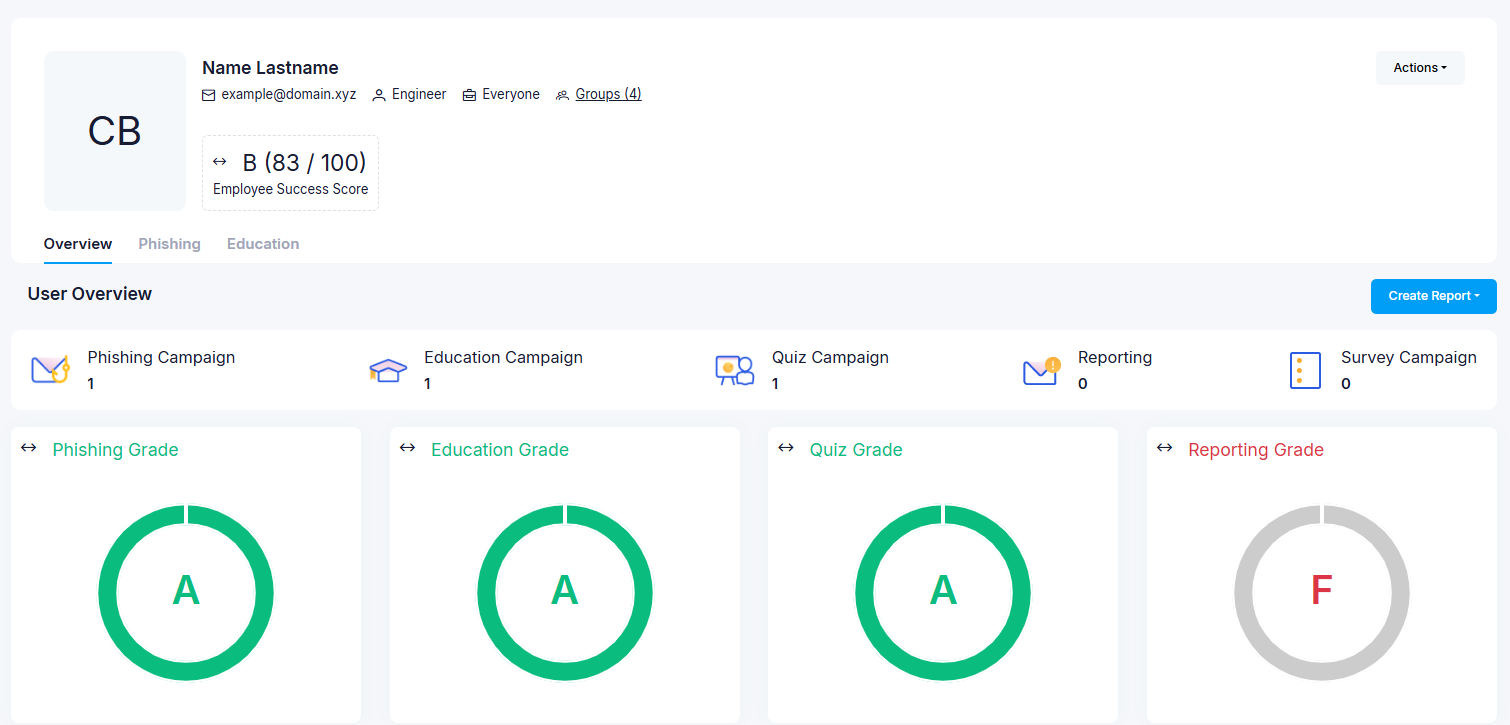
- Összesített osztályzat, és külön osztályzat az adathalászatra, a képzésre, a kvízekre és a bejelentésre
- Emberi kockázati pontszám, és az, hogyan mozdult az idővel
- Hogy melyik támadástípusra a legsérülékenyebb az adott ember
- Minden kampány, képzés és kvíz, amelyet megkapott, és hogy mit kezdett vele
Vezetői riport, amelyet Önök alakítanak
Építsen PDF-et úgy, hogy kiválasztja a kampányokat, majd a kívánt blokkokat: saját szavas vezetői összefoglaló, lefedettség, szervezetszintű eredmények, viselkedés támadástípusonként, képzési teljesítés és az e mögötti trend. Rövid, Önök által alakított, és negyedévről negyedévre összehasonlítható.
Egy áttekintő irányítópult ugyanezt a képet élőben adja — összesített tudatossági pontszám a célhoz képest, szimulációs viselkedés és bejelentési trendek, képzési és kvízeredmények —, és PDF-be exportálható az utolsó három, hat vagy tizenkét hónapra.
A saját embereik, anélkül hogy bárkit meg kellene kérdezniük
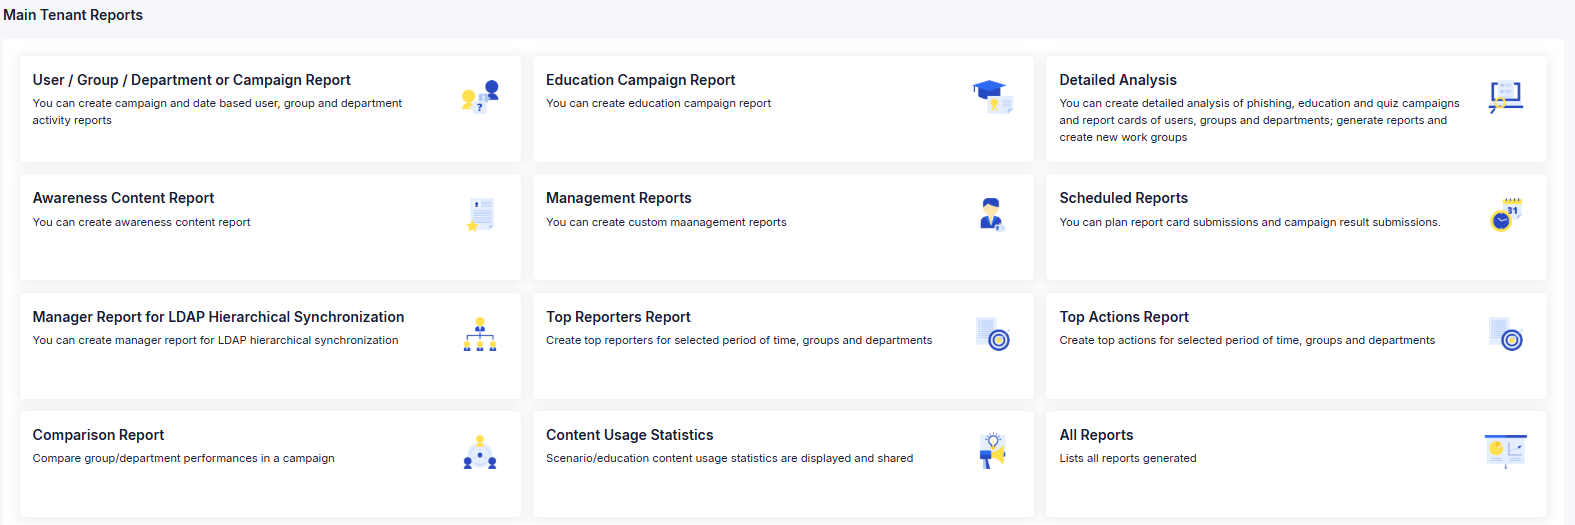
Vezetői riportok a hierarchia mentén
A címtárban lévő jelentési vonalak alapján minden vezető a saját szervezeti részéről kap riportot, szintről szintre.
Ütemezett eredménykártyák
Felhasználói, csoport- és szervezetiegység-eredménykártyák, valamint vezetői összefoglaló, automatikusan kiküldve azoknak, akiknek szükségük van rá, hetente vagy havonta.
Összehasonlító riportok
Csoportok vagy szervezeti egységek egymás mellé téve egy kampányon belül — hasznos annak a csapatnak a megtalálásához, amelyiknek kell még egy kör.
Legaktívabb bejelentők
Azok, akik a legtöbb gyanús levelet jelentik. Az ő elismerésük az egyik legolcsóbb mód arra, hogy a bejelentés normává váljon.
A program leírása nem bizonyíték
Ami számít, az a személyenkénti nyilvántartás. A platform Excelbe vagy CSV-be exportálja.
Szűrhet személyre, csoportra, szervezeti egységre, kampányra vagy időszakra — erre a hónapra, az utolsó háromra, hatra vagy tizenkettőre, illetve az Önök által megadott intervallumra. A részletes elemzési riport a mélyebb kérdésekre megy tovább.
- A megnevezett személy, csoporttal és szervezeti egységgel
- Minden szimuláció, képzés és kvíz, amelyet megkapott, a kiküldés és a teljesítés dátumával
- Kvízeredmény a ponthatárhoz viszonyítva
- Szabályzat-elfogadások, az elfogadás dátumával
- A neki kézbesített tudatossági tartalom: hírlevelek, tippek, plakátok, podcastok
Ki mit csinált a konzolon, és mikor
Az adminisztrátori műveleteket — bejelentkezések, felhasználóváltozások, létrehozott és lezárt kampányok — a végrehajtóval, az IP-címmel és az időponttal naplózzuk, a napló pedig Syslogon továbbítható a SIEM-jükbe.
A szerepkörök között van csak olvasási jogú auditor szerep és riportokra szűkített vezetői szerep, így egyiküknek sincs szüksége adminisztrátori fiókra ahhoz, hogy a dolgát elvégezze.
Külön bérlők, egy közös nézet fölöttük
A leányvállalatok külön bérlőként futhatnak, fölöttük csoportszintű nézettel: vezetői riportok a kiválasztott leányvállalatokra, adathalász-teljesítmények összehasonlítása közöttük, és felmérés-összehasonlítás Excelben.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Kettőt, időben követve: azok arányát, akik bedőlnek a szimulációknak, és azokét, akik bejelentik őket. Az elsőnek csökkennie kell, a másodiknak nőnie.
A második a fontosabb, és éppen ezt felejti el megmutatni a legtöbb program — pedig ez az a szám, amely a munkatársakból támadási felület helyett észlelési réteget csinál. A képzési teljesítés kísérő adat: azt mutatja, hogy a program fut, nem azt, hogy működik.
Ha Önök úgy döntenek, igen. A vezetői riportok a címtárban lévő hierarchiát követik, és tartalmazhatnak névre szóló eredményeket.
Sok szervezet előbb az üzemi tanáccsal egyezteti a részletesség szintjét, és mi is azt javasoljuk, hogy ezt az első kampány előtt rendezzék, ne utána. Az a program, amelyről az emberek azt hiszik, hogy ellenük használják, megszűnik őszinte bejelentéseket termelni — pedig éppen ezért van.
Torzíthatják, és egy program elején gyakran torzítják is. Egyes levelezésbiztonsági eszközök megnyitják az üzeneteket és követik a bennük lévő linkeket, mielőtt a címzett egyáltalán látná a levelet — ez pedig olyan kattintásként jelenik meg, amelyet senki nem végzett el.
Ezeket a bevezetéskor azonosítjuk, a levélforgalmat úgy állítjuk be, hogy ne rögzüljenek, és az első kampány kattintási adatait ellenőrizzük, mielőtt bárki következtetést vonna le belőlük.
Igen. A tudatossági pontszám a szimulációs viselkedés, a képzés, a kvízeredmények és a bejelentés súlyozott kombinációja, a súlyokat pedig Önök állítják be — így ha a bejelentés az a viselkedés, amely a legfontosabb Önöknek, az nyomhat a legtöbbet a latban.
További beállítások szabályozzák, hogyan hat az egyéni pontszámra az ismételt kattintás, az ismételt adatmegadás, az első bejelentés és a valódi adathalász levélre való kattintás.
Hova érdemes tovább lépni
DORA és ISO 27001
Tudatossági bizonyíték abban a formában, ahogy a két keretrendszer kéri.
Cégcsoportok
Külön bérlő leányvállalatonként, fölötte egy közös csoportszintű nézettel.
Integrációk és biztonság
Entra ID, LDAP, Microsoft 365-kézbesítés és továbbítás a SIEM-be.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.