Virtuális CISO · Kockázatkezelés
Olyan kockázati nyilvántartás, amelyből a vezetőség valóban dönteni tud
A legtöbb nyilvántartás egy táblázat, amelyet valaki az utolsó audit előtt frissített: negyven sor, mind piros, felelős nélkül, határidő nélkül, és semmi, amire egy vezető ésszerűen léphetne. Az Öné az Ön üzletéből épül, a munka előtt és után is pontozva, és nevekhez kötött döntésekkel zárul.
Az Ön üzletéből építve, nem letöltve és átnevezve
Egy nyilvántartás csak akkor hasznos, ha a benne megnevezett emberek magukénak ismerik el a kockázatokat. Az Önébe három forrásból kerülnek be.
Egy bevált készlet, a helyzetéhez igazítva
Bevált kiberkockázati katalógusból indulunk, nem workshopon találunk ki negyvenet, majd mindegyiket újraírjuk abban a formában, ahogy Önnél ténylegesen megjelenne: melyik rendszer, melyik folyamat, melyik ügyfél.
Azok, amelyekről csak Ön tud
Az egyetlen beszállítótól való függés, a szerver, amelyet senki nem mer lekapcsolni, a folyamat, amely azért létezik, mert egy ember mindig így csinálta. Ezek katalógusban soha nem szerepelnek, és rendszerint éppen ezek számítanak.
A nyilvántartás, amely már megvan
Ha van meglévő táblázat, azt behozzuk, nem kidobjuk. A rajta már elvégzett munka megtartja a szövegezését és a felelőseit, és megszűnik párhuzamos dokumentumnak lenni, amely lassan ellentmond az igazinak.
Kockázatonként két szám, és a kettő közötti távolság maga a munka
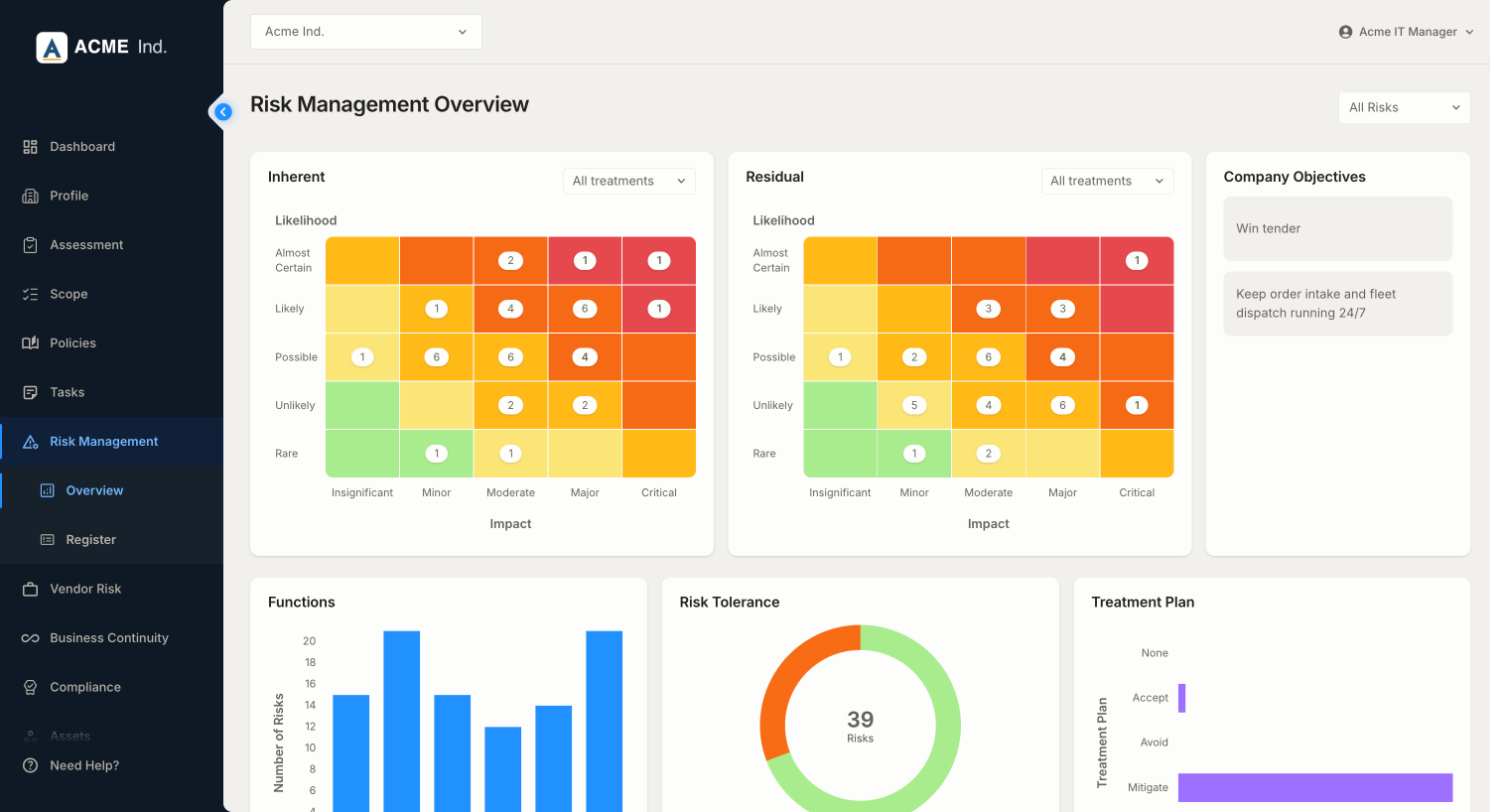
Minden kockázatot kétszer pontozunk: eredendően, ahogy semmilyen intézkedés nélkül állna, és maradványként, ahogy a tényleges kontrolljaival áll. Mindkettőt a hatás és a bekövetkezési valószínűség alapján, 5 × 5-ös kockázati mátrixban értékeljük, és mindkettő hőtérképen jelenik meg, így a nyilvántartás alakja negyven sor elolvasása nélkül is látszik.
A maradványérték nem egyszer beállított és onnantól csodált szám. Ahogy az intézkedési feladatok lezárulnak, az általuk csökkentett kockázatokat újrapontozzuk, és a második hőtérkép elmozdul, miközben az első ott marad, ahol volt. Ez a két kép egymás mellett a legvilágosabb válasz arra a kérdésre, hogy mit hozott a ráfordítás.
Minden kockázathoz döntés tartozik, és a „tudunk róla” nem döntés
Minden kockázatnál négy dolgot lehet tenni, és pontosan egyet kell választani: csökkenteni, elfogadni, áthárítani, vagy elkerülni azt a tevékenységet, amely létrehozza. A kezelési döntés nélküli kockázat nem kezelt kockázat, hanem feljegyzett — és a feljegyzett kockázatokkal teli nyilvántartás az, amit az auditor az első héten megtalál.
A döntések mellett ott áll a vezetőséggel egyeztetett kockázattűrési szint: az a határ, amely fölött egy maradványkockázat nem maradhat egyszerűen a helyén. Ha egy kockázat e fölé kerül, azt a nyilvántartás magán a kockázaton írja ki, nem bízza rá valakire, hogy észrevegye.
- Csökkentés — kontrollok és feladatok, felelősökkel és határidőkkel, amíg a maradványérték lejjebb nem kerül
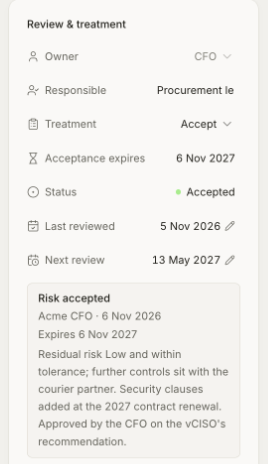
- Elfogadás — formális, dátumozott döntés megnevezett személytől, indoklással és lejárattal
- Áthárítás — biztosítás vagy szerződés, azzal együtt rögzítve, hogy pontosan mire terjed ki
- Elkerülés — abbahagyni azt, amiből származik; időnként ez a helyes és népszerűtlen válasz
A kockázat elfogadása olyan döntés, amelyen név és dátum van
Bizonyos kockázatokat nem éri meg kezelni, és ezt kimondani legitim kockázatkezelés. Az nem legitim, amikor igazából senki nem döntött, senki nem írt alá semmit, egy évvel később pedig az a kérdés, hogy mit tudott a vezetőség és mikor.
Ezért az elfogadást döntésként rögzítjük: ki fogadta el, milyen dátummal, milyen kimondott indokkal, és meddig. Bekerül az auditnaplóba, és utólag nem szerkeszthető. Amikor az elfogadás lejár, a kockázat új döntésre tér vissza, nem csúszik át csendben véglegességbe.
A NIS2 a kockázatkezelési intézkedések jóváhagyását magára a vezető testületre telepíti, és felelősséget kapcsol hozzá. Egy ilyen rekord az, ami az „a vezetőség jóváhagyta az intézkedéseket” állításból megmutatható dolgot csinál. Nem teszi helyessé a döntést, és nem mozdítja el a kötelezettséget — azt igazolja, hogy a döntés megszületett, ki hozta meg, és milyen alapon.
Néhány kulcskockázat, mindegyik mögött a munkával
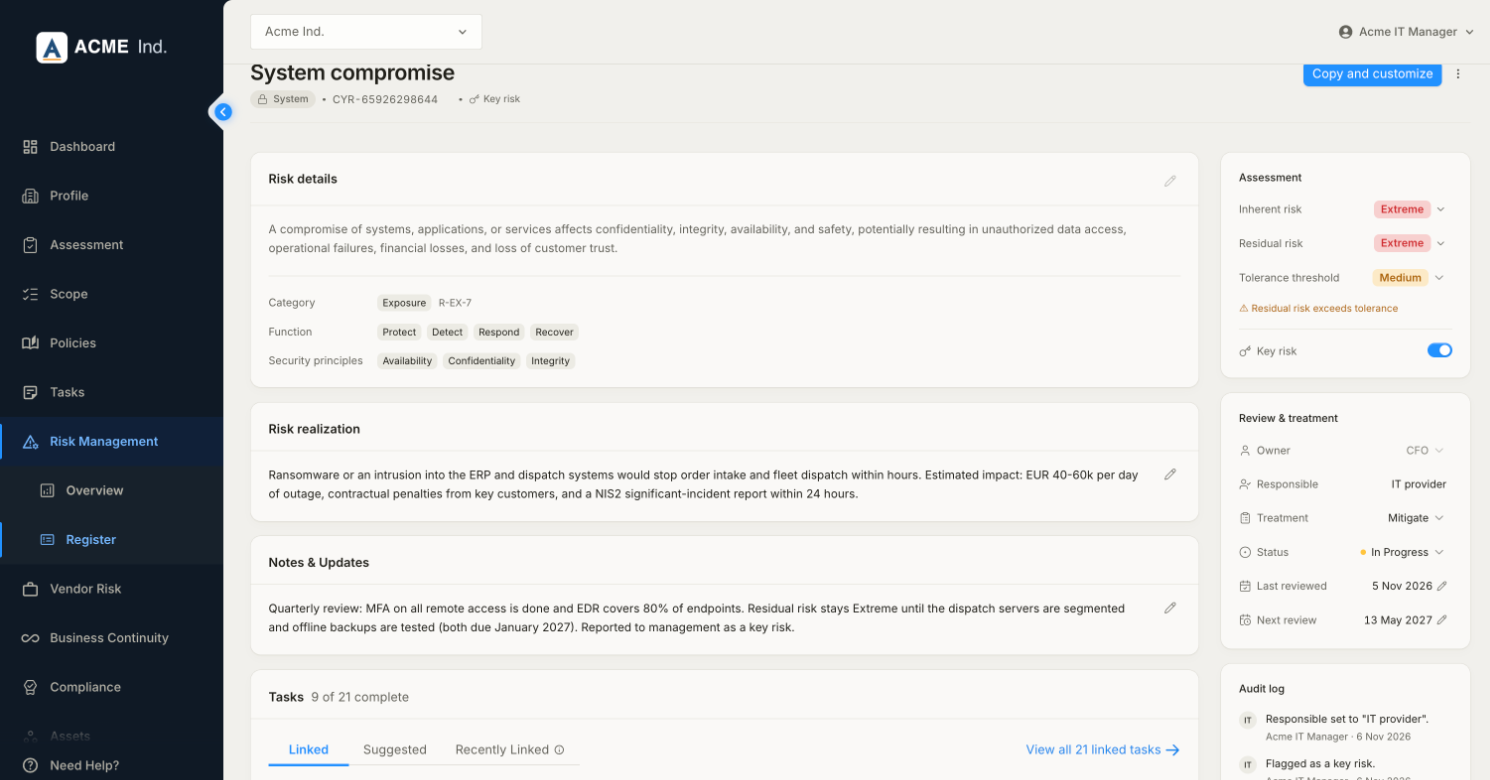
Ha egy kockázatot kulcskockázatnak jelölünk, bekerül a vezetői riportba. A jelölés lényege a szűkösség: négy-öt kockázat, amelyet a vezetőség fejben tud tartani, többet ér negyvennél, amelyet átfut — és azok érdemlik ki, ahol a maradványérték még mindig meghaladja a tűrési szintet.
Ha megnyitja az egyiket, az érvelés már össze van rakva: mibe kerülne ténylegesen a kockázat, pénzben és órában, mely kontrollok vannak a helyükön, mely feladatok vannak még nyitva és kié, mikor nézték át utoljára, mikor esedékes a következő, és auditnapló minden változásról, amit bárki tett rajta.
- Minden kockázat magával hozza az őt csökkentő feladatokat, azok valós állapotával, nem szándékkal
- A feladat nélküli kockázatot megjelöljük, mert az olyan kezelési döntés, amelyet senki nem valósított meg
- A maradványérték a feladatok lezárásakor mozdul, nem akkor, amikor valakinek eszébe jut frissíteni a táblázatot
- Az auditnapló minden változást megőriz, azokat is, amelyek az audit előtti héten születtek
Újrapontozva, újranézve, újradöntve
Az egyszer megírt nyilvántartás egy negyedéven belül elavul, mert az üzlet mozog és a kontrollok működésbe lépnek. Minden vezetői áttekintés előtt végigmegyünk rajta: a maradványértékeket újraszámoljuk ahhoz képest, ami ténylegesen lezárult, a kulcskockázatokat újranézzük, a lejárat közeli elfogadásokat döntésre előhozzuk, és felvesszük az újakat abból, ami változott — egy felvásárlás, egy új beszállító, egy élesedett rendszer.
Az eredmény nem egy frissített dokumentum. Rövid lista arról, milyen döntéseket kell a vezetőségnek ebben a negyedévben meghoznia, mindegyiknél azzal, hogy mit javaslunk, és mibe kerülne másként dönteni.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Mindig Ön. A kockázat elfogadása olyan vezetői döntés, amelynek következményei az Ön szervezetét érik, nem a tanácsadóit, és a NIS2 a kockázatkezelési intézkedések jóváhagyását magára a vezető testületre telepíti. Mi azt tesszük, hogy a döntés valódi döntés legyen: számszerűsítjük a kockázatot, egymás mellé tesszük, mibe kerülne csökkenteni, és mekkora kitettség maradna az elfogadása esetén, javaslatot teszünk, és rögzítjük, amit Ön eldöntött — ki, mikor, miért, és meddig. Lejáratkor pedig visszatérünk rá; rendszerint éppen ez az, ami elfelejtődik.
Igen, és inkább ezt szeretnénk, mint hogy egy vele versengő új induljon. A meglévő nyilvántartás feltöltéssel kerül be, alkalmanként száz sorig, megtartva a szövegezését és a felelőseit, így a már elvégzett munka nem vész el. Számítson utána némi átírásra: az örökölt nyilvántartások többsége fenyegetéseket ír le, nem üzleti következményeket, a vezetőség pedig a „zsarolóvírus” szóból nem tud dönteni.
Egészében negyedévente, részleteiben folyamatosan. A negyedéves átnézés a vezetői áttekintés előtt történik: a maradványértékeket újraszámoljuk ahhoz képest, ami ténylegesen lezárult, a kulcskockázatokat újranézzük, a lejáró elfogadásokat döntésre előhozzuk. Közben egy kockázat akkor mozdul, amikor a rá irányuló munka mozdul: egy csökkentő feladat lezárása újrapontozza azt a kockázatot, amelyet csökkent — nem arra vár, hogy valaki frissítsen egy dokumentumot.
Nagyrészt igen, és érdemes megnevezni, hol nem. A nyilvántartás azokra a kockázatokra épül, amelyek az információit és a működését érik: beszállítók, emberek, fizikai hozzáférés, folytonosság és azok a rendszerek, amelyeken az üzlet fut — ez tágabb annál, mint amit a legtöbben „kiber” alatt értenek. Amit viszont nem helyettesít: a vállalati kockázati nyilvántartást. Egy árfolyamkitettség, egy jogvita vagy egy piaci elmozdulás máshová tartozik, és ezt ki is mondjuk, nem csendben idesoroljuk.
Hol tart most, és mi következik
Szabályzatok
Az Ön válaszaira épülő dokumentumcsomag, amelyet a munka előrehaladásával naprakészen tartunk.
A munkaterv
Határidős feladatok nevesített felelősökkel, és a bizonyíték, amit mindegyik hátrahagy.
Vizsgálatok
A külső támadási felület és a belső címtár biztonsági állapotának rendszeres vizsgálata.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.