Virtuális CISO · Felmérés
Olyan hiányelemzés, amely az Ön biztonsági osztályához készült, nem általános ellenőrzőlista
A legtöbb hiányelemzés egy letöltött listával indul. Az Öné azzal a sablonnal, amely a tényleges kötelezettségéhez tartozik, a válaszok workshopokon születnek meg és nem e-mailben, a végén pedig pontozott jelentés, felelősökkel és határidőkkel ellátott feladatlista és a kockázatok első képe áll rendelkezésre.
A lista már az első kérdés előtt eldől
A kiinduló lista dönti el, mennyi teher kerül a munkatársaira, és a rossz lista mindkét irányban heteket visz el. Ha túl hosszú, félúton abbahagyják. Ha túl rövid, a hiányt nem Ön találja meg, hanem az auditor.
A kötelezettségéhez illő sablon
Ahol a nemzeti szabályozás formális biztonsági osztályokat határoz meg, onnan indulunk: a magyar NIS2 alap, jelentős és magas osztályhoz saját sablonjaink vannak, 203, 252 és 262 feladattal, a végrehajtási rendeletből építve, nem egy általános NIS2-lista fordításából. Máshol a megfelelő alapszintről indulunk, és azt feleltetjük meg a helyi jogszabálynak.
Nemzetközi alapszintek
Kezdő, alapozó és kiterjesztett szintek ott, ahol nem egyetlen jogszabály hajtja a munkát, valamint a CIS 1–3. megvalósítási csoport, ha egy ügyfele név szerint ezt kéri.
Célzott csomagok, a fő sablon mellett
Adatvédelem, incidenskezelési felkészültség, MI-irányítás és kiberbiztosítási felkészültség. Mindegyik a fő sablon mellett fut, nem helyette — így az, amiért felhívott minket, nem lesz külön projekt.
És ha még nem tudja, mi vonatkozik Önre
A legtöbb szervezet az első beszélgetéskor nem tudja: hogy egyáltalán érinti-e a jogszabály, és milyen szinten. Abból vezetjük le, hogy mit csinál és kinek szállít, még azelőtt, hogy bárki bármit kitöltene.
Egyszer kérdezzük meg, és ez dönti el, mit kérdezünk utána
Mielőtt a kérdések elkezdődnének, felvesszük a szervezet profilját: mit csinál és hogyan épül fel, milyen a tényleges technikai környezete — saját üzemeltetés, felhő és SaaS, fejleszt-e szoftvert, használ-e MI-t bárhol az üzletmenetben —, milyen érzékeny adatokat kezel – például személyes, egészségügyi vagy fizetésikártya-adatokat, milyen biztonsági eszközöket futtat már ma, és mit szeretne elérni, mire.
Ez a profil tartja távol a felméréstől mindazt, amivel Ön nem rendelkezik. Ez dönti el, mely feladatcsomagok érvényesek: egy fejlesztőcsapat nélküli cégtől soha nem kérünk biztonságos fejlesztési életciklusra vonatkozó dokumentációt, egy kártyás fizetést elfogadó cégnél pedig a kártyaadatok védelmére vonatkozó kérdések már az első héten előkerülnek, nem a negyedik hónapban.
Még nem szeretne ebbe belevágni? Az ingyenes biztonsági felmérés rövid, automatikusan kiértékelt kérdőív, amely fiók létrehozása nélkül is kitölthető, és segít eldönteni, érdemes-e egyeztetnünk.
A hatókör döntés, amelyet felülvizsgálhat, nem egyszer kitöltött űrlap
A hatókörben lévő minden feladat magával hozza azokat a keretrendszereket, amelyeket kiszolgál, így egyetlen lista felel meg egyszerre a NIS2-nek, az ISO 27001-nek és a DORA-nak. Ami kikerül a hatókörből, rögzíti, miért került ki, nem egyszerűen eltűnik.
Fél év múlva felvásárol egy céget, elkezd szoftvert fejleszteni, vagy egy ügyfele szerződésbe írja a DORA-t. A hatókör változik, a történet marad: ami kész, megtartja a bizonyítékát, ami kikerül, megtartja a nyomát, és semmi nem kezdődik elölről.
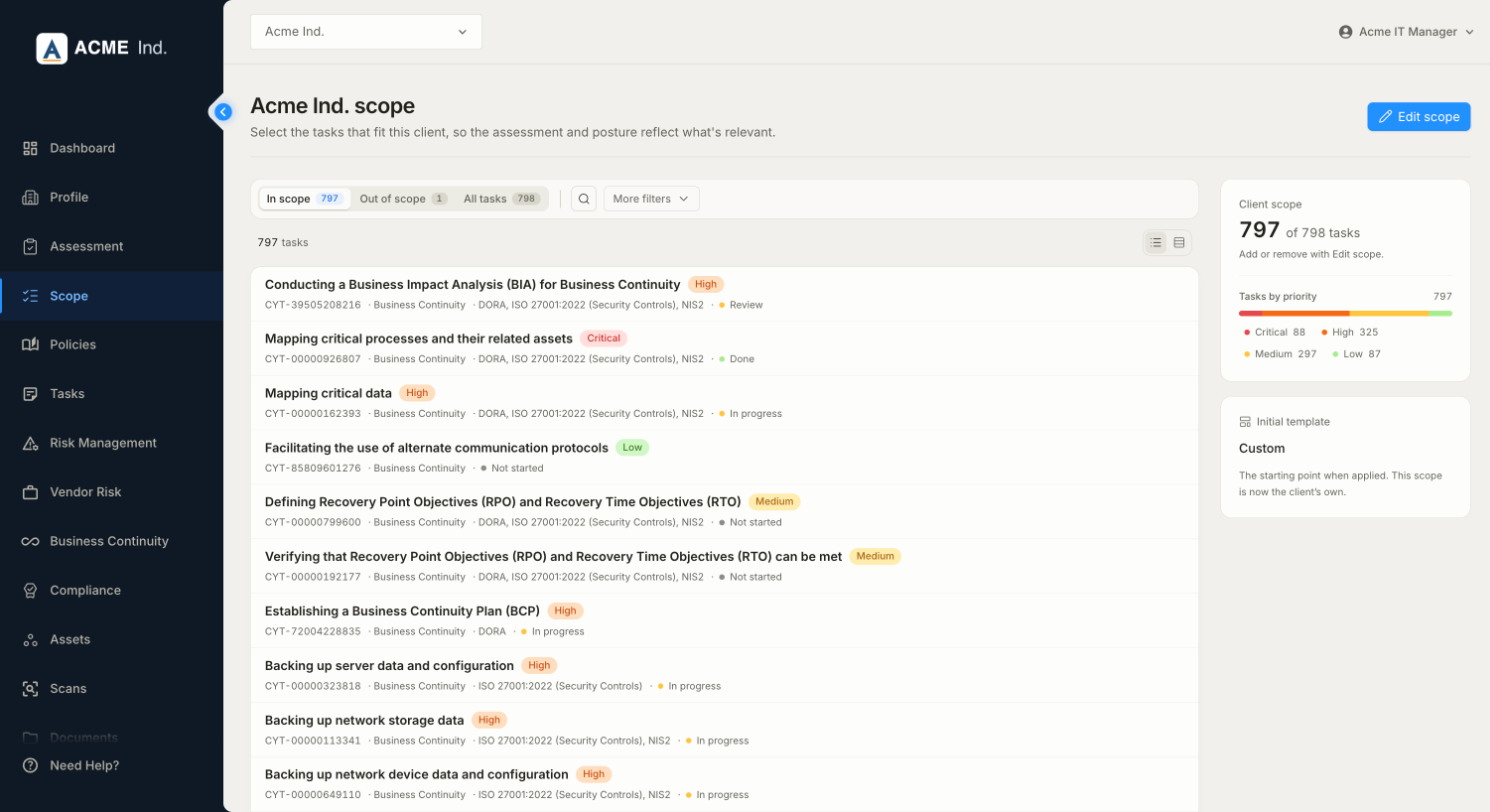
- Keretrendszer hozzáadása menet közben: a feladatai beolvadnak a meglévő listába
- Ami nem vonatkozik Önre, kivehető — az indoklás rögzül, a sor nem törlődik
- Minden feladatnál látszik, mely keretrendszereket szolgálja ki és hol tart, így semmi nem számolódik kétszer
- A kiinduló sablonból az első napon az Ön hatóköre lesz, onnantól az Öné, nem a miénk
Egy kérdés egyszerre, azzal, akié a válasz
A körbeküldött kérdőív későn jön vissza, félig kitöltve, és magabiztosan rosszul éppen ott, ahol a legnagyobb a tét. Mi ehelyett rövid workshopok sorozataként visszük végig a felmérést.
- 01
Egy kérdés, egy felelős
Minden kérdés ahhoz kerül, akinek ez tényleg a dolga, és élőszóban kap választ: igen, részben, nem vagy nem releváns. A „részben” itt valódi válasz, és éppen ebből születnek a leghasznosabb feladatok.
- 02
A jegyzet még a megbeszélésen elkészül
Ami elhangzott és miért, az a válasszal együtt rögzül a kérdésnél — nem egy hónappal később rekonstruáljuk, amikor az auditor megkérdezi, hogyan jutottak erre a következtetésre.
- 03
Két hét átfutás, nem két hét folyamatos munka
A kérdéseken egyetlen nap alatt végig lehetne menni. Soha nem így történik: a válaszok az IT-nál, az üzemeltetésnél, a HR-nél és a szerződések gazdájánál vannak, és egyiküknek sincs egy szabad napja. A két hét a reális szám, és éppen a két hétre tervezés az, ami megakadályozza, hogy két hónap legyen belőle.
- 04
A válasz azonnal mozgat mindent
Egy válasz feladatot nyit vagy zár, módosítja a szabályzatcsomagot, és elmozdítja a potenciális érettségi pontszámot, ahogy megszületik; a validált pontszám akkor mozdul, ha valaki ellenőrizte a mögötte lévő bizonyítékot. Nincs a végén kötegelt futás, és nincs kiértékelési szakasz, amelyre várni kell.
Nem mindenről érdemes Önt megkérdezni
Néhány válasz kívülről is látszik, és kár rá workshopot költeni. Az első héten lefut egy külső kitettségi vizsgálat: mit lát egy külső, jogosultsággal nem rendelkező megfigyelő a domainjeiből, tanúsítványaiból és az internet felől elérhető szolgáltatásaiból.
Ahol hasznos, belső vizsgálat és a már futó eszközeivel való integráció ad ugyanilyen bizonyítékot belülről. A megállapítások ahhoz a feladathoz kerülnek, amelyhez tartoznak, így ez a felmérés része, nem külön jelentés, amelyet senki nem nyit meg.
Ami ténylegesen megérkezik, amikor vége
- Keretrendszerenkénti hiányjelentés, amely megnevezi, mi hiányzik, nem százalékot közöl
- Biztonsági érettségi pontszám és a biztonsági területeket bemutató radardiagram, amely megmutatja, hol tart a célszinthez képest
- Prioritásos feladatlista, minden feladatnál felelőssel, ütemezéssel és határidővel
- A kockázati nyilvántartás első képe, az Ön üzletéből felépítve, nem letöltve
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Nagyjából két hét az átfutási idő; ez nem két hét folyamatos munkaráfordítást jelent. A kérdéseken egyetlen nap alatt végig lehetne menni, ha a megfelelő nyolc ember egyszerre leülne — ez még soha nem fordult elő: a válaszok az IT-nál, az üzemeltetésnél, a HR-nél és a szerződések gazdájánál vannak. Két hétre osztva szervezünk rövid workshopokat, és utánamegyünk a hiányzó válaszoknak; ez következetesen gyorsabb, mint egy postaládában álló kérdőív.
Igen. A munkatársai szerkesztői szerepkört kaphatnak, és közvetlenül a portálon válaszolhatnak; azokon a területeken, amelyeket jól ismernek, ez jól működik. Lassabb és pontatlanabb, mint a workshop, mert az érték nagy része a visszakérdezésben van — azt mondta, igen; mutassa meg, hol van ez leírva —, és ezt egy űrlap soha nem kérdezi meg. A vegyes megoldás gyakori: ami egyértelmű, azt Ön kitölti, a többin együtt megyünk végig.
Nem. A meglévő megállapítások megválaszolt kérdésként kerülnek be, a bizonyítékukkal együtt, és a felmérés innen megy tovább, nem kérdezi meg újra őket. Amit az audit nem nézett meg, arra továbbra is válaszolni kell, és általában ez a nagyobbik fele: az audit egy hatókört vizsgál, a kötelezettsége viszont szélesebb annál a hatókörnél.
Igen. A felmérés CSV-be exportálható: minden kérdés, a rá adott válasz, a hozzá rögzített jegyzet és az, hogy ki válaszolt. Ugyanaz a fájl, akár a saját nyilvántartásához kéri, akár az auditornak, akár azért, mert máshová viszi a munkát.
Hol tart most, és mi következik
Hogyan dolgozunk
A havi ritmus, hogy kivel tartja a kapcsolatot, és mit kérünk Öntől.
Keretrendszer-megfeleltetés
Egy kontroll teljesítését egyszer kell felmérni; az eredmény minden kapcsolódó keretrendszernél beszámít.
Szabályzatok
Az Ön válaszaira épülő dokumentumcsomag, amelyet a munka előrehaladásával naprakészen tartunk.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.