Virtuális CISO · Vizsgálatok és bizonyítékok
Amit a támadó lát, havonta ellenőrizve és a tervhez kötve
Vizsgálatot könnyű venni és könnyű figyelmen kívül hagyni. A hasznos kérdés nem az, hogy lefuttatta-e valaki, hanem hogy változott-e bármi a szervezetében attól, amit talált — ez pedig a mögötte lévő tervről szól, nem a szkennerről.
Az a nézet, ahonnan a támadó indul, anélkül hogy bárki bármit mondana neki
Tanúsítványok és TLS-beállítás, SPF, DKIM, DMARC és DNSSEC, szerepelnek-e a domainjei adathalász feketelistákon, mely portok válaszolnak, átirányít-e a HTTP HTTPS-re, ott van-e webalkalmazás-tűzfal az előtt, ami előtt lennie kell. Egyikhez sem kell hozzáférés semmijéhez, és pontosan ezért ez az első, amit egy ellenséges szándékú megnéz.
A kiterjesztett vizsgálat továbbmegy: aldomainek, amelyek regisztrálására senki nem emlékszik, a rajtuk kitett szolgáltatások, és a nyilvános weben elérhető fájlok, amelyeket belső közönségnek szántak. Az első vizsgálat legfontosabb találata általában nem egy gyenge titkosítás. Hanem egy gép, amit valaki 2021-ben állított be egy projekthez, és azóta senki nem frissített.
A címtár, amin minden más múlik
Ahol a belső vizsgálat is hatókörben van, a célpont az Active Directory, mert egy kompromittált hálózatban szinte minden jogosultságemelési út rajta vezet keresztül: hiányzó javítások, támogatás nélküli operációs rendszerek, még válaszoló SMBv1, NTLM ott, ahol nem kellene, a jelenlegi ajánlásoknak nem megfelelő jelszóházirend, gépek között megosztott helyi rendszergazdai jelszavak, és csoportházirendben olyan delegálási jogok, amelyeket senki nem akart megadni.
Ezek nem egzotikus találatok. Ezek azok, amelyek egyetlen kattintott linkből tartományszintű incidenst csinálnak, és ezek azok, amelyek külső vizsgálatban soha nem jelennek meg.
A szkennerek, amelyekért már fizet, ugyanabba a listába
A legtöbb szervezetnek nem vizsgálati eredményből van kevés. Egy olyan helyből van kevés, ahol ezt egy tervvel összevetik, és olyan valakiből, akinek ez a dolga.
- Microsoft Secure Score és Defender Vulnerability Management azoknak, akik már Microsoft 365-öt és Defendert használnak
- Dedikált sérülékenységkezelés a Tenable, a Qualys és a Rapid7 rendszeréből
- Végpont-telemetria a CrowdStrike, a SentinelOne és a Tanium rendszeréből
- Felhőkonfigurációs állapot az Amazon Web Servicesből
- Behatolásvizsgálati eredmények, köztük automatizált tesztplatformokéi, például a Horizon3-é
A találatok abból érkeznek, amit Ön ténylegesen használ, és egy helyre kerülnek minden más mellé, így az a vita, hogy melyik eszköz a jó, megszűnik oka lenni annak, hogy semmi nem javul meg.
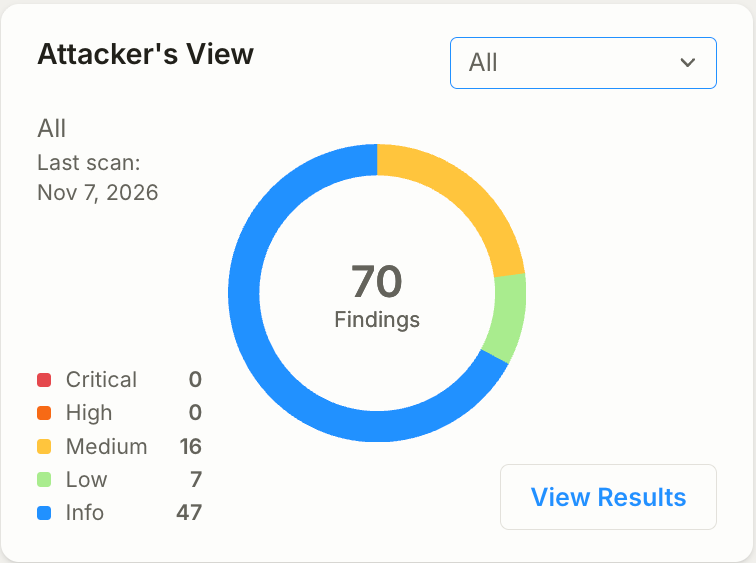
Rendszeres vizsgálatok, összehasonlítható eredmények
Minden forrás a saját ütemezése szerint fut — hetente, havonta vagy negyedévente —, és az ütemezés lényege az összehasonlítás. Egy vizsgálat megmondja, mi a baj ma. Egy sorozat megmondja, működik-e, amit csinálnak, és valójában a vezetőség is ezt kérdezi, amikor biztonsági jelentést kér.
Azt is elkapja, amit egyszeri vizsgálat nem tud: a múlt hónapban bevitt kitettséget, amit senki nem jelzett. Lejáró tanúsítvány, migrációhoz megnyitott és nyitva felejtett port, aldomain, amely egy azóta leszerelt szolgáltatásra mutat.
A találatból feladat lesz, vagy semmi nem lesz belőle
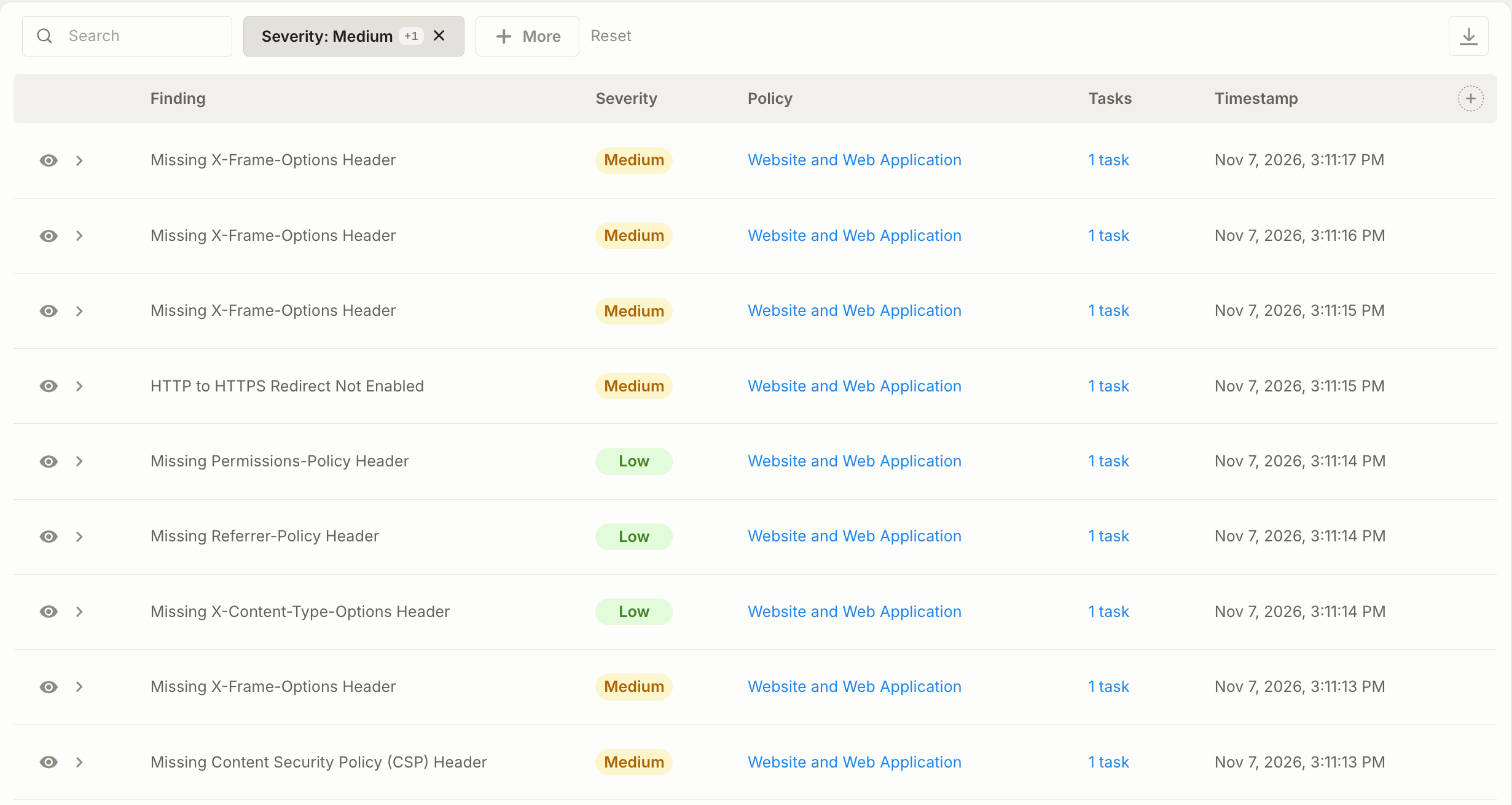
A találatokat a feladatlistához illesztjük, nem külön jelentésként adjuk át, és ezt a kapcsolatot a portál maga hozza létre — a találat már ahhoz a munkához csatolva érkezik, amelyhez tartozik. Ami nem automatikus, az a következménye. Ahol a találat megoldottnak látszik, státuszváltozás javaslata születik azzal a megjegyzéssel, hogy milyen bizonyíték támasztja alá, és egy nevesített Spirity-szakértő hagyja jóvá vagy utasítja el, mielőtt bármi visszaíródna. Egy vizsgálat önmagában semmit nem zár le.
A bizonyítékokat rögzítő megjegyzések szándékosan gépnevek, címek és minden más nélkül készülnek, ami egy körbeküldött dokumentumot céltérképpé tenne. A részlet a portálban marad, ahol a hozzáférés szabályozott; a megjegyzés azt mondja meg, mi változott és miért.
- A már kijavított találat bizonyítéka a vizsgálat; a feladat szakértői ellenőrzés és jóváhagyás után zárul le
- Az a találat, amely mögött nincs feladat, feladattá válik, és mindennel együtt rangsorolódik, nem azért kerül előre, mert új
- Az a találat, amelyet Ön kockázatként elfogadott, nem bukkan fel újra meglepetésként, mert az elfogadás ott van rögzítve, ahol a találat
Az Ön kitettsége az iparága kitettsége mellett
A kockázati pillanatkép pontozza az Ön külső kitettségét, és kétszer helyezi el: egyszer a teljes mezőnyhöz, egyszer ahhoz az ágazathoz képest, amelyet megad nekünk — ez tág kategória, nem névvel megnevezhető versenytárscsoport. Durva mérőszám, és nem olyan cél, amit menedzselni kell — arra jó, amikor valaki felsővezetőként megkérdezi, hogy ez normális-e, és az őszinte válasz egy összehasonlítás, nem egy jelző.
Ahol jobban áll a mezőnynél, azt érdemes tudni, mielőtt költ. Ahol rosszabbul, ott a különbség a költségvetés melletti érv, és erősebb érv annál, amit mi magunktól állíthatnánk.
Az időszakos vizsgálat és a folyamatos biztonsági felügyelet határai
Ezen az oldalon minden időszakos. Azt mondja meg, mi volt igaz, amikor lefutott. Nem figyel, nem riaszt hajnali háromkor, és nem veszi észre a folyamatban lévő behatolást — az a szervezet pedig, amelyik mást hisz, rosszat vásárolt, és a lehető legrosszabb pillanatban fog rájönni.
Az a munka, amelyik ezt lefedi, mellette van, és külön szolgáltatásként érhető el: éjjel-nappali észlelés és reagálás, sérülékenységi riasztás az Ön által ténylegesen használt termékekre, és digitális kockázatvédelem arra a kitettségre, amely a saját rendszerein kívül jelenik meg. Ha a figyelésre van szüksége, nem a felmérésre, ott kezdje, ne itt.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Nem, és vásárláskor számít a különbség. A vizsgálat ismert állapotokat ellenőriz automatikusan és ismétlődően: lejárt tanúsítvány, hiányzó javítás, olyan port, aminek nem kellene válaszolnia. A behatolásvizsgálat az, amikor egy ember megpróbálja ezeket tényleges kompromittálássá fűzni, olyan ítélőképességgel, amivel a szkenner nem rendelkezik. A vizsgálat az, amit havonta futtat; a behatolásvizsgálat az, amit akkor rendel meg, amikor tudni akarja, összeáll-e valamivé a sok találat. Ha már van ilyen eredménye, az egyike a forrásainknak.
A külső munkához semmi — pont ez a lényege, hiszen a támadó sem hozzáféréssel kezdi. A belső ellenőrzésekhez kell, és csak ott, ahol Ön úgy dönt, hogy a belső vizsgálat hatókörben van: írásban egyeztetett, ütemezett, csak olvasási jogú fiók a címtárhoz, arra korlátozva, amit az ellenőrzések valóban kiolvasnak. Ha ez induláskor túl nagy lépés, a külső vizsgálat önmagában is hasznos eredményt ad, a belső rész pedig várhat.
Valószínűleg nem tennének, és ezt inkább kimondjuk. A legtöbb szervezetnek, aki ezt kérdezi, nem találatból van kevés — hanem olyan valakiből, aki a találatokat egy tervvel összeveti, és ez az a rész, amit mi csinálunk. A meglévő eszköze ott marad, ahol van, és forrássá válik: az eredménye ugyanabba a listába érkezik, mint minden más, ugyanúgy rangsorolódik, és megszűnik havonta megérkező, senki által el nem olvasott jelentés lenni.
Hol tart most, és mi következik
A munkaterv
Határidős feladatok nevesített felelősökkel, és a bizonyíték, amit mindegyik hátrahagy.
Üzletmenet-folytonosság
Kritikus folyamatok, megengedhető kiesési idők és a kiesés becsült havi vesztesége.
Beszállítói kockázat
Beszállítói felmérés válaszok és bizonyítékok alapján, nevesített szakértő által jóváhagyott minősítéssel.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.