Virtuális CISO · ISO 27001
ISO 27001 tanúsítás, és egy információbiztonsági irányítási rendszer (ISMS), amely egy év múlva is működik
A legtöbb tanúsítási projekt azon a héten ér véget, amikor megjön a tanúsítvány. A tanácsadó elmegy, a kockázati felülvizsgálatok abbamaradnak, az első felügyeleti audit pedig olyan irányítási rendszert talál, amit tíz hónapja nem működtetett senki. Mi megépítjük Önnel, utána pedig mi vagyunk azok, akik tovább működtetik — ugyanaz a csapat, ugyanaz a fix havi díj, ugyanaz a portál.
Az ISO 27001 két kérdést tesz fel, a projektek többsége egyre felel
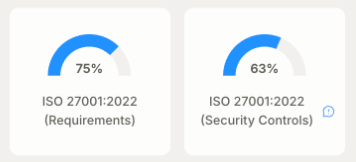
A 4–10. fejezet az irányítási rendszer követelményeit határozza meg: ki felel a biztonságért, mit döntöttek el, hogy védenek és miért, hogyan biztosítják és tartják fenn a szükséges szakmai kompetenciákat, hogyan mérik a teljesítményt, mi történik, ha valami előkerül. Az „A” melléklet a másik fele — 93 kontroll, mindegyik vagy alkalmazva, vagy formálisan, indoklással kihagyva.
Teljesen másképp buknak el. Egy hiányzó kontroll olyan megállapítás, amit két hét alatt le lehet zárni. Egy papíron létező, de soha nem működtetett irányítási rendszer olyan, amit az auditor jegyzőkönyve előtt már nem lehet — ezért szerepel a kettő külön pontszámmal a portálon, nem egyetlen megnyugtató százalékba keverve.
A hatókör az a választás, amit utólag már nem lehet csendben módosítani
A hatókör mondja meg, mely jogi személyekre, telephelyekre és szolgáltatásokra terjed ki az irányítási rendszer. Rá van nyomtatva a tanúsítványra, tehát ezt a sort olvassa el az ügyfél először. Ha túl szűk, a tanúsítvány nem fedi azt, amire rákérdeztek; ha túl tág, egy évig olyan helyeken bizonyít kontrollokat, ahol soha senki nem várta el.
Ebből a döntésből születik az alkalmazhatósági nyilatkozat: az A. melléklet mind a 93 kontrollja, hogy vonatkozik-e Önre, és miért. Az auditor a kihagyásokat olvassa el elsőként, és az indoklás nélküli kihagyás a legrövidebb út egy nemmegfelelőséghez — az indoklás ezért a döntés pillanatában készül, nem az első szakasz előtti héten, visszamenőleg.
- A jogi személyek, telephelyek és szolgáltatások, amelyek a tanúsítványra kerülnek
- A határ szélén álló kapcsolódások és függőségek, a kiszervezetteket is beleértve
- Alkalmazhatósági nyilatkozat mind a 93 kontrollra, alkalmazva vagy sem
- Írásos indoklás minden kihagyott kontrollhoz — ezt mintavételezi az auditor
A szervezetére írt szabályzatok, és a munka, amitől igazak lesznek
Az ISO dokumentált információt kér, ami a gyakorlatban egy, a 4–10. fejezeteket lefedő irányítási kézikönyvet és az alkalmazottnak jelölt kontrollokat lefedő szabályzatkészletet jelent. Mindkettő az Ön tényleges profiljára készül — méret, telephelyek, rendszerek, beszállítók —, utána pedig végigvitatjuk azokkal, akiknek majd eszerint kell élniük.
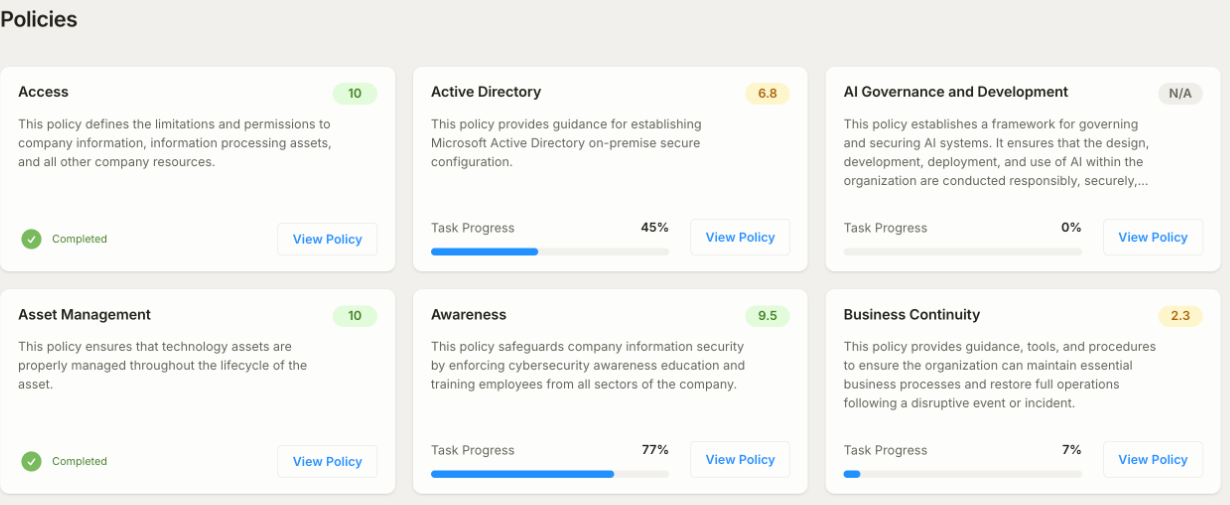
Egy szabályzat önmagában semmit nem bizonyít, és ezt az auditor is tudja. A portálon mindegyikhez odatartoznak az őt bevezető feladatok és a saját készültségi száma, így a „van hozzáférés-kezelési szabályzatunk” és az „a hozzáférés-kezelés tényleg működik” megszűnik ugyanaz a mondat lenni. Ahol a szám alacsony, az napirend, nem szégyen.
- Irányítási kézikönyv a 4–10. fejezetekhez, a szervezetére írva
- Területenkénti szabályzat azokra a kontrollokra, amelyeket az alkalmazhatósági nyilatkozat tartalmaz
- Minden szabályzat pontozva, alatta a bevezető feladatokkal és azok haladásával
- Jóváhagyási dátumok és verziótörténet — a 7.5 pont valójában ezt kéri
Az auditor megkülönbözteti az élő kockázati nyilvántartást az auditra készülttől
Az ISO megismételhető módszert kér, minden kockázathoz megnevezett gazdát, és olyan kezelési döntést, amit tényleg meghozott valaki, akinek erre felhatalmazása van. Amit nem fogad el: az audit előtti hónapban összerakott nyilvántartást, amit senki nem hagyott jóvá, és utána nem nyitott meg többé.
Az Öné az a nyilvántartás, amiből a vCISO egész évben dolgozik: az eredendő és a maradványkockázat értékelése, a kockázatkezelési terv, a már letelt és a közelgő felülvizsgálati dátumok, és minden névre szóló, lejárati idővel ellátott elfogadás. Azért naprakész, mert a program ezen fut — ez más ok, mint hogy közeleg egy audit.
A belső audit az a rész, amit senki nem végezhet el saját magán
A 9.2 pont tárgyilagos és pártatlan auditort kíván, ami közérthetően annyit tesz: a saját munkáját senki nem auditálhatja. Ha ugyanaz az ember írta a szabályzatot, zárta le a feladatot, és igazolja utána, hogy a kontroll hatásos, a belső audit semmit nem bizonyít — a külső auditor pedig rá fog kérdezni, hogyan biztosították a pártatlanságot, ezért ezt az elején rögzítjük írásban.
- 01
A belső audit
Az első hetekben megtervezve, nem a tizedik hónapban rögtönözve, és a megbízáson kívüli Spirity-kolléga végzi — tehát egy kontrollt soha nem az auditál, aki a mögötte álló szabályzatot írta vagy a feladatot lezárta. A program a ciklus alatt a teljes irányítási rendszert lefedi, nem azt a felét, amit könnyű bizonyítani.
- 02
A vezetőségi átvizsgálás
Jegyzőkönyvezett vezetőségi ülés az ISO által előírt napirenddel: teljesítmény, megállapítások, kockázat, erőforrások, és hogy mindebből mi változik. Előkészítjük és ott ülünk rajta. A döntések az Önéi, a jegyzőkönyvet pedig a vezetőség saját nevei hitelesítik — pontosan ez a fejezet értelme.
- 03
Helyesbítő intézkedés
Minden nemmegfelelőségnél feltárjuk a kiváltó okot, és felelőst, valamint határidőt rendelünk a helyesbítő intézkedéshez, ugyanabban a feladatlistában, mint minden más. Egy februári megállapítás nem tud októberre csendben eltűnni, mert benne van abban a listában, amiből a havi jelentés készül.
Két szakasz, és olyan szervezet végzi, amelyik tőlünk független kell legyen
Önt akkreditált tanúsító szervezet tanúsítja — nem a tanácsadója, és nem mi. Éppen ez az elválasztás teszi a tanúsítványt bemutathatóvá egy ügyfél előtt. Mi felkészítjük rá, ott ülünk Önnel végig, és felelünk azért, amit mi építettünk.
- 01
Első szakasz — a dokumentáció
Az auditor elolvassa a hatókört, az alkalmazhatósági nyilatkozatot, a kockázatértékelést és a szabályzatkészletet, és eldönti, van-e itt egyáltalán auditálható irányítási rendszer. Az itt talált hiányokat olcsó lezárni. Ugyanazokat a második szakaszban már nem.
- 02
Második szakasz — a bizonyíték
Hetekkel később, a rendszereiben és a munkatársaival: működnek-e a kontrollok, meg tudja-e mutatni, hogy működtek, és elég messzire nyúlnak-e vissza a nyilvántartások. Ez az a szakasz, ahol a megírt, de nem működtetett irányítási rendszer szétesik.
- 03
A megállapítások
Egy súlyos nemmegfelelőséget tanúsítvány kiadása előtt le kell zárni. Egy enyhe elkísér a következő látogatásig, megállapodott terv mellett; az észrevétel pedig tanács. A felkészülés értékének nagy része az, hogy a záró megbeszélés előtt tudja, a háromból melyikkel néz szembe.
- 04
A tanúsítvány
A szervezet adja ki, három évre szól, és az elején megállapodott hatókört nevezi meg. Nézze meg, van-e rajta akkreditációs jelölés — egy akkreditáció nélküli tanúsítvány csak egy PDF, és a beszerzési osztályok megtanulták észrevenni a különbséget.
A hét hónap tisztességes válasz, és nem ígéret
Néhány száz fős szervezetnél, formális irányítási rendszer nélkül indulva a hatodik hónap körüli első szakasz és az azt egy hónappal követő második szakasz reális ütemezés, és mi is ehhez tervezünk. Amit a dátum mozgat, az többnyire nem mi vagyunk: milyen gyorsan születnek döntések az Ön oldalán, létezik-e már egy kontroll bizonyítéka vagy a semmiből kell előállítani, és mennyire van betelve a választott tanúsító szervezet naptára.
Ha úgy látjuk, hogy a fejében lévő dátum nem jó, azt az első hónapban hallja meg, nem hat héttel egy audit előtt. És ha egy ügyfélszerződés már megnevezett egy dátumot, mondja el az elején — ez a munka sorrendjét változtatja meg, ami korán hasznos beszélgetés, későn pedig kellemetlen meglepetés.
A második év az, ahol a legtöbb tanúsított irányítási rendszer csendben leáll
A tanúsítvány három évre szól: az első két évben egy-egy felügyeleti audit, a harmadikban teljes megújítás. Akik a második látogatáson elvéreznek, ritkán azok, akik rosszul építkeztek. Azok, akiktől a tanácsadó a nyolcadik hónapban elment, és senki nem örökölte meg a kockázati felülvizsgálatokat, a belső auditprogramot vagy a vezetőségi átvizsgálást.
Az audit után is ugyanaz a csapat működteti tovább az irányítási rendszert. Amelyik csapat megépítette az irányítási rendszert, ugyanaz működteti, ugyanazért a havi díjért, és a felügyeleti auditból látogatás lesz, nem újra leszervezendő projekt.
- Kockázati felülvizsgálatok a saját határidejükön, a nyilvántartás két audit között is naprakész
- Belső auditprogram, amelyik a hároméves cikluson át fut
- Megtartott és jegyzőkönyvezett vezetőségi átvizsgálás, nem a látogatás előtt rekonstruált
- A szabályzatok a saját ciklusukban átnézve, a jóváhagyási dátumokkal együtt
- Bizonyíték, ami a munka közben gyűlik, nem pánikban összeszedve
Egy munka, két helyre elszámolva
Amit az ISO 27001 kér, annak nagy része az, amit a NIS2 is kér, más szavakkal és más sorrendben. Két projektként futtatva ez két hiányelemzés, két dokumentumkészlet, és ugyanazok az emberek válaszolnak kétszer ugyanarra a kérdésre két tanácsadói csapatnak, akik nem beszélnek egymással.
Itt ugyanaz a feladatlista, külön-külön pontozva mindkét kerethez, így a tanúsítási program menet közben mozdítja a NIS2-es állását, az átfedés pedig látható, nem pedig elmondott dolog. Ami valóban nem fedi egymást — regisztráció, bejelentési határidők, vezetői képzés —, az olyan kötelezettség, amit tanúsítvány nem vált ki, és ezek is ugyanabban a listában ülnek.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Nem, és nem is adhatjuk ki. A tanúsítvány akkreditált tanúsító szervezettől jön, és az akkreditációs szabályok éppen attól tartják távol ezt a szervezetet, aki az auditált irányítási rendszert megépítette vagy működteti. Ez az elválasztás nem bürokrácia: pontosan ettől jelent bármit a tanúsítvány annak az ügyfélnek, aki kérte Önöktől. Amit mi csinálunk: megépítjük Önnel a rendszert, felkészítjük mindkét szakaszra, végigüljük Önnel az auditot, és felelünk azért, amit mi építettünk. A tanúsításról a tanúsító szervezet dönt az audit eredménye alapján.
Néhány száz fős szervezetnél, formális irányítási rendszer nélkül indulva reális a hatodik hónap körüli első szakaszra és az egy hónappal későbbi második szakaszra tervezni. Három dolog mozgatja ezt a dátumot, és ezekből csak az egyik mi vagyunk. Hogy milyen gyorsan születnek döntések az Ön oldalán: a hatókör, a kockázati tűréshatár és a szabályzatok jóváhagyása az Ön aláírása. Hogy egy kontroll bizonyítéka létezik-e már, vagy a semmiből kell előállítani — ez általában a legnagyobb egyedi tényező. És hogy mennyire van előre betelve a választott tanúsító szervezet naptára, ami forgalmas évben hónapokat jelent, nem heteket. Ha a céldátumot rossznak látjuk, azt az első hónapban hallja meg.
Igen, de soha nem azokkal, akik az auditált dolgot megépítették. A 9.2 pont tárgyilagos és pártatlan auditort kíván, és aki a saját munkáját auditálja, ennek nem felel meg — ezért a belső auditot a megbízáson kívüli Spirity-kolléga végzi, akinek nem volt köze sem a szabályzatok megírásához, sem az általa vizsgált feladatok lezárásához. A program elején tervezzük meg és jelöljük ki az auditort, nem az utolsó pillanatban, az elválasztást pedig írásban rögzítjük — mert a külső auditor rá fog kérdezni, hogyan biztosították a pártatlanságot, és erre a „figyeltünk rá” nem válasz.
Itt nem, mert egyetlen feladatlista van, külön-külön pontozva mindkettőhöz — a tanúsítási program menet közben mozdítja a NIS2-es állásukat, és pontosan látják, hol fedi egymást a kettő, nem csak hallják. Amiben viszont érdemes tisztán látni, az a nem átfedő rész, mindkét irányban. A tanúsítvány nem vált ki jogszabályi kötelezettséget: a regisztráció, a bejelentési határidők és a vezetői képzés önálló kötelezettségek, és ezeket egy auditor nem végzi el Önök helyett. A NIS2-megfelelés pedig nem tanúsítvány, tehát nem fogja kielégíteni azt az ügyfelet, akinek a beszerzési űrlapja tanúsítványt kér.
Hova tovább
Keretrendszer-megfeleltetés
Egy kontroll teljesítését egyszer kell felmérni; az eredmény minden kapcsolódó keretrendszernél beszámít.
Szabályzatok
Az Ön válaszaira épülő dokumentumcsomag, amelyet a munka előrehaladásával naprakészen tartunk.
A felmérés
Két hét: az Ön válaszai és a mi átnézésünk, a vonatkozó keretrendszerek szerint pontozva.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.