Ingyenes önértékelés · 35 perc
Negyvennyolc kontroll — és hogy következetesen működnek-e
A hiányosságok többsége nem olyasmi, amire senki nem gondolt. Olyasmi, ami néhány gépen, néhány embernél, néhány hónapban megvalósul. Ez a felmérés negyvennyolc biztonsági kontrollt jár végig, és mindegyiknél azt kérdezi, hogy következetesen történik-e.
Kinek szól
Olyan szervezetnek, amely kinőtte a gyors felmérést: van IT-s munkatársa, egy-két saját kiszolgálója, és oka van rá, hogy kontrollonként tudja, hol tart. Akkor is ez a jó kiindulás, ha egy ügyfél vagy egy biztosító már nem ígéreteket, hanem bizonyítékot kér.
Mit fed le — nyolc terület, negyvennyolc kontroll
- Hozzáférés és azonosítás (11)
- Konfiguráció és karbantartás (8)
- Észlelés és reagálás (9)
- Hálózatvédelem (6)
- Mentés és helyreállítás (4)
- Fizikai és adathordozó (4)
- Emberek és tudatosság (3)
- Kockázat és bizonyosság (3)
A kontrollok többsége abból a készletből származik, amellyel az Egyesült Államok szövetségi kormányzata a beszállítóinál tárolt érzékeny információt védi. Ennek gyakorlati haszna van: a nagyobb ügyfelek kérdőívei ezen a nyelven íródnak, így az itt megszülető válaszok jellemzően újrahasznosíthatók.
Mit kap
Ugyanazt a riportszerkezetet, mint a gyors felmérésnél, lényegesen több tartalommal: területenkénti pontszámot és kontroll szintű megállapításokat — jellemzően húszat, súlyosság szerint rangsorolva. Harmincöt perc válaszadásért cserébe egyszerre kap olyan dokumentumot, amit egy mérnöknek, és olyat, amit egy vezetőségnek is oda lehet adni.
Így néz ki a riport
Három oldal egy valódi riportból, a felmérés tényleges kitöltésével készült.
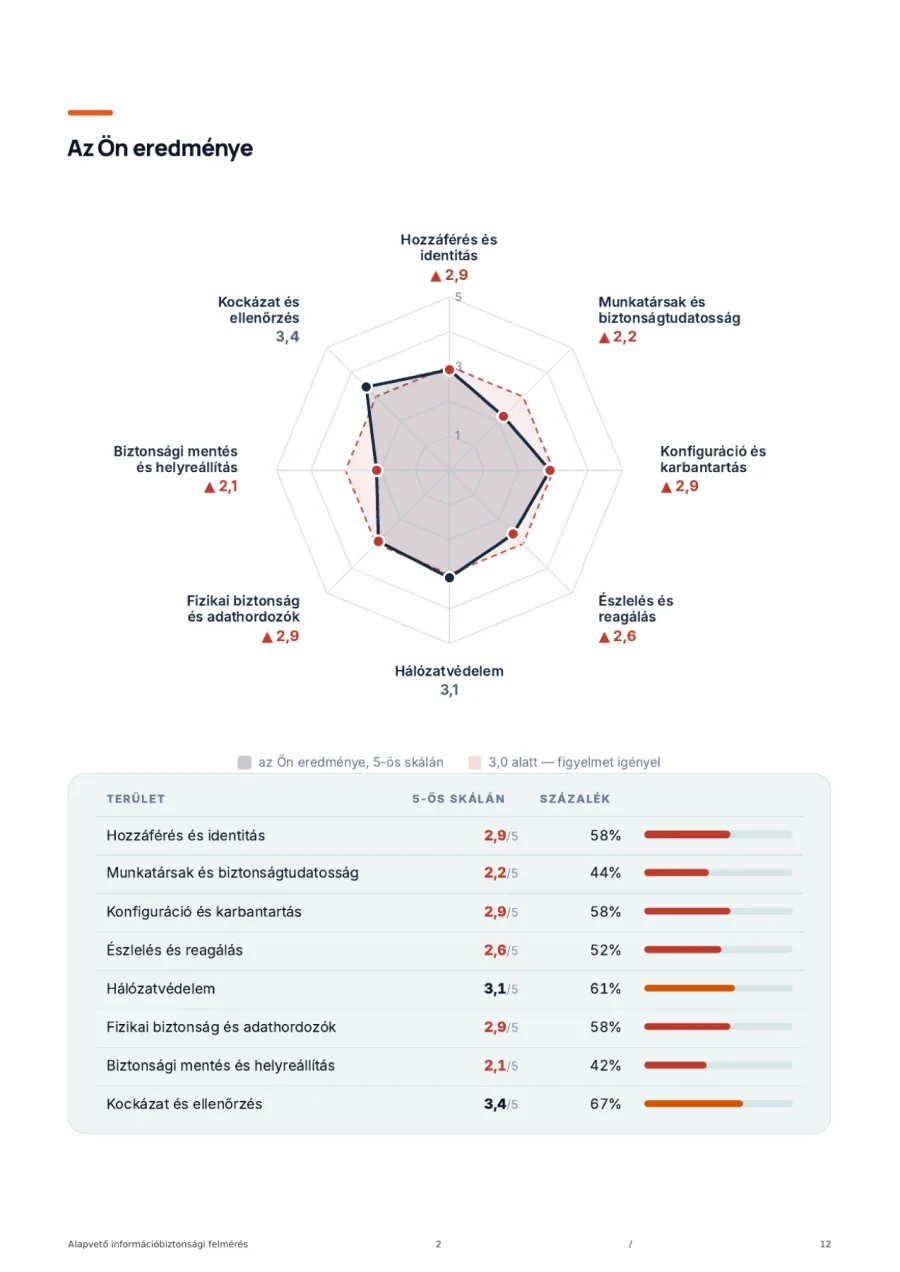
Az Ön eredménye 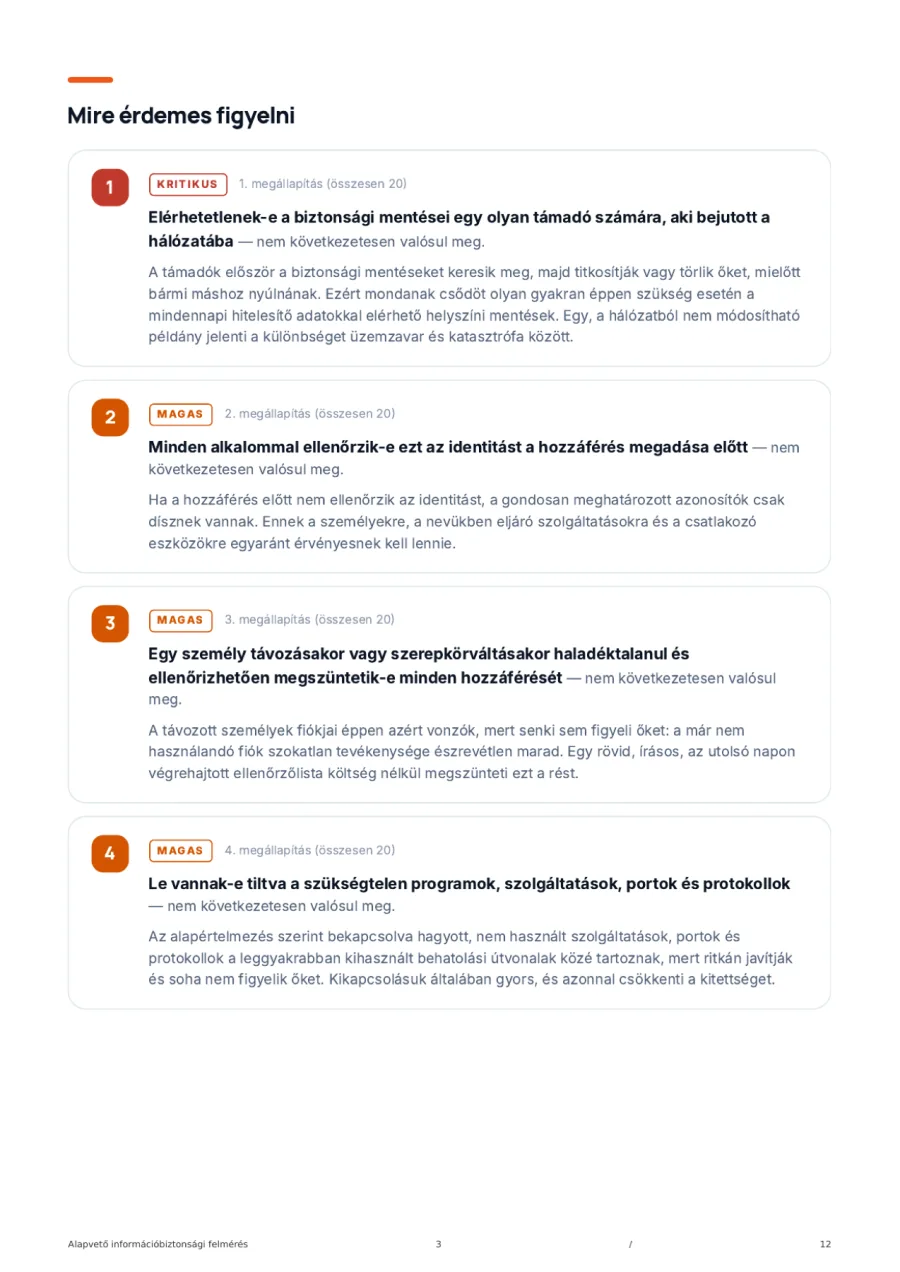
Mire érdemes figyelni 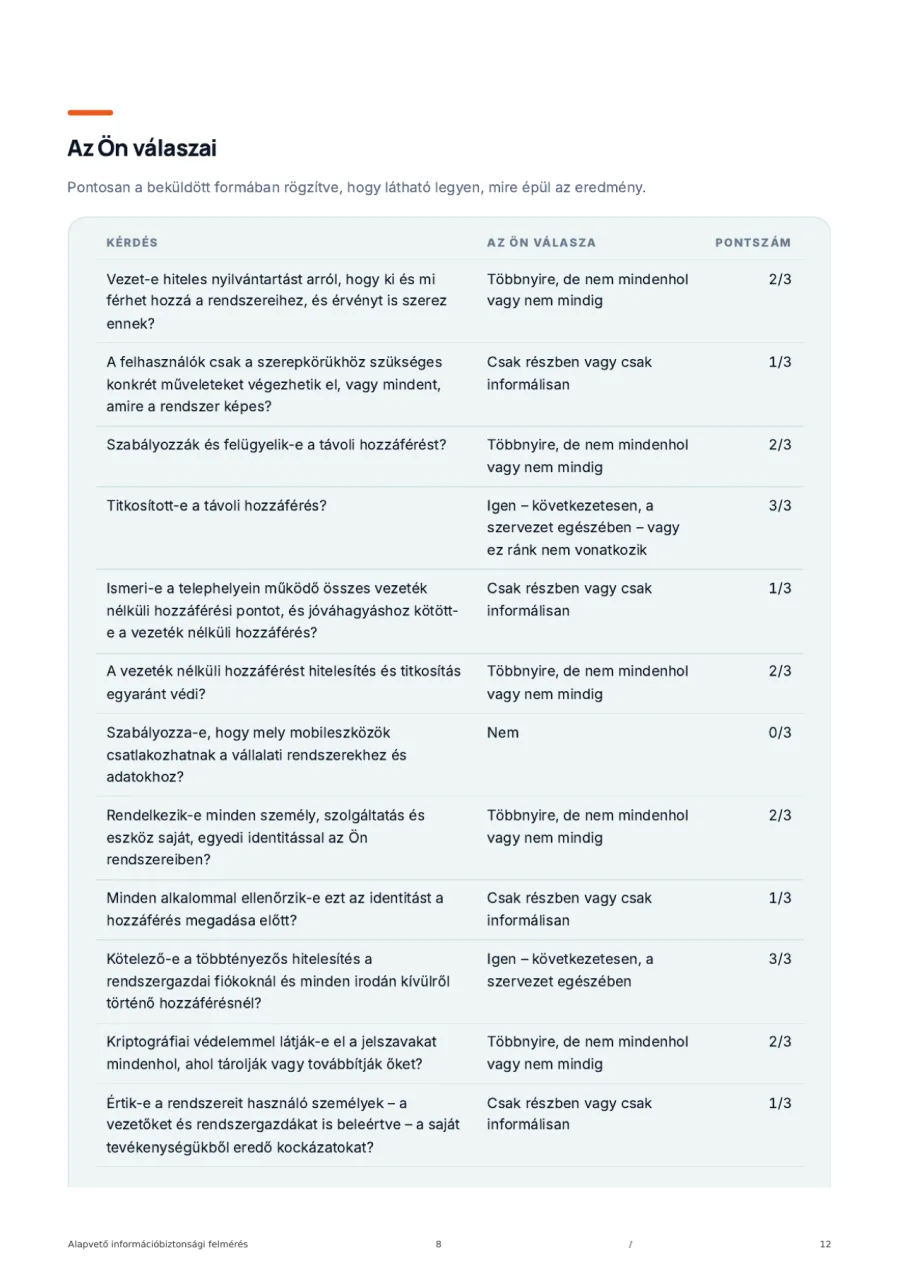
Az Ön válaszai
Szánjon rá időt
Ez nem két megbeszélés közé beszúrható űrlap, és a becslés őszinte. Üljön be rá az is, aki a rendszereket üzemelteti — a féligazságok abból születnek, ha valaki más területére tippel.
A felmérés lent indul — nem kell máshová kattintania.
Először néhány adat
Ezekből készítjük el a jelentését, és ha szeretné, utána át is beszéljük Önnel.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Egy ülésben fejezze be. A pontozás beküldéskor történik, így a félbehagyott kitöltésből egyáltalán nem lesz semmi. A harmincöt perc őszinte becslés annak, aki ismeri a rendszereket; foglalja le rá az időt, ne két megbeszélés között kezdjen bele.
Aki ténylegesen üzemelteti a rendszereket, azzal együtt, aki a szabályozásról nyilatkozni tud. Külön-külön mindkettő a másik feléről tippel — és a tippek következetesen optimista irányba tévednek, épp azt a torzítást hozva vissza, aminek a kiszűrésére ez való.
Az audit ellenőriz. Ez kérdez. A bizonyítékokat itt senki nem nézi meg — épp ezért ingyenes, és épp ezért harmincöt perc, nem több nap. Amit ad: az a térkép, amiből egy auditor elindulna, még mielőtt bárki napidíjat számláz.
Általában igen, és ez tudatos tervezési döntés. A kontrollok többsége abból a készletből származik, amellyel az Egyesült Államok szövetségi kormányzata a beszállítóinál tárolt érzékeny információt védi — és a nagy ügyfelek biztonsági kérdőívei ezen a nyelven íródnak. A megfogalmazás más lesz; a tartalom jellemzően közvetlenül megfeleltethető.
Gyakran igen, és fél óra alatt eldől. A tanúsítvány azt mondja, hogy létezik egy irányítási rendszer, és az audit idején működött. Ez azt kérdezi, hogy negyvennyolc konkrét technikai kontroll ma, következetesen megvalósul-e — és a kettő közötti résben telik az év nagy része.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.