Ingyenes önértékelés · 5 perc
Tizenkét kérdés. Öt perc. Egy valódi válasz.
A legtöbb kisebb szervezetnek nincs olyan biztonsági problémája, amit néven tudna nevezni. Van viszont néhány hiányossága, amit még soha nem nézett meg egyszerre. Ez a felmérés tizenkét kérdést tesz fel abban a nyolc területben, ahol ezek lenni szoktak, a végén pedig pontozott riportot ad.
Kinek szól
Bármely kisebb szervezetnek, amely tudni szeretné, hol tart a mindennapi kiberbiztonsága. Gyártott termékről nem kérdez — ha Ön csatlakoztatott eszközt vagy szoftverterméket gyárt vagy forgalmaz, a Cyber Resilience Act oldalai a megfelelőek.
Mit fed le — nyolc terület, tizenkét kérdés
- Irányítás és kockázatkezelés
- Emberek és folyamatok
- Azonosítás és jogosultságkezelés
- Eszköz- és adatkezelés
- Védelem
- Észlelés és reagálás
- Ellenállóképesség
- Generatív MI használata
Egy dolog, amit érdemes kimondani: az utolsó terület nem dísz. A munkatársak már ma is bemásolnak céges anyagokat chatbotokba, és szinte sehol nincs leírva, hogy ez mennyiben megengedett. Ha éppen ezért jött, az MI-használati felmérés nem egy, hanem huszonegy kérdést tesz fel erről.
Mit kap
Hatoldalas PDF-et. Összpontszámot és minősítést, pókhálódiagramot a nyolc területről — a 3,0 alattiakat külön jelölve —, táblázatot minden terület pontszámával, végül a megállapítások rangsorolt listáját: mi az, miért számít, és mit érdemes tenni. Úgy sorrendezve, hogy az első kettő-három adja a kitettség nagy részét.
A végén minden kérdés és a rá adott válasz szerepel a saját pontszámával, hogy a végeredmény ne egy szám legyen, amit el kell hinni.
Így néz ki a riport
Három oldal egy valódi riportból, a felmérés tényleges kitöltésével készült.
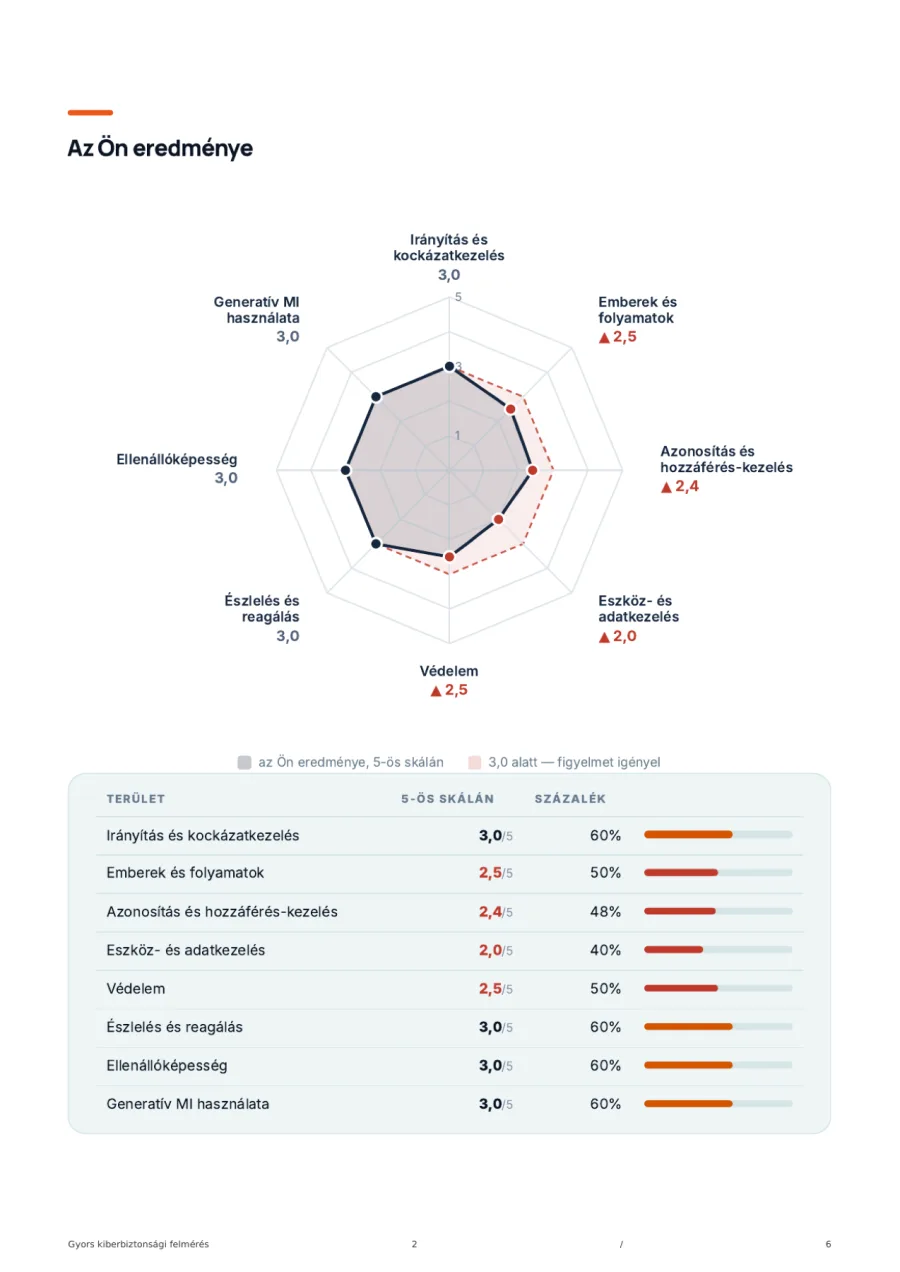
Az Ön eredménye 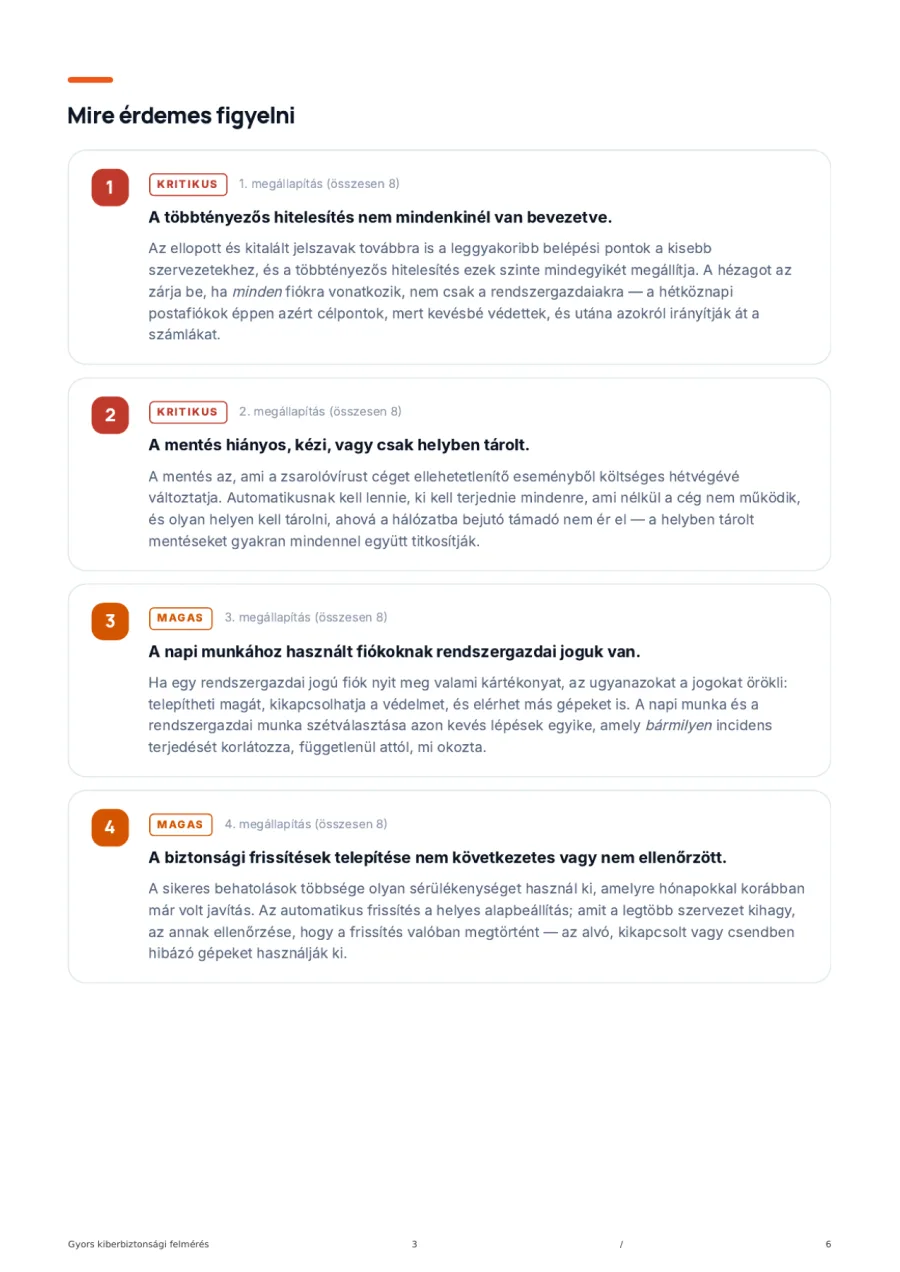
Mire érdemes figyelni 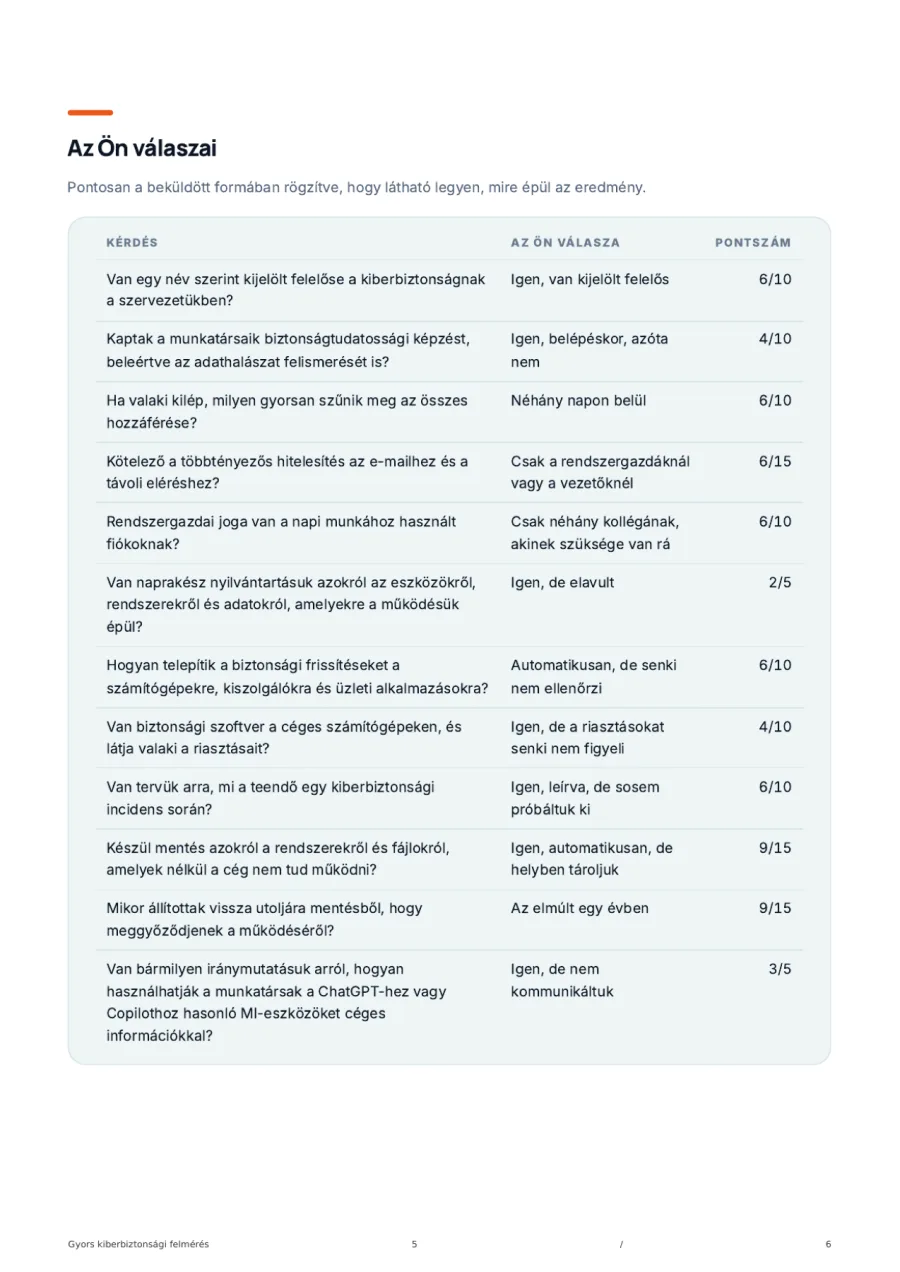
Az Ön válaszai
Miért ilyen rövid
Mert egy hosszú kérdőív, amit senki nem fejez be, semmit nem mond el. Tizenkét kérdés nagyjából az a pont, ahol a válaszok már nem változtatnak a tanácson.
Ahová ez általában vezet: Kiberbiztonság KKV-knak
A felmérés lent indul — nem kell máshová kattintania.
Először néhány adat
Ezekből készítjük el a jelentését, és ha szeretné, utána át is beszéljük Önnel.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Igen, és a kitöltés önmagában nem indít értékesítési hívást. A válaszokból készül a riport; a kapcsolattartási adatai mellett tároljuk őket, hogy ha kéri, ott folytathassuk, ahol abbahagyta. Semmit nem teszünk közzé, nem osztunk meg és nem hasonlítunk össze más cégek adataival.
Az alapokról pontos, és ennél többet nem is állít. Rosszul beállított tűzfalszabályt vagy kitett szolgáltatást nem fog megtalálni. Megbízhatóan megtalálja viszont a hiányzó többtényezős hitelesítést, a teszteletlen mentéseket és a hétköznapi rendszergazdai jogokat — és ebben a méretben többnyire ezeken múlnak az incidensek.
Azt válaszolja, ami ma igaz, ne azt, ami tervben van. Minden válaszlehetőséghez pontszám tartozik, és az őszinte középső válaszok többet érnek Önnek a hízelgőknél: egy ismert hiányosság olcsóbb, mint egy szám, ami jól nézett ki.
Nem. Épp ez az értelme egy ötperces ellenőrzésnek — nincs dokumentum, nincs leltár, nincs egyeztetendő megbeszélés. Ha egy kérdéshez valaki más tudása kell, jegyezze fel, és válaszoljon abból, amit tud; a riport megmondja, mely területekre érdemes rendesen visszatérni.
Valószínűleg nem. Kezdje az Alapfelméréssel: ugyanaz a nyolc terület, negyvennyolc kontroll, és mindegyiknél egy nehezebb kérdés — hogy következetesen csinálják-e, nem pedig hogy csinálják-e egyáltalán. Harmincöt perc, és kontroll szintű megállapításokat ad.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.