Ingyenes önértékelés · 60 perc · EU CRA
Mennyire felkészült a terméke a Cyber Resilience Actre?
A Cyber Resilience Act 2027 decemberétől vonatkozik a digitális elemeket tartalmazó termékekre. Ez nem szabályzatgyártás: belenyúl abba, hogyan tervezik, dokumentálják, javítják és vonják ki azt, amit eladnak. Ez a felmérés huszonöt kérdésben, öt területen méri, milyen messze van ettől a jelenlegi gyakorlatuk.
Kinek szól
Önnek, ha digitális elemeket tartalmazó terméket gyárt, importál vagy forgalmaz — csatlakoztatott eszközt, vagy termékként értékesített szoftvert. Ha inkább valaki más termékével dolgozik: integrátorként, viszonteladóként, üzemeltetőként vagy szolgáltatóként, akkor a Termékbiztonsági felkészültség a rövidebb és találóbb választás.
Mit fed le — öt terület, területenként öt kérdés
- Irányítás és dokumentáció
- Kockázatkezelés, beépített és alapértelmezett biztonság
- Sérülékenység- és javításkezelés
- Termékéletciklus-kezelés
- Tudatosság, kompetencia és készségek
A többi felméréstől eltérően ez nem százalékot, hanem érettséget pontoz, az ENISA kisebb gyártóknak közzétett modellje alapján. Az érettség itt a helyes forma, mert a CRA nem egy lista, amin át lehet menni: olyan gyakorlatok összessége, amelyeket a termék teljes életútján, ismételten bizonyítani kell.
Mit kap
Hétoldalas PDF-et. Területenkénti érettségi szintet, pókhálódiagramot az ötről, majd azt az oldalt, amelyik a munkát elvégzi: a „Where you stand” (Hol tart most) oldal azzal kezdi, mit jelent a szintje a gyakorlatban — ezen a szinten a kiberbiztonság jellemzően informális és reaktív —, és konkrét következő lépéseket sorol mind az öt terület alatt. Legyen kijelölt kapcsolattartási pont a sérülékenységek bejelentésére. Dolgozzanak ki SBOM-stratégiát. Legyen világos, meddig támogatják a terméket. Nagyjából húsz ilyen lépés.
Súlyosság szerint rangsorolt megállapítás-lista itt nincs, és ez nem hiányosság: az érettségi skálán a „Where you stand” lép a helyébe, és a kettő közül ez a hasznosabb. A végén minden kérdés és a rá adott válasz szerepel.
A kérdések és a riport angol nyelvűek. Ez az oldal nem.
Így néz ki a riport
Három oldal egy valódi riportból, a felmérés tényleges kitöltésével készült.
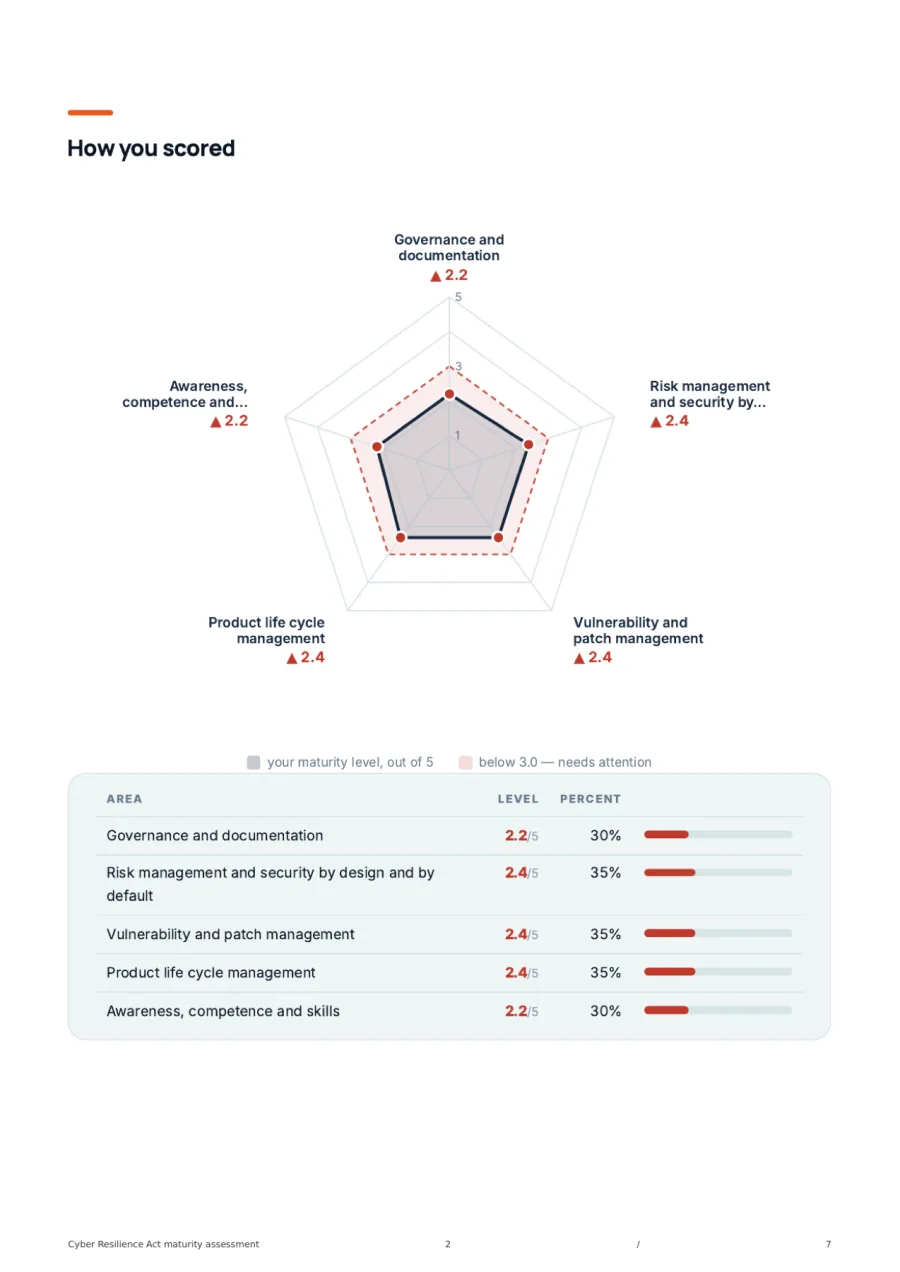
Az Ön eredménye 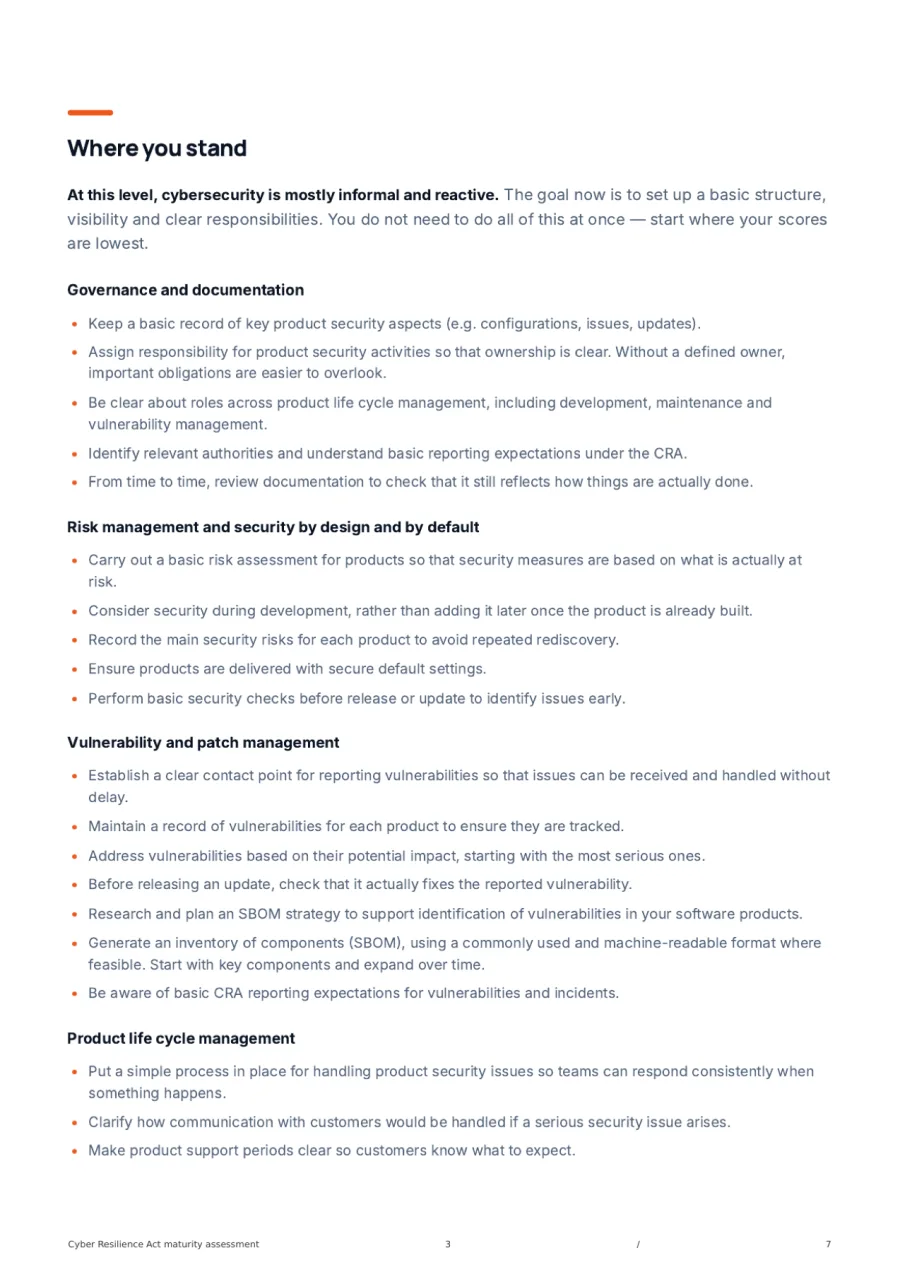
Hol tart most 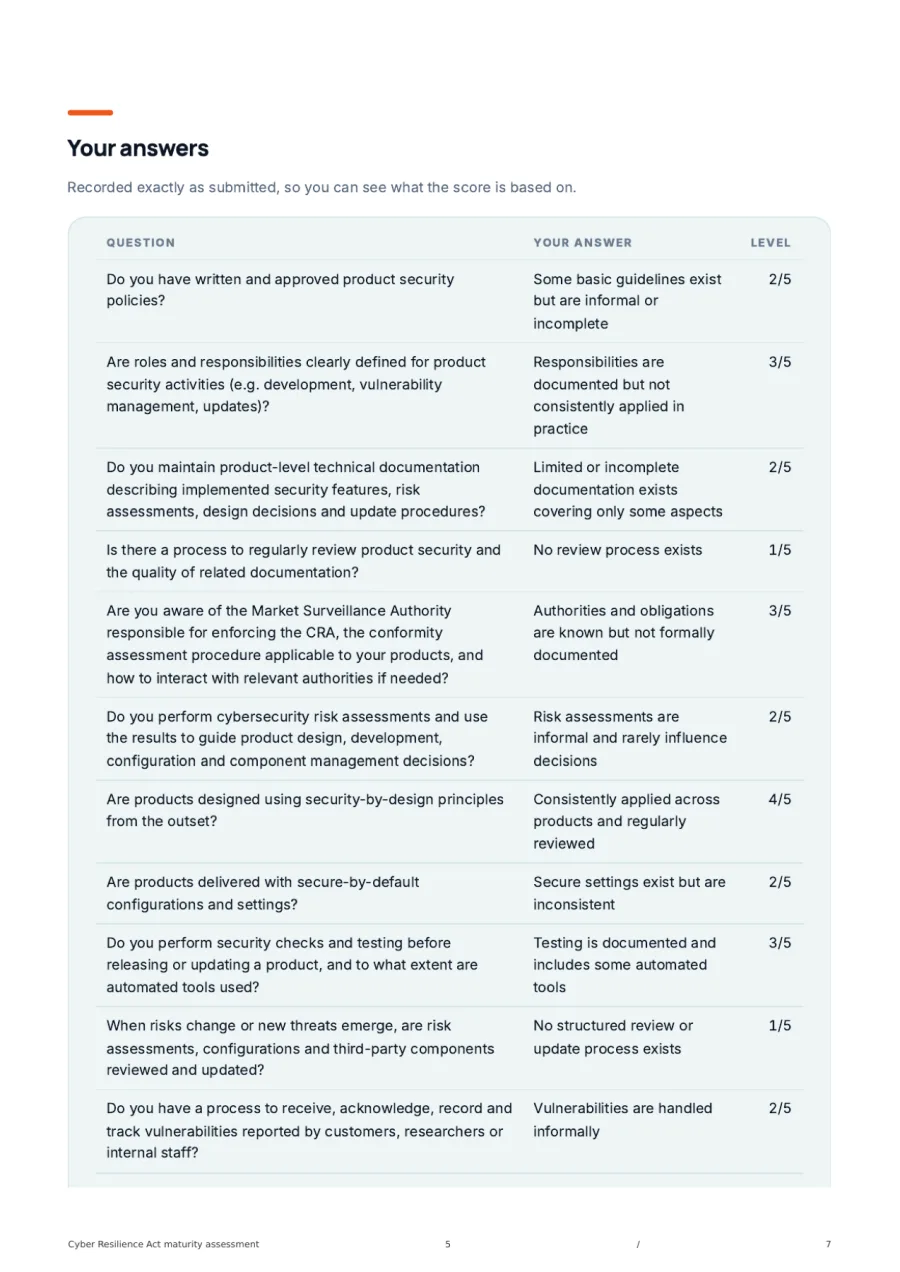
Az Ön válaszai
Őszintén az időzítésről
2027 decembere távolinak hangzik. A jelentési kötelezettségek hamarabb érkeznek, és a leghosszabb munka — a ténylegesen karbantartott SBOM, a sérülékenységkezelési folyamat, amire valaki válaszol is, a meghatározott és közzétett támogatási időszakok — negyedévekben mérhető, nem hetekben.
A felmérés lent indul — nem kell máshová kattintania.
Először néhány adat
Ezekből készítjük el a jelentését, és ha szeretné, utána át is beszéljük Önnel.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Ha digitális elemeket tartalmazó terméket hoz forgalomba az EU piacán, szinte biztosan igen. A nehezebb kérdés az, hogy melyik kategóriába esik és ebből milyen kötelezettségek következnek — ez megérdemel valakitől egy órát ahelyett, hogy megtippelnénk. Ez a felmérés nem ezt válaszolja meg: azt mutatja meg, milyen messze van a jelenlegi gyakorlatuk attól, amit bármelyik kategória megkövetel.
Mert inkább közzétesszük a kérdőívet, mint hogy a fordítás miatt visszatartsuk. A huszonöt kérdés és a riport angol; ez az oldal nem. Ha az angol a csapatban akadály, jelezze az időpontfoglalásnál, és közösen végigmegyünk rajta.
Gyártóknak nincs — huszonöt kérdés már a rövid formája egy hosszú rendeletnek, és az órából a legtöbb idő nem olvasásra megy el, hanem annak ellenőrzésére, mi történik ténylegesen. Ha nem Ön a gyártó, a Termékbiztonsági felkészültség tizenhét kérdés, és az való Önnek.
Segít, de nem helyettesíti. Azok azt írják le, hogyan védenek egy szervezetet vagy egy rendszert; a CRA azt kérdezi, mit tud bizonyítani egy termékről annak teljes életútján — SBOM-ot, sérülékenységi kapcsolattartót, közzétett támogatási időszakot, biztonságos alapbeállítások igazolását. A felmérés megmutatja, ezekből mit tud már ma bizonyítani.
Nem sorolja be a termékét, nem készít műszaki dokumentációt, és nem helyettesíti a megfelelőségértékelést. Azt mondja meg, hol van a távolság, elég részletesen ahhoz, hogy tervezni lehessen belőle. Aki kérdőív alapján CRA-megfelelést ígér, olyat ad el, ami nem létezik.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.