Kostenlose Selbsteinschätzung · 35 Minuten
Achtundvierzig Kontrollen — und ob sie konsequent greifen
Die meisten Lücken sind nicht Dinge, an die niemand gedacht hat. Es sind Dinge, die auf einigen Rechnern, bei einigen Personen, in einigen Monaten geschehen. Dieses Assessment geht achtundvierzig Sicherheitskontrollen durch und fragt bei jeder, ob sie konsequent greift.
Für wen
Für ein Unternehmen, das den Kurz-Check hinter sich gelassen hat: mit IT-Personal, ein oder zwei eigenen Servern und einem Grund, Kontrolle für Kontrolle zu wissen, wo es steht. Es ist auch der richtige Einstieg, wenn ein Kunde oder ein Versicherer begonnen hat, Nachweise statt Zusicherungen zu verlangen.
Was es abdeckt — acht Bereiche, achtundvierzig Kontrollen
- Zugriff und Identität (11)
- Konfiguration und Wartung (8)
- Erkennung und Reaktion (9)
- Netzwerkschutz (6)
- Backup und Wiederherstellung (4)
- Physisch und Datenträger (4)
- Menschen und Bewusstsein (3)
- Risiko und Prüfung (3)
Die meisten Kontrollen stammen aus dem Satz, mit dem die US-Bundesregierung sensible Informationen bei ihren Lieferanten schützt. Das hat einen praktischen Wert: Die Fragebögen Ihrer größeren Kunden sind in dieser Sprache geschrieben, und die Antworten, die hier entstehen, lassen sich deshalb meist wiederverwenden.
Was Sie bekommen
Dieselbe Berichtsstruktur wie beim Kurz-Check, mit erheblich mehr Inhalt: einen Wert je Bereich und Feststellungen auf Ebene der einzelnen Kontrolle — typischerweise zwanzig, nach Schweregrad geordnet. Fünfunddreißig Minuten Beantwortung ergeben in einem Dokument etwas, das man einer Technikerin vorlegen kann, und etwas, das man der Geschäftsführung vorlegen kann.
So sieht der Bericht aus
Drei Seiten aus einem echten Bericht, erzeugt durch tatsächliches Ausfüllen.
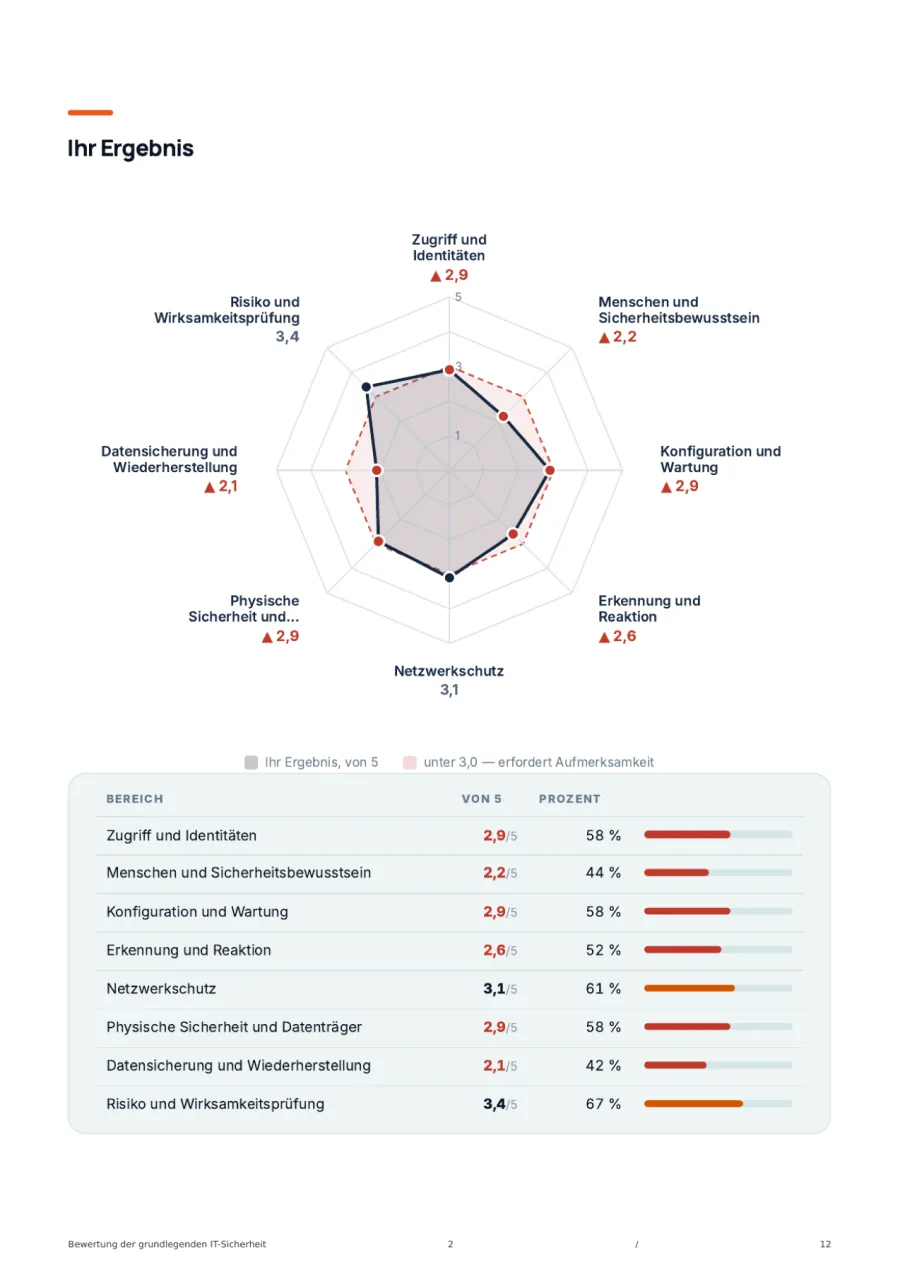
Ihr Ergebnis 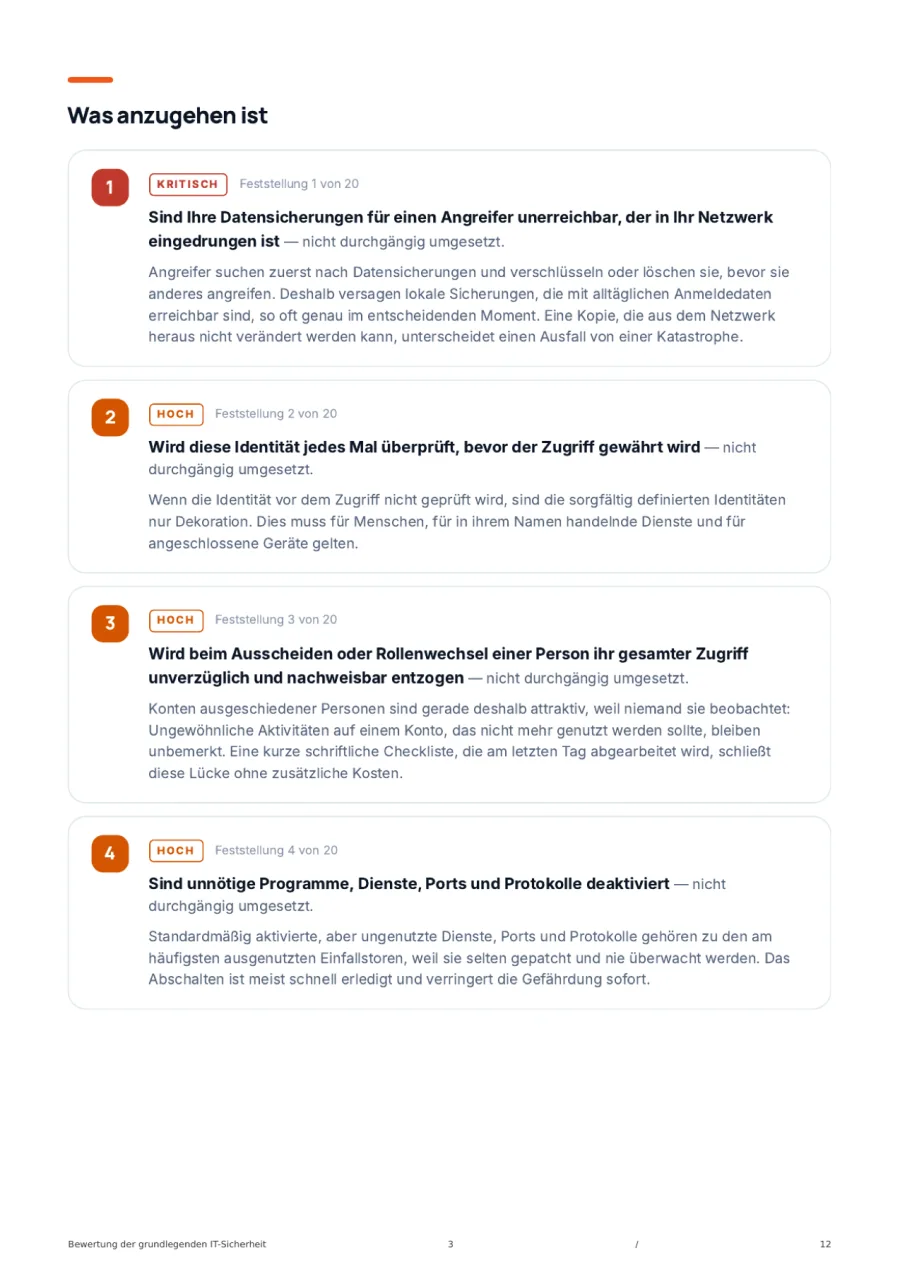
Was anzugehen ist 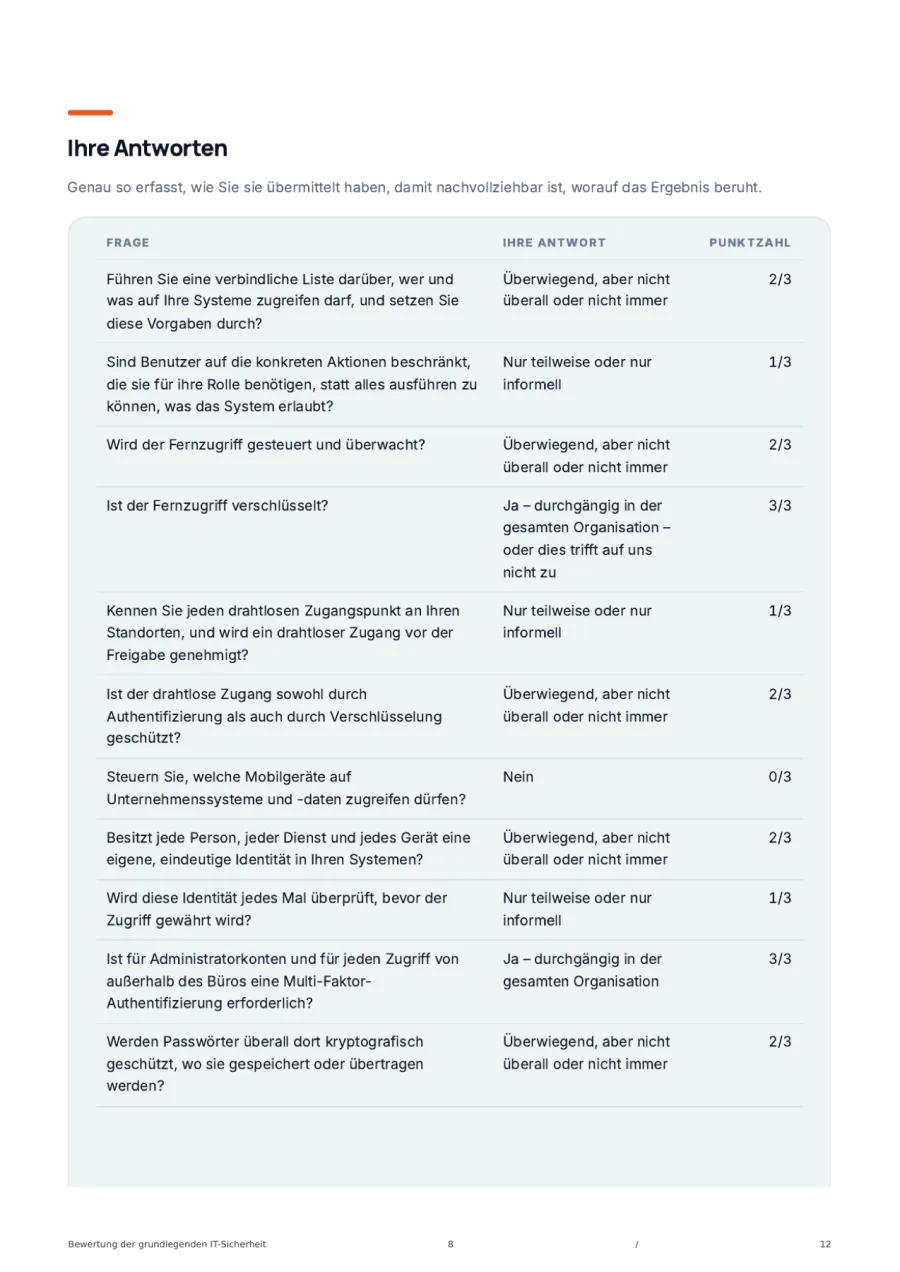
Ihre Antworten
Nehmen Sie sich die Zeit
Es ist kein Formular für zwischen zwei Terminen, und die Schätzung ist ehrlich. Holen Sie die Person dazu, die die Systeme tatsächlich betreibt — halbe Antworten entstehen dort, wo jemand über den Bereich eines anderen mutmaßt.
Das Assessment startet unten — Sie müssen nirgendwo anders hin.
Zuerst einige Angaben
Damit erstellen wir Ihren Bericht und besprechen ihn auf Wunsch anschließend mit Ihnen.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Beenden Sie es in einem Zug. Bewertet wird beim Absenden, ein halb ausgefüllter Durchlauf ergibt gar nichts. Die fünfunddreißig Minuten sind eine ehrliche Schätzung für jemanden, der die Systeme kennt; blocken Sie die Zeit, statt zwischen zwei Terminen anzufangen.
Wer die Systeme tatsächlich administriert, zusammen mit jemandem, der für die Regelungen sprechen kann. Allein mutmaßt jeder über die Hälfte des anderen — und die Vermutungen gehen verlässlich in die optimistische Richtung, also genau in die Verzerrung, die hier herausfallen soll.
Ein Audit prüft nach. Dies fragt. Ihre Nachweise sieht hier niemand an — genau deshalb ist es kostenlos und dauert fünfunddreißig Minuten statt mehrerer Tage. Was Sie bekommen, ist die Karte, von der ein Auditor aus startet, erstellt bevor jemand nach Tagessätzen abrechnet.
Meistens, und das ist eine bewusste Entscheidung. Die meisten Kontrollen stammen aus dem Satz, mit dem die US-Bundesregierung sensible Informationen bei Lieferanten schützt — und in dieser Sprache sind die Sicherheitsfragebögen großer Kunden geschrieben. Die Formulierung wird abweichen; der Inhalt lässt sich in der Regel direkt zuordnen.
Oft ja, und zwanzig Minuten klären es. Ein Zertifikat sagt, dass ein Managementsystem existiert und zum Auditzeitpunkt funktioniert hat. Dies fragt, ob achtundvierzig konkrete technische Kontrollen heute konsequent angewendet werden — und in der Lücke dazwischen spielt sich der größte Teil des Jahres ab.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.