Kostenlose Selbsteinschätzung · 5 Minuten
Zwölf Fragen. Fünf Minuten. Eine belastbare Antwort.
Die meisten kleineren Unternehmen haben kein Sicherheitsproblem, das sie benennen könnten. Sie haben eine Handvoll Lücken, die noch nie jemand gemeinsam betrachtet hat. Dieser Check stellt zwölf Fragen zu den acht Bereichen, in denen diese Lücken üblicherweise sitzen, und liefert am Ende einen bewerteten Bericht.
Für wen
Für jedes kleinere Unternehmen, das wissen will, wo seine alltägliche Cybersicherheit steht. Nach Produkten, die Sie herstellen, fragt er nicht — wer vernetzte Hardware oder Software als Produkt baut oder vertreibt, ist auf den Seiten zum Cyber Resilience Act richtig.
Was er abdeckt — acht Bereiche, zwölf Fragen
- Governance und Risikomanagement
- Menschen und Prozesse
- Identitäts- und Zugriffsverwaltung
- Asset- und Datenmanagement
- Schutz
- Erkennung und Reaktion
- Widerstandsfähigkeit
- Einsatz generativer KI
Ein Punkt, der ausgesprochen gehört: der letzte Bereich ist keine Dekoration. Mitarbeitende fügen längst Unternehmensmaterial in Chatbots ein, und fast nirgends ist schriftlich entschieden, was dabei erlaubt ist. Wenn Sie genau dieser Bereich hergeführt hat: Die KI-Nutzungs-Selbsteinschätzung stellt dazu einundzwanzig Fragen statt einer.
Was Sie bekommen
Ein sechsseitiges PDF. Einen Gesamtwert mit Einstufung, ein Netzdiagramm über die acht Bereiche — alles unter 3,0 eigens markiert —, eine Tabelle mit dem Wert je Bereich und schließlich die Feststellungen in einer Reihenfolge: was es ist, warum es zählt und was zu tun ist. So sortiert, dass die ersten zwei oder drei den Großteil der Angriffsfläche ausmachen.
Am Ende stehen alle Fragen mit Ihrer Antwort und deren Punktwert, damit das Ergebnis keine Zahl ist, die man glauben muss.
So sieht der Bericht aus
Drei Seiten aus einem echten Bericht, erzeugt durch tatsächliches Ausfüllen.
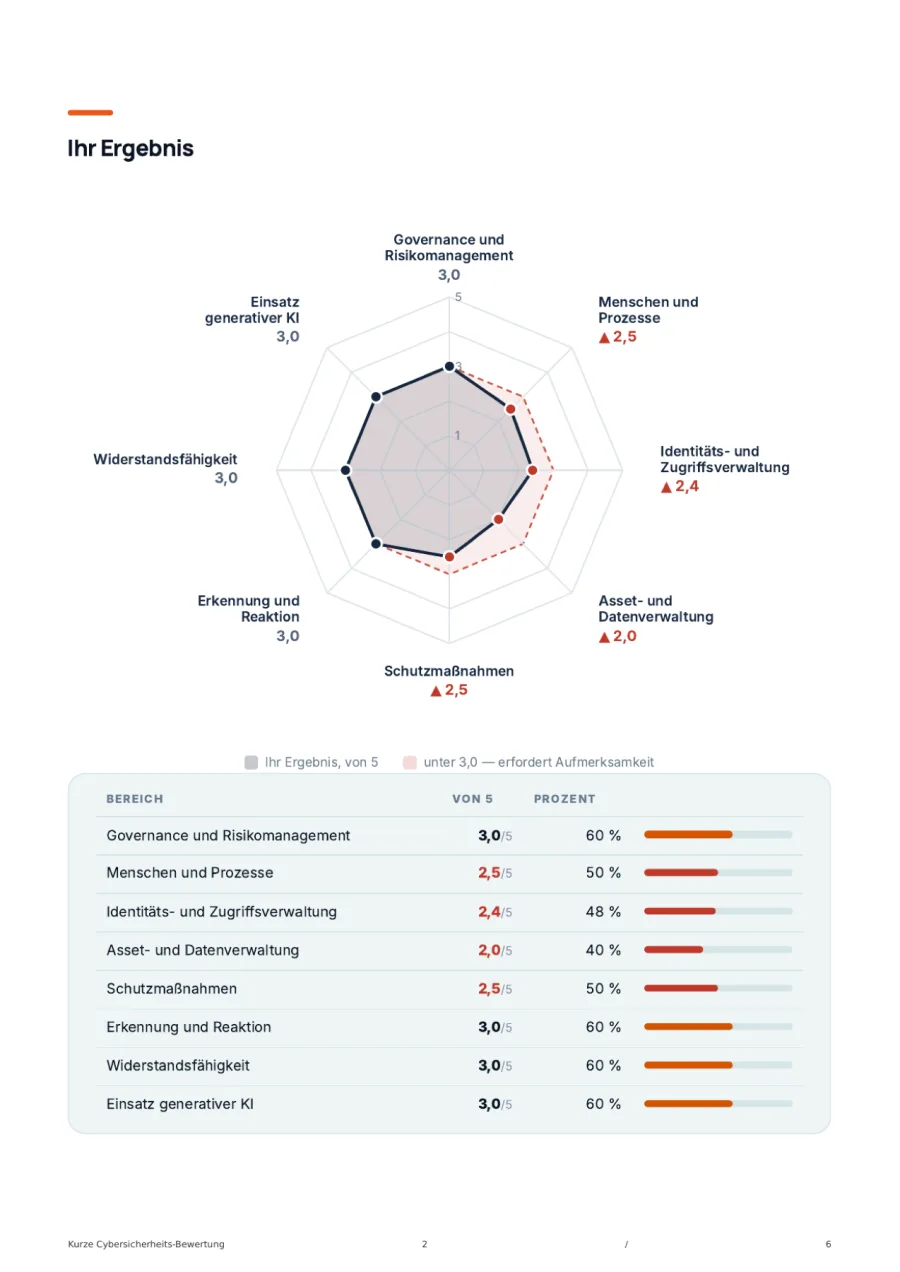
Ihr Ergebnis 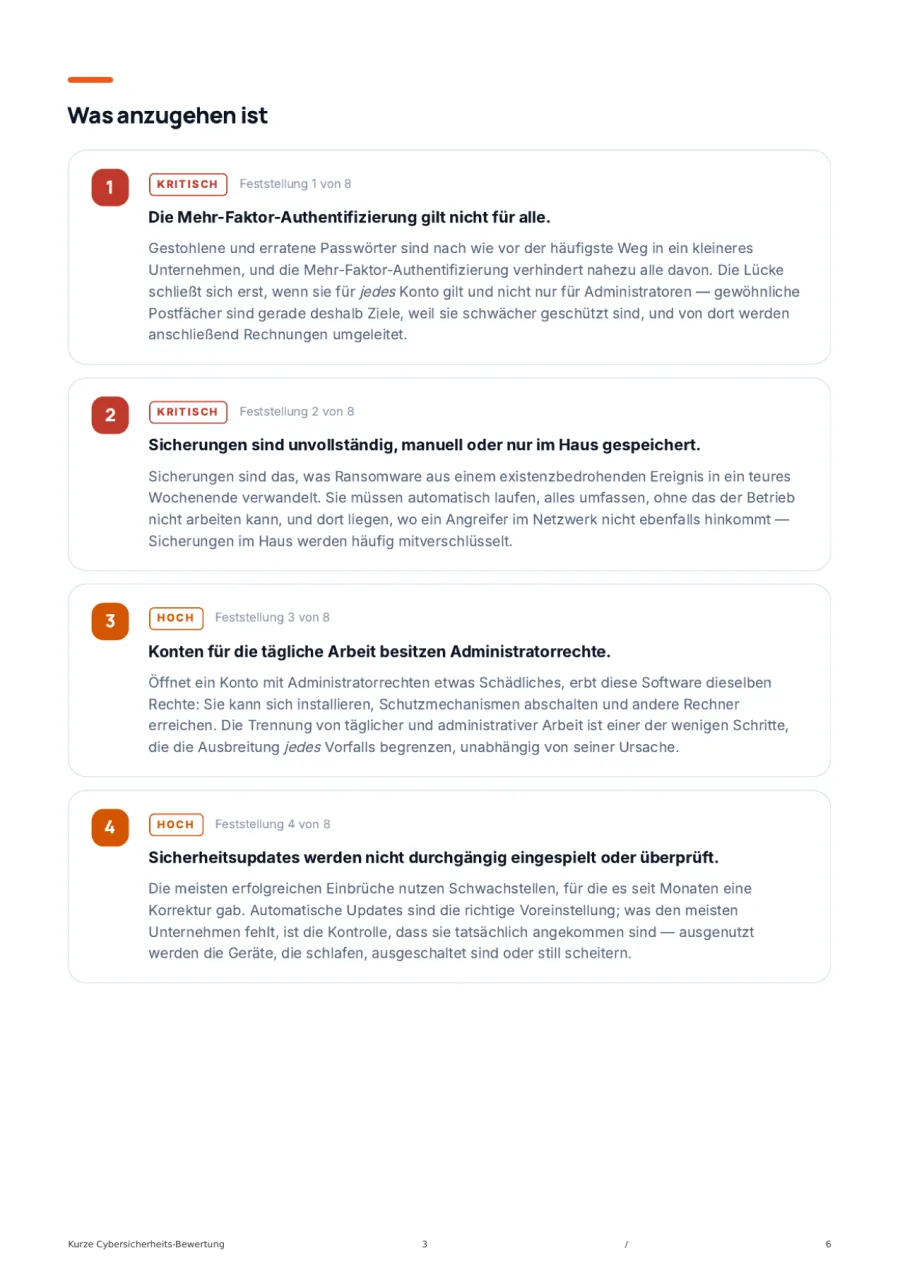
Was anzugehen ist 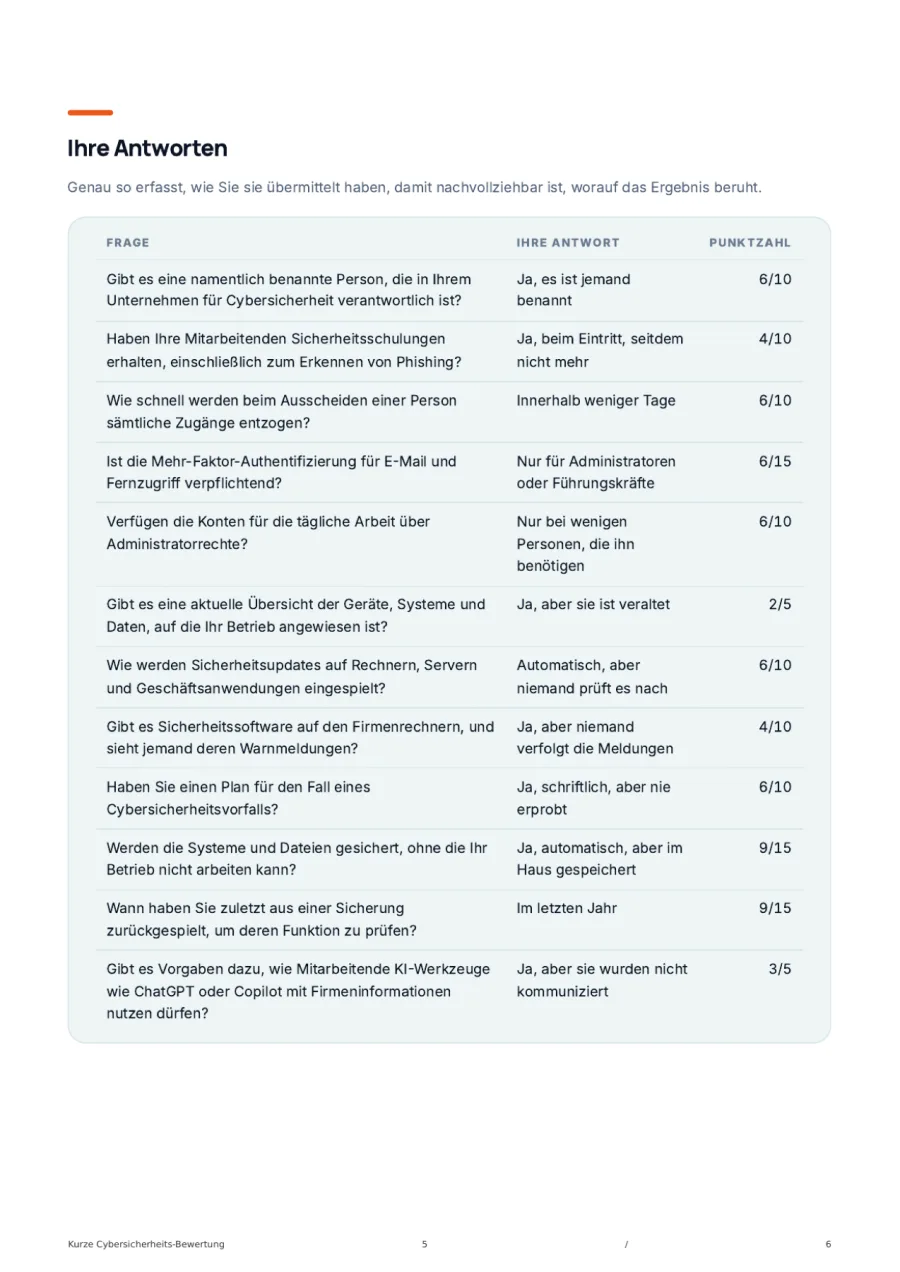
Ihre Antworten
Warum so kurz
Weil ein langer Fragebogen, den niemand beendet, nichts aussagt. Zwölf Fragen sind ungefähr der Punkt, an dem weitere Antworten den Rat nicht mehr ändern.
Wohin das meist führt: Cybersicherheit für KMU
Das Assessment startet unten — Sie müssen nirgendwo anders hin.
Zuerst einige Angaben
Damit erstellen wir Ihren Bericht und besprechen ihn auf Wunsch anschließend mit Ihnen.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Ja, und das Ausfüllen allein löst keinen Vertriebsanruf aus. Aus den Antworten entsteht Ihr Bericht; wir halten sie zu Ihren Kontaktdaten, damit wir dort anknüpfen können, wo Sie aufgehört haben — wenn Sie das möchten. Nichts wird veröffentlicht, weitergegeben oder mit den Daten anderer verglichen.
Genau bei den Grundlagen, und mehr behauptet er nicht. Eine falsch gesetzte Firewall-Regel oder einen exponierten Dienst findet er nicht. Zuverlässig findet er fehlende Mehr-Faktor-Authentifizierung, ungetestete Backups und alltägliche Administratorrechte — und in dieser Größenordnung hängen daran die meisten Vorfälle.
Antworten Sie, was heute zutrifft, nicht was geplant ist. Jede Option ist mit einem Wert hinterlegt, und die ehrlichen mittleren Antworten sind für Sie mehr wert als die schmeichelhaften: eine bekannte Lücke ist billiger als eine Zahl, die gefallen hat.
Nein. Genau das ist der Sinn eines Fünf-Minuten-Checks — keine Dokumente, kein Inventar, kein Termin, der erst gefunden werden muss. Braucht eine Frage das Wissen einer anderen Person, notieren Sie das und antworten Sie aus dem, was Sie wissen; der Bericht sagt Ihnen, welche Bereiche eine gründliche Runde verdienen.
Vermutlich nicht. Beginnen Sie mit der Sicherheits-Grundlinie: dieselben acht Bereiche, achtundvierzig Kontrollen und bei jeder eine härtere Frage — ob Sie es konsequent tun, nicht ob Sie es tun. Fünfunddreißig Minuten, und Feststellungen auf Ebene der einzelnen Kontrolle.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.