Kostenlose Selbsteinschätzung · 60 Minuten · EU CRA
Wie bereit ist Ihr Produkt für den Cyber Resilience Act?
Der Cyber Resilience Act gilt ab Dezember 2027 für Produkte mit digitalen Elementen. Er ist keine Richtlinienübung: Er greift in die Art ein, wie Sie das, was Sie verkaufen, entwerfen, dokumentieren, patchen und außer Dienst stellen. Dieses Assessment misst in fünfundzwanzig Fragen über fünf Bereiche, wie weit Ihre heutige Praxis davon entfernt ist.
Für wen
Für Sie, wenn Sie ein Produkt mit digitalen Elementen herstellen, einführen oder vertreiben — vernetzte Hardware oder Software, die als Produkt verkauft wird. Wenn Sie stattdessen mit dem Produkt eines anderen arbeiten, als Integrator, Wiederverkäufer, Betreiber oder Dienstleister, ist die Produktsicherheits-Prüfung die kürzere und passendere.
Was es abdeckt — fünf Bereiche, je fünf Fragen
- Governance und Dokumentation
- Risikomanagement sowie Security by Design und by Default
- Schwachstellen- und Patch-Management
- Produktlebenszyklus-Management
- Bewusstsein, Kompetenz und Fähigkeiten
Anders als die übrigen Assessments bewertet dieses keinen Prozentwert, sondern einen Reifegrad — nach dem Modell, das die ENISA für kleinere Hersteller veröffentlicht. Reifegrad ist hier die richtige Form, weil der CRA keine Liste ist, die man besteht: Er ist eine Reihe von Praktiken, die über das Leben eines Produkts hinweg wiederholt belegbar sein müssen.
Was Sie bekommen
Ein siebenseitiges PDF. Einen Reifegrad je Bereich, ein Netzdiagramm über die fünf, und dann die Seite, die die Arbeit leistet: „Where you stand” (Wo Sie stehen) beginnt damit, was Ihr Grad praktisch bedeutet — auf dieser Stufe ist Cybersicherheit überwiegend informell und reaktiv — und führt darunter konkrete nächste Schritte zu jedem der fünf Bereiche auf. Eine Kontaktstelle für Schwachstellenmeldungen einrichten. Eine SBOM-Strategie erarbeiten. Support-Zeiträume klar benennen. Rund zwanzig davon.
Eine nach Schweregrad geordnete Liste von Feststellungen gibt es hier nicht, und das ist kein Mangel: Auf der Reifegradskala tritt „Where you stand” an ihre Stelle, und von beiden ist das die nützlichere Seite. Am Ende stehen alle Fragen mit Ihrer Antwort.
Die Fragen und der Bericht sind auf Englisch. Diese Seite nicht.
So sieht der Bericht aus
Drei Seiten aus einem echten Bericht, erzeugt durch tatsächliches Ausfüllen.
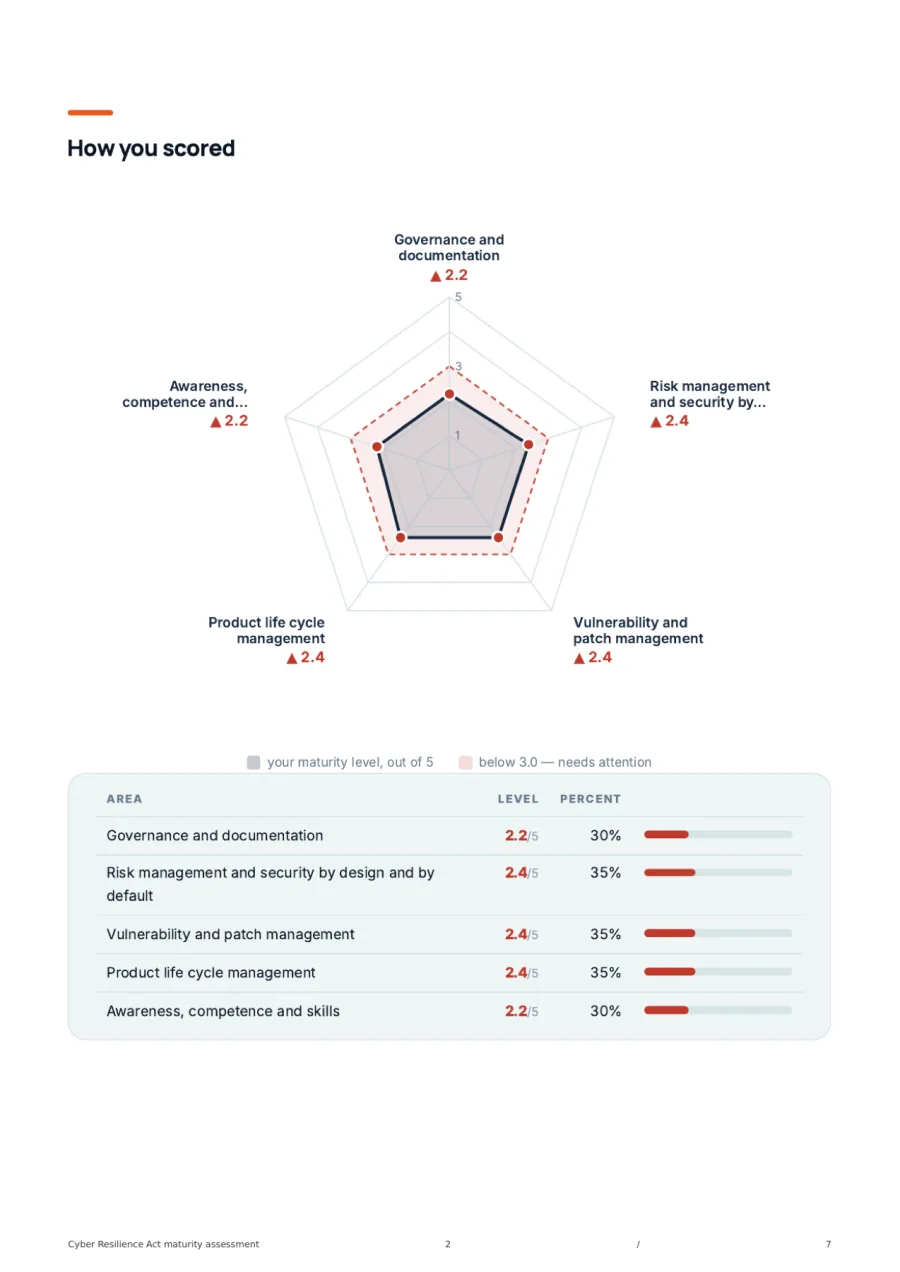
Ihr Ergebnis 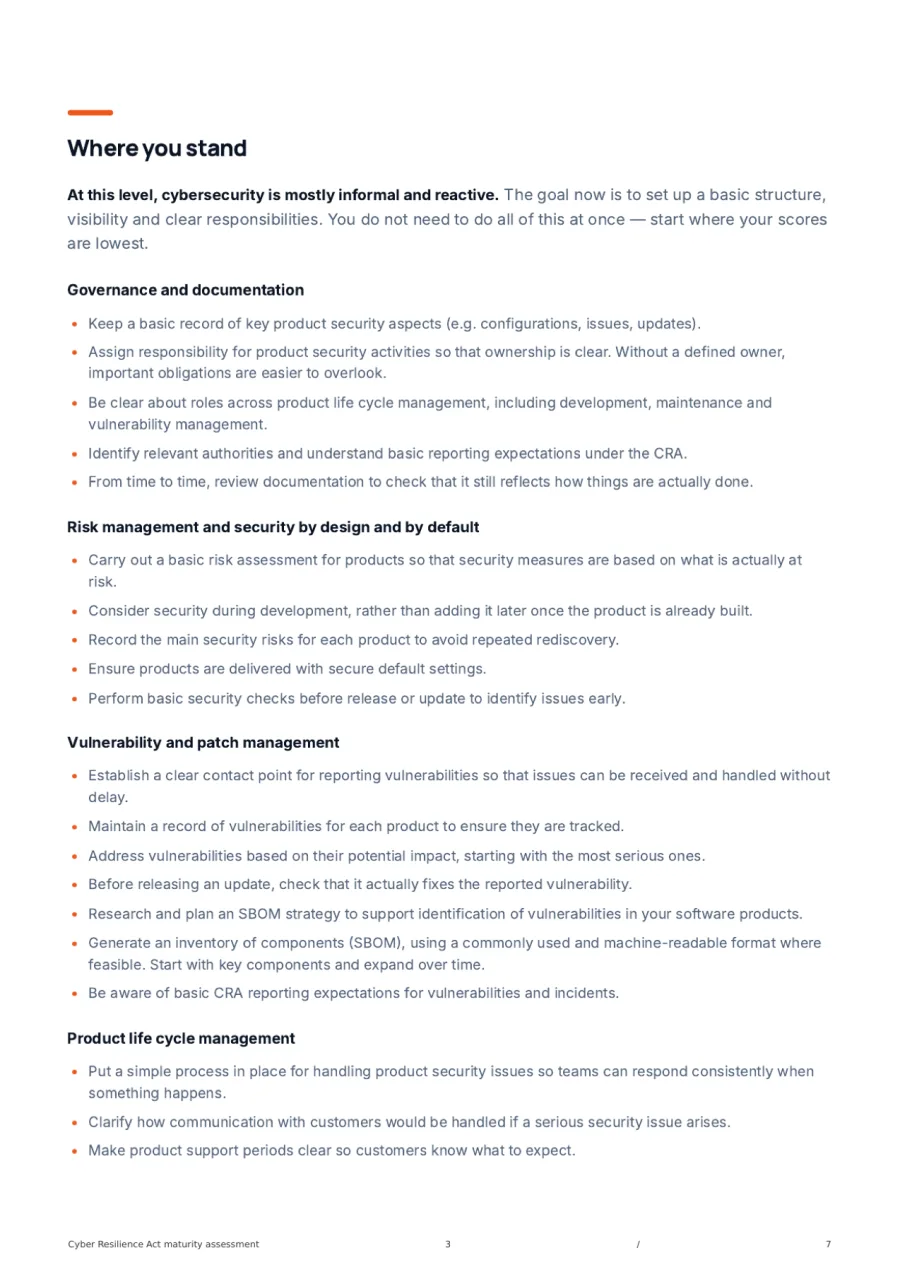
Wo Sie stehen 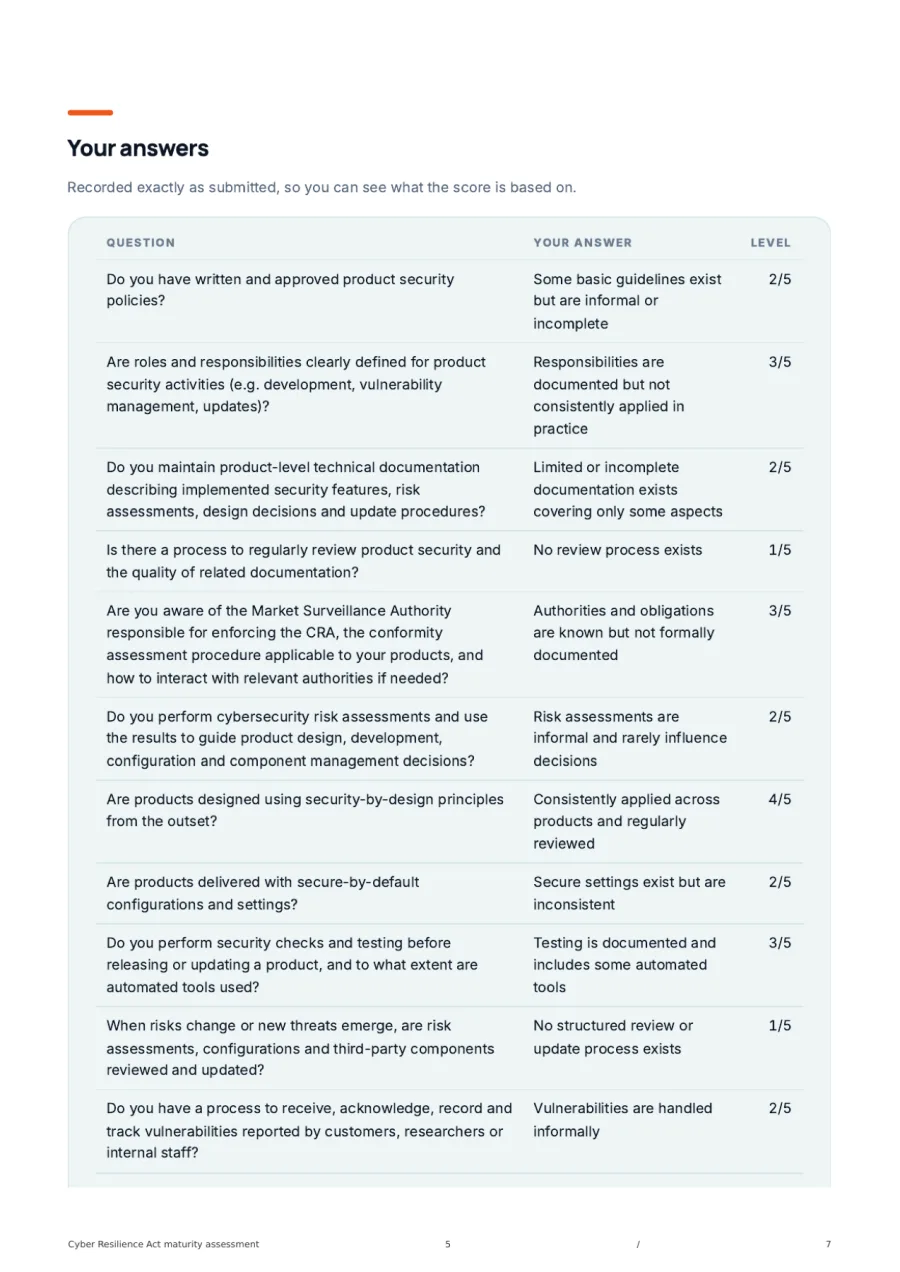
Ihre Antworten
Ehrlich zum Zeitplan
Dezember 2027 klingt fern. Die Meldepflichten kommen früher, und die Arbeit, die am längsten dauert — eine SBOM, die tatsächlich gepflegt wird, ein Schwachstellenprozess, auf den jemand antwortet, festgelegte und veröffentlichte Support-Zeiträume — bemisst sich in Quartalen, nicht in Wochen.
Das Assessment startet unten — Sie müssen nirgendwo anders hin.
Zuerst einige Angaben
Damit erstellen wir Ihren Bericht und besprechen ihn auf Wunsch anschließend mit Ihnen.
Häufig gestellte Fragen
Die Fragen, die uns Sicherheits- und IT-Verantwortliche am häufigsten stellen.
Ihre Frage ist nicht dabei? Fragen Sie uns direkt
Wenn Sie ein Produkt mit digitalen Elementen auf dem EU-Markt bereitstellen, mit ziemlicher Sicherheit ja. Die schwierigeren Fragen sind, in welche Klasse es fällt und welche Pflichten daraus folgen — dafür lohnt eine Stunde von jemandem statt einer Vermutung. Dieses Assessment beantwortet sie nicht; es zeigt, wie weit Ihre heutige Praxis von dem entfernt ist, was jede Klasse verlangen wird.
Weil wir den Fragebogen lieber veröffentlichen, als ihn für eine Übersetzung zurückzuhalten. Die fünfundzwanzig Fragen und der Bericht sind auf Englisch; diese Seite nicht. Ist Englisch im Team eine Hürde, sagen Sie es bei der Terminbuchung, dann gehen wir es gemeinsam durch.
Für Hersteller nicht — fünfundzwanzig Fragen sind bereits die Kurzform einer langen Verordnung, und der größte Teil der Stunde geht nicht ins Lesen, sondern ins Nachsehen, was tatsächlich geschieht. Wenn Sie nicht der Hersteller sind, hat die Produktsicherheits-Prüfung siebzehn Fragen und ist die richtige für Sie.
Es hilft und ersetzt es nicht. Jene beschreiben, wie eine Organisation oder ein System abgesichert wird; der CRA fragt, was Sie über ein Produkt über dessen Leben hinweg belegen können — eine SBOM, eine Kontaktstelle für Schwachstellen, einen veröffentlichten Support-Zeitraum, den Nachweis sicherer Voreinstellungen. Das Assessment zeigt, welches davon Sie heute schon belegen können.
Es stuft Ihr Produkt nicht ein, erstellt keine technische Dokumentation und ersetzt keine Konformitätsbewertung. Es sagt Ihnen, wo die Entfernung liegt, genau genug, um daraus zu planen. Wer Ihnen CRA-Konformität aus einem Fragebogen verspricht, verkauft Ihnen etwas, das es nicht gibt.
Bereit anzufangen?
Arbeiten Sie mit Spirity Enterprise zusammen, um die passenden Sicherheits- und IT-Lösungen für Ihr Unternehmen umzusetzen.