KI verdichtet die CISO-Rolle: von periodischen Prüfungen zu kontinuierlichem Exposure-Management
Veröffentlicht 21. November 2026·4 Min. Lesezeit
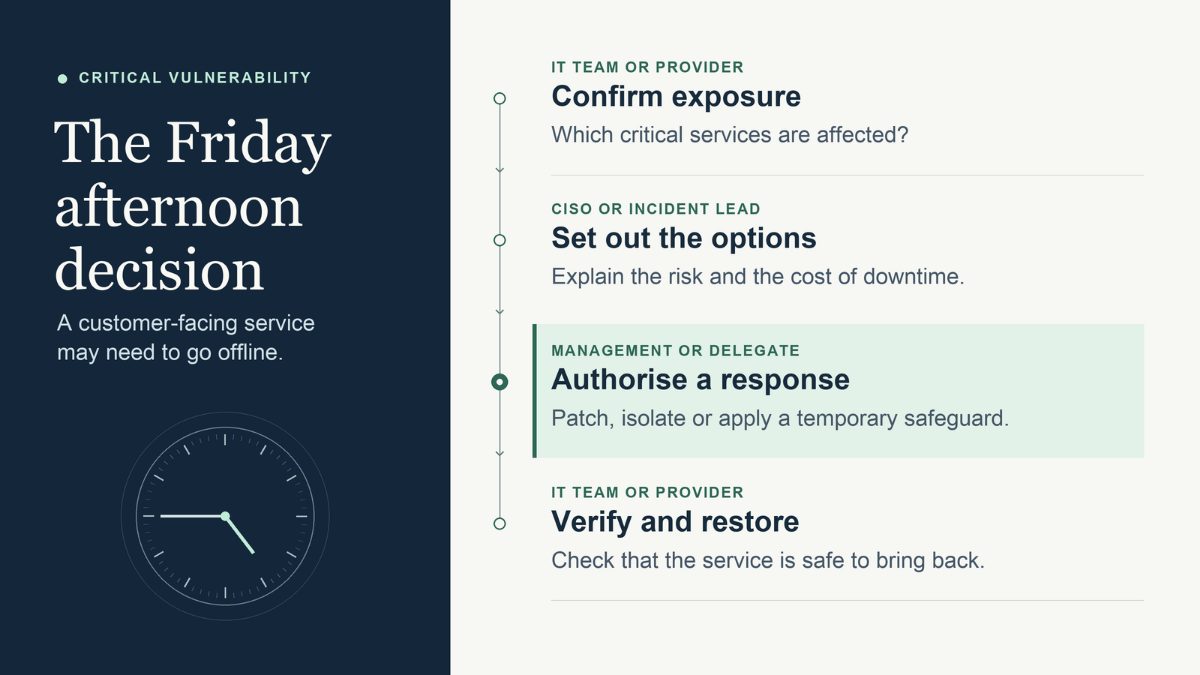
Am späten Freitagnachmittag wird eine kritische Schwachstelle veröffentlicht. Ihr IT-Dienstleister kann das betroffene System isolieren, das würde jedoch Kundenbestellungen unterbrechen. Wer darf diese Entscheidung treffen, und welche Informationen werden dafür benötigt? Für ein mittelständisches österreichisches Unternehmen ohne Vollzeit-CISO ist genau diese Entscheidung ein guter Test dafür, wie gut Cybersicherheit gesteuert wird.
Das österreichische NISG 2026 ist am 1. Oktober 2026 in Kraft getreten. Es verpflichtet die Leitungsorgane wesentlicher und wichtiger Einrichtungen, die Maßnahmen zur Beherrschung von Cybersicherheitsrisiken zu beaufsichtigen und an Schulungen teilzunehmen, die auf ihre Verantwortlichkeiten zugeschnitten sind. Am 19. November haben die Bank of England, die Prudential Regulation Authority und die Financial Conduct Authority Vorgehensweisen für britische Finanzunternehmen veröffentlicht, die mit schnelleren KI-gestützten Angriffen konfrontiert sind. Für österreichische Unternehmen werfen die beiden Entwicklungen eine praktische Frage auf: Kann die Unternehmensleitung eine begründete Entscheidung treffen, solange noch Zeit zum Handeln bleibt? Österreichische Rechtsvorschrift · Gemeinsame Veröffentlichung der britischen Aufsichtsbehörden
Ermitteln Sie die exponierten Bereiche, die Ihren Geschäftsbetrieb beeinträchtigen können
KI beschleunigt die Entdeckung von Schwachstellen. Wenn eine neue Meldung eintrifft, lauten die ersten Fragen: Setzen Sie die betroffene Software ein, ist das System exponiert, und was passiert, wenn es ausfällt? Ein aus dem Internet erreichbarer Dienst, über den Kundenbestellungen laufen, benötigt unter Umständen eine Notfallbehebung, bevor eine höher bewertete Schwachstelle auf einem isolierten Testsystem behoben wird.
Beginnen Sie mit Ihren vorhandenen Asset-, Risiko- und Lieferantenverzeichnissen. Prüfen Sie, ob darin aus dem Internet erreichbare Systeme, privilegierte Konten, KI-Assistenten und deren Verbindungen zu Unternehmensdaten sowie die Lieferanten abgedeckt sind, die kritische Dienste am Laufen halten. Ordnen Sie jeder wesentlichen Feststellung eine verantwortliche Person und ein Fälligkeitsdatum zu. Vereinbaren Sie im Voraus, wer Notfalländerungen genehmigen darf, und dokumentieren Sie alle vorübergehenden Schutzmaßnahmen, solange noch kein Fix vorliegt. Eine Bewertung nach CyberFundamentals (CyFun) kann Ihnen helfen, Lücken zu erkennen, Behebungen zu priorisieren und zu entscheiden, welche Nachweise aufzubewahren sind.
Prüfen Sie, was KI-Tools sehen und tun können
Ein KI-Assistent, der mit Unternehmensdateien verbunden ist, kann vertrauliche Informationen sichtbar machen, die eine berechtigte Person ohnehin öffnen darf. Ein Ordner, der vor Jahren für das gesamte Unternehmen freigegeben wurde, lässt sich plötzlich leicht durchsuchen und zusammenfassen. Prüfen Sie vor der Einführung den Zugriff auf vertrauliche Repositories, entfernen Sie veraltete Berechtigungen und kontrollieren Sie, was verbundene Tools lesen oder ändern können.
Stellen Sie den Mitarbeitenden ein freigegebenes KI-Tool und klare Regeln für den Umgang mit Kundendaten, Finanzunterlagen und Quellcode zur Verfügung. Eine kurze Richtlinie mit Beispielen gibt den Beschäftigten eine handhabbare Grundlage, wenn die Zeit knapp ist. Legen Sie fest, wer KI-generierte Sicherheitsbefunde validiert und wer eine Automatisierung anhalten kann, wenn diese eine Änderung empfiehlt, die den Betrieb stören könnte. Wird KI bereits in mehreren Teams oder Produkten eingesetzt, kann eine ISO/IEC 42001-Bereitschaftsbewertung Ihnen helfen, verbindlich festzulegen, wer den KI-Einsatz genehmigt und wie Risiken im Zeitverlauf überprüft werden.
Fragen Sie kritische Lieferanten, wie sie KI und Sicherheitsupdates handhaben
Die Sicherheit der Lieferkette ist Teil der Risikomanagement-Anforderungen des NISG 2026. Lieferanten müssen mit Fragen und vertraglichen Anforderungen von Kunden im Anwendungsbereich rechnen. Beginnen Sie mit Anbietern, die Sie während eines Vorfalls nur schwer ersetzen könnten. Fragen Sie, wo KI in dem jeweiligen Dienst eingebettet ist, auf welche Daten sie zugreifen kann und wie schnell der Anbieter Sie über eine kritische Schwachstelle informiert und einen Fix einspielt. Hängt ein Dienst von einem wichtigen Subunternehmer oder einer Open-Source-Komponente ab, fragen Sie, wie der Anbieter diese Abhängigkeit überwacht. Nehmen Sie Benachrichtigungs- und Behebungsverpflichtungen in den Vertrag auf, damit Ihr Team weiß, was es bei einer eingehenden Meldung erwarten kann. Für die laufende Bewertung und Überwachung Ihrer Lieferanten bietet Spirity den Service Lieferkettenschutz.
Übertragen Sie einer Person die Verantwortung für die konsequente Umsetzung
Für ein Unternehmen ohne interne Sicherheitsleitung stellt Spirity mit Virtual CISO Services eine feste Beratungsperson bereit, die das Risikoverzeichnis pflegt, Feststellungen in einen Maßnahmenplan mit benannten Verantwortlichen und Fälligkeitsdaten überführt und die Nachweise nachverfolgt, sobald Arbeiten abgeschlossen sind. Ihr IT-Team oder Ihr Dienstleister setzt die technischen Änderungen um. In wöchentlichen Nachfassungen werden liegen gebliebene Aufgaben adressiert, und die monatliche Berichterstattung gibt der Unternehmensleitung einen Überblick über offene Risiken, Fortschritte und Entscheidungen, die ihre Aufmerksamkeit erfordern. Nach dem NISG 2026 behält das Leitungsorgan seine Aufsichtsverantwortung.
Wenn Ihre Organisation zum Zeitpunkt des Inkrafttretens eine wesentliche oder wichtige Einrichtung war, endet die Frist für die erstmalige Registrierung am 31. Dezember 2026. Prüfen Sie zuerst Ihre Einstufung in unserem NISG-2026-Leitfaden und folgen Sie den Registrierungshinweisen des Bundesamts für Cybersicherheit.
Wählen Sie bei Ihrer nächsten Sitzung der Unternehmensleitung einen kritischen Dienst aus und spielen Sie die Entscheidung vom Freitagnachmittag durch. Fragen Sie, wer die Meldung erhält, wer eine Übergangslösung genehmigen kann und wie Sie bestätigen, dass der Dienst sicher wieder in Betrieb genommen werden kann. Jede offene Frage gehört mit verantwortlicher Person und Datum in den Maßnahmenplan.
- ai-security
- nis2
- exposure-management
- supply-chain-risk
- vciso
- cyber-governance