Rahmenwerke
CyberFundamentals: ein praktischer Weg zur NIS2-Bereitschaft
CyFun übersetzt NIS2-förmige Pflichten in einen gestuften Satz konkreter Maßnahmen, den man tatsächlich abarbeiten kann. Wir prüfen Sie gegen die passende Stufe und geben Ihnen eine priorisierte Aufgabenliste zurück — in Tagen, nicht Monaten.
Ein Rahmenwerk zum Umsetzen, nicht zum Bewundern
CyberFundamentals wurde vom belgischen Zentrum für Cybersicherheit entwickelt und stützt sich auf NIST CSF, ISO/IEC 27001 und IEC 62443. Die Fassung 2025 ist enger an NIST CSF 2.0 und an europäische Entwicklungen einschließlich NIS2 angelehnt, mit mehr Gewicht auf Lieferkettensicherheit, Betriebstechnik, Governance und Prüfbarkeit.
Gestuft statt alles oder nichts
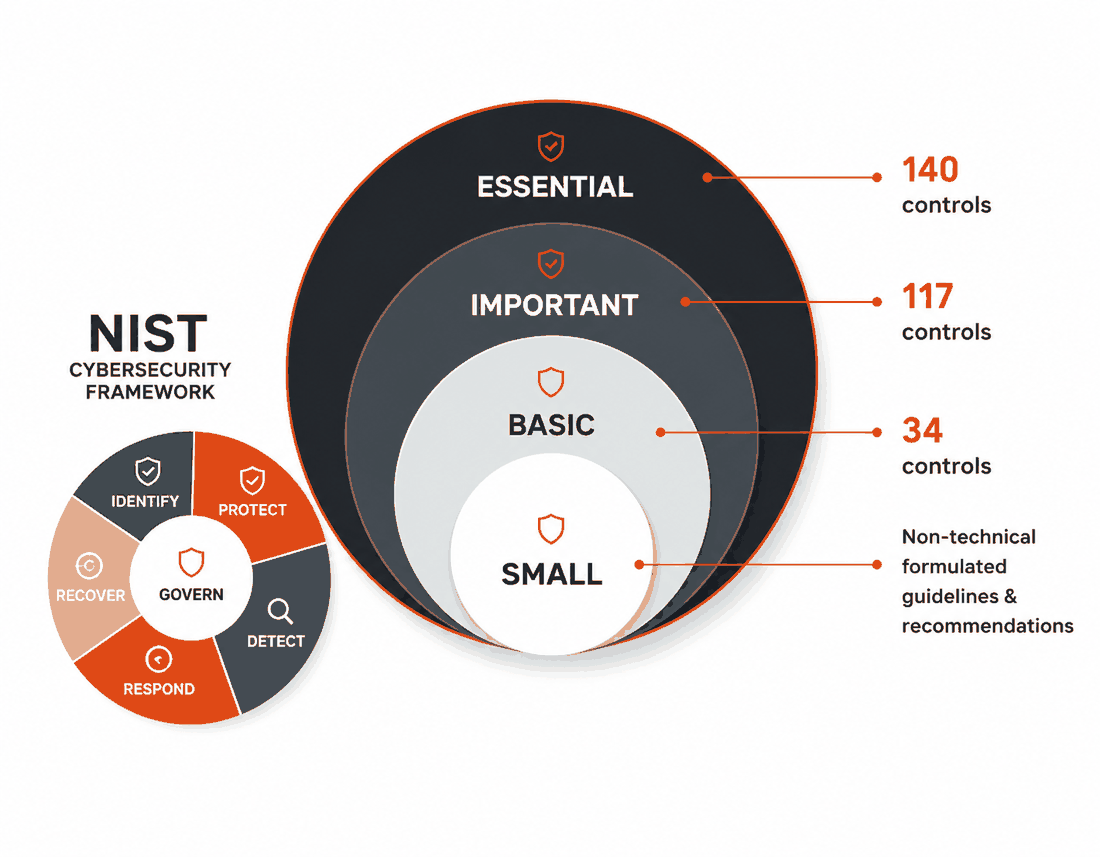
Vier Stufen, jede ein definierter Satz von Maßnahmen. Sie beginnen dort, wo Ihr Risiko liegt, und die nächste Stufe erweitert die darunterliegende, statt ein anderes Rahmenwerk zu sein.
Anschlussfähig an das, was Sie schon haben
Weil es auf NIST CSF und ISO 27001 aufsetzt, zählt Arbeit, die Sie für eine andere Pflicht bereits geleistet haben, meist mit. Diese Zuordnung ist der Zweck der Übung, nicht ein Nebeneffekt.
Ein anerkannter Weg für NIS2
Für Organisationen im Anwendungsbereich von NIS2 bietet CyFun eine strukturierte Möglichkeit nachzuweisen, dass die von der Richtlinie verlangten Risikomanagementmaßnahmen tatsächlich greifen.
Small, Basic, Important, Essential
Welche Stufe passt, hängt von Ihrem Risikoprofil, Ihrem betrieblichen Kontext, Ihrer Lieferantenexponierung und teils von nationalen Umsetzungsbesonderheiten ab. Das gemeinsam zu klären ist das Erste, was wir tun — nichts, das Sie vor dem Anruf entscheiden müssten.
- Small
- Ein Einstieg für Kleinstorganisationen und Teams mit begrenzten technischen Mitteln, formuliert als nichttechnische Leitlinien und Empfehlungen statt als Maßnahmenkatalog.
- Basic
- 34 Maßnahmen. Ein praktischer Ausgangspunkt, der die Grundlagen abdeckt — und die Stufe, die die meisten Organisationen erreichen sollten, bevor über Fortgeschritteneres gestritten wird.
- Important
- 117 Maßnahmen. Für Organisationen mit breiterer Exponierung, höheren Erwartungen von Kunden oder Aufsicht, oder stärkerer betrieblicher Abhängigkeit davon, dass ihre Systeme laufen.
- Essential
- 140 Maßnahmen. Eine höhere Sicherungsstufe für Organisationen, die eine robuste und formalisierte Aufstellung brauchen — und die Stufe, auf der Zertifizierungs- statt Verifizierungslogik gilt.
Vier Dinge, und danach haben Sie einen Plan
Die Untersuchung selbst ist kurz. Die Denkarbeit steckt darin, aus ihrem Ergebnis etwas zu machen, das Ihr Team in einer sinnvollen Reihenfolge abarbeiten kann.
- 01
Stufenwahl und Abgrenzung
Wir ermitteln, welche Stufe zu Ihren Systemen, Geschäftsprozessen, Lieferantenbeziehungen und Ihrem Risikoprofil passt — und schreiben auf, warum, denn nach dieser Begründung fragt ein Prüfer zuerst.
- 02
Priorisierte Aufgabenliste
Aus den Feststellungen wird ein praktischer Aktionsplan, geordnet nach den wichtigsten Maßnahmen — statt einer Liste in Maßnahmennummern-Reihenfolge, die das Wesentliche nach unten schiebt.
- 03
Nachweispaket
Welche Nachweise zu sammeln sind, wo sie liegen sollen und wie sie strukturiert sein müssen, damit Verifizierung oder Zertifizierung nicht zur Ausgrabung wird.
- 04
Berichte für die Leitung
Die Ergebnisse in einer Form, die die Leitung prüfen und entscheiden kann — mit Sichtbarkeit auf Kategorieebene statt einer einzigen Zahl, die verdeckt, wo das Problem wirklich liegt.
Zwei Berichte und die Begründung dahinter
Beide sind so geschrieben, dass man sie außerhalb der IT lesen kann, und beide sagen, worauf sie beruhen.
- 01
Cybersicherheits-Analysebericht
Eine übergeordnete Einschätzung, wie wirksam Ihre Organisation Cyberrisiken begegnet, mit priorisierten Empfehlungen zur Verbesserung und Risikominderung.
- 02
Bereitschaftsbericht
Ihr Erfüllungsstand gegenüber dem Rahmenwerk, Maßnahme für Maßnahme, zum Zweck einer ersten Bewertung — auf Grundlage der Angaben, die Sie über Ihre Organisation machen, was der Bericht auch so benennt.
- 03
Die Aufgabenliste und die Nachweisstruktur
Der oben beschriebene Aktionsplan und die Nachweiszuordnung in einer Form, mit der Ihr eigenes Team nach uns weiterarbeiten kann.
Wir prüfen. Verifizieren tut jemand anderes
Die förmliche Verifizierung oder Zertifizierung führt eine unabhängige, akkreditierte Konformitätsbewertungsstelle nach den Regeln des jeweiligen Schemas durch. Wir sind diese Stelle nicht, und wer Sie vorbereitet hat, kann nicht derjenige sein, der Sie zertifiziert.
Wir liefern eine Bereitschaftsuntersuchung und den Plan, die darin gefundenen Lücken zu schließen. Das ist ein anderes Dokument als ein Zertifikat, und wir sind vor dem Kauf lieber genau als danach.
Die Untersuchung hat einen festen Umfang zu einem festen Honorar, angeboten bevor Sie beginnen. Wenn Sie Hilfe bei der Umsetzung der Liste wollen statt sie nur zu erhalten, ist das eigene Arbeit, und wir schneiden sie eigens zu.
Unsicher, welche Stufe für Sie gilt?
Das ist die übliche Ausgangslage, und das zu klären ist unser erster Schritt. Sagen Sie uns grob, was Sie betreiben und wer davon abhängt.