Az MI felgyorsította a CISO munkáját: időszakos ellenőrzésekből folyamatos kitettségkezelés lett
Megjelent 2026. november 21.·4 perc olvasás
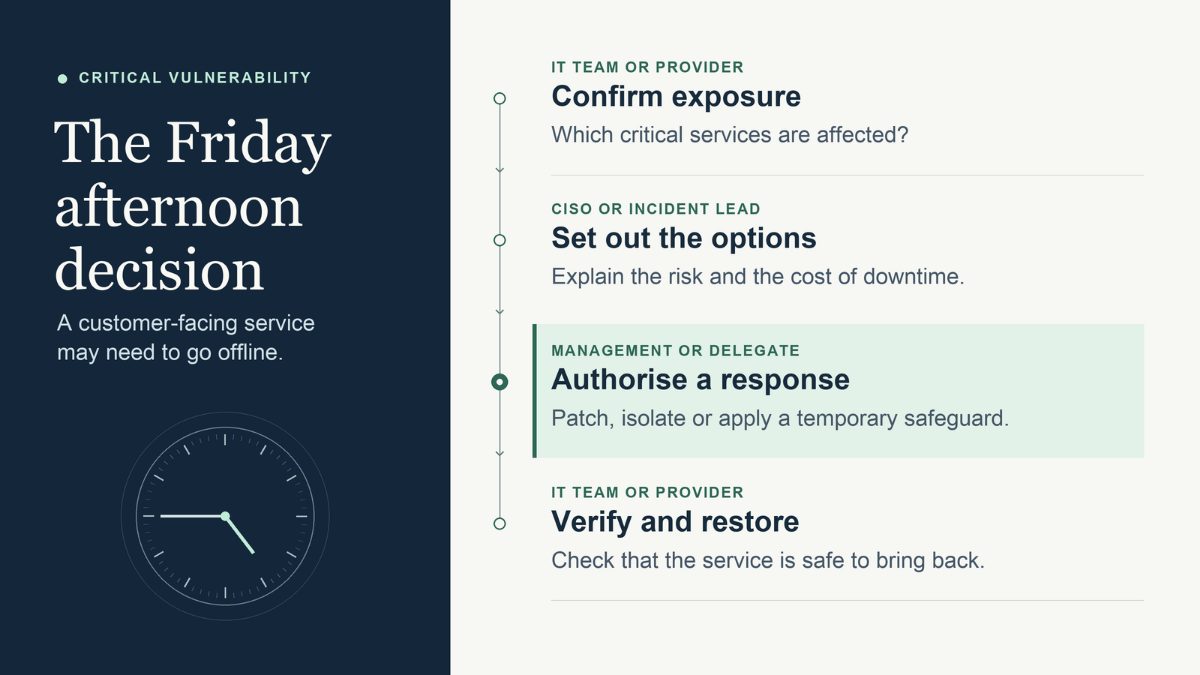
Egy kritikus biztonsági rést péntek késő délután hoznak nyilvánosságra. Az Ön IT-szolgáltatója el tudná különíteni az érintett rendszert, ez azonban megakasztaná a vevői megrendelések feldolgozását. Ki hozhatja meg ezt a döntést, és milyen információkra lesz szükségük hozzá? Egy olyan közepes méretű osztrák vállalatnál, ahol nincs teljes munkaidős CISO, ez a döntés jól mutatja, mennyire megalapozott a kiberbiztonság irányítása.
Az osztrák NISG 2026 2026. október 1-jén lépett hatályba. A jogszabály előírja, hogy az alapvető és fontos szervezetek ügyvezető testületei felügyeljék a kiberbiztonsági kockázatkezelési intézkedéseket, és a feladataikhoz igazodó képzésen vegyenek részt. November 19-én a Bank of England, a Prudential Regulation Authority és a Financial Conduct Authority gyakorlati ajánlásokat tett közzé azoknak a brit pénzügyi vállalatoknak, amelyek egyre gyorsabb, MI-vel támogatott támadásokkal szembesülnek. Az osztrák vállalatok számára a két fejlemény gyakorlati kérdést vet fel: tud-e a vezetőség megalapozott döntést hozni addig, amíg még van idő cselekedni? Osztrák jogszabály · A brit szabályozók közös kiadványa
Tárja fel a működést veszélyeztető kitettségeket
Az MI felgyorsítja a sérülékenységek felderítését. Amikor új riasztás érkezik, az első kérdések azok, hogy használja-e az érintett szoftvert, hogy a rendszer ki van-e téve a támadásoknak, és hogy mi történne, ha leállna. Egy vevői megrendeléseket fogadó, az internet felől elérhető szolgáltatásnál előfordulhat, hogy a sürgősségi javítást hamarabb kell telepíteni, mint egy elszigetelt tesztrendszeren talált, magasabb pontszámú sérülékenység esetében.
Kezdje a meglévő eszköz-, kockázati és beszállítói nyilvántartásokkal. Ellenőrizze, hogy kiterjednek-e az internet felől elérhető rendszerekre, a kiemelt jogosultságú fiókokra, az MI-asszisztensekre és azok vállalati adatokkal való kapcsolataira, valamint azokra a beszállítókra, amelyek a kritikus szolgáltatások működését biztosítják. Minden jelentős megállapításhoz rendeljen felelőst és határidőt. Előre egyeztesse, ki jogosult rendkívüli változtatást jóváhagyni, és rögzítse az ideiglenes biztonsági intézkedéseket, amíg a javítás el nem készül. A CyberFundamentals (CyFun) felmérés segíthet a hiányosságok feltárásában, a javítások rangsorolásában és annak eldöntésében, milyen bizonyítékokat érdemes megőrizni.
Vizsgálja felül, mit láthatnak és mit tehetnek az MI-eszközök
Egy vállalati fájlokhoz kapcsolódó MI-asszisztens olyan érzékeny információkat is felszínre hozhat, amelyeket egy munkatárs egyébként jogosult megnyitni. Egy évekkel ezelőtt az egész vállalattal megosztott mappa hirtelen könnyen kereshetővé és összefoglalhatóvá válhat. Bevezetés előtt vizsgálja felül az érzékeny tárolókhoz való hozzáférést, szüntesse meg az elavult jogosultságokat, és ellenőrizze, mit olvashatnak vagy módosíthatnak a csatlakoztatott eszközök.
Adjon a munkatársaknak jóváhagyott MI-eszközt és egyértelmű szabályokat a vevői adatok, a pénzügyi nyilvántartások és a forráskód kezelésére. Egy rövid, példákkal kiegészített szabályzat olyan fogódzót ad, amelyhez akkor is nyúlhatnak, ha szoros a határidő. Határozza meg, ki hagyja jóvá az MI által előállított biztonsági megállapításokat, és ki állíthatja le az automatizálást, ha az olyan változtatást javasol, amely megzavarhatja a működést. Ha az MI több csapatnál vagy termékben már jelen van, az ISO/IEC 42001 felkészültségi felmérés segíthet annak formalizálásában, ki hagyja jóvá az MI használatát, és hogyan vizsgálják felül a kockázatokat idővel.
Kérdezze meg a kritikus beszállítókat, hogyan kezelik az MI-t és a biztonsági javításokat
Az ellátási lánc biztonsága az NISG 2026 kockázatkezelési követelményeinek része. A beszállítók számíthatnak rá, hogy a hatály alá tartozó ügyfelek kérdéseket és szerződéses elvárásokat fogalmaznak meg velük szemben. Kezdje azokkal a szolgáltatókkal, amelyeket egy incidens során nehéz lenne pótolni. Kérdezze meg, szolgáltatásuk mely részeibe építettek be MI-t, hogy az milyen adatokhoz férhet hozzá, és milyen gyorsan értesítik Önt egy kritikus sérülékenységről, illetve milyen gyorsan telepítik hozzá a javítást. Ha egy szolgáltatás kulcsfontosságú alvállalkozótól vagy nyílt forráskódú összetevőtől függ, kérdezze meg, hogyan követi nyomon a szolgáltató ezt a függőséget. Rögzítse a szerződésben az értesítési és javítási kötelezettségeket, hogy csapata tudja, mire számíthat, amikor riasztás érkezik. A Spirity Ellátási lánc védelem szolgáltatása folyamatos beszállítói értékelést és nyomon követést biztosít.
Bízzon meg valakit a feladatok végigvitelével
Ha egy vállalatnak nincs belső biztonsági vezetője, a Spirity Virtuális CISO szolgáltatása olyan dedikált tanácsadót biztosít, aki vezeti a kockázati nyilvántartást, a megállapításokat megnevezett felelősökkel és határidőkkel ellátott javítási tervvé alakítja, és nyomon követi az elvégzett munkák igazolásait. A technikai változtatásokat az Ön IT-csapata vagy szolgáltatója hajtja végre. A heti utókövetések kezelik az elakadt feladatokat, a havi jelentés pedig áttekintést ad a vezetőségnek a nyitott kockázatokról, az előrehaladásról és a döntést igénylő kérdésekről. Az NISG 2026 szerint az ügyvezető testület felügyeleti felelőssége megmarad.
Ha az Ön szervezete a törvény hatálybalépésekor az alapvető vagy fontos szervezetek körébe tartozott, az első regisztráció határideje 2026. december 31. Kezdje azzal, hogy ellenőrzi a besorolást az NISG 2026 útmutatónkban, és kövesse a Szövetségi Kiberbiztonsági Hivatal benyújtásra vonatkozó utasításait.
A következő vezetői értekezleten válasszon ki egy kritikus szolgáltatást, és gyakorolja el a péntek délutáni döntési helyzetet. Kérdezze meg, ki kapja a riasztást, ki hagyhatja jóvá a kerülő megoldást, és hogyan fogják igazolni, hogy a szolgáltatás biztonságosan újraindítható. Minden megválaszolatlan kérdést fel kell venni a cselekvési tervbe felelőssel és határidővel.
- ai-security
- nis2
- exposure-management
- supply-chain-risk
- vciso
- cyber-governance