Keretrendszerek
CyberFundamentals: gyakorlati út a NIS2-felkészültséghez
A CyFun a NIS2 alakú kötelezettségeket olyan konkrét kontrollok fokozatos készletévé alakítja, amelyeken valóban végig lehet haladni. Felmérjük Önöket a megfelelő szinthez mérve, és rangsorolt teendőlistát adunk vissza — napok, nem hónapok alatt.
Keretrendszer, amelyet megvalósításra terveztek, nem csodálatra
A CyberFundamentals a Belga Kiberbiztonsági Központ fejlesztése, és a NIST CSF-re, az ISO/IEC 27001-re és az IEC 62443-ra épít. A 2025-ös változata szorosabban igazodik a NIST CSF 2.0-hoz és az európai szabályozási fejleményekhez, köztük a NIS2-höz, nagyobb súlyt adva az ellátási lánc biztonságának, az üzemirányítási technológiának, az irányításnak és az auditálhatóságnak.
Fokozatos, nem mindent vagy semmit
Négy szint, mindegyik meghatározott kontrollkészlet. Ott kezdenek, ahol a kockázatuk van, és a következő szint az alatta lévő kiterjesztése, nem pedig egy másik keretrendszer.
Ahhoz mérve, amijük már van
Mivel a NIST CSF-re és az ISO 27001-re épül, az a munka, amelyet más kötelezettség miatt már elvégeztek, jellemzően beszámít. A megfeleltetés a gyakorlat lényege, nem mellékterméke.
Elismert útvonal a NIS2-höz
A NIS2 hatálya alá tartozó szervezeteknek a CyFun strukturált módot ad annak igazolására, hogy az irányelv által elvárt kockázatkezelési intézkedések ténylegesen működnek.
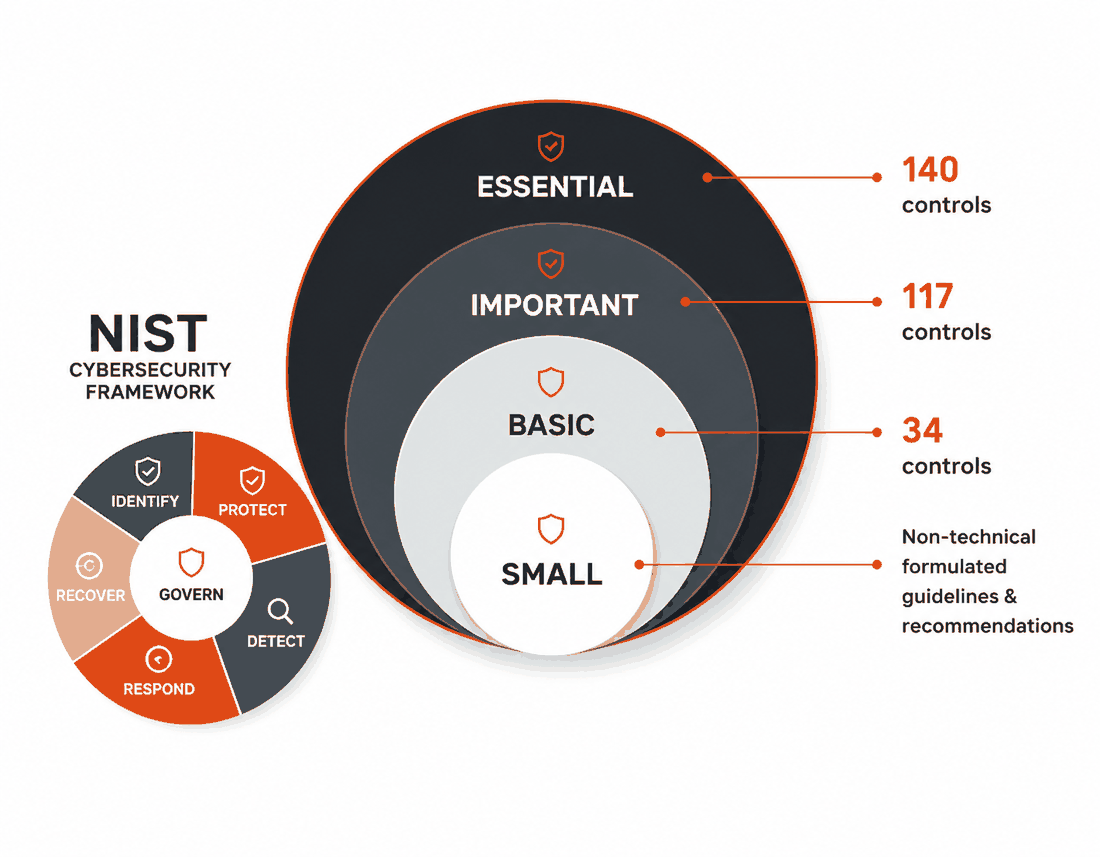
Small, Basic, Important, Essential
Hogy melyik szint illik Önökre, az a kockázati profiljuktól, a működési környezetüktől, a beszállítói kitettségüktől, és bizonyos esetekben a nemzeti végrehajtás sajátosságaitól függ. Ennek eldöntése az első, amit közösen megteszünk, nem pedig valami, amit a hívás előtt el kell dönteniük.
- Small
- Belépési útvonal mikroszervezeteknek és korlátozott technikai erőforrású csapatoknak, nem technikai iránymutatásként és ajánlásként megfogalmazva, nem kontrollkészletként.
- Basic
- 34 kontroll. Gyakorlatias kiindulópont, amely az alapokat fedi le — és az a szint, amelyet a legtöbb szervezetnek el kell érnie, mielőtt bármi fejlettebbről vitatkozna.
- Important
- 117 kontroll. Azoknak a szervezeteknek, amelyek szélesebb kitettséggel, erősebb ügyfél- vagy szabályozói elvárásokkal, illetve nagyobb működési függőséggel bírnak a rendszereik rendelkezésre állásától.
- Essential
- 140 kontroll. Magasabb megbízhatósági szint azoknak, akiknek robusztus és formalizált helyzetre van szükségük — és ez az a szint, ahol tanúsítási, nem pedig ellenőrzési logika érvényesül.
Négy dolog, és a végén tervük lesz
Maga a felmérés rövid. A gondolkodást az igényli, hogy a kimenetéből olyasmi legyen, amin a csapatuk értelmes sorrendben végig tud haladni.
- 01
Szintválasztás és hatókör
Kidolgozzuk, melyik szint illik a rendszereikhez, üzleti folyamataikhoz, beszállítói kitettségükhöz és kockázati profiljukhoz — és leírjuk, miért, mert erre az indoklásra fog először rákérdezni egy auditor.
- 02
Rangsorolt teendőlista
A megállapításokból gyakorlati akcióterv lesz, a leglényegesebb intézkedések köré rendezve — nem pedig kontrollszám szerinti lista, amely a fontos tételeket az aljára temeti.
- 03
Bizonyítékcsomag
Milyen bizonyítékot kell gyűjteni, hol tárolják, és hogyan épüljön fel, hogy az ellenőrzés vagy a tanúsítás ne váljon régészeti projektté.
- 04
Vezetői riportolás
Az eredmények olyan formára fordítva, amelyet a vezetés át tud tekinteni és amely alapján tud dönteni — kategóriaszintű láthatósággal, nem egyetlen pontszámmal, amely elrejti, hol van valójában a baj.
Két jelentés, és a mögöttük álló érvelés
Mindkettő úgy íródik, hogy az informatikai részlegen kívül is olvasható legyen, és mindkettő kimondja, mire épül.
- 01
Kiberbiztonsági elemzési jelentés
Magas szintű értékelés arról, mennyire hatékonyan kezeli a szervezetük a kiberkockázatot, rangsorolt ajánlásokkal a helyzet javítására és a kockázat csökkentésére.
- 02
Felkészültségi jelentés
A keretrendszerhez mért megfelelési állapotuk, kontrollról kontrollra, kezdeti értékelés céljából — az Önök által a szervezetükről megadott információk alapján, amit a jelentés ki is mond.
- 03
A teendőlista és a bizonyítékszerkezet
A fent leírt akcióterv és bizonyíték-térkép olyan formában, amelyet a saját csapatuk a munkánk után is tovább tud használni.
Mi felmérünk. Más ellenőriz
A formális ellenőrzést vagy tanúsítást független, akkreditált megfelelőségértékelő szervezet végzi az adott séma szabályai szerint. Mi nem ez a szervezet vagyunk, és aki felkészítette Önöket, nem lehet az, aki tanúsítja is.
Amit leszállítunk, az felkészültségi felmérés és az abban talált hézagok bezárására szóló terv. Ez más dokumentum, mint egy tanúsítvány, és inkább vásárlás előtt vagyunk pontosak a különbséggel, mint utána.
A felmérés rögzített hatókör, rögzített díjjal, még a kezdés előtt megadva. Ha a teendőlista megvalósításához is segítséget kérnek, az külön munka, és külön határozzuk meg.
Nem biztosak benne, melyik szint vonatkozik Önökre?
Ez a szokásos kiindulópont, és ennek kidolgozása az első, amit megteszünk. Mondják el nagyjából, mit üzemeltetnek, és ki függ tőle.