Ein Sechs-Stunden-Meldefenster funktioniert nur, wenn die für die Meldung verantwortliche Person vorab benannt ist
Veröffentlicht 21. November 2026·4 Min. Lesezeit
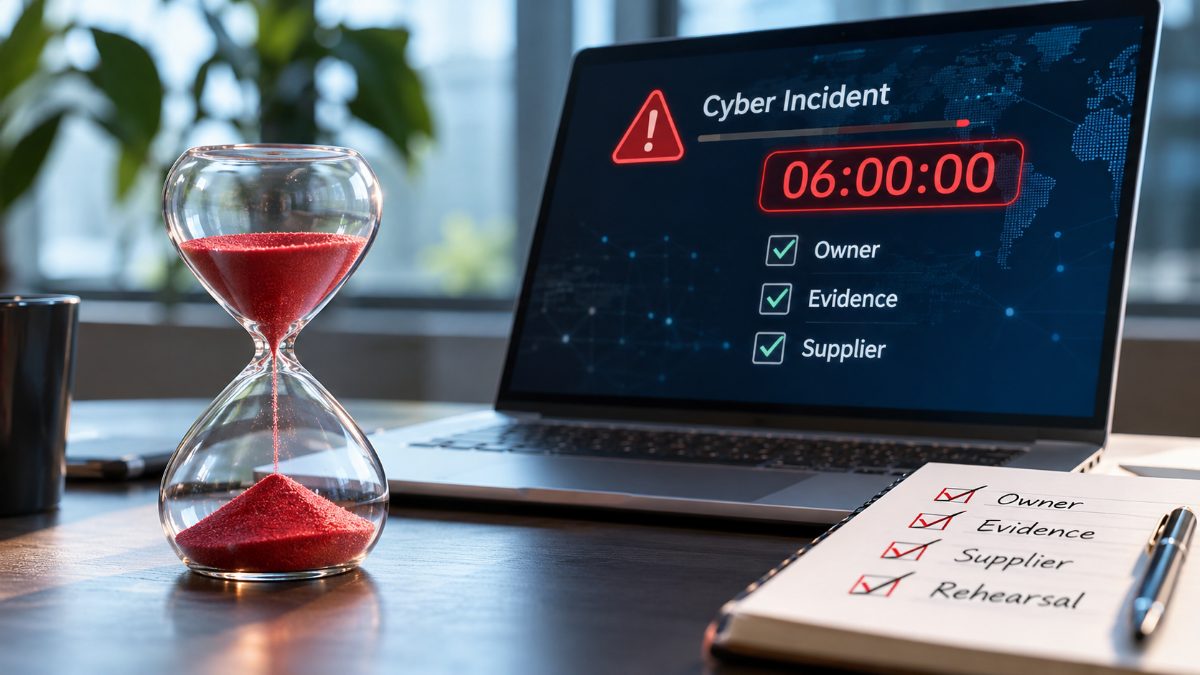
Sechs Stunden klingen kurz, weil die Frist ab der Erkennung gemessen wird – und die meisten Organisationen wissen nicht, wer für die Erkennung verantwortlich ist, sondern betrachten sie lediglich als technischen Sachverhalt. Die überarbeiteten Master Directions on Cyber Resilience and Digital Payment Security Controls der Reserve Bank of India, über die The Times of India am 15. November berichtete, verpflichten Betreiber von Zahlungssystemen außerhalb des Bankensektors, die Zentralbank innerhalb dieses Fensters über Cyberangriffe, kritische Systemausfälle und Verzögerungen bei der Abwicklung zu informieren.
Es ist verlockend, das als rein indienspezifische Compliance-Anforderung im Zahlungsverkehr abzulegen. Die hilfreichere Lesart ist: Eine derart knappe Meldefrist macht die Meldeprozesse sichtbar, die ein reguliertes Unternehmen bereits vor einem Vorfall aufgebaut haben sollte. Derselbe Druck wirkt inzwischen auch in NIS2, DORA oder branchenspezifischen Vorschriften, die für viele Leserinnen und Leser die Zeit zwischen Erkennung und erstem Kontakt mit der Aufsichtsbehörde verkürzen; welche Pflichten gelten und ab welcher Schwelle, hängt von Branche und Rechtsordnung ab. Der Gestaltungsdruck ist derselbe. Sechs Stunden bewirken nichts, wenn nicht drei Dinge bereits vorhanden sind: eine benannte verantwortliche Person für die Meldung, eine definierte Nachweiskette und ein vorab erprobter Lieferantenweg.
Die Uhr beginnt mit der Erkennung zu laufen – daher braucht die Erkennung eine verantwortliche Person
In vielen Organisationen gilt als Erkennung das, was das Monitoring-Tool ausgibt. Das ist der falsche Ausgangspunkt. Ein Sechs-Stunden-Fenster beginnt nicht, wenn eine Analystin oder ein Analyst eine Warnmeldung priorisiert, sondern wenn eine Person mit Entscheidungsbefugnis feststellt, dass der Vorfall die Meldeschwelle erreicht. Erfordert diese Entscheidung drei Eskalationsschritte, ist die Meldung bereits verspätet, bevor jemand mit dem Schreiben beginnt. Die erste Governance-Aufgabe besteht darin, eine Person zu benennen, die befugt ist, einen Vorfall zu jeder Uhrzeit als meldepflichtig einzustufen.
Für Leserinnen und Leser ohne 24-Stunden-Bereitschaftsdienst bedeutet das häufig: eine benannte Führungskraft und eine benannte Stellvertretung – und die Stellvertretung kann dieselbe Person sein, die am Freitagnachmittag Firewall-Änderungen geprüft hat. Wo es keine Sicherheitsleitung in Vollzeit gibt, kann ein virtueller CISO die Rolle der verantwortlichen Person übernehmen, aber der Name muss dennoch im Incident-Response-Plan stehen. Genau deshalb muss die Benennung jetzt erfolgen.
Die Meldung ist eine Nachweiskette
Sechs Stunden reichen aus, um einen Bericht zu schreiben. Sie reichen nicht aus, um ihn zu rekonstruieren. Im Moment der Erkennung stellt die Organisation dieselben Bausteine zusammen: die erste Protokollzeile, das betroffene Konto, die Eindämmungsmaßnahme, den Lieferanten, der noch nicht geantwortet hat. Das Interesse der Aufsichtsbehörde an dem, was passiert ist, ist geringer als ihr Interesse daran, was Sie wussten, wann Sie es wussten und was Sie innerhalb des Fensters unternommen haben.
Das bedeutet, dass die Nachweiskette vor dem Vorfall aufgebaut sein muss: wo die Erkennungsprotokolle liegen, wer sie kontrolliert, wie lange sie aufbewahrt werden und wie sie exportiert werden, während sich das primäre System noch in der Eindämmung befindet. Es bedeutet auch, das Meldeformat griffbereit zu halten. Die indischen Vorschriften schreiben ein Format für Zahlungssystembetreiber vor; viele Regelwerke tun das ebenfalls, und ein erster Bericht unter Zeitdruck ist sehr viel einfacher zu erstellen, wenn sich die Felder auf Nachweise abbilden lassen, die Sie ohnehin erheben.
Den Lieferantenweg proben
Der zitierte Artikel lenkt den Blick außerdem auf Software von Drittanbietern. Eine dort zitierte Führungskraft argumentiert, viele Vorfälle begännen in Anbietercode, den der Betreiber nicht einsehen kann; die Vorschriften verlangen zudem, den Quellcode kritischer Drittanwendungen zu hinterlegen oder treuhänderisch zu verwahren. Dieses Detail wiegt schwerer als die sechs Stunden selbst. In einem mittelständischen Unternehmen hat der Meldeablauf einen Abschnitt innerhalb der eigenen Infrastruktur und einen Abschnitt, der über einen Managed-Security-Anbieter, einen Zahlungsabwickler, einen Hosting-Anbieter oder einen Softwarehersteller läuft. Das Sechs-Stunden-Fenster wird vom langsamsten Abschnitt aufgezehrt, und die meisten Unternehmen merken erst während eines Vorfalls, welcher Abschnitt das ist. Eine realistische Übung sollte bewusst einen Vorfall wählen, der im System eines Lieferanten beginnt.
Der größte Teil unserer Beratungsarbeit beginnt mit dieser Frage nach Verantwortlichkeit und Nachweisen, weil sie die kostengünstigste Sicherheitsmaßnahme ist, die sich umsetzen lässt, und die erste, die ein Sicherheitsvorfall offenlegt.
Führen Sie die Übung mit einer festen Zeitvorgabe durch. Wählen Sie einen synthetischen Vorfall auf einer Zahlungsplattform, beginnen Sie beim Erkennungszeitpunkt und protokollieren Sie, wo die Kette ins Stocken gerät. Wenn der Anruf an einem Sonntag kommt und die benannte verantwortliche Person in einem Flugzeug sitzt: Wer ist befugt, die Meldung einzureichen?
- incident reporting
- governance
- breach notification
- regulatory compliance
- third-party risk