Identitätsbetrug beginnt dort, wo interne Sicherheitskontrollen nicht mehr greifen
Veröffentlicht 2. Oktober 2026·5 Min. Lesezeit
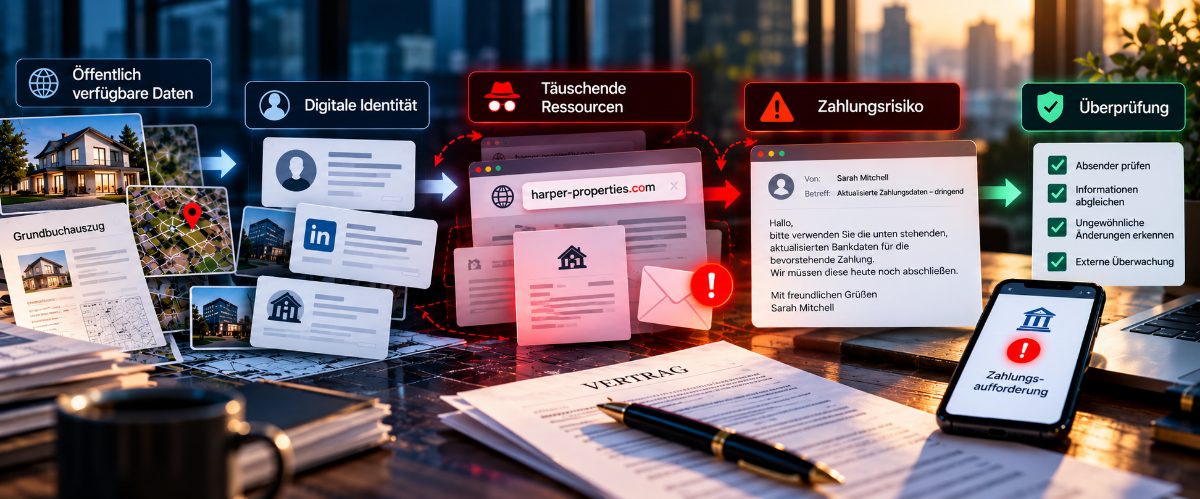
Das erste Anzeichen ist häufig eine Änderung der Zahlungsdaten, die von einer scheinbar legitimen E-Mail-Adresse verschickt wird – genau in dem Moment, in dem alle Beteiligten den Geschäftsabschluss schnell über die Bühne bringen wollen. Die Anfrage ist höflich, konkret und dringend, und die Person, die sie erhält, ist darauf geschult, schnell zu handeln.
National Mortgage Professional berichtete am 1. Oktober, dass die 2026 Seller Impersonation Fraud Study der American Land Title Association ergeben hat, dass 59 % der Unternehmen im Bereich der Eigentumsübertragung im Jahr 2025 mindestens einen Versuch erlebt haben, einen Verkäufer zu imitieren. Das ist mehr als doppelt so viel wie die in einer früheren Studie ermittelten 28 %. 45 % der Befragten meldeten einen solchen Versuch bereits im Monat vor der Umfrage. Bei den Unternehmen, die einen solchen Vorfall erlebt hatten, war in einem von vier Fällen bereits ein Schaden reguliert worden; die Hälfte der Unternehmen, die Angaben zu den Kosten machten, bezifferte den Schaden auf mehr als 100.000 US-Dollar. Der gleiche Artikel weist darauf hin, dass das FBI für 2025 Verluste durch Internetkriminalität in Höhe von 20,9 Milliarden US-Dollar verzeichnete, davon 3 Milliarden US-Dollar im Zusammenhang mit Business Email Compromise (BEC).
Genau hier setzt die übliche Empfehlung an: Mitarbeiter schulen, Identitäten überprüfen und Bankverbindungen niemals allein aufgrund einer E-Mail ändern. All das ist notwendig. Die Zahlen zeigen jedoch, dass die Prüfung einen Schritt früher beginnen muss. Der Betrüger beginnt nicht mit der E-Mail an Ihr Finanzteam. Diese E-Mail ist lediglich der letzte Schritt einer Kette, die außerhalb Ihrer eigenen Sicherheitsgrenzen begonnen hat.
Wenn ein Angreifer öffentlich zugängliche Immobiliendaten sammeln, gefälschte, aber glaubwürdig wirkende Dokumente erstellen und ein digitales Identitätsprofil aufbauen kann, lautet die wichtigere Frage: Welche unabhängigen Informationen bestätigen tatsächlich die Identität des Eigentümers, des Geschäftspartners und die Richtigkeit der Zahlungsdaten? Der Ausgangsartikel beschreibt die bisherige Reaktion mit den Worten: „Wir haben mit dem Verkäufer gesprochen.“ In einer Welt, in der Betrug zunehmend durch KI unterstützt wird, reicht das laut dem Artikel nicht mehr aus.
Was der Ausgangsartikel – da er sich an Hypothekenfinanzierer richtet – nicht näher betrachtet, ist, wie viel von dieser Betrugskette über digitale Ressourcen läuft, die in den eigentlichen Transaktionsunterlagen Ihres Unternehmens gar nicht auftauchen: eine täuschend ähnliche Domain, ein kopiertes Dokument oder ein Social-Media-Profil, das einem erfundenen Vermittler Glaubwürdigkeit verleiht. Solche Ressourcen werden öffentlich aufgebaut, häufig bereits Tage bevor der erste Kontakt stattfindet. Wenn niemand danach sucht, wird der Betrug möglicherweise erst dann entdeckt, wenn jemand fragt, warum eine Zahlung auf einem falschen Konto gelandet ist.
Genau hier beginnt die Betrachtung außerhalb der eigenen Sicherheitsgrenzen. Für Finanz-, Immobilien- oder Rechtsteams besteht die praktische Schutzmaßnahme nicht in einer weiteren internen Bestätigung oder Kontrollschleife. Entscheidend ist vielmehr, digitale Ressourcen, die zur Täuschung genutzt werden könnten, kontinuierlich zu identifizieren und entfernen zu lassen. Genau das leistet Digital Risk Protection: Die Lösung überwacht täuschend ähnliche Domains, kopierte Login-Seiten, die Imitation von Führungskräften und geleakte Zugangsdaten und nutzt bestehende Beziehungen zu Domain-Registraren, um solche Ressourcen schnell entfernen zu lassen – typischerweise innerhalb von 24 bis 48 Stunden. Ziel ist es, den Angriffsweg des Betrügers bereits zu schließen, bevor die Zahlungsanweisung eintrifft.
Die ALTA-Studie zeigt, dass Unternehmen bereits mehrere unterschiedliche Werkzeuge einsetzen – durchschnittlich 5,3 pro Unternehmen. Fast alle befragten Unternehmen gaben an, dass diese Tools hilfreich seien. Bei den beschriebenen Lösungen handelt es sich jedoch überwiegend um Verifikationswerkzeuge: Identitätsprüfungen, die direkte Kontaktaufnahme mit dem Verkäufer und Multi-Faktor-Authentifizierung. Keine dieser Maßnahmen erkennt eine Domain, die beispielsweise erst am vergangenen Dienstag registriert wurde. Genau diese Lücke soll eine Überprüfung der externen digitalen Ressourcen schließen.
Eine Prüfung vor der nächsten Transaktion
Wenn Ihr Unternehmen Immobiliengeschäfte abwickelt, Zahlungen an Investoren leistet oder eine kundenorientierte Marke betreibt, bei der Rechnungs- oder Zahlungsdaten noch kurzfristig geändert werden können, gibt es drei Prüfungen, die deutlich weniger kosten als die Folgen eines Betrugs.
Erstens: Erstellen Sie eine Übersicht über die externen digitalen Ressourcen, die ein Angreifer nutzen könnte, um Ihr Unternehmen zu imitieren: verschiedene Varianten Ihrer Domains, Online-Profile von Führungskräften und anderen wichtigen Personen sowie regelmäßig verwendete Formulare und Dokumente.
Zweitens: Fragen Sie den Dienstleister, der für Marken- oder Betrugsüberwachung zuständig ist, ob neue Domainregistrierungen nahezu in Echtzeit erkannt werden können und wie lange es dauert, problematische Inhalte oder Domains entfernen zu lassen.
Drittens: Testen Sie den Prozess von außen: Wenn morgen eine neue, täuschend ähnliche Domain auftauchen würde – wer würde davon erfahren?
Mit diesen Fragen muss ein Dienstleister konkret zeigen, wie das Monitoring funktioniert, wie der Prozess zur Entfernung problematischer Ressourcen aussieht und wie Warnmeldungen an die zuständige Person weitergeleitet werden. Ein Lieferantenfragebogen, der lediglich den Zustand am Tag seiner Unterzeichnung erfasst, kann die erste Frage nicht beantworten. Entscheidend ist, ob das Monitoring kontinuierlich erfolgt, ob die Entfernung tatsächlich über die Beziehungen zu Domain-Registraren umgesetzt werden kann und ob die Warnmeldung eine Person erreicht, die eine Zahlung noch rechtzeitig stoppen kann.
Die Entscheidung, die bereits vor Ihnen liegt
Für Unternehmen, die in diesem Quartal ihre Kontrollen gegen Betrug überprüfen, verschiebt der Artikel den Fokus von der Identitätsprüfung hin zur Verifizierung von Transaktionen. Seine zentrale Aussage lautet: Der Abschluss einer Transaktion ist heute selbst Teil des Sicherheitsperimeters. Die digitalen Ressourcen, die einen Betrug glaubwürdig machen, befinden sich außerhalb dieses Perimeters. Wie schnell sie erkannt und entfernt werden, kann darüber entscheiden, ob eine Transaktion tatsächlich abgeschlossen wird oder letztlich einen Betrug finanziert.
Wenn Sie vor der Entscheidung stehen, ob Sie das Monitoring über Ihre eigene IT-Umgebung hinaus ausweiten sollten, zeigt die Quote von 59 % deutlich, dass es sich nicht nur um ein seltenes Randproblem handelt. Die entscheidende Frage ist vielmehr, wie schnell Sie in der Praxis überprüfen können, wie groß Ihre eigene Gefährdung durch solche Angriffe tatsächlich ist.
Wenn Sie nicht wissen, wo Ihre Gefährdung durch Identitätsmissbrauch liegt, ist ein Gespräch darüber, wo genau diese Gefährdung besteht ein schneller Weg, dies herauszufinden – bevor eine reale Transaktion Sie darauf aufmerksam macht.
- cybersicherheit
- digital risk protection
- online-betrug
- identitätsmissbrauch
- bec
- social engineering
- domain-monitoring
- zahlungbetrug