EBA-Leitlinien: Bestimmte Anbieter für interne Kontrollfunktionen gelten automatisch als kritisch
Veröffentlicht 20. Oktober 2026·4 Min. Lesezeit
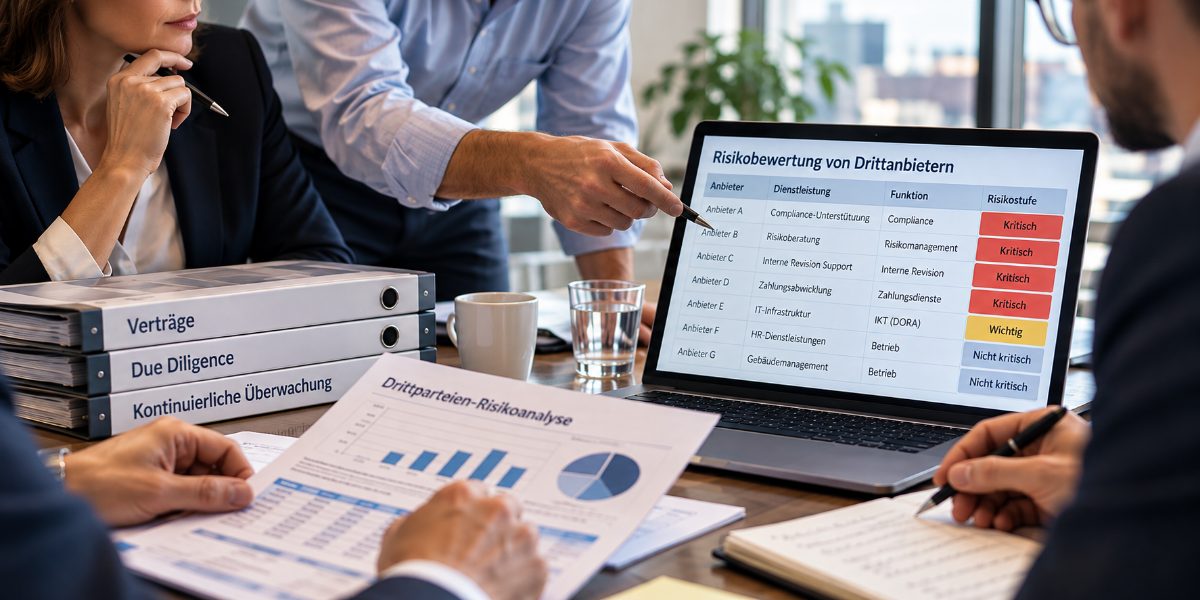
Ein Risikoverantwortlicher eines Zahlungsinstituts legt dem Vorstand ein übersichtlich aufbereitetes Lieferantenregister vor. Sechs Dienstleister sind als kritisch eingestuft. Der externe Dienstleister, der die Compliance-Funktion bei ihren Monitoring-Aufgaben unterstützt, ist hingegen in der Kategorie „nicht kritisch“ aufgeführt. Nach den finalen Leitlinien der Europäischen Bankenaufsichtsbehörde (EBA) ist diese Darstellung bereits fehlerhaft, bevor sie überhaupt präsentiert wird.
Deloitte berichtete am 25. September 2026, dass die Europäische Bankenaufsichtsbehörde am 18. September ihre finalen Leitlinien zum soliden Management von Drittparteirisiken bei Nicht-IKT-Dienstleistungen veröffentlicht hat (EBA/GL/2026/09). Diese ersetzen die Outsourcing-Leitlinien aus dem Jahr 2019. Viele Unternehmen werden die neuen Vorgaben vor allem als Projekt zur Neuverhandlung bestehender Verträge verstehen. Die dringendere Veränderung betrifft jedoch die Frage, welche Anbieter als kritisch gelten – und wer nachweisen muss, dass ein Anbieter nicht in diese Kategorie fällt.
Die Vermutungsregeln führen automatisch zur Neueinstufung
Die Leitlinien gelten nun für jede „Vereinbarung mit einer Drittpartei“, bei der ein externer Anbieter – einschließlich konzerninterner Gesellschaften – eine Funktion regelmäßig oder fortlaufend unterstützt. Das bedeutet bereits, dass ein reines Outsourcing-Register nicht mehr ausreicht. Ein solches Register bildet eine bestimmte Kategorie von Dienstleistungsbeziehungen ab. Die Leitlinien verlangen dagegen einen Überblick über die gesamte Lieferantenlandschaft.
Zwei Vermutungsregeln schränken zudem den Spielraum ein, einen Anbieter als nicht kritisch einzustufen. Anbieter, die operative Aufgaben interner Kontrollfunktionen übernehmen – etwa in den Bereichen Compliance, Risikomanagement oder interne Revision –, gelten grundsätzlich als kritisch oder wichtig. Von dieser Einstufung kann nur abgewichen werden, wenn eine Bewertung belegt, dass ein Ausfall oder eine mangelhafte Erbringung der Dienstleistung die Wirksamkeit der betreffenden Kontrollfunktionen nicht beeinträchtigen würde. Anbieter, die Bankgeschäfte, Zahlungsdienste oder Tätigkeiten im Zusammenhang mit der Ausgabe vermögenswertreferenzierter Token in einem Umfang erbringen, der eine Zulassung oder Registrierung erfordert, gelten dagegen automatisch als kritisch. Eine Ausnahme ist nicht vorgesehen.
Die Neueinstufung ist somit keine Frage, über die das Team erst bei der nächsten Überprüfung entscheiden kann. Bei bestimmten Anbietern ändert sich die Kategorie unmittelbar aufgrund der regulatorischen Vorgaben. Wenn in einem Institut eine einzelne Person oder ein kleines Team für mehrere Hundert Lieferantenbeziehungen verantwortlich ist, besteht der erste Schritt nicht darin, sämtliche Verträge erneut zu lesen. Zunächst muss das gesamte Lieferanteninventar neu aufgebaut werden, damit der Vorstand keine Risikobewertung mehr erhält, die auf einer internen Selbsteinschätzung beruht und inzwischen durch regulatorische Vorgaben überholt ist.
Nachweise müssen auch nach der Vertragsunterzeichnung verfügbar sein
Die vertraglichen Anpassungen sind wichtig, folgen aber erst auf die Einstufung. Künftig muss jede Vereinbarung grundlegende Schutzbestimmungen enthalten. Dazu gehören Regelungen zum Ort der Leistungserbringung, zum anwendbaren Recht, zum Datenschutz, zur Beschreibung der Service Levels, zu Kündigungsrechten sowie zur Zusammenarbeit mit den zuständigen Aufsichts- und Abwicklungsbehörden.
Für kritische oder wichtige Vereinbarungen gelten zusätzliche, detailliertere Anforderungen. Dazu zählen konkrete Zielwerte für Service Levels, Prüfungs- und Zugangsrechte, die Überprüfung von Notfall- und Geschäftskontinuitätsplänen sowie eine Exit-Strategie, die einen geordneten Übergang zu einem anderen Anbieter ermöglicht.
Ein ausgefüllter Fragebogen reicht dafür nicht aus. Er dokumentiert die Zusicherungen des Anbieters zum Zeitpunkt der Vertragsunterzeichnung, beweist aber nicht, dass diese in der Praxis eingehalten werden. Prüfungsrechte müssen tatsächlich ausgeübt werden können. Tests zur Geschäftskontinuität müssen verbindlich geplant sein. Exit-Strategien müssen auch unter Belastung funktionieren.
Damit verlagert sich der Schwerpunkt von der einmaligen Prüfung bei Vertragsabschluss hin zur fortlaufenden Bereitstellung belastbarer Nachweise. Für Unternehmen ohne ein eigenes Team zur Lieferantenüberwachung kann das zu einer erheblichen praktischen Herausforderung werden.
Ein strukturiertes Programm für kontinuierliches Lieferantenmonitoring und die Behebung identifizierter Schwachstellen verändert die zentrale Frage: Es geht nicht mehr darum, ob ein Anbieter das Formular ausgefüllt hat, sondern darum, ob die Wirksamkeit der betreffenden Kontrollen auch im laufenden Quartal nachgewiesen werden kann.
Die Abgrenzung zur DORA darf nicht zu Missverständnissen führen
Die EBA-Leitlinien gelten für Nicht-IKT-Dienstleistungen. Für IKT-Dienstleistungen bleibt die Verordnung über die digitale operationale Resilienz im Finanzsektor (DORA) maßgeblich. Allerdings fällt nicht jede Leistung, die als IT-Dienstleistung vermarktet wird, automatisch unter deren Anwendungsbereich.
Bei gebündelten Verträgen müssen die Leistungen den beiden Regelwerken entsprechend voneinander abgegrenzt werden. Wird IKT lediglich begleitend eingesetzt, ist dokumentiert zu bewerten, ob der IKT-Anteil wesentlich genug ist, um die gesamte Vereinbarung in den Anwendungsbereich von DORA zu ziehen.
Diese Abgrenzung ist selbst eine konkrete Aufgabe: Es braucht eine Klassifizierungsmethodik, die sowohl der Einkauf als auch die Informationssicherheit anwenden können, ohne bei jedem einzelnen Vertrag externe Rechtsberatung hinzuziehen zu müssen. Eine strukturierte Zuordnung der Anforderungen aus EBA, DORA und nationalen Regelwerken ist dabei hilfreicher als eine weitere allgemeine Compliance-Präsentation.
Wie die Leitlinien mit den nationalen Outsourcing-Vorschriften zusammenspielen, hängt vom jeweiligen Mitgliedstaat ab. Die Quelle verweist beispielsweise auf das separate Regelwerk der schwedischen Finanzaufsichtsbehörde Finansinspektionen. Auch in anderen Ländern bestehen zusätzliche nationale Pflichten. Das spricht dafür, die regulatorische Landkarte einmal systematisch aufzubauen und anschließend wiederzuverwenden, anstatt auf einen einheitlichen, sämtliche Anforderungen zusammenführenden Standard zu warten.
Für Unternehmen mit einem vielfältigen Dienstleistungsportfolio besteht die Gefahr, dass die Abgrenzung zu DORA als Vorwand dient, sämtliche Maßnahmen aufzuschieben. Die neuen Vermutungsregeln zur Einstufung von Anbietern sind gerade im Anwendungsbereich der EBA-Leitlinien relevant. Wer hier zu lange wartet, lässt die zweijährige Übergangsfrist für kritische Vereinbarungen bereits verstreichen, während die Umsetzung noch gar nicht begonnen hat.
Eine Frage, die der Vorstand stellen sollte
Der Vorstand sollte eine Liste aller Anbieter anfordern, die aufgrund der neuen Leitlinien neu eingestuft wurden. Darüber hinaus sollte er die dokumentierten Nachweise verlangen, mit denen begründet wird, warum ein Anbieter, der eine interne Kontrollfunktion unterstützt, weiterhin als nicht kritisch eingestuft ist.
Wenn
- third-party-risikomanagement
- eba-leitlinien
- lieferantenmanagement
- berichterstattung an den vorstand
- dora
- lieferantenprüfung