Die fünf Fragen des EDSA, die über ein DSGVO-Bußgeld entscheiden
Veröffentlicht 1. Oktober 2026·5 Min. Lesezeit
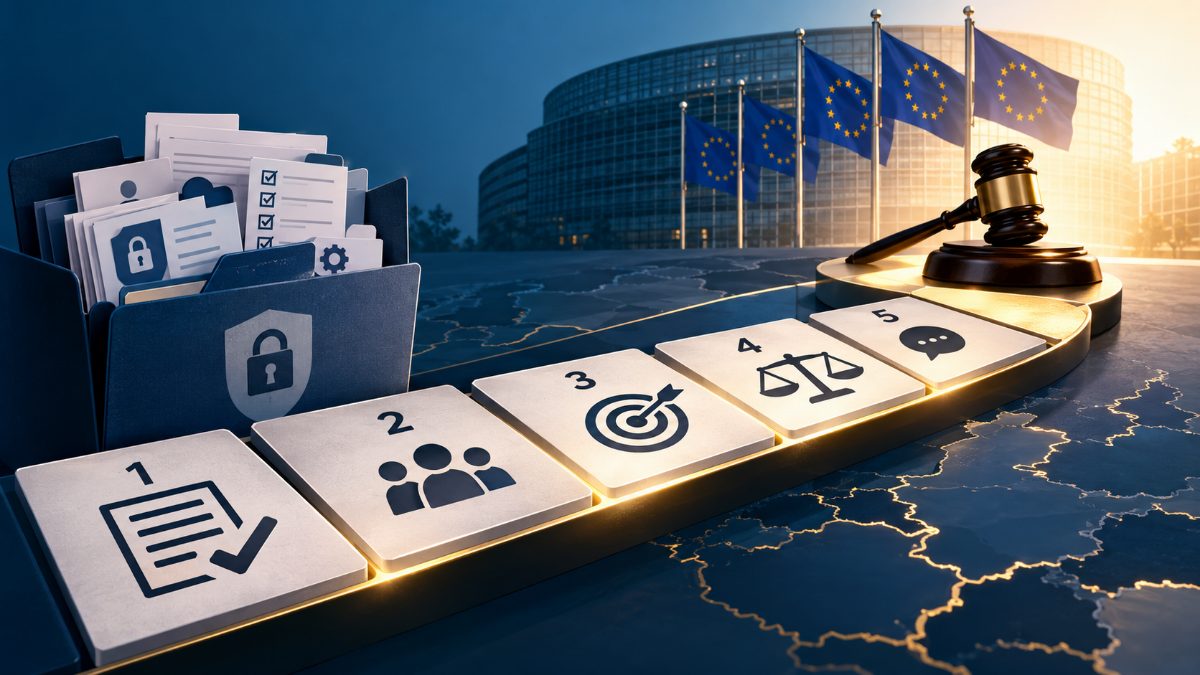
Fragen Sie jemanden, der bereits einer Datenschutzaufsichtsbehörde gegenübergesessen hat, wovon die Verhängung eines DSGVO-Bußgelds letztlich abhängt, lautet die ehrliche Antwort meist: von der zuständigen Behörde, dem jeweiligen Ermittler und davon, wie sorgfältig das Verzeichnis der Vorfälle geführt wurde. Ein Teil dieser Unterschiede soll nun reduziert werden. Am 25. September hat der Europäische Datenschutzausschuss (EDSA) eine Konsultation zu einem Entwurf für Leitlinien gestartet, der eine fünfstufige Methodik dafür vorsieht, ob ein Bußgeld verhängt werden sollte, wie Pinsent Masons berichtet. Die Konsultation läuft bis zum 13. November.
Der Entwurf führt keine neuen Bußgeldhöhen ein. Er setzt bei der vorgelagerten Frage an: Soll überhaupt ein Bußgeld verhängt werden? Die Aufsichtsbehörden sollen dabei fünf Fragen nacheinander prüfen. Fällt der Verstoß in eine Kategorie, für die ein Bußgeld verhängt werden kann? Kann die untersuchte Partei dafür haftbar gemacht werden? War das Verhalten vorsätzlich oder fahrlässig? Welche erschwerenden und mildernden Umstände nach Artikel 83 Absatz 2 DSGVO sind zu berücksichtigen? Und ist der Verstoß so geringfügig, dass eine Verwarnung gegenüber einer finanziellen Sanktion das angemessenere Mittel wäre?
Die naheliegende Reaktion verpasst den entscheidenden Punkt
Die meisten werden dies als Neuigkeit zur behördlichen Durchsetzung lesen und auf die endgültige Fassung warten. Damit würde jedoch wertvolle Vorbereitungszeit ungenutzt verstreichen. Die Fragen, die über das Bußgeldrisiko entscheiden, lassen sich größtenteils bereits im Voraus beantworten – anhand von Nachweisen, über die ein Unternehmen ohnehin verfügen sollte. Ob ein Verstoß bußgeldbewehrt ist, ergibt sich aus der jeweiligen Verarbeitungstätigkeit und nicht aus dem konkreten Vorfall. Ob eine Partei dafür haftbar gemacht werden kann, lässt sich aus Verträgen, Weisungen und Zuständigkeiten ableiten. Ob ein Verhalten vorsätzlich oder fahrlässig war, hängt von Richtlinien, Schulungen, Risikobewertungen und den Maßnahmen des Managements nach entsprechenden Warnungen ab. Die erschwerenden und mildernden Umstände wiederum ergeben sich aus den Maßnahmen, die das Unternehmen tatsächlich ergriffen hat.
Die Sicherheitsteams verfügen bereits heute über einen Großteil dieser Informationen – allerdings meist verstreut über verschiedene Systeme und Dokumente. Die Teilnahme- und Abschlussquoten von Schulungen liegen im LMS. Weisungen an Auftragsverarbeiter finden sich in Lieferantenverträgen, die nach festen Laufzeiten verlängert werden, ohne sie regelmäßig im Hinblick auf das tatsächliche Risiko zu überprüfen. Risikobewertungen werden unterzeichnet und anschließend abgelegt. Der Wert der Methodik liegt darin, dass sie die Reihenfolge sichtbar macht, in der eine Aufsichtsbehörde diese einzelnen Informationsbausteine prüfen wird.
Der Aspekt der Verantwortlichkeit verdient mehr Aufmerksamkeit, als er vermutlich bekommen wird. Der Entwurf stellt klar, dass ein Verstoß vorsätzlich oder fahrlässig begangen worden sein muss, bevor eine finanzielle Sanktion verhängt werden kann. Gleichzeitig wird deutlich gemacht, dass Artikel 83 DSGVO die Verhängung eines Verwaltungsbußgelds ohne schuldhaftes Verhalten nicht zulässt. Der EDSA bezeichnet einen „schuldhaften Verstoß“ als eine zwar nicht ausdrücklich formulierte, aber notwendige Voraussetzung für die Verhängung eines Bußgelds. Darin liegt ein wesentlicher Unterschied zwischen der Entscheidung einer Aufsichtsbehörde, ein Bußgeld zu verhängen, und einem Schadensersatzanspruch einer betroffenen Person: Für einen Schadensersatzanspruch sind ein Verstoß und ein daraus entstandener Schaden erforderlich, während ein Bußgeld vorsätzliches oder fahrlässiges Verhalten voraussetzt. Solange sich der Text noch im Konsultationsverfahren befindet, sind diese Vorgaben nicht verbindlich. Auch die spätere Durchsetzung wird immer von der zuständigen Behörde und den konkreten Umständen des jeweiligen Falls abhängen. Die Stoßrichtung ist jedoch bereits deutlich genug, um sich darauf vorzubereiten.
Weisungen an Auftragsverarbeiter werden zum entscheidenden Faktor
Ein Abschnitt dürfte für alle interessant sein, deren Kundendaten auf einer SaaS-Plattform oder durch einen externen Auftragsverarbeiter verarbeitet werden. Absatz 42 geht von einem Grundsatz aus: Der Verantwortliche bleibt für Verstöße haftbar, die ein Auftragsverarbeiter bei der Verarbeitung im Auftrag des Verantwortlichen begeht. Der Auftragsverarbeiter trägt eine eigene Verantwortlichkeit erst dann, wenn er die Weisungen des Verantwortlichen ignoriert, die Daten für eigene Zwecke verwendet oder auf andere Weise den vereinbarten Rahmen der Verarbeitung verlässt. In diesem Fall kann der Auftragsverarbeiter gemäß Artikel 28 Absatz 10 DSGVO selbst zum Verantwortlichen werden und die Verantwortung für die betreffende Verarbeitung übernehmen.
Aus operativer Sicht stellt sich damit die Frage, ob die Weisungen in einem Auftragsverarbeitungsvertrag so konkret formuliert sind, dass eine Aufsichtsbehörde klar erkennen kann, wo die Entscheidungsbefugnis des Verantwortlichen endet und die eigenen Entscheidungen des Auftragsverarbeiters beginnen. Kommt es zu einem Datenschutzvorfall, weil der Auftragsverarbeiter etwas getan hat, was der Vertrag weder ausdrücklich erlaubt noch ausdrücklich untersagt, geht es in der Auseinandersetzung nicht mehr um klar definierte Grenzen, sondern um die Lücken dazwischen. In vielen mittelständischen Unternehmen wurden diese Weisungen während des Beschaffungsprozesses von der Rechtsabteilung des Dienstleisters formuliert und anschließend nie wieder gelesen. Nehmen Sie die letzten drei Auftragsverarbeitungsverträge zur Hand und lesen Sie sie als Dokumente zur Risikobewertung – nicht als reine Beschaffungsunterlagen.
Eine Frage für die Geschäftsleitung
Wenn Sie auf Geschäftsleitungsebene für die Einhaltung der DSGVO verantwortlich sind, bietet Ihnen die Konsultation eine Möglichkeit, das eigene Risiko konkret zu machen, ohne auf einen Datenschutzvorfall warten zu müssen. In Unterlagen für die Geschäftsleitung wird Datenschutz häufig lediglich als Statuswert dargestellt. Die fünfstufige Methodik ermöglicht eine wesentlich konkretere Frage: Kann das Unternehmen für jede wesentliche Verarbeitungstätigkeit in dem Moment, in dem eine Aufsichtsbehörde danach fragt, nachweisen, dass das Verhalten weder vorsätzlich noch fahrlässig war – und kann es die mildernden Umstände belegen, auf die es sich berufen würde?
Das Ergebnis sollte eine Dokumentation zur Bußgeldexposition sein. Für jede wesentliche Verarbeitungstätigkeit sollte sie die Risikobewertung, die Schulungsnachweise der dafür verantwortlichen Personen, die Weisungen an die Auftragsverarbeiter einschließlich des Datums der letzten Überprüfung sowie die Historie relevanter Datenschutzvorfälle enthalten. Letztere sollte nachvollziehbar machen, welche Maßnahmen ergriffen wurden und wie schnell auf Probleme reagiert wurde. Das ist kein weiterer Compliance-Bericht. Es ist die Dokumentation, die eine Aufsichtsbehörde in den ersten Wochen nach einem Datenschutzvorfall sehen möchte.
Die Konsultation endet am 13. November. Wer Einfluss auf die endgültige Methodik nehmen möchte, sollte seine Stellungnahme jetzt einreichen. Wer sich bereits auf die neuen Anforderungen vorbereiten möchte, kann die entsprechende Dokumentation schon heute aufbauen. Wir führen strukturierte Gap-Analysen dieser Art im Rahmen unserer Beratung zu Cybersecurity und Governance durch. Wenn dabei nicht fehlende Inhalte, sondern unklare Verantwortlichkeiten das Problem sind, kann ein interimistisch eingesetzter Security Leader über Virtual-CISO-Services den entsprechenden Arbeitsstream übernehmen, ohne dass zunächst eine Vollzeitposition besetzt werden muss.
Die entscheidenden Stellschrauben sind bereits sichtbar. Die Frage ist, ob Ihre Dokumentation einer Prüfung standhalten würde, wenn jemand tatsächlich daran dreht.
- dsgvo
- datenschutz
- governance
- behördliche durchsetzung
- drittanbieterrisiken
- cybersecurity-beratung