Az Európai Adatvédelmi Testület öt kérdése, amely eldöntheti, lesz-e GDPR-bírság
Megjelent 2026. október 1.·5 perc olvasás
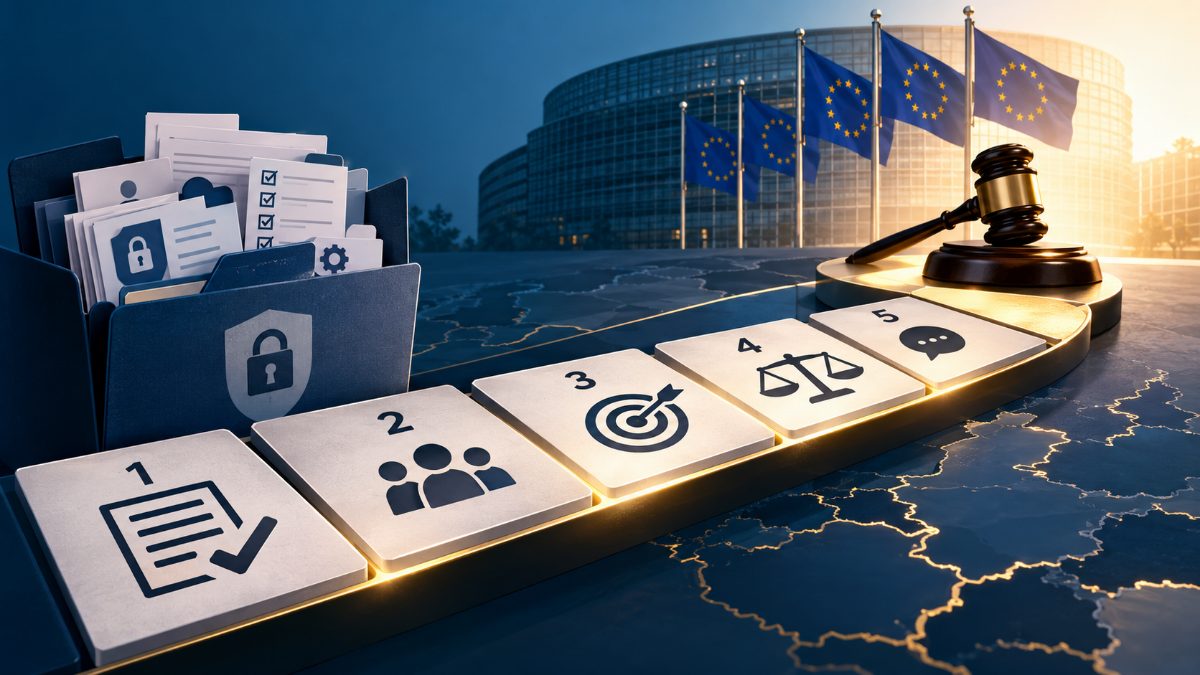
Ha megkérdez valakit, aki már szembesült egy felügyeleti hatóság vizsgálatával, hogy végső soron mitől függ egy GDPR-bírság kiszabása, az őszinte válasz valószínűleg az lesz: attól, hogy melyik hatóságról, melyik vizsgálóról van szó, és mennyire gondosan vezették az incidensnyilvántartást. Ennek a változatosságnak egy részét hivatott csökkenteni az új megközelítés. Szeptember 25-én az Európai Adatvédelmi Testület (EDPB) konzultációt indított egy iránymutatás-tervezetről, amely ötlépéses módszertant határoz meg annak eldöntésére, hogy indokolt-e bírságot kiszabni – számolt be róla a Pinsent Masons. A konzultáció november 13-ig tart.
A tervezet nem vezet be új bírságtételeket. Egy korábbi kérdésre helyezi a hangsúlyt: egyáltalán ki kell-e szabni bírságot? A hatóságoknak öt kérdést kell egymás után megvizsgálniuk. A jogsértés olyan kategóriába tartozik-e, amely miatt bírság szabható ki? Felelősségre vonható-e a vizsgált fél? Szándékos vagy gondatlan volt-e a magatartás? Milyen súlyosító és enyhítő körülményeket kell figyelembe venni a GDPR 83. cikkének (2) bekezdése alapján? És olyan csekély súlyú-e az ügy, hogy pénzügyi szankció helyett inkább a megrovás lenne a megfelelőbb eszköz?
A természetes reakció éppen a lényeget hagyja figyelmen kívül
A legtöbben ezt hatósági jogérvényesítéssel kapcsolatos hírként fogják olvasni, és megvárják a végleges szöveget. Ezzel azonban értékes felkészülési időt veszítenének. A kitettséget meghatározó kérdések többsége ugyanis már előre megválaszolható azokból a bizonyítékokból, amelyeknek egyébként is a szervezet rendelkezésére kellene állniuk. Az, hogy egy jogsértés miatt kiszabható-e bírság, magának az adatkezelési tevékenységnek a jellemzője, nem pedig az incidensé. Az, hogy a vizsgált fél felelősségre vonható-e, a szerződésekből, az utasításokból és a döntési jogosultságokból is megállapítható. Az pedig, hogy a magatartás szándékos vagy gondatlan volt-e, a szabályzatoktól, a képzésektől, a kockázatértékelésektől és attól függ, hogy a vezetés mit tett a korábbi figyelmeztetéseket követően. A súlyosító és enyhítő körülmények pedig abból következnek, hogy a szervezet milyen intézkedéseket tett.
A biztonsági csapatok ennek az információnak a nagy részét már most is kezelik, csak éppen különböző helyeken és töredékesen. A képzések teljesítési adatai az LMS-ben találhatók. Az adatfeldolgozókra vonatkozó utasítások olyan beszállítói szerződésekben szerepelnek, amelyeket a lejárat alapján megújítanak, de nem feltétlenül vizsgálnak felül a kitettség szempontjából. A kockázatértékeléseket aláírják, majd félreteszik. A módszertan értéke éppen abban rejlik, hogy megmutatja, milyen sorrendben fogja ezeket a különálló információkat egy hatóság megvizsgálni.
A vétkesség kérdése nagyobb figyelmet érdemelne annál, mint amennyit várhatóan kapni fog. A tervezet kimondja, hogy pénzügyi szankció csak akkor szabható ki, ha a jogsértést szándékosan vagy gondatlanul követték el, és egyértelművé teszi, hogy a GDPR 83. cikke alapján jogellenes magatartás hiányában nincs lehetőség közigazgatási bírság kiszabására. Az EDPB a „felróható jogsértést” a bírság kiszabásának nem kifejezetten leírt, ugyanakkor szükséges feltételeként határozza meg. Ez fontos különbség aközött, hogy egy hatóság bírságot szab ki, illetve hogy egy érintett kártérítést követel: a kártérítéshez jogsértés és kár szükséges, míg a bírság kiszabásához szándékosság vagy gondatlanság is kell. Mindez mindaddig nem kötelező érvényű, amíg a szöveg konzultáció alatt áll, és a jogérvényesítés minden esetben az adott hatóságtól és az ügy konkrét körülményeitől függ. Az irány azonban már kellően egyértelmű ahhoz, hogy a szervezetek megkezdjék a felkészülést.
Az adatfeldolgozói utasítások válhatnak a döntő tényezővé
Egy bekezdés különösen érdekes lehet mindazok számára, akiknek ügyféladatait SaaS-platformon vagy kiszervezett adatfeldolgozón keresztül kezelik. A 42. bekezdés egy alapvetésből indul ki: az adatkezelő továbbra is felelősséggel tartozik azokért a jogsértésekért, amelyeket az adatfeldolgozó az adatkezelő nevében eljárva követ el. Az adatfeldolgozó akkor viseli saját maga a felelősséget, ha figyelmen kívül hagyja az adatkezelő utasításait, saját céljaira használja fel az adatokat, vagy egyéb módon eltér a felek által meghatározott adatkezelési keretektől. Ilyen esetben az adatfeldolgozó a GDPR 28. cikkének (10) bekezdése alapján önálló adatkezelővé válhat, és felelősséget viselhet az adatkezelésért.
Operatív szempontból az a kérdés, hogy az adatfeldolgozási megállapodásban szereplő utasítások kellően konkrétak-e ahhoz, hogy egy hatósági vizsgálat során egyértelműen megállapítható legyen, hol ér véget az adatkezelő döntési jogköre, és hol kezdődnek az adatfeldolgozó saját döntései. Ha egy incidens azért következik be, mert az adatfeldolgozó olyasmit tett, amit a megállapodás sem nem engedélyezett, sem kifejezetten nem tiltott, akkor a vita már nem a meghatározott határokról, hanem a közöttük lévő hiányosságokról fog szólni. Sok középvállalatnál ezeket az utasításokat a beszállító jogi csapata készítette el a beszerzési folyamat során, és azóta senki nem olvasta át őket újra. Vegye elő az utolsó három adatfeldolgozási megállapodást, és ne beszerzési dokumentumként, hanem a kitettséget feltáró dokumentumként olvassa át őket.
Egy kérdés az igazgatóság számára
Ha Ön igazgatósági szinten felel a GDPR-megfelelésért, a konzultáció lehetőséget ad arra, hogy egy esetleges incidens megvárása nélkül kézzelfoghatóvá tegye a szervezet kitettségét. Az igazgatósági anyagok gyakran egyetlen státuszszóval írják le az adatvédelem helyzetét. Az ötlépéses módszertan ennél konkrétabb kérdés feltevését teszi lehetővé: minden jelentős adatkezelési tevékenység esetében képes-e a szervezet bizonyítani egy hatósági megkeresés pillanatában, hogy a magatartás sem nem volt szándékos, sem nem volt gondatlan, és rendelkezik-e bizonyítékokkal azokra az enyhítő körülményekre, amelyekre hivatkozni kívánna?
Ennek kézzelfogható eredménye egy bírságkitettségi dokumentáció lehet. Minden jelentős adatkezelési tevékenységhez tartoznia kellene benne a kockázatértékelésnek, az adott folyamatért felelős munkatársak képzési nyilvántartásának, az adatfeldolgozókra vonatkozó utasításoknak és azok utolsó felülvizsgálati dátumának, valamint annak az incidenselőzménynek, amely megmutatja, hogy milyen problémákat, milyen gyorsan és milyen módon orvosoltak. Ez nem egy újabb megfelelőségi jelentés; ez az a dokumentáció, amelyet egy hatóság várhatóan látni szeretne egy adatvédelmi incidens utáni első hetekben.
A konzultáció november 13-án zárul. Aki szeretne hozzájárulni a végleges módszertan kialakításához, most megteheti észrevételeit. Aki pedig már most fel szeretne készülni az új megközelítésre, az elkezdheti összeállítani ezt a dokumentációt. Mi az ilyen strukturált hiányosság-feltárást kiberbiztonsági tanácsadási és irányítási szolgáltatásaink részeként végezzük, és ha nem az információk vagy a tartalom hiánya, hanem a felelősségi körök tisztázatlansága jelenti a problémát, egy virtuális CISO-szolgáltatáson keresztül bevont ideiglenes biztonsági vezető is kézben tarthatja a munkafolyamatot anélkül, hogy meg kellene várni egy teljes munkaidős vezető felvételét.
A szempontok most már jól láthatók. A kérdés az, hogy az Önök dokumentációja is megállná-e a helyét, ha valaki valóban elkezdené ellenőrizni ezeket.
- gdpr
- gdpr-bírság
- európai adatvédelmi testület
- edpb
- adatvédelem
- adatvédelmi megfelelés
- adatvédelmi incidens
- adatkezelés
- adatfeldolgozó
- adatkezelő
- gdpr-megfelelés
- kiberbiztonság
- kockázatértékelés
- adatvédelmi kockázat
- bírságkitettség
- adatfeldolgozási megállapodás
- dpa
- adatvédelmi hatóság
- virtuális ciso
- kiberbiztonsági irányítás