Az EBA új irányelvei automatikusan kritikusnak minősítenek bizonyos belső kontrollfunkciókat támogató beszállítókat
Megjelent 2026. október 20.·5 perc olvasás
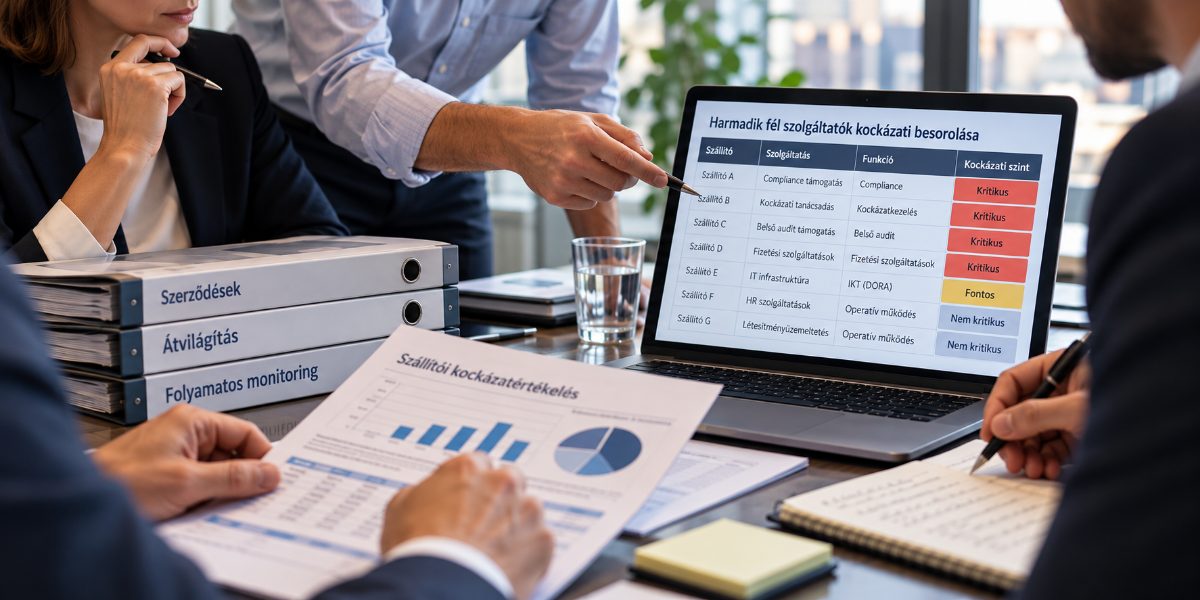
Egy pénzforgalmi intézmény kockázatkezelési vezetője rendezett beszállítói nyilvántartással érkezik az igazgatóság elé. Hat szolgáltató kritikus besorolást kapott. A megfelelőségi funkció kiszervezett monitoringtevékenységét támogató szolgáltató azonban a „nem kritikus” kategóriában szerepel. Az Európai Bankhatóság (EBA) végleges iránymutatásai alapján ez a kimutatás már azelőtt hibás, hogy egyáltalán bemutatnák.
A Deloitte 2026. szeptember 25-én közzétett elemzése szerint az Európai Bankhatóság szeptember 18-án publikálta a nem IKT-szolgáltatásokkal kapcsolatos harmadik fél kockázatainak megfelelő kezeléséről szóló végleges iránymutatásait (EBA/GL/2026/09). Ezek felváltják a 2019-es kiszervezési iránymutatásokat. Az ágazat szereplőinek jelentős része várhatóan szerződés-újratárgyalási projektként tekint majd az új szabályokra. A sürgetőbb változás azonban az, hogy mely szolgáltatók minősülnek kritikusnak, és kinek kell bizonyítania, hogy egy adott szolgáltató nem tartozik ebbe a kategóriába.
A vélelmek automatikusan átsorolják a beszállítókat
Az iránymutatások hatálya immár minden olyan „harmadik féllel kötött megállapodásra” kiterjed, amelynek keretében külső szolgáltató – ideértve a vállalatcsoporton belüli társaságokat is – rendszeresen vagy folyamatosan támogat valamely funkciót. Ez önmagában azt jelenti, hogy a kiszervezési nyilvántartás már nem elegendő. A nyilvántartás egy meghatározott szolgáltatói kategóriát rögzít, az iránymutatások viszont a teljes beszállítói kör feltérképezését követelik meg.
Két vélelem is szűkíti annak lehetőségét, hogy egy szolgáltatót nem kritikusnak minősítsenek. Az a szolgáltató, amely belső kontrollfunkciók – például a megfelelőség, a kockázatkezelés vagy a belső ellenőrzés – operatív feladatait látja el, főszabály szerint kritikusnak vagy fontosnak minősül. Ettől a besorolástól csak akkor lehet eltérni, ha az intézmény olyan értékeléssel támasztja alá a döntését, amely bizonyítja, hogy a szolgáltatás kiesése vagy nem megfelelő teljesítése nem veszélyeztetné az érintett kontrollfunkciók hatékonyságát. Azok a szolgáltatók pedig, amelyek engedélyköteles vagy nyilvántartásba vételhez kötött banki tevékenységet, pénzforgalmi szolgáltatást vagy eszközalapú tokenek kibocsátásához kapcsolódó tevékenységet végeznek, automatikusan kritikusnak minősülnek, kivétel nélkül.
Mindez azt jelenti, hogy az átsorolás nem olyan kérdés, amelyről a csapat majd a következő felülvizsgálatkor dönt. Egyes szolgáltatók kategóriája azért változik meg, mert ezt írja elő a szabályozás. Ha egy intézménynél egyetlen munkatárs vagy egy kisebb csapat felel több száz beszállítói kapcsolatért, az első lépés nem a szerződések újbóli átolvasása. Először a teljes beszállítói nyilvántartást kell újraépíteni, hogy az igazgatóság ne egy olyan, saját értékelésen alapuló kockázati besorolást lásson, amelyet időközben felülírt a szabályozás.
A bizonyítékoknak a szerződés aláírása után is rendelkezésre kell állniuk
A szerződéses követelmények módosítása fontos, de csak a besorolás után következik. Mostantól minden megállapodásnak tartalmaznia kell egy alapvető védelmi követelményrendszert, többek között a szolgáltatásnyújtás helyére, az alkalmazandó jogra, az adatvédelemre, a szolgáltatási szintek meghatározására, a felmondási jogokra, valamint az illetékes felügyeleti és szanálási hatóságokkal való együttműködésre vonatkozó rendelkezéseket.
A kritikusnak vagy fontosnak minősülő megállapodások esetében további részletes követelmények is érvényesülnek. Ide tartoznak a szolgáltatási szintekre vonatkozó konkrét célértékek, az ellenőrzési és hozzáférési jogok, az üzletmenet-folytonossági tervek tesztelése, valamint a szolgáltatóváltást és a szolgáltatás átadását is biztosító kilépési stratégia.
Egy kitöltött kérdőív önmagában nem elegendő. A kérdőív a szerződéskötés pillanatában rögzíti a szolgáltató vállalásait, de nem bizonyítja, hogy azok a gyakorlatban is teljesülnek. Az auditjogokat ténylegesen gyakorolhatóvá kell tenni. A vészhelyzeti és üzletmenet-folytonossági teszteket ütemezni kell. A kilépési stratégiáknak stresszhelyzetben is működőképesnek kell lenniük.
Ez az a pont, ahol a munka a szerződéskötéskori megfelelőségi ellenőrzéstől a folyamatosan rendelkezésre álló bizonyítékok biztosítása felé tolódik el. Egy dedikált beszállítói ellenőrzési csapattal nem rendelkező vállalat számára ez komoly gyakorlati kihívást jelenthet. A folyamatos beszállítói monitoringot és a hiányosságok kezelését biztosító programok alkalmazásával a kérdés már nem az, hogy a szolgáltató kitöltötte-e a kérdőívet, hanem az, hogy az adott kontroll működése az aktuális negyedévben is bizonyítható-e.
Ne engedje, hogy a DORA hatálya körüli határvonal félrevezesse
Az EBA iránymutatásai a nem IKT-jellegű szolgáltatásokra vonatkoznak. Az IKT-szolgáltatásokra továbbra is a digitális működési rezilienciáról szóló rendelet, a DORA alkalmazandó – ugyanakkor nem minden, informatikai szolgáltatásként értékesített tevékenység tartozik automatikusan annak hatálya alá.
Az egyesített szolgáltatásokat tartalmazó szerződéseknél el kell különíteni a két szabályozási rendszer hatálya alá tartozó elemeket. Ha az IKT pusztán kiegészítő jelleggel jelenik meg a szolgáltatásban, dokumentáltan értékelni kell, hogy az IKT-elem jelentősége elegendő-e ahhoz, hogy a teljes megállapodás a DORA hatálya alá kerüljön.
Ez a határvonal önmagában is konkrét feladatot jelent: olyan besorolási módszertant kell kialakítani, amelyet a beszerzési és információbiztonsági terület egyaránt alkalmazni tud anélkül, hogy minden egyes szerződés esetében külső jogi tanácsadóhoz kellene fordulnia. Az EBA-, DORA- és nemzeti szabályozási követelményeket elkülönítő keretrendszer-térképezés többet ér egy újabb, általános megfelelőségi prezentációnál.
Az iránymutatások és a nemzeti kiszervezési szabályok pontos viszonya az adott tagállamtól is függ. A forrás külön kiemeli Svédország saját, a Finansinspektionen által felügyelt szabályozási rendszerét, miközben más országokban is léteznek párhuzamos nemzeti kötelezettségek. Ez még inkább indokolja, hogy az intézmények egyszer alakítsák ki a teljes szabályozási térképet, majd használják fel újra ahelyett, hogy egy minden követelményt egységesítő standard megjelenésére várnának.
A többféle szolgáltatást nyújtó szervezetek számára az egyik legnagyobb veszély, ha a DORA és az EBA szabályozási határa ürügyként szolgál a teljes feladat elhalasztására. Az új átsorolási vélelmek ugyanis az EBA iránymutatásainak hatálya alá tartozó területen jelennek meg. Ha itt késlekednek, a kritikus megállapodásokra vonatkozó kétéves átmeneti időszak már közben is telik.
Egy kérdés, amelyet az igazgatóságnak fel kell tennie
Az igazgatóságnak be kell kérnie az új iránymutatások alapján átsorolt beszállítók listáját, valamint azokat a dokumentált bizonyítékokat, amelyek alátámasztják, ha egy belső kontrollfunkciót támogató szolgáltató továbbra is nem kritikus besorolásban maradt.
Ha erre az a válasz, hogy a rendelkezésre álló nyilvántartást legutóbb a szerződés megújításakor frissítették, akkor az átállásra rendelkezésre álló idő már fogy.
A kritikus megállapodások felülvizsgálatára és dokumentálására a szabályok alkalmazásának kezdőnapjától számított két év áll rendelkezésre; ez az időpont egyelőre nem megerősített. Ezt követően az intézményeknek tájékoztatniuk kell az illetékes felügyeleti hatóságot, és be kell nyújtaniuk a hiányosságok kezelésére vonatkozó tervet vagy a kilépési stratégiát.
A két év elsőre elegendő időnek tűnhet, egészen addig, amíg a szerződés-újratárgyalások hosszú átfutási ideje egyszerre nem jelentkezik egy tucat nagy beszállító esetében.
A negyedév első feladata ezért a teljes beszállítói kör feltérképezése az új hatály és a két besorolási vélelem alapján. Azonosítani kell a belső kontrollfunkciókat támogató, illetve a szabályozott tevékenységekhez kapcsolódó szolgáltatókat, majd az igazgatóság elé kell tárni a feltárt hiányosságokat úgy, mint megoldandó feladatokat, nem pedig pusztán megvitatandó kérdéseket.
A szerződések módosítása ezután következik. Ahogy mindig.
- harmadik fél kockázata
- eba-iránymutatások
- beszállítómenedzsment
- igazgatósági jelentéstétel
- dora
- beszállítói megfelelőség-ellenőrzés