A jogi vezetőre száll a kiberbiztonság felelőssége, mielőtt az igazgatóság kijelölné a felelőst
Megjelent 2026. október 7.·5 perc olvasás
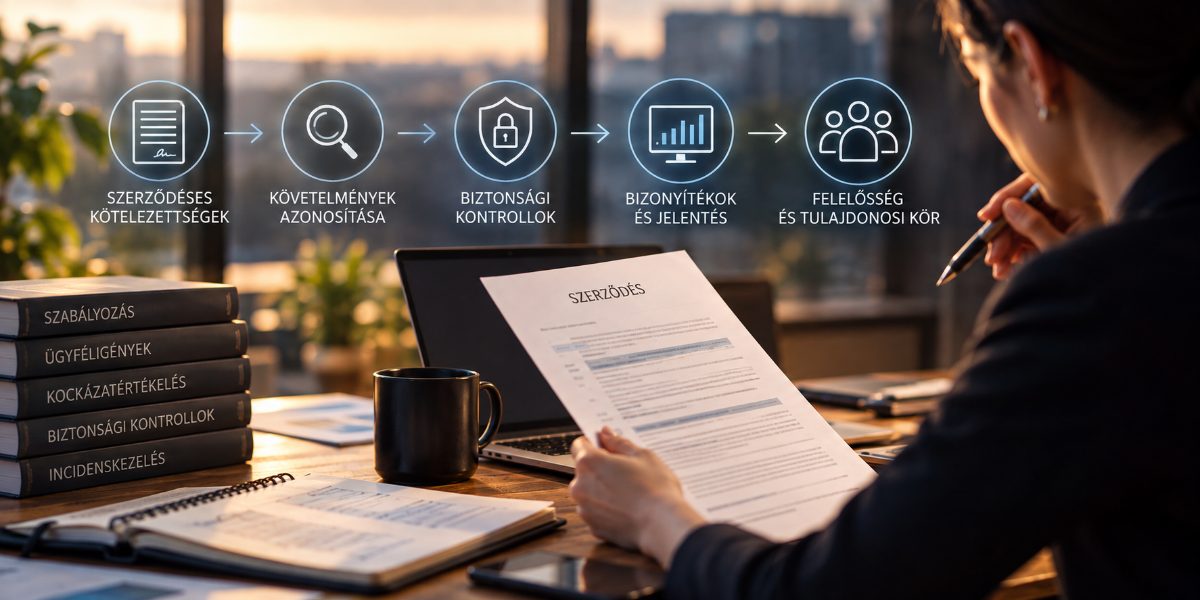
A kérdés még azelőtt kerül a vállalat jogi vezetőjének asztalára, hogy eljutna az igazgatósághoz: ki felel a szervezetben azért, hogy teljesítsük a szerződésben vállalt biztonsági kötelezettségeinket, és ezt az illető bizonyítani is tudja? Mire ez a kérdés felmerül, már legalább annyira felelősségi, mint technológiai kérdéssé válik. A Lexology 2026. október 6-án „What GCs say effective cyber leadership requires” címmel publikált cikket. A cikk regisztrációhoz kötött, ezért a nyilvánosan elérhető tartalom mindössze egy rövid felvezetésre korlátozódik: vezető jogászok arról beszélnek, hogyan segítheti a jogi terület az igazgatóság jobb döntéseit, hogyan teheti egyértelműbbé a felelősségi köröket, és hogyan biztosíthatja, hogy az incidenskezelési tervek valóban működjenek nyomás alatt. A kulcskifejezés: „tisztázni a felelősséget”.
A könnyebb értelmezés szerint a jogi vezetők egyre nagyobb figyelmet fordítanak a kiberbiztonságra. Ez azonban alábecsüli a valódi változást. A jogi terület egy olyan párbeszédbe kerül egyre inkább bevonva, amelyben a felelősségi körök már eleve tisztázatlanok. Sok szervezetben a jogi vezető válik alapértelmezett felelőssé, egyszerűen azért, mert senki más nem tud választ adni arra a kérdésre, amelyet egy hatóság vagy egy szerződés ténylegesen feltesz. Az igazgatóság még várhat, amíg az IT-vezető elmagyarázza, hogyan működik a tűzfal. Egy hatóság azonban nem vár arra, hogy kiderüljön, ki magyarázza el a technológiát, amikor azt kérdezi, melyik személy felel a kockázati döntésekért. Ugyanez igaz egy ügyfél biztonsági kérdőívére is, amely sokszor már a szerződés megújítása előtt a jogi terület postaládájában landol.
A felelősség már azelőtt elbukik, hogy a technikai kontrollok kudarcot vallanának
Egy olyan szervezetben, ahol nincs állandó információbiztonsági vezető, a felelősség jellemzően szétoszlik a szervezeti struktúrában. Az IT-vezető felel az eszközökért. A pénzügyi igazgató a beszállítói szerződésért. Az operációs vezető az adatbevitel folyamatáért. A jogi vezető a felelősségi és jogi kockázatokért. De egyikük sem felel azért, hogy egy ügyfélszerződésben szereplő követelményt lefordítson egy konkrét biztonsági kontrollra.
Amikor egy biztonsági kérdőív azt kérdezi, ki felel az információbiztonságért, a válasz gyakran egy olyan név, amely elég ahhoz, hogy a kérdőív kipipálható legyen, miközben a tényleges döntési és változtatási jogosultság valaki másnál van.
A „felelősség tisztázása” valójában a kontrollok hiányának jogi megfogalmazása. A kijelölt felelősnek többet kell tudnia annál, mint hogy az ő neve szerepel a megfelelő mezőben. Tudnia kell, milyen kötelezettségeket vállalt a szervezet, mely kontrollok teljesítik ezeket, és milyen bizonyíték áll rendelkezésre, amikor ugyanezt a kérdést újra felteszik.
Egy néhány száz főt foglalkoztató vállalatnál ez ritkán jelent teljes munkaidős pozíciót, de ettől még valós felelősségi kör. Pontosan ezt a szerepet tölti be egy virtuális CISO: egy kijelölt személy, aki végigviszi a biztonsági felelősséget a kockázatértékelésen, a hiányosságok megszüntetésére irányuló intézkedési terven, a megfelelőség igazolásához szükséges bizonyítékokon és a vezetés felé történő jelentéstételen.
A szerződéses kötelezettség és a biztonsági kontroll közötti kapcsolat
A jogi vezető meg tudja nevezni a kötelezettségeket. Ő az a személy a tárgyalóasztalnál, aki tudja, mit ír elő egy adatfeldolgozási megállapodás, mit vár el az adott ágazatra vonatkozó szabályozás, és mire tett ígéretet az igazgatóság egy korábbi határozatban.
A nehézséget az jelenti, hogy ezek a kötelezettségek jellemzően olyan nyelven vannak megfogalmazva, amelyet egy tűzfal önmagában nem tud teljesíteni. Az a szerződéses előírás például, hogy a vállalatnak „megfelelő technikai és szervezési intézkedéseket” kell alkalmaznia, jogi következtetés, nem pedig konkrét megvalósítási utasítás.
Valahol a szerződés és a tényleges IT-környezet között ezt a megfogalmazást konkrét döntésekké kell alakítani: szükség van-e többtényezős hitelesítésre, milyen gyakran kell elvégezni a biztonsági frissítéseket, vagy ki hagyhat jóvá egy hozzáférést.
Éppen ezen a ponton szakad meg sok esetben a felelősségi lánc.
Hiányzik az a személy, aki képes mindkét oldalt átlátni. A jogi tanácsadás ott ér véget, ahol a szerződés véget ér. A technikai munka a tűzfalnál kezdődik. A kettő közötti területen keletkezik az a hiányosság, amely egy incidens után felszínre kerül, és amelyre a hatóságok is rákérdeznek.
A biztonsági felelős feladata, hogy ezen a teljes területen számonkérhető legyen. Azoknak a szervezeteknek tehát, amelyek nem alkalmaznak teljes munkaidős CISO-t, ettől még szükségük van erre a felelősségre. Nem feltétlenül kell alkalmazottnak lennie ahhoz, hogy felelősségre vonható legyen, de rendelkeznie kell egyértelmű mandátummal és közvetlen kapcsolattal az igazgatósághoz.
A kérdés, amely megváltoztatja az igazgatósági előterjesztést
A kiberbiztonsági kockázatokról szóló igazgatósági előterjesztés általában projektek listája: mi készült el, mi van tervben, milyen költségvetésre van szükség.
A következő előterjesztés jóváhagyása előtt azonban a jogi vezető feltehet egyetlen kérdést:
Minden olyan kötelezettség esetében, amelyet a szervezet már vállalt – legyen az ügyféllel, hatósággal vagy valamely szabvánnyal szemben –, ki a jelenleg kijelölt felelős, és milyen bizonyítékot tud bemutatni arról, hogy a kötelezettséget ebben a negyedévben is teljesítjük?
Ha a válasz egy bizottság, akkor valójában nincs felelős. Ha egy olyan személy a válasz, akinek nincs hozzáférése a kockázati nyilvántartáshoz, akkor a neve ugyan szerepel a megfelelő dokumentumban, de nincs jelen a döntési folyamatban.
A megoldás nem feltétlenül az, hogy a szervezetnek már a következő hónapban fel kell vennie egy CISO-t. Néhány száz munkavállalónál egy ilyen pozíció létrehozása ritkán az első szükséges lépés.
Az első lépés inkább az, hogy legyen egyetlen, kijelölt felelős, aki képes az egész folyamatot kézben tartani: felméri a jelenlegi állapotot a vállalt kötelezettségekhez képest, feltérképezi azokat a biztonsági keretrendszerek követelményeihez viszonyítva, olyan intézkedési tervet készít, amelyet a vezetés jóvá tud hagyni, és olyan jelentést állít össze, amelyre a jogi vezető támaszkodhat a következő szerződéses tárgyaláson vagy hatósági egyeztetésen.
Ez a szerep lehet részmunkaidős vagy külső szakértő által betöltött pozíció is. A lényeg az, hogy a szervezet által megnevezett felelős személy neve ugyanaz legyen, mint aki az igazgatósági jegyzőkönyvben és az incidenskezelési tervben szerepel.
Ha a hiányosság gyanúja már felmerült, de még nem mérték fel, egy rövid pontozott önértékelés költséghatékony módja annak, hogy a szervezet képet kapjon arról, hol tart még azelőtt, hogy a következő igazgatósági előterjesztés elkészülne.
Ez önmagában nem szünteti meg a hiányosságot. Azt azonban megmutatja, mekkora a hiány, és kinek kell felelősséget vállalnia annak megszüntetéséért.
A jogi vezetők felelőssége várhatóan tovább növekszik, ahogy a szerződések és a hatóságok egyre gyakrabban nem egyszerűen egy szervezeti egységet, hanem konkrét személyeket neveznek meg felelősként.
Azok a szervezetek tudnak majd egyértelmű válaszokat adni, ahol a jogi és a technikai felelősség egyetlen kijelölt személy kezében találkozik, és ezt megfelelő bizonyítékok is alátámasztják.
A többiek esetében a következő kérdőív egyszerűen csak még korábban fogja feltenni ugyanezt a kérdést.
- kiberbiztonsági irányítás
- jogi vezető
- információbiztonsági felelősség
- virtuális ciso
- igazgatósági jelentés
- incidenskezelési tervezés