Tanácsadás és támogatás
Vezetői szintű kiberbiztonsági irányítás teljes állású CISO felvétele nélkül
A Spirity dedikált biztonsági tanácsadót ad szervezetének, aki felméri a kockázatokat, kiberbiztonsági ütemtervet készít, támogatja a megfelelést, és vezetői szinten segíti a biztonsági döntéseket.
Akkor lehet szüksége vCISO-ra, ha…
A legtöbb szervezet hat irány valamelyikéből érkezik ide. Bármelyik önmagában is elég ok a beszélgetésre.
Nincs belső biztonsági vezető
Vezetői szintű kiberbiztonsági iránymutatásra van szüksége, de teljes állású CISO felvétele még nem reális.
Kitűzött auditdátum, gazda nélkül
NIS2-, DORA-, ISO 27001- vagy ügyfélaudit van kitűzve, és a szervezeten belül senki nem felelős a válaszért.
A vezetésnek tiszta kép kell
A menedzsmentnek egyszerű, üzleti szintű riportokra van szüksége a kiberkockázatokról, a hiányosságokról és az előrehaladásról.
Ügyfelek vagy partnerek biztonsági kérései
Magabiztosan kell megválaszolnia kérdőíveket, beszállítói felméréseket vagy biztonsági követelményeket.
Reaktív kiberbiztonság
A biztonságot többnyire akkor kezelik, amikor már baj van, nem pedig világos terv alapján.
Nincs világos ütemterv
Tudja, hogy a kiberbiztonságon javítani kell, de nem biztos benne, mivel kezdje.
Bemutatjuk a virtuális CISO szolgáltatást
A Cynomi MI-alapú platformjára és több évtizednyi gyakorlati CISO-tapasztalatra építve virtuális CISO szolgáltatásunk a házon belüli CISO előnyeit nyújtja a költségek töredékéért.
A virtuális CISO szolgáltatás szakértői szintű kiberbiztonsági vezetést ad, MI-alapú eszközöket és iparági jó gyakorlatot ötvözve — testreszabott biztonsági stratégiákkal, kockázatfelméréssel és folyamatos megfelelési támogatással.
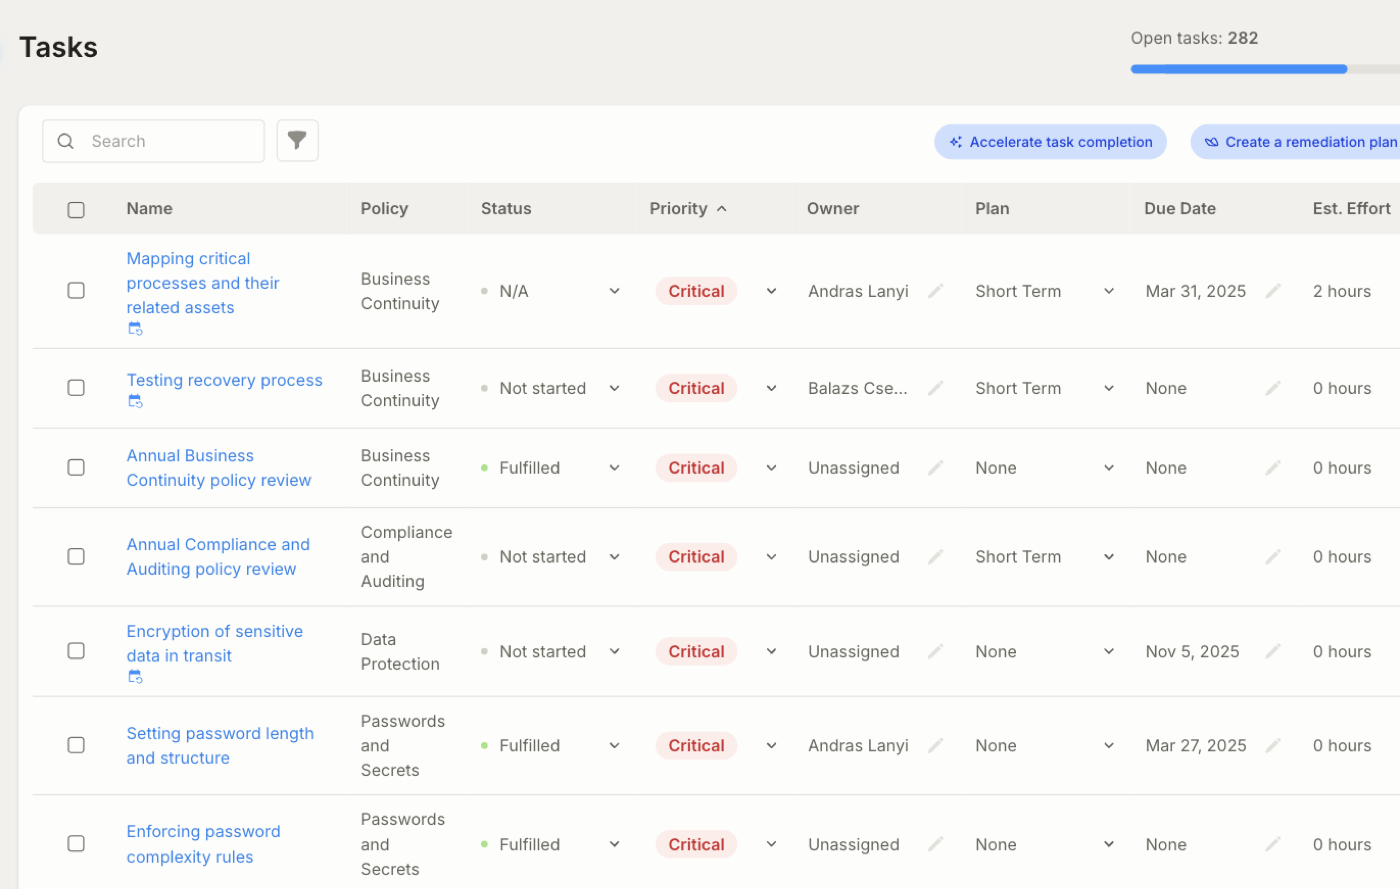
- Egyetlen irányítópult a biztonsági helyzethez, a megfelelési státuszhoz és a nyitott feladatokhoz
- Beszállítói kockázati hőtérkép a kritikus alvállalkozókról és IKT-szolgáltatókról
- Szabályzatok és nyilvántartások arra a keretrendszerre, amelynek meg kell felelnie
- Kockázat szerint rangsorolt javító feladatok, mindegyiken felelőssel és határidővel
- Vezetői riportok, ugyanabból a forrásból, amelyből maga a munka is készül
Biztonsági programjának meghatározása, irányítása és optimalizálása
Négy ismétlődő szakasz. Az első megadja a képet, a többi folyamatosan javítja azt.
- 01
Kockázatfelmérés
Kérdőívek és a környezetében végzett vizsgálatok alapján teljes felmérést és hiányelemzést készítünk jelenlegi kockázati szintjéről és biztonsági helyzetéről, iparági viszonyítási pontokhoz mérve.
- 02
Kiberbiztonsági terv
Tervet készítünk és hajtunk végre, hogy szervezete elérje a kívánt védelmi és megfelelési szintet. A terv testreszabott biztonsági szabályzatokat és rangsorolt, végrehajtható feladatokat tartalmaz.
- 03
Folyamatos irányítás
Kezeljük a terv folyamatos végrehajtását és optimalizálását — monitorozunk, vizsgálunk, és ahol kell, módosítunk —, hogy Ön a fő tevékenységére összpontosíthasson.
- 04
Biztonsági helyzet riportálása
Részletes állapot- és haladásriportokat kap, amelyek bemutatják jelenlegi helyzetét, a javulási trendeket, a megfelelési hiányokat, és az iparági viszonyítási pontokhoz mért állását.
Nevesített szerepkörök, nem tanácsadói órák
A vCISO megbízás nem óradíjas keret, amelyet lehívnak. Átvesszük a szerepköröket, a velük járó felelősséggel együtt.
A CISO szerepkör
Biztonsági stratégia, a kockázati kép, az ütemterv és annak prioritásai, valamint az a riportálás, amelyet a vezetés és az igazgatóság valóban elolvas.
Az információbiztonsági felelős (IBF) szerepkör
Ahol jogszabály vagy szerződés nevesített információbiztonsági felelőst ír elő, azt a szerepkört átvesszük, a hozzá tartozó felelősséggel együtt — nem azt tanácsoljuk, aki betölti.
Hatósági kapcsolattartás
Regisztráció, bejelentések, levelezés és az audit koordinációja. A hatóságnak egy kapcsolattartója van, és nem az Önök csapatából valaki, aki menet közben tanulja.
Fix havi díj, óraelszámolás nélkül
A konstrukció legalább annyit számít, mint maga a szolgáltatás, mert a legtöbb döntést nem az ár akasztja meg, hanem az, hogy nem tudni, mivé válik.
- 01
Egyetlen fix havi díj
A kezdés előtt megállapodva, és nem azért változik, mert egy hónap nehezebbre fordult. Nincs óraelszámolás, nincs napkeret lehívása, és nincs olyan számla, amely attól függ, milyen nehéz volt az adott hónap.
- 02
Két díjszint, ha van határidő
Az auditra való felkészülés terhelőbb, mint a program utólagos működtetése, ezért a felkészülés hónapjaira magasabb, az operációs hónapokra alacsonyabb díj vonatkozik. Mindkettő fix.
- 03
Mi határozza meg a szintet
Két dolog: a létszám és a telephelyek száma. Nem a megbeszélések száma, nem az, hogy milyen nehéz volt a hónap, és nem az, hogy hány kérdést tesznek fel.
- 04
A platform a díj része
A Cynomi minden megbízásnál benne van a díjban, nem külön megvásárolt és utólag megmagyarázandó licenc.
Kitűzött auditdátumra készülnek?
Azoknak a szervezeteknek, amelyek lemaradtak az első NIS2-auditkörről, jellemzően 180 napjuk van, nem egy évük. Erre külön program van, amely döntéssel zárul, nem reménnyel.
Húsz és kétszázötven fő között?
Annyi rendszer és beszállító, hogy kellene egy biztonsági felelős — és annyi létszám, hogy nem lehet felvenni egyet. Hogyan néz ki a probléma ebben a méretben, és melyik szolgáltatásunk melyik részére válaszol.
Az audit már megvolt?
Megállapítások, amelyek határidejét nem Önök szabták, vagy kontrollok, amelyek papíron megvannak, de nem futnak le mindig. Rangsorolt javítások felelőssel és határidővel, és a bizonyíték a működésről.
Az ügyfelük igazolásokat kér?
Kérdőívek, auditzáradékok és igazoláskérések azoktól az ügyfelektől, akiknek beszállítói. A válaszok egyszer összeállítva, olyan formában, amely a következő negyedévben újra elküldhető.
Nyílt forráskódú üzleti platformokat használnak
A vCISO-megbízás a sérülékenységkezelést mint szakterületet fedi le. Ha a nyers jelzésre is szükség van — heti összefoglaló arról, mi jelent meg a valóban használt termékekről, és riasztás, ha valamelyiket támadják —, az ingyenes és független bármelyik megbízástól.
Biztonsági vezetés, amely Önnel együtt növekszik
A vCISO együttműködés úgy épül fel, hogy abba nőjön bele, amire szervezetének következőként szüksége lesz.
Szabályozói felkészültség
A NIS2, DORA és ISO 27001 követelményei kontrollokhoz, felelősökhöz és bizonyítékokhoz rendelve.
Munkatársak, akik segítenek
A tudatossági oktatás és az adathalász-szimuláció a munkatársakat kontrollá teszi, nem gyenge ponttá.
Beszállítói felügyelet
Terjessze ki ugyanazt az irányítást a peremen belül dolgozó beszállítókra és partnerekre is.
Gyakran ismételt kérdések
A biztonsági és IT-vezetőktől leggyakrabban kapott kérdések.
Nem találja, amit keres? Kérdezzen tőlünk közvetlenül
Nem csupán eszközöket adunk, hanem integrált tanácsadást és technológiai vezetést is. Az ISO/IEC 27001 tanúsított szakértelmünket MI-alapú virtuális CISO platformmal ötvözve hidat építünk az összetett IT-biztonság és az üzleti stratégia között. Célunk a mérhető kockázatcsökkentés: a lényeges kockázatokat azonosítjuk, rangsoroljuk, felelőshöz rendeljük és határidővel követjük — miközben vállalkozása rugalmas és megfelelő marad.
A virtuális CISO egy magas szintű információbiztonsági vezető stratégiai irányítását nyújtja anélkül, hogy teljes állású vezetőt kellene alkalmaznia. Ez a szolgáltatás azoknak a szervezeteknek ideális, amelyeknek biztonsági ütemtervre, kockázatkezelésre és szabályozói megfelelésre van szükségük, de rugalmas, szakértő által vezetett modellt keresnek.
A teljes megfelelési folyamaton végigkísérjük. Ez magában foglalja a kezdeti hiányelemzést a gyengeségek feltárására, a szükséges technikai kontrollok bevezetését (például többtényezős hitelesítés, titkosítás, incidenskezelési keretrendszer), valamint a folyamatos monitorozást a szigorú uniós jelentési határidők betartásához. A megfelelést jogi teherből versenyelőnnyé alakítjuk.
Egyiket sem önmagában. A megbízáson csapat dolgozik — vezető vCISO, információbiztonsági felelős (IBF), auditfelkészítési tanácsadó és technikai szakértő —, így a szolgáltatás nem egyetlen ember naptárán múlik, és a szabadság vagy a betegség nem állítja meg. A csapat együtt ISO/IEC 27001 vezető auditori, NIS2 auditori, ISO/IEC 42001 vezető auditori, CISA és CISM minősítéssel rendelkezik. A platform a teljes szerződéses időszak alatt működik, és a díj része: itt él a biztonsági állapot, a megfelelési helyzet és a nyitott feladatok listája — nem külön megvásárolt licenc.
Felettük, nem helyettük. Mi látjuk el a biztonsági vezetői szerepet, és ahol jogszabály vagy keretrendszer nevesített információbiztonsági felelőst (IBF) követel meg, azt a szerepet is — beleértve a felügyeleti hatósággal való kapcsolattartást. Az IT-csapat és a szolgáltatók továbbra is végzik a technikai munkát; mi felülvizsgáljuk a kontrollokat, meghatározzuk, minek kell változnia, és a megvalósulásig követjük. A kiszervezett szolgáltató ebben a modellben nem vakfolt: beszállítói kockázattá válik, amelyet értékelünk, és a szerződéseikkel és saját jelentéseikkel igazolunk. A jogszabályi felelősség a vezetőségé marad; a mi dolgunk, hogy a döntéseket rendesen előkészítsük.
Az irányítási munkát mi magunk végezzük el, a rendszereikhez viszont nem nyúlunk. A szabályzatok, eljárások, rendszerbiztonsági tervek és nyilvántartások elkészítése és karbantartása, a bizonyítéktár felépítése, a belső próbaaudit és a javító intézkedési terv lefuttatása, a munkatársak felkészítése az auditinterjúkra, a hatósággal való ügyintézés — ez a mi munkánk, nem egy lista, amit átadunk. Egy tűzfalszabály átírása, az MFA bevezetése vagy a mentési rend újraépítése az IT-csapaté vagy a szolgáltatóé marad: mi meghatározzuk, sorrendbe tesszük és a végéig követjük. A behatolásvizsgálat nem része a díjnak, a megszervezése viszont igen.
A platform-hozzáférések a szerződéskotéstől számított körülbelül egy héten belül állnak rendelkezésre, és a projektindító is ugyanezen a héten megtörténik. Az első 30 napban megtörténik az IBF kijelölése és bejelentése, ahol ez előírás, és tisztázódik a hatókör is — mely rendszerek tartoznak bele és hol húzódnak a rendszerhatárok —, vezetői jóváhagyással, miközben a hiányelemzés már fut. Utána a ritmus heti: rövid státuszegyeztetés a nyitott feladatokról és az akadályokról, a platform feladatlistája alapján. Havonta vezetői jelentést kapnak a mérföldkövekhez mért haladásról, a nyitott kockázatokról és a szükséges döntésekről. Negyedévente újranézzük az intézkedési tervet, a kockázati nyilvántartást és a beszállítói értékeléseket; évente az állapotfelmérést és a képzési tervet. Ahol jogszabály helyszíni jelenlétet ír elő, ez a látogatás két-három havonta megtörténik és dokumentált. Éves szinten az arány nagyjából 20% helyszíni, 80% távoli munka.
Lehet kisebben kezdeni. A folyamatos együttműködés mellett vállalunk rögzített hatókörű biztonsági projekteket és díjazott, egyszeri felmérést is — egy felmérés ésszerű mód arra, hogy megnézzék, hogyan dolgozunk, mielőtt bármit elköteleznének. A folyamatos modellt azért részesítjük előnyben, mert a biztonsági vezetés nem olyan feladat, ami befejeződik: ezért fut a folyamatos együttműködés legalább tizenkét hónapos időszakra. Egy negyedév után leszerelt program dokumentumokat hagy maga után, nem gyakorlatot.
Fix havi díj, amelyet a kezdés előtt rögzítünk, óradíj és hó végi elszámolás nélkül — a platformmal együtt. A szintjét a szerződéskotéskor rögzített hatókör határozza meg: hány információs rendszer tartozik bele, és milyen biztonsági osztályba. Ahol audithatáridő van, a díj kétlépcsős: magasabb a felkészülési hónapokban és alacsonyabb az azt követő működési hónapokban. A fix díj a rendeltetésszerű használat elve mellett érvényes: ha a tényleges igény tartósan és lényegesen meghaladja a megállapodott hatókört, a hatókört és a díjat együtt nyitjuk újra, nem nagyobb számlát küldünk. A díjon kívül esik: maga a technikai javítás és az ahhoz szükséges beszerzés, a behatolásvizsgálat, a távoli telephelyekre történő kiszállás, valamint az audit díja, amelyet közvetlenül az auditornak fizetnek.
Készen áll a kezdésre?
Dolgozzon együtt a Spirity Enterprise-zal, hogy a szervezetéhez illő biztonsági és IT-megoldások valósuljanak meg.