A hatórás bejelentési határidő csak akkor működik, ha előre kijelöli a bejelentés felelősét
Megjelent 2026. november 21.·4 perc olvasás
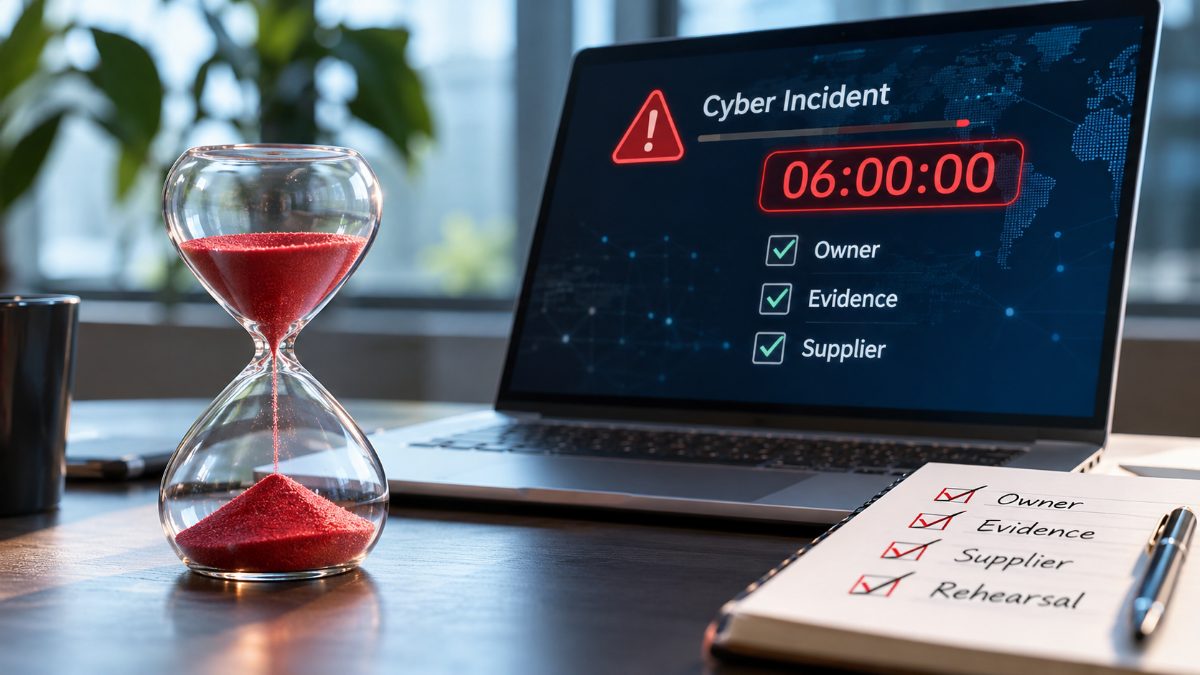
A hatórás incidensbejelentési határidő valódi kihívása: ki a felelős, és rendelkezésre állnak-e a bizonyítékok?
Hat óra első hallásra is kevés. Különösen akkor, ha a visszaszámlálás az incidens észlelésének pillanatában kezdődik, miközben a legtöbb szervezet még azt sem tudja pontosan, ki felel az észlelésért, amikor az már nem pusztán technikai kérdés.
Az indiai jegybank (Reserve Bank of India, RBI) módosított, a kiberbiztonsági ellenálló képességre és a digitális fizetések biztonsági ellenőrzésére vonatkozó iránymutatása – amelyről a The Times of India november 15-én számolt be – előírja, hogy a nem banki fizetési rendszerek üzemeltetőinek hat órán belül értesíteniük kell a jegybankot a kibertámadásokról, a kritikus rendszerek leállásáról és az elszámolási késedelmekről.
Könnyű lenne mindezt pusztán az indiai fizetési szolgáltatókra vonatkozó megfelelőségi előírásként kezelni. Ennél azonban sokkal fontosabb tanulság rejlik benne: egy ilyen rövid bejelentési határidő azonnal felszínre hozza, hogy a szervezet kialakította-e előre azt az értesítési folyamatot, amelyre ilyenkor szüksége van.
Hasonló nyomás nehezedik a szervezetekre a NIS2, a DORA és egyes ágazati szabályozások miatt is. Ezek számos szervezetnél lerövidítik az észlelés és az első hatósági bejelentés közötti időt. Az, hogy pontosan milyen kötelezettségek és küszöbértékek vonatkoznak egy adott szervezetre, az ágazattól és a joghatóságtól függ. A követelmények mögött meghúzódó elv azonban azonos.
A hatórás határidő csak akkor tartható, ha három alapvető feltétel már teljesül: van egyértelműen kijelölt felelős, rendelkezésre áll egy meghatározott bizonyítéklánc, és a beszállítók bevonására szolgáló folyamatot is előzetesen kipróbálták.
Az óra az észleléskor indul – ezért az észlelésnek is legyen felelőse
Sok szervezet az észlelést egyszerűen a monitoringeszköz feladatának tekinti. Ez azonban rossz kiindulópont.
A hatórás határidő szempontjából nem az számít, mikor kezdi el egy elemző vizsgálni a riasztást, hanem az, hogy milyen gyorsan dönt egy megfelelő jogkörrel rendelkező személy arról, hogy az esemény eléri-e a bejelentési küszöböt.
Ha ehhez a döntéshez három különböző vezetői vagy szervezeti szinten kell jóváhagyást kérni, a bejelentés már azelőtt késésben van, hogy bárki egyáltalán hozzákezdene a jelentés megírásához.
Az első irányítási feladat ezért egy olyan személy kijelölése, aki bármikor, éjjel vagy hétvégén is jogosult bejelentésköteles incidensnek minősíteni egy eseményt.
Azoknál a szervezeteknél, amelyek nem működtetnek éjjel-nappali ügyeleti rendszert, ez gyakran egy név szerint kijelölt vezetőt és egy szintén név szerint kijelölt helyettest jelent, nem pedig azt, aki péntek délután véletlenül utoljára nézett rá a tűzfalra.
Ha a szervezetnek nincs teljes munkaidős információbiztonsági vezetője (CISO), egy virtuális CISO is betöltheti ezt a felelősi szerepet. A nevét azonban ebben az esetben is fel kell tüntetni az incidenskezelési tervben.
Ezt a szerepet tehát nem az incidens közben, hanem már most kell kiosztani.
A bejelentés alapja a bizonyítékok megfelelő láncolata
Hat óra elegendő lehet egy jelentés megírására. Arra azonban kevés, hogy utólag rekonstruálják az eseményeket.
Az incidens észlelésekor a szervezetnek egyszerre kell összegyűjtenie és rendszereznie mindig ugyanazokat az alapinformációkat: az első naplóbejegyzést, az érintett felhasználói fiókot, a megtett elhárítási intézkedéseket, és azt, hogy melyik beszállító visszajelzésére vár még.
A hatóságot ugyanis nem csupán az érdekli, hogy mi történt. Legalább ilyen fontos számára, hogy a szervezet mit tudott, mikor szerzett tudomást az eseményről, és milyen intézkedéseket tett a rendelkezésére álló időn belül.
Ehhez a bizonyítékok kezelésének folyamatát már az incidens bekövetkezése előtt ki kell alakítani. Előre választ kell adni a következő kérdésekre:
- Hol találhatók az észlelési naplók?
- Ki fér hozzá ezekhez az adatokhoz, és ki felel az ellenőrzésükért?
- Mennyi ideig őrzik meg a naplókat?
- Hogyan exportálhatók és menthetők az adatok, miközben az elsődleges rendszer még el van szigetelve vagy vizsgálat alatt áll?
Fontos az is, hogy a bejelentéshez szükséges sablon előre rendelkezésre álljon. Az indiai szabályozás például meghatározott bejelentési formátumot ír elő a fizetési rendszerek üzemeltetői számára, és számos más szabályozás is hasonló követelményt támaszt.
Az első incidensjelentés időnyomás alatt is lényegesen könnyebben elkészül, ha a sablon mezői már előre hozzá vannak rendelve azokhoz a bizonyítékokhoz és adatokhoz, amelyeket a szervezet rendszeresen gyűjt.
A beszállítói folyamatot is előzetesen tesztelni kell
A The Times of India cikke a külső szoftverszállítók szerepére is felhívja a figyelmet. Az egyik idézett szakértő szerint számos incidens olyan beszállítói kódból indul ki, amelyre az érintett üzemeltetőnek nincs közvetlen rálátása. A szabályozás ezért előírja, hogy a kritikus, harmadik féltől származó alkalmazások forráskódját meg kell őrizni vagy letétbe kell helyezni (escrow).
Ez a részlet talán még a hatórás határidőnél is fontosabb tanulságot hordoz.
Egy közepes méretű szervezetnél a bejelentési folyamat egyik része a saját informatikai környezeten belül zajlik, a másik része viszont egy menedzselt biztonsági szolgáltatón, egy fizetési szolgáltatón, egy tárhelyszolgáltatón vagy egy szoftverbeszállítón keresztül valósul meg.
A hat órából végül annyi marad, amennyit a lánc leglassabb szereplője meghagy. A legtöbb szervezet azonban csak egy tényleges incidens során szembesül azzal, hogy pontosan melyik ponton akad el az információáramlás.
Egy valósághű gyakorlatnak ezért szándékosan olyan incidenst kell szimulálnia, amely egy külső beszállító rendszerében kezdődik.
A gyakorlatot valós időkerettel kell végrehajtani. Válasszon ki egy szimulált, fizetési platformot érintő incidenst, indítsa az órát az észlelés pontos időpontjától, majd rögzítse, hol és miért akad el az információáramlás.
Tanácsadási projektjeink jelentős része éppen ezzel a felelősségi és bizonyítékkezelési kérdéssel kezdődik, mert ez az egyik legköltséghatékonyabban javítható kontroll, és egy biztonsági incidens során az elsők között kerül próbára.
Ha vasárnap érkezik a riasztás, és a kijelölt felelős éppen repülőn ül, ki jogosult benyújtani a hatósági bejelentést?
- incident reporting
- governance
- breach notification
- regulatory compliance
- third-party risk