A csalás a szervezet védelmi határán kívül kezdődik
Megjelent 2026. október 2.·5 perc olvasás
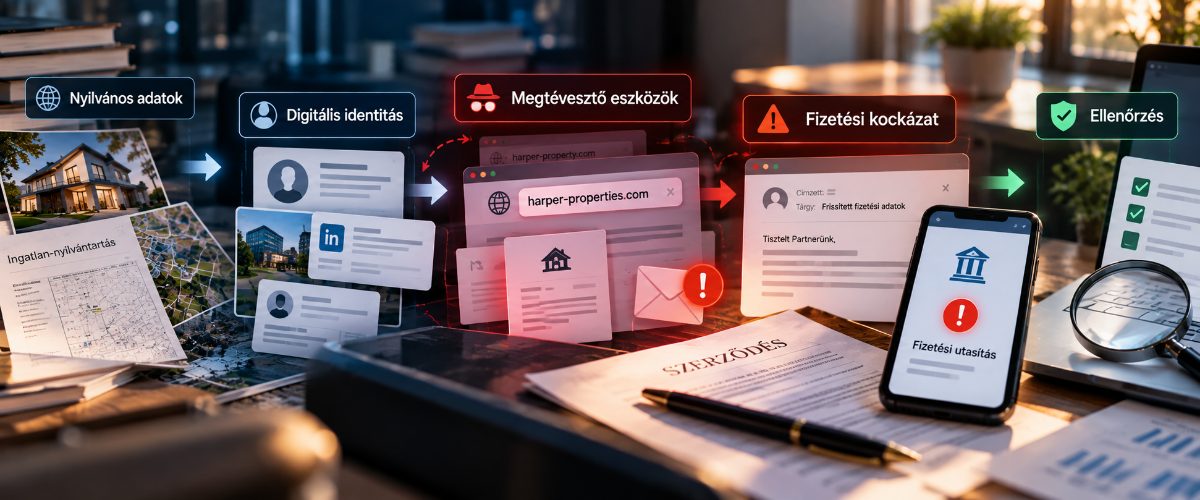
A csalás első jele gyakran az, hogy egy hitelesnek tűnő e-mail-címről módosított fizetési adatok érkeznek, éppen akkor, amikor mindenki azon dolgozik, hogy az ügylet minél gyorsabban lezáruljon. A kérés udvarias, konkrét és sürgető, a címzett pedig ahhoz van szokva, hogy ilyen helyzetekben gyorsan kell cselekednie.
A National Mortgage Professional október 1-jén számolt be arról, hogy az American Land Title Association (ALTA) 2026-os, az eladók személyazonosságával való visszaélésekről szóló tanulmánya szerint a tulajdonjogi szolgáltatásokat nyújtó vállalatok 59%-a legalább egy ilyen csalási kísérlettel találkozott 2025-ben. Ez több mint kétszerese a korábbi kutatásban mért 28%-nak. A válaszadók 45%-a a felmérést megelőző hónapban is tapasztalt ilyen kísérletet, és azoknak a cégeknek, amelyeknél történt ilyen eset, egynegyede ténylegesen kifizetett kárigényről is beszámolt. A költségekről adatot közlő vállalatok fele 100 000 dollárnál nagyobb veszteséget jelzett. Ugyanez a cikk azt is megemlíti, hogy az FBI adatai szerint 2025-ben az internetes bűnözés okozta veszteségek elérték a 20,9 milliárd dollárt, amelyből 3 milliárd dollár az üzleti e-mail-kompromittáláshoz (BEC) kapcsolódott.
A legtöbb ilyen eset elemzése végül ugyanoda jut: képezze a munkatársakat, ellenőrizze a személyazonosságot, és soha ne módosítsa a banki átutalás adatait kizárólag egy e-mail alapján. Mindezek fontos és szükséges kontrollok. A számok azonban azt mutatják, hogy a vizsgálatot egy lépéssel korábban kell elkezdeni. A csaló ugyanis nem akkor kezdi meg a műveletet, amikor e-mailt küld a pénzügyi csapatnak. Az e-mail már csak egy olyan folyamat utolsó lépése, amely jóval korábban, a szervezet saját védelmi határain kívül kezdődött.
Ha egy támadó nyilvánosan elérhető ingatlan-nyilvántartási adatokat tud összegyűjteni, hitelesnek tűnő dokumentumokat tud létrehozni, és fel tud építeni egy digitális személyazonossági profilt, akkor nem az a legfontosabb kérdés, hogy beszéltünk-e az eladóval. Sokkal inkább az, hogy milyen, egymástól független adatokkal tudjuk ellenőrizni a tulajdonos személyét, a másik szerződő felet és a fizetési adatokat. A forráscikk a korábbi gyakorlatot a következő mondattal szemlélteti: „Beszéltünk az eladóval.” A cikk szerint azonban a mesterséges intelligenciával támogatott csalások korában ez már önmagában nem elegendő.
A forráscikk – mivel elsősorban jelzáloghitelezőknek szól – nem tér ki arra, hogy ennek a folyamatnak mekkora része olyan digitális eszközökön keresztül zajlik, amelyek egyáltalán nem jelennek meg a szervezet tranzakciós dokumentációjában. Ilyen lehet például egy megtévesztően hasonló domain, egy lemásolt dokumentum vagy egy közösségimédia-profil, amely hitelessé tesz egy valójában nem létező közvetítőt. Ezek az eszközök nyilvánosan elérhető információkból épülnek fel, gyakran már a kapcsolatfelvételt megelőző napokban. Ha senki nem figyeli őket, a szervezet elsőként akkor szerez tudomást a problémáról, amikor már felmerül a kérdés: miért egy másik bankszámlára érkezett a kifizetés?
Ez az a pont, ahol érdemes a szervezet védelmi határain kívülre tekinteni. Egy pénzügyi, ingatlanpiaci vagy jogi csapat számára a védekezés nem érhet véget a belső kontrolloknál. A szervezet külső digitális környezetét is folyamatosan figyelni kell, hogy a csalók által létrehozott hamis domainek, weboldalak és profilok még azelőtt eltávolíthatók legyenek, hogy felhasználnák őket. Ezt biztosítja a digitális kockázatvédelem: figyeli a megtévesztően hasonló domaineket, a lemásolt bejelentkezési oldalakat, a vezetők személyazonosságával való visszaélésre utaló jeleket és a kiszivárgott hitelesítő adatokat, valamint a domainregisztrátorokkal kialakított kapcsolatokon keresztül lehetővé teszi ezek gyors eltávolítását, jellemzően 24–48 órán belül. A cél az, hogy a csaló által létrehozott támadási felületet még azelőtt megszüntessük, hogy megérkezne a fizetési utasítás.
Az ALTA tanulmánya azt mutatja, hogy a vállalatok már most is többféle eszközt használnak a csalások megelőzésére, átlagosan 5,3-at vállalatonként, és a válaszadó cégek szinte mindegyike hasznosnak ítélte ezeket. A tanulmányban bemutatott megoldások azonban elsősorban ellenőrzési célokat szolgálnak: személyazonosság-ellenőrzést, közvetlen kapcsolatfelvételt az eladóval és többtényezős hitelesítést. Egyikük sem fogja észlelni azt a domaint, amelyet például éppen az előző héten regisztráltak. Pontosan ezt a hiányzó láncszemet hivatott kezelni a külső digitális eszközök folyamatos vizsgálata.
Ellenőrzés a következő tranzakció előtt
Ha az Ön szervezete ingatlanügyletek lezárásával, befektetői kifizetésekkel vagy olyan ügyfélkapcsolati márkával foglalkozik, ahol egy számla vagy fizetési adat az utolsó pillanatban is módosítható, három olyan ellenőrzés is van, amely jóval kevesebbe kerül, mint egy csalás következményeinek kezelése.
Elsőként térképezze fel azokat a külső digitális eszközöket, amelyeket egy támadó a szervezet arra használhat, hogy visszaéljen a személyazonossággal: a domain különböző változatait, a vezetők és más kulcsszereplők online profiljait, valamint a rendszeresen használt dokumentumokat és űrlapokat.
Másodszor kérdezze meg a márka- vagy csalásfigyelést végző szolgáltatót, hogy képes-e közel valós időben észlelni az új domainregisztrációkat, és mennyi idő alatt tudja eltávolíttatni a problémás domaineket és egyéb digitális eszközöket.
Harmadszor tesztelje a folyamatot kívülről: ha holnap megjelenne egy új, megtévesztő domain, ki szerezne róla tudomást?
Ezekkel a kérdésekkel egy szolgáltatónak konkrétan be kell mutatnia, hogyan működik a monitoring, hogyan történik a problémás elemek eltávolítása, és hogyan jutnak el a riasztások a megfelelő személyhez. Egy olyan beszállítói kérdőív, amely csak a kitöltés napján fennálló állapotot méri fel, az első kérdésre nem ad választ. Az számít, hogy a monitoring folyamatos-e, az eltávolítás valóban végrehajtható-e a domainregisztrátorokkal kialakított kapcsolatokon keresztül, és a riasztás eljut-e ahhoz a személyhez, aki még időben le tud állítani egy kifizetést.
A döntés, amely már Ön előtt áll
Azoknak a szervezeteknek, amelyek ebben a negyedévben felülvizsgálják a csalások elleni kontrolljaikat, a cikk azt javasolja, hogy az identitás ellenőrzéséről helyezzék át a hangsúlyt a tranzakciók ellenőrzésére. A központi állítás az, hogy ma már maga az ügylet lezárásának folyamata is a biztonsági perem részének tekinthető. A csalást hitelessé tevő digitális eszközök azonban ezen a peremen kívül helyezkednek el, és az eltávolításuk gyorsasága döntő lehet abban, hogy egy tranzakció valóban lezárul-e, vagy végül egy csalás finanszírozására szolgál.
Ha tehát az a kérdés, hogy érdemes-e a monitoringot kiterjeszteni a saját informatikai környezetükön túlra, az 59%-os kísérleti arány mellett már nehéz ezt egyszerű, elszigetelt esetként kezelni. A valódi kérdés inkább az, hogy milyen gyorsan tudják a gyakorlatban is ellenőrizni, mekkora kitettséggel rendelkeznek.
Ha nem tudja pontosan, hol találhatók a szervezetének a kitettségei a személyazonossággal való visszaélésre, egy rövid egyeztetés segíthet feltárni ezeket a kitettségeket, még azelőtt, hogy egy valódi tranzakció hívná fel rájuk a figyelmet.
- kiberbiztonság
- digitális kockázatvédelem
- online csalás
- személyazonossággal való visszaélés
- bec
- social engineering
- digitális kitettség
- domainfigyelés
- márkavédelem
- fizetési csalás