Was Lieferantenfragebögen nicht zeigen: Wer Zugriff auf Ihre Systeme hat
Veröffentlicht 6. Oktober 2026·5 Min. Lesezeit
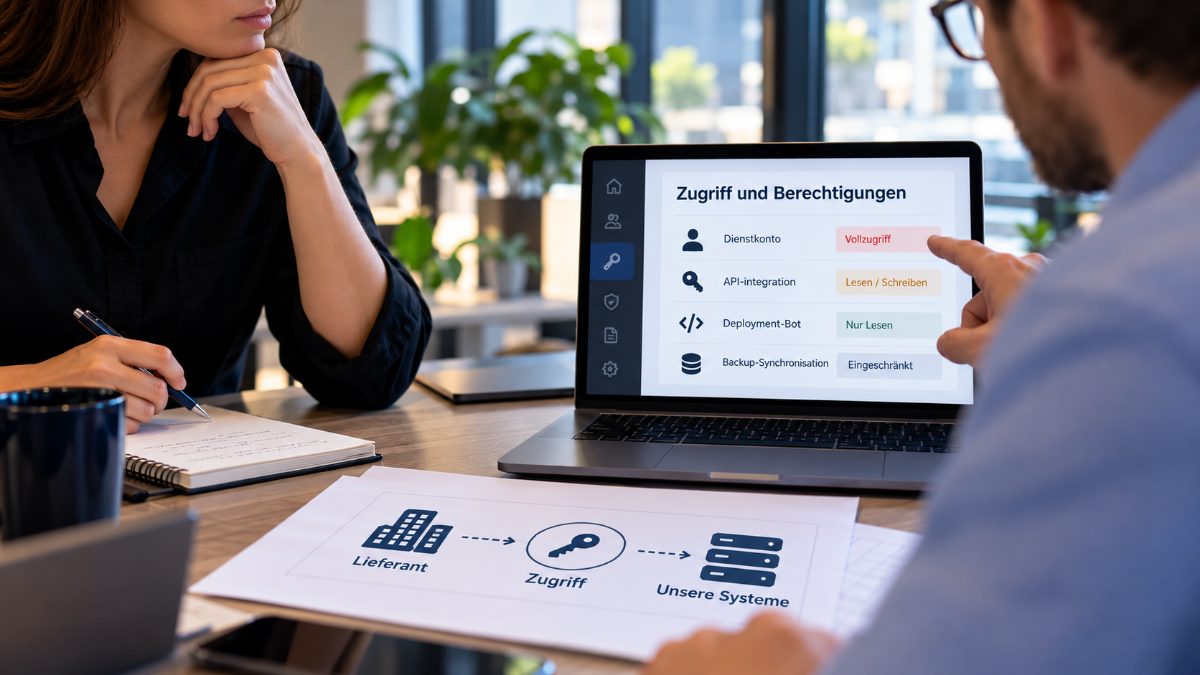
Fragen Sie einen Lieferanten, wie er die Multi-Faktor-Authentifizierung durchsetzt, erhalten Sie vermutlich ein Richtliniendokument. Fragen Sie ihn jedoch, was das Servicekonto, das sein System mit Ihrem verbindet, in der Produktionsumgebung löschen kann, wird das Gespräch plötzlich langsamer. Genau diese zweite Frage ist heute entscheidend.
Laut einem am 30. September veröffentlichten Bericht von Global Sources haben die jüngsten Angriffe auf Lieferketten eines gemeinsam: Ein gültiger Login wurde gegen Tools eingesetzt, denen das betroffene Unternehmen bereits vertraute. Der Bericht führt unter anderem das weit verbreitete JavaScript-Paket Axios, eine kompromittierte Version des Schwachstellen-Scanners Trivy sowie den Angriff auf ein Logistikunternehmen zusammen, dessen Sicherheitsvorfall mehrere Kunden betraf. Das Vorgehen ist bekannt: Jemand findet eine funktionierende Zugangskarte und nutzt sie, um sich durch miteinander verbundene Bereiche zu bewegen.
Für ein Unternehmen, das mit Hunderten oder sogar Tausenden von Lieferanten arbeitet, lässt sich die Aussage des Berichts leicht falsch interpretieren. Es liegt nahe, den Blick zunächst nach innen zu richten und die eigenen Zugriffsrechte zu überprüfen. Die sinnvollere Perspektive geht jedoch nach außen. Ihre Lieferanten verfügen über Zugangsdaten zu Ihren Systemen – und genau diese Zugangsdaten werden zunehmend zum Einfallstor.
Was ein Systeminventar nicht zeigt: Wer Zugriff hat
Global Sources macht einen wichtigen Unterschied zwischen dem, was in einer Umgebung vorhanden ist, und den tatsächlichen Zugriffsrechten. Eine Software Bill of Materials (SBOM) zeigt, welche Komponenten installiert sind. Sie zeigt jedoch nicht, wer diese Komponenten ändern oder neue Versionen veröffentlichen kann. Eine Lieferantenprüfung hat eine ähnliche Schwachstelle. Ein Fragebogen fragt, ob ein Lieferant über eine Richtlinie zur Zugriffskontrolle verfügt. Nur selten wird jedoch gefragt, welche Konten tatsächlich Schreibzugriff auf den Tenant des Kunden haben, ob für diese Konten auf dem tatsächlichen Zugriffsweg MFA erforderlich ist oder wer die Zugriffsrechte entzieht, wenn ein Auftragnehmer das Unternehmen verlässt.
Richtliniendokumente sind für dieses Problem zu langsam. Sie werden einmal erstellt, jährlich überprüft und beschreiben vor allem die beabsichtigten Vorgehensweisen. Ein gestohlener Zugang funktioniert dagegen innerhalb weniger Minuten. Wenn Ihnen als einziger Nachweis eine unterschriebene Erklärung vorliegt, dass MFA durchgesetzt wird, wird die Lücke erst während eines Sicherheitsvorfalls sichtbar – nicht bei einer Überprüfung. Der Bericht nennt konkrete Maßnahmen, die funktionieren: ablaufende Zugangsschlüssel, eingeschränkte Berechtigungen, sichere Speicherung und regelmäßige Rotation. Die meisten Drittanbieter wurden jedoch noch nie aufgefordert, solche Nachweise für die Konten vorzulegen, die auf ihre Daten zugreifen können.
Fragen, die die tatsächliche Situation sichtbar machen
Die entscheidende Grenze sollte bei den Lieferanten gezogen werden, die dauerhaft Zugriff auf Ihre IT-Umgebung haben. Dazu gehört häufig nur eine relativ kleine Gruppe: der Managed-IT-Dienstleister, die Logistikplattform, der Abrechnungsdienst oder der Integrationspartner mit einem API-Schlüssel für Ihr ERP-System. Diese Gruppe sollte von Unternehmen unterschieden werden, die lediglich ein Produkt liefern. Für die erste Gruppe benötigen Sie konkrete Nachweise; bei der zweiten können Richtlinien und entsprechende Bestätigungen ausreichen. Beide Gruppen sollten in der Regel nicht nach demselben Bewertungsprozess beurteilt werden.
Bei jedem Lieferanten mit dauerhaftem Zugriff sind vier Fragen besonders wichtig:
- Welche Konten können auf unsere Umgebung zugreifen, und ist für jedes Konto auf jedem Zugriffsweg MFA erforderlich – einschließlich Servicekonten und API-Aufrufen?
- Was darf jedes einzelne Konto tun? Verfügt beispielsweise das Konto, das Code bereitstellt, gleichzeitig über die Berechtigung, Daten in der Produktionsumgebung zu löschen?
- Wann wurden die einzelnen Zugangsschlüssel zuletzt geändert, und wie häufig müssen sie gewechselt werden?
- Wer entfernt das Konto, wenn der Vertrag oder das Beschäftigungs- bzw. Auftragsverhältnis mit der betreffenden Person endet?
Die Antworten finden sich in der Regel in der Administrationskonsole des Identitätsmanagements – nicht in der Sicherheitsrichtlinie. Ein Lieferant, der diese Fragen schnell und konkret beantworten kann, hat seine eigenen Zugriffsrechte wahrscheinlich bereits überprüft, bevor Sie danach gefragt haben. Ein Lieferant, der keine Antwort geben kann oder die Fragen als unangemessen empfindet, vermittelt Ihnen damit bereits einen Eindruck davon, wie er sich später verhalten könnte.
Die Vertragsverlängerung ist der richtige Zeitpunkt für diese Fragen
Bei einer Vertragsverlängerung ist Ihre Verhandlungsposition am stärksten. Statt denselben Fragebogen erneut zu verschicken, sollten Sie für jede Verbindung, die auf Ihre Systeme zugreift, eine Übersicht der Konten sowie die Dokumentation der letzten Schlüsselrotation anfordern. Benennen Sie beim Lieferanten eine konkrete Person, die für das Offboarding verantwortlich ist, und legen Sie fest, innerhalb welcher Frist dies erfolgen muss. Kann ein Unternehmen diese Nachweise nicht vorlegen, ist es sinnvoll, die Verbindung so lange einzuschränken, bis die erforderlichen Informationen verfügbar sind.
Genau für diese Art der wiederkehrenden Überprüfung ist ein Managed-Third-Party-Risk-Programm ausgelegt: Es überprüft wiederholt, ob die Angaben von Lieferanten zu ihren Zugriffsrechten mit den tatsächlich implementierten Kontrollen übereinstimmen, validiert Feststellungen, bevor sie Ihr Unternehmen erreichen, und treibt notwendige Maßnahmen direkt mit dem Drittanbieter voran. Ein großer Teil dieses Prozesses muss nicht manuell durchgeführt werden.
Wo NIS2 Anwendung findet, weisen auch die NIS2-Anforderungen an die Lieferkette in dieselbe Richtung. Wie weit diese Anforderungen in Bezug auf einzelne Zugangsdaten von Lieferanten reichen, hängt jedoch vom jeweiligen Sektor und von der Umsetzung in dem jeweiligen Mitgliedstaat ab. Gerade deshalb ist es sinnvoll, die eigenen vertraglichen Anforderungen eindeutig festzulegen, anstatt darauf zu warten, dass sich ein einheitlicher Standard etabliert.
Wenn Sie heute nicht wissen, wie viele Lieferanten über Zugangsdaten verfügen, die ihnen dauerhaft Zugriff auf Ihre Systeme ermöglichen, beginnen Sie mit der kostenlosen, bewerteten Selbsteinschätzung. Sie wird das Problem nicht lösen, zeigt Ihnen aber, ob Ihr derzeitiger Ansatz eine größere Angriffsfläche zulässt, als Sie auf Grundlage Ihrer Risikobereitschaft akzeptieren möchten.
Ein Lieferant, der bereits vor der Vertragsunterzeichnung bei der Bereitstellung dieser Informationen zögert, wird nach einem Sicherheitsvorfall noch schwerer zur Rechenschaft zu ziehen sein.
- third-party risk
- supply chain security
- credential management
- vendor due diligence
- mfa
- offboarding